【至急確認】振込先口座に関する情報の不整合について|年金機構を騙る偽メール、スマホには不正アプリ配布サイトへ
平日の朝、通勤電車の中でスマホを開くと、「年金」の文字が目に飛び込んでくる。しかも「至急確認」と書いてある。そんなメールが、今朝8時半ごろから立て続けに届きました。今回は、日本年金機構を名乗る「振込先口座の不整合」メールを調べたところ、パソコンとスマホで見せるものを変える、手の込んだ仕掛けが見つかりました。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:日本年金機構「振込先口座の不整合」偽メール
| 危険度 | ★★★★★(5/5)スマホでは、偽の「日本年金機構」アプリを入れさせようとします |
|---|---|
| 届いた日時 | 2026年11月4日(水)午前9時20分ごろ(日本時間) |
| 件名 | 「【至急確認】振込先口座に関する情報の不整合について」 |
| 名乗り先 | 日本年金機構(表示名は「【年金機構お知らせ】」) |
| 送信元 | 年金機構とは無関係のドメイン。アメリカ(推定)のMicrosoft社のクラウド上のIP(4.154.73.236)でした |
| 認証結果 | SPF:Pass(犯人自身のドメインで合格)/DKIM署名:あり(犯人自身のドメイン。検証結果は確認できていません) |
| 添付ファイル | あり(見慣れない拡張子のファイル。実行はしていません) |
| リンク先 | PCでは本物の年金機構サイトか404エラー、スマホでは偽の「日本年金機構」アプリ配布ページ(見せ分け=クローキングあり) |
| メールヘッダー | ※メールヘッダー詳細は個人情報保護のため非掲載 |
結論
ボタンの先は、スマホに偽アプリを入れさせる罠でした
「口座情報の確認・修正」は、年金機構からの連絡ではありません。ボタンは押さず、そのまま削除してください。
届いたメールの内容
「届け出の口座情報が、金融機関と合っていない」と知らせる通知です。主な部分を書き起こすと、次のとおりです。
件名:【至急確認】振込先口座に関する情報の不整合について
差出人表示:【年金機構お知らせ】 <no-reply@alone.cqrgw[.]com>

(日本年金機構のロゴ)

【重要通知】届出の口座情報が金融機関と一致しておりません

・口座名義人の氏名に関する情報
・金融機関再編による支店番号等の変更
・口座の利用実績に基づく有効性の確認

次回振込予定日:令和8年12月15日(月)

[ 情報の確認・修正をする ](ボタン)

日本年金機構 ねんきんダイヤル 0570-05-1165
〒168-8505 東京都杉並区高井戸西3-5-24

本メールは送信専用です。
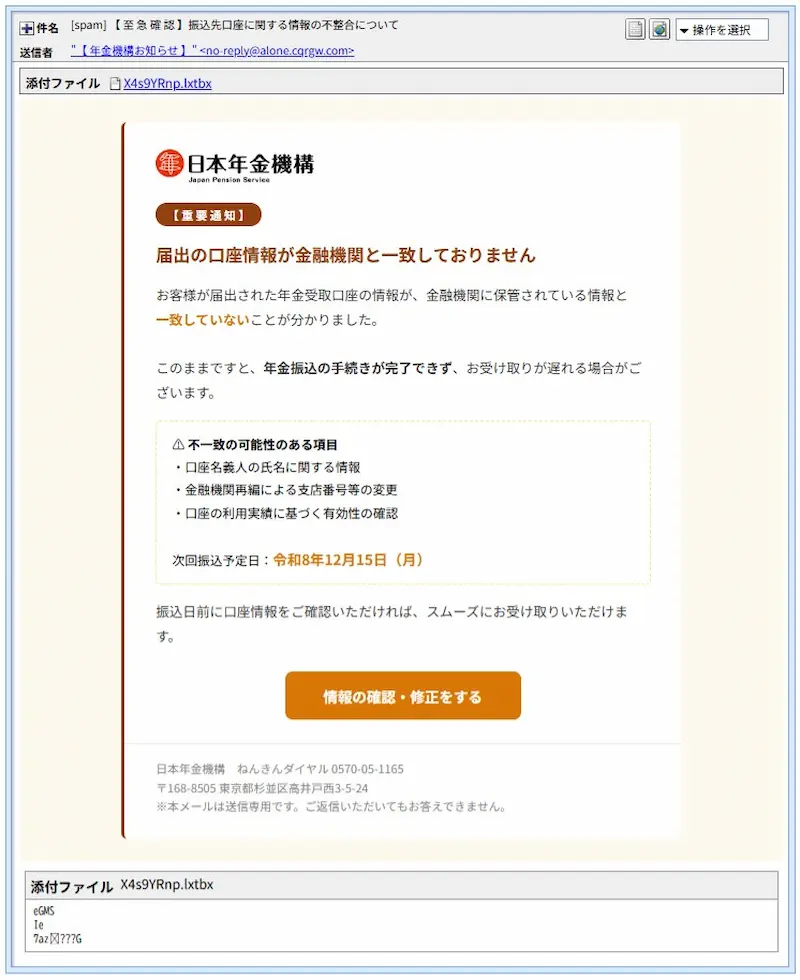
▲ 実際に届いたメールの画面(宛名は伏せています)
年金の振込先に問題がある、と言われれば、年金を受け取っている方ほど気になります。「次回の振込日」まで書いてあるので、なおさら本物らしく見えます。
ただ、下のほうにある、ねんきんダイヤルの電話番号や本部の住所は、本物の年金機構の情報をそのまま写したものです。本物の情報を混ぜて、全体を本物らしく見せるのは、この手のメールの常とう手段です。
ちなみに、「令和8年12月15日(月)」と書かれていますが、2026年12月15日は火曜日です。振込日の曜日を間違えるあたり、年金機構のカレンダーまでは、写しきれなかったようです。
名前に仕込まれた「見えない文字」と「左右反転」
このメールは、差出人の名前と件名に、画面には見えない特殊な文字が仕込まれていました。調べた方法は、メールの裏側(ヘッダー)の暗号のような文字列を元の文字に戻し、そこに含まれる文字を、プログラムで1文字ずつ書き出して確認するというものです。
- 件名には、幅のない「見えない文字」(ゼロ幅文字)が6個入っていました。見た目は普通の件名ですが、文字の間に透明な文字がはさまっています。
- 差出人の名前には、同じような見えない文字が7個ありました。その中に、文字の並びを右から左へ切り替える特殊な文字(U+202E)が含まれていました。
- この文字の効果で、名前の中身は、逆向きに並べた「せら知お構機金年」になっています。ところが、画面には、反転されて「年金機構お知らせ」と表示されます。
ねらいは、迷惑メールを自動で見分ける仕組み(フィルター)が、「年金機構」という言葉を探しても見つけられないようにすることとみられます。見る人の目には「年金機構」と映り、機械には別の文字の並びに見える、という二重の仕掛けです。
🔍 用語解説
- ゼロ幅文字:画面に表示されない、幅のない文字です。文字の間に入れても、人の目には分かりません。
- 文字の向きを変える文字:アラビア語など、右から左へ書く言語のために用意された制御用の文字です。悪用すると、文字の並びを見た目だけ逆にできます。
- SPF・DKIM:メールの差出人が本物かどうかを確かめる仕組みです。ただし、確かめられるのは「そのドメインの持ち主が許したか」だけで、偽のドメインを自分で用意すれば合格させることもできます。
- クローキング:見る人の端末などによって、見せるページを切り替える手口です。調べに来た人にだけ、無害なページを見せることもできます。
なお、ここに書いたものは、「怪しさ」を示す手がかりです。ひとつ手がかりがなくても、「安全」という意味にはなりません。
送信ルートと偽装の見抜きどころ
メールの裏側(ヘッダー)を読み解くと、次のことが分かりました。※メールヘッダー詳細は個人情報保護のため非掲載です。
- 差出人のアドレスは、年金機構とは無関係の
alone.cqrgw[.]comでした。年金機構の公式サイトのドメインは「nenkin.go.jp」で、まったく別物です。 - このドメイン(
cqrgw[.]com)をWhois(ドメインの登録情報を調べる仕組み)で調べると、登録日は2025年11月18日で、約1年前でした。登録会社はVantage of Convergence (Chengdu) Technology、名前の管理(ネームサーバー)はCloudflareで、最終更新は11月2日、メールが送られる2日前でした。ドメインの表示は「サイトなし」でした。 - このドメインのIPは
43.167.178.109で、中国系クラウド(Tencent Cloud)の、日本・東京(推定)のサーバーです。 - メールを送ったIPは
4.154.73.236。Microsoft社のクラウド(誰でも借りられるサーバー)で、アメリカ・ワシントン州レドモンド(推定)です。調査サイトでの脅威レベルは「低」でした。クラウドの会社が関わっているという意味ではなく、犯人が借りたサーバーとみられます。 - SPFは「Pass」、DKIMの署名もありましたが、どちらも犯人自身のドメインのものです。「自分のドメインで合格した」というだけで、年金機構が認めたという意味ではありません。
- 送信ソフトの欄には「Microsoft Outlook 2013(韓国語環境)」と書かれていました。自称であり、信用できません。
- 本物の受信記録の下に、実在する別の会社名と、受け取った側のサーバー名を使った行が、1行だけ紛れていました。ほかの記録と食い違っていて、あとから書き足された、仕込みの記録とみられます。会社名は伏せます。
- 添付ファイルは、「X4s9YRnp.lxtbx」というランダムな名前で、見慣れない拡張子でした。開いたり、実行したりはしていません。メールの中の文字データとして確認しただけで、中身は意味の読み取れない短い文字列でした。
リンク先:パソコンとスマホで、見せるものが違います
「情報の確認・修正をする」ボタンの行き先は、メールの送信元と同じドメインの hxxps://cqrgw[.]com/oauth/authorize/lrhr でした。「oauth/authorize」は、ログインの認証に使う仕組みのような名前で、いかにも正規の手続きに見えます。
当サイトで、パソコンとスマホからそれぞれ開いて確認したところ、結果は次のとおりでした。どちらも、ウイルスバスターのブロック画面が表示され、あえてブロックを解除して進んだ先の様子です。
- パソコン:5回接続して、4回は本物の年金機構のサイトが表示されました。残りの1回は、
hxxps://cqrgw[.]com/の「404 Not Found(ページが存在しません)」でした。 - スマホ:ブロック画面のあと、
kuaiyinfen-jp[.]comに転送され、偽の「日本年金機構」アプリの配布ページが表示されました。
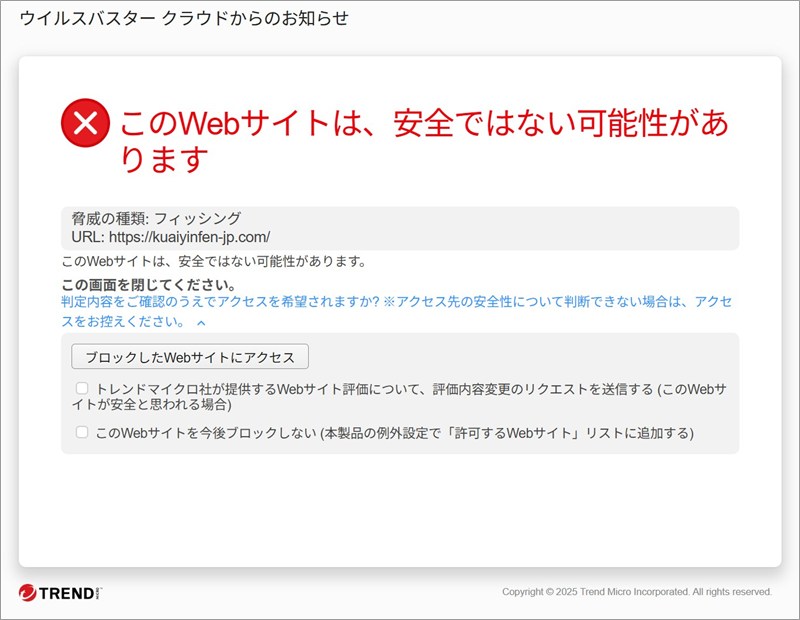
▲ スマホで表示されたウイルスバスターのブロック画面(脅威の種類は「フィッシング」)
▲ パソコンで5回のうち1回だけ表示された「404 Not Found」
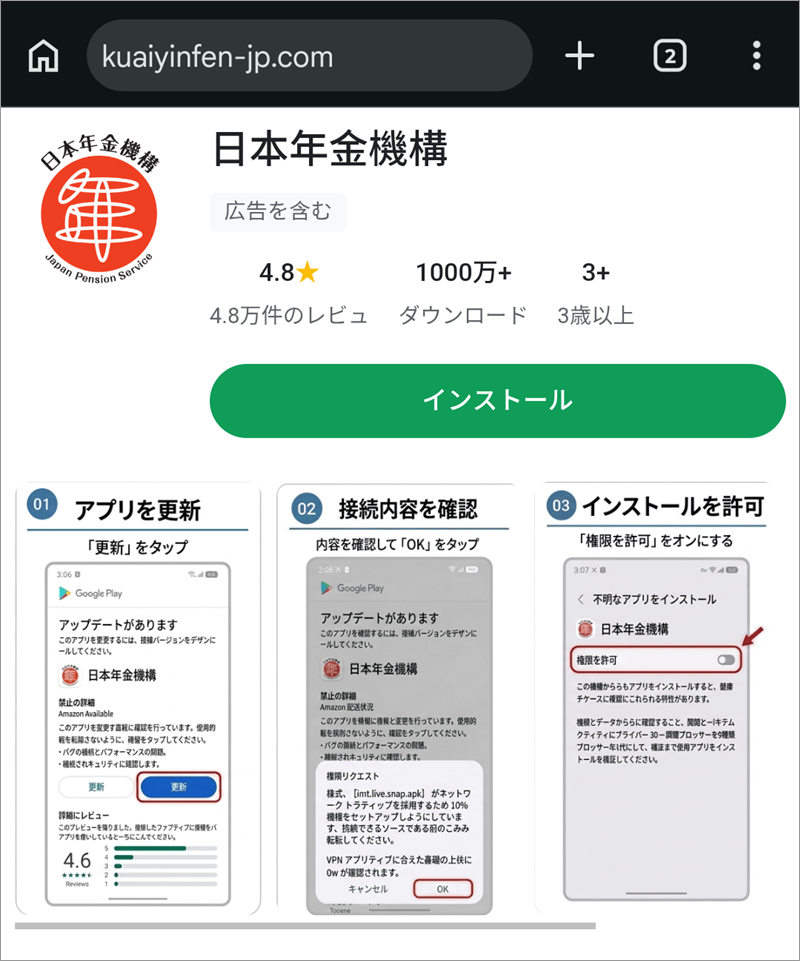
▲ スマホに表示された、偽の「日本年金機構」アプリ配布ページ
このページは、Googleの公式アプリストア(Google Play)によく似せた作りです。「日本年金機構」の名前と丸いロゴ、星の評価(4.8)、「1000万+ダウンロード」の表示、緑の「インストール」ボタンが並んでいます。画面の下には、「アプリを更新」「接続内容を確認」「インストールを許可」と、手順の画像まで用意されていました。
評価や、ダウンロード数の数字は、でっち上げとみられます。そして、いちばん危険なのは、「インストールを許可」の手順です。画面には「権限を許可」のスイッチをオンにするよう書かれていて、これは、公式ストア以外から、アプリを入れるための設定をオンにさせる指示と読み取れます。ここでオンにしてしまうと、危険なアプリを自分の手で入れてしまうことになります。
なお、画面の表示から、Android(アンドロイド)のスマホ向けとみられます。実際にアプリが何をするのかは確認していませんが、こうした偽アプリは、ほかのアプリの画面に重ねて偽の入力欄を出したり、メッセージを盗み見たりする目的で使われることがあります。
一方で、パソコンの利用者に、本物の年金機構のサイトを見せるのは、調べに来た人やセキュリティ会社の調査を、かわすためとみられます。「年金機構のページが開いたので本物だった」と思わせる効果もあります。5回に1回、404エラーで店じまいしてしまうのは、ご愛嬌です。
リンク先の2つのドメインについて、Whoisでは次のとおりでした。
kuaiyinfen-jp[.]com:登録日は2026年10月15日で、まだ19日ほどの新しいドメインです。登録会社はAceville Pte. Ltd.、ネームサーバーはCloudflareでした。IPは34.97.104.133で、Googleのクラウドの、日本・大阪(推定)のサーバーです。同じサーバーに、ほかにも51件のサイトが載っていました。ドメイン名の「jp」は、日本のサイトに見せるための飾りとみられます。cqrgw[.]com:前の項目に書いたとおりです。
今朝は187通:年金機構を名乗るメールの「集中攻撃」
このメールは、1通だけが届いたわけではありません。当サイトの迷惑メール一覧を調べると、日本年金機構を名乗るメールは、今朝、合計187通も届いていました。一覧の最初の1通は午前8時30分台、最後の1通が、今回紹介した午前9時20分台の1通です。
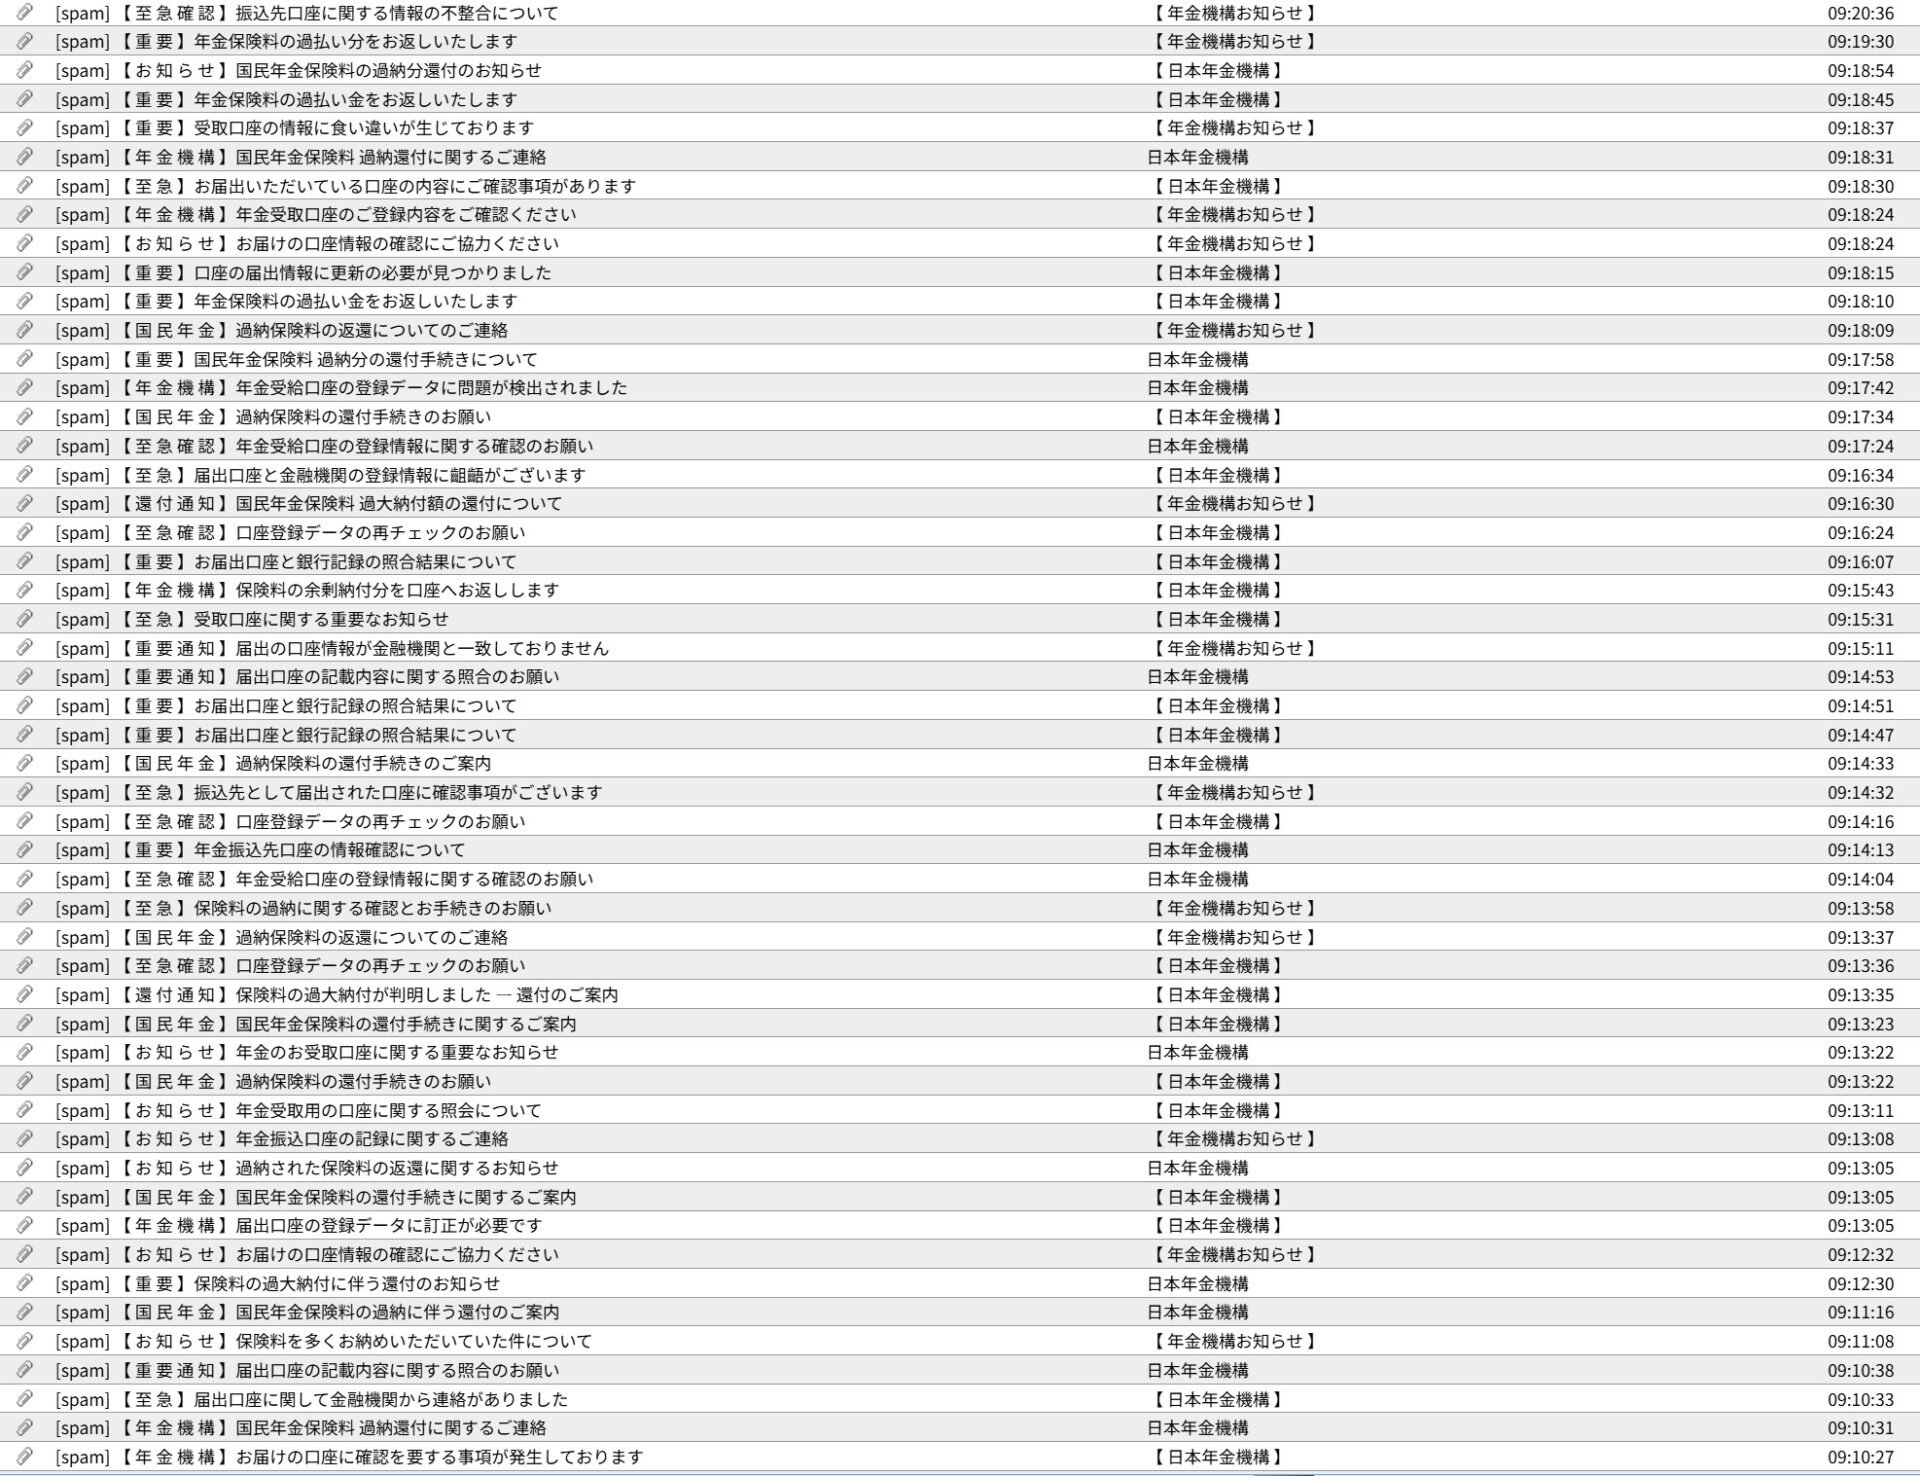
▲ 迷惑メール一覧(1):年金機構を名乗るメールの件名
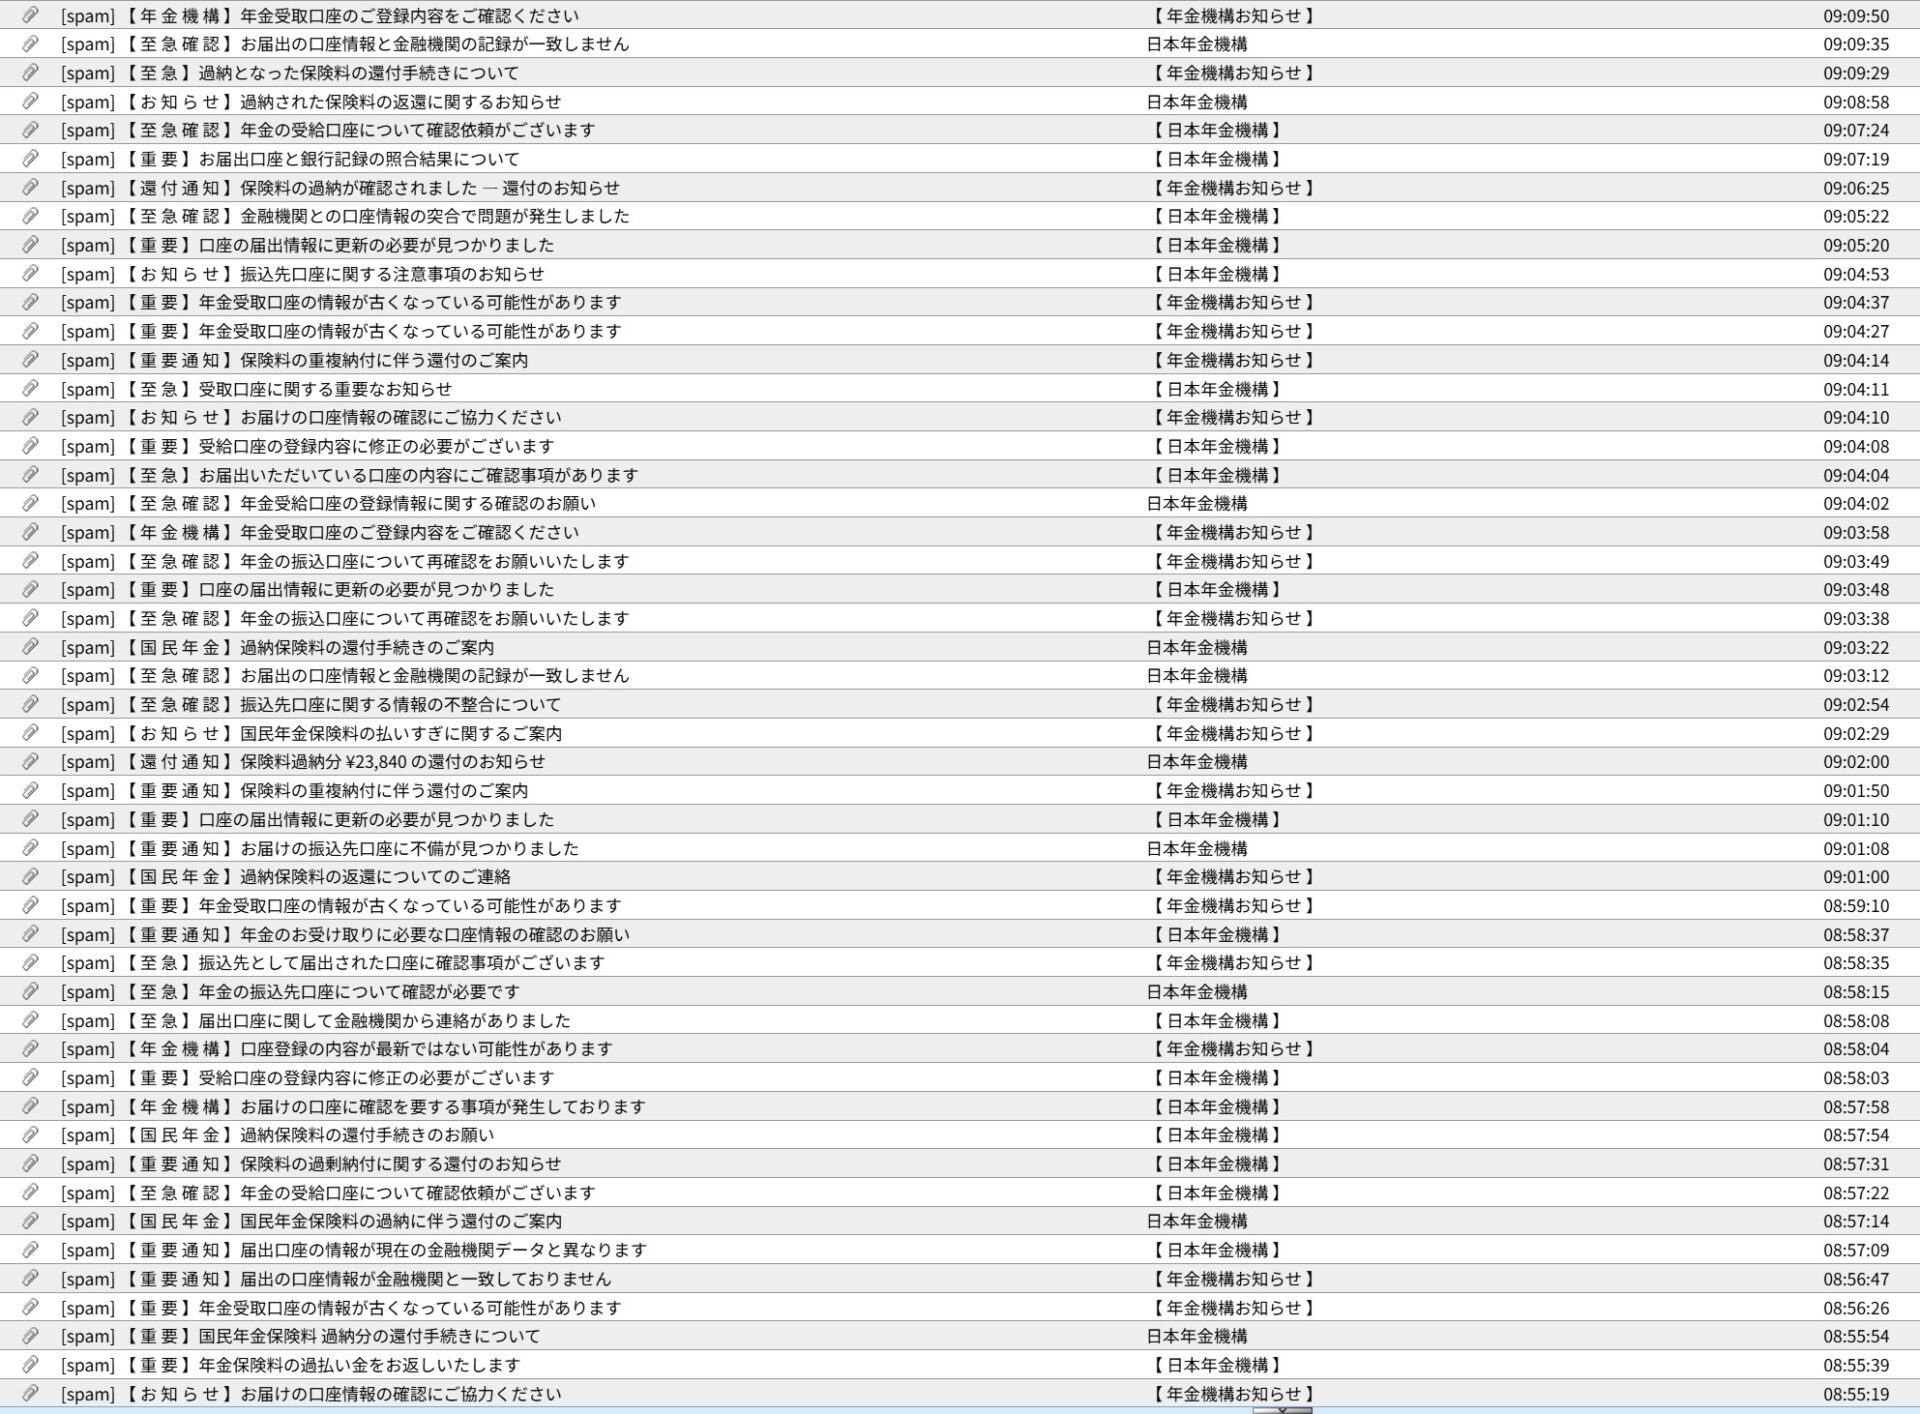
▲ 迷惑メール一覧(2):同じく件名の一覧
件名を見ると、筋書きは、大きく2つに分かれていました。
- 「年金の払いすぎ(過納)があったので、返します(還付)」という、お金が戻ってくると思わせる筋書き
- 今回紹介した、「振込先口座の情報が合っていない」という、口座の不整合を知らせる筋書き
「お金が戻る」と言われれば、うれしくて開きたくなります。「口座に問題がある」と言われれば、不安で開きたくなります。喜びと不安という、反対の気持ちの両方を、同じ時間帯に、同じ年金機構の名前で刺激しているのです。
国の機関を名乗って、一度に大量に送りつける手口は、ほかにもあります。国税庁を名乗る例は、e-Taxの「納めすぎ」還付金を名乗るメールの記事や、e-Taxを名乗ってアプリを入れさせる手口の注意喚起の記事でも紹介しています。
日本年金機構も注意を呼びかけています
日本年金機構の公式サイトには、機構を装った不審なメールやSMSについての注意喚起が出ています。
- 公式の注意喚起ページ:日本年金機構を装った不審なメール・SMSにご注意ください。(日本年金機構。確認時点の更新日は2026年10月19日)
- 公式ページには、年金の残金の振込、アプリのインストール、差し押さえなどの名目を使った例が、合わせて8つ挙げられています。
- 公式ページによると、機構は、メールで口座番号をたずねたり、支払いを求めたりしないと説明しています。リンクにアクセスしないよう、呼びかけられています。
- 不審なメールを見つけたときは、ページ内に案内されている、機構への意見・要望の窓口に連絡するよう案内されています。
知っておきたいポイント
- 年金の「口座」や「振込日」のように、本物に近い情報が書かれていても、本物とは限りません。電話番号や住所は、公式サイトからそのまま写せます。
- パソコンで開いて、本物のサイトが表示されても、安全とは限りません。スマホでは別のものを見せる仕掛けがあります。
- ウイルスバスターなどのブロック画面が出たら、そこで止まってください。ブロックを解除して進むのは、調べる側の作業で、ふつうの方は進む必要はありません。
- アプリは、公式のストアから入れるものです。「不明なアプリのインストールを許可」といった設定を、メールやサイトの指示でオンにしてはいけません。
届いたとき・押してしまったときの対処法
- ボタンやリンクは押さず、メールを削除します。返信も、添付ファイルを開くことも不要です。
- 年金の口座や振込について確かめたいときは、メールのリンクではなく、日本年金機構の公式サイトや「ねんきんネット」を、ブックマークなどから開いてください。
- もしアプリをインストールしてしまったら、そのアプリをすぐに削除し、「不明なアプリのインストールを許可」の設定をオフに戻します。そのうえで、スマホのセキュリティアプリで検査をして、携帯電話会社のショップや、相談窓口に、早めに相談してください。
- アプリや入力画面に、銀行の口座情報や暗証番号、パスワードなどを入力してしまったときは、別の安全な端末から、すぐに金融機関に連絡して、パスワードの変更や取引の確認をお願いしてください。
- 不安なときは、消費者ホットライン(188)や、警察相談専用電話(#9110)に相談できます。
「年金のこと」と言われて、気になってしまうのは自然なことです。
だからこそ、メールのボタンは押さず、公式サイトのブックマークから確認する習慣をつけましょう。年金を受け取っているご家族や、スマホを使い始めたご両親にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの事業者・所在地は、IP調査兵団(ip-sc.net)の調査結果を参照しています。位置情報は推定で、実際の所在地とは異なる場合があります。