セゾンカード「今月のお知らせ」は詐欺メール|お支払金額のお知らせ・まとめてリボを装うフィッシングの見分け方
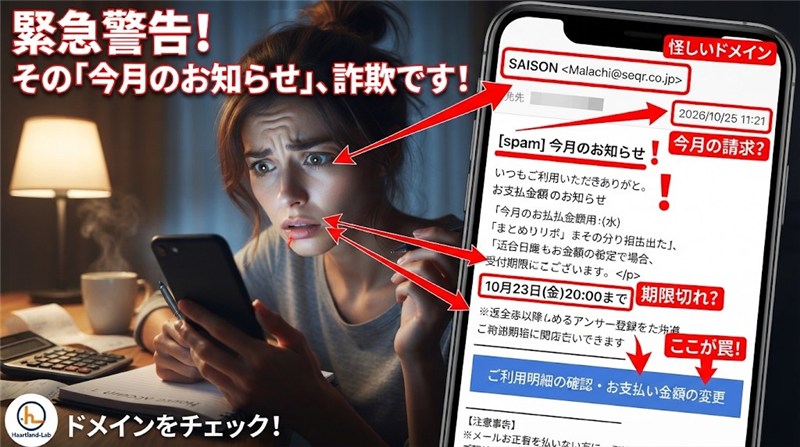
こんにちは、Heartland-Labです。カードの引き落とし日が近づくこの時期は、「今月はいくらだったかな」とつい気になるものですよね。そんな気持ちにそっと入り込む「今月のお知らせ」というメールが届きましたので、調べた内容をお伝えします。
お支払金額を装ったフィッシング詐欺メール
結論:偽物のメールです。メール内のボタンは押さず、カードの公式アプリや、いつも使っている公式サイトのブックマークから確認してください。
危険度:★★★★☆(5段階中4)
| 受信日時 | 2026年10月25日(日)11:21頃 |
| 件名 | 今月のお知らせ |
| 差出人の表示名 | SAISON(アドレスはセゾンとは無関係) |
| 送信元IP | 171.241.198.127(ベトナム・ハノイ) |
| 送信元の認証 | SPF:認証情報なし/DKIM:署名ありだがセゾンとは無関係 |
| 誘導先サーバー | 43.165.167.152(日本・東京都のクラウド) |
| 判定 | フィッシング(ウイルスバスターもブロック) |
※メールヘッダー詳細は個人情報保護のため非掲載
このメールは偽物です
セゾンカードからの本物の案内ではありません。メール内のボタンは押さないでください。
届いたメールの内容
届いたメールの文面を、そのまま再現します。カード会社の支払い案内そっくりの作りで、ぱっと見では不自然に気づきにくい内容です。
差出人:SAISON
件名:今月のお知らせ

いつもご利用いただきありがとうございます。
────────────
お支払金額のお知らせ
────────────
お支払日:2026年11月4日(水)
口座へのご準備期日:2026年11月2日(月)
【今月のお支払金額を変更したい方へ】
「まとめてリボ」で、今月のご請求分をリボ払いに変更できます。
受付期限:10月23日(金)20:00まで
────────────
[ ご利用明細の確認・お支払金額の変更 ]  ←青いボタン
────────────
【注意事項】
※ メールを受信されるタイミングによってはお支払金額の変更の受付期間を過ぎている場合がございます。</p>
※ 当月14日時点の予定額です。ご請求金額は変更になる場合がございます。
※ 15日以降にお支払金額の変更や入金などをされた場合、確定金額は26日9:00以降に更新されます。</p>
※ 返金対応がある場合や、お引落口座の登録状況によってはお支払金額が0円と表示される場合がございます。
※ 15日以降にNetアンサー登録をされた方は、別途お届けするご利用明細書にてご確認ください。
※ 次回のお支払金額のない方にもお送りしております。
【ご登録情報に変更はありませんか?】
カードの不正利用が疑われる場合など、重要なお知らせを確実にお届けするため、ご登録情報は最新の内容にしていただくようお願いします。
セゾンPortalまたはNetアンサーよりご確認・ご変更ください。
【その他のお知らせ】
※ このメールはNetアンサーから自動配信しております。
※ このメールはお支払いに関する大切なご連絡として、メール配信を希望されていない方にもお送りしております。
※ 上記サービス・キャンペーンにつきましては、一部対象外カードもございます。
※ 本メールにご返信いただきましても、ご質問・ご依頼などにお答えできませんのでご了承ください。
株式会社クレディセゾン
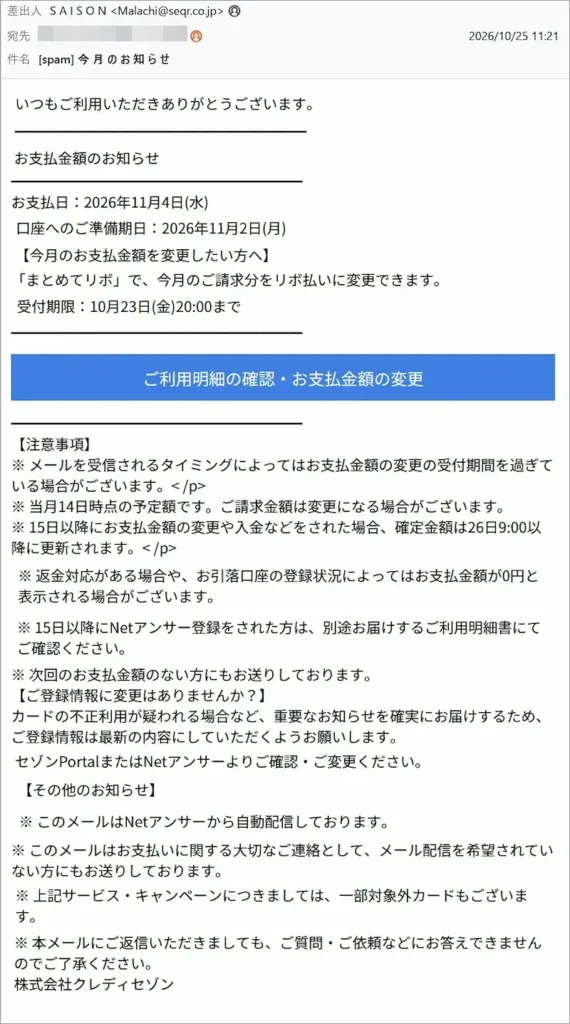
▲ 実際に届いたメールの画面(受信者の情報は伏せています)
ここが変です!偽物と分かるポイント
- 受付期限が、メールが届いた日より前です。受信は10月25日(日)なのに、「受付期限:10月23日(金)20:00まで」と書かれていました。期限切れの案内を本気で送ってくるあたり、攻撃者もうっかりさんです。
- 本文に
</p>という、ホームページの作りに使う記号がそのまま表示されています。本物のカード会社のメールでは、まず見かけません。 - 差出人の表示名は「SAISON」ですが、メールアドレスはセゾンカードの公式なものとは別の、無関係なドメインでした。
- 本物のメールの注意書きを、ほぼそのまま流用したような文面です。長く読ませて「ちゃんとした案内だ」と思わせる狙いがあるのかもしれません。
どこから送られてきたのか
メールの送信元を調べると、日本のカード会社とは思えない場所から送られていました。
| 項目 | 内容 |
|---|---|
| 送信元IP | 171.241.198.127:ベトナム・ハノイのインターネット事業者Viettel(個人向けのDSL回線) |
| 送信元の名乗り | 国内の某企業のものに見えるドメイン名を名乗っていました(所有者とは無関係に使われている可能性があるため、名前は伏せます) |
| SPF(送信元の確認) | 認証情報なし(SPFの設定自体が見つかりませんでした) |
| DKIM(電子署名) | 署名は付いていましたが、署名者は差出人と同じ無関係なドメインです。署名があっても、セゾンカード本物の証明にはなりません |
個人向け回線から送られているのは、乗っ取られたパソコンなどを踏み台に使っているためかもしれません。送信元の国と、攻撃者本人の居場所が同じとは限りません。
※メールヘッダー詳細は個人情報保護のため非掲載
用語解説:「見えない文字」とは?
パソコンやスマホの文字には、画面に何も表示されない特殊な文字があります。幅がゼロの文字(ゼロ幅文字)や、目に見えない目印用の文字(Unicodeタグ文字)などです。
たとえば「今月のお知らせ」の文字の間に、この見えない文字を何十個も混ぜると、人の目には普通の文字に見えます。一方で、迷惑メールを見つけるフィルターには別の文字列に見えるため、検知をすり抜けやすくなると考えられます。
詳しく調べると分かったこと
① 件名も本文も「見えない文字」だらけ
このメールの件名、差出人名、本文のあちこちには、見えない文字が大量に埋め込まれていました。メールのソース(全文)をテキストエディタに貼り付けると、画面上は何もないはずの場所に、意味の分からない記号が大量に並んで見えます。これが見えない文字の正体です(編集ソフトによって見え方は異なります)。
さらにメールの作りを見ると、タイトルの部分に「Unicode Robustness Test」という文字が残っていました。文字の細工が迷惑メールフィルターにどこまで通用するかを試すための、使い回しの雛形が、そのまま使われた可能性があります。
② ボタンの先は、偽のサイト
メールの青いボタンには、次のアドレスが設定されていました。クリックされないよう、一部を変えて表示します。
hxxps://describe[.]ywqsqj[.]asia/H80AoO
セゾンカードの公式サイトとは無関係のアドレスです。調べたところ、この先は次のような状況でした。
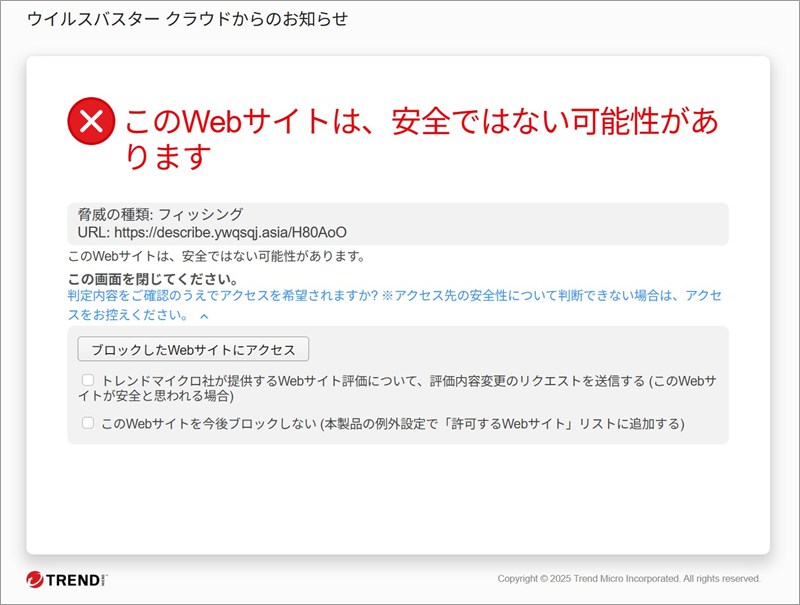
▲ セキュリティソフト(ウイルスバスター クラウド)が「フィッシング」と判定し、アクセスをブロックした画面
▲ 誘導先では「403 Forbidden」(アクセス拒否)と表示され、サイトの中身は確認できませんでした
サイトの中身は確認できていないため、どんな入力画面が用意されていたかは分かりません。ただ、カード会社を装う手口では、カード番号やログインID・パスワードを入力させる偽の画面に誘導するのが典型的です。なお、見る人や環境によって表示が変わる様子(クローキング)は、当サイトの確認では見られませんでした。
③ サイトのサーバーとドメインの情報
- サーバーのIPアドレス:
43.165.167.152。中国系大手Tencent Cloudの、東京都にあるサーバーです。同じサーバーに253件ほどの別サイトが同居していました。 - 所在地の表示は、調べたサービスによって「渋谷区」「新宿区」と割れており、区までは特定できません。クラウドのサーバーなので、運営者が東京にいるとは限りません。
- ドメインの登録日は2026年2月3日で、約8か月前に取得されたものです。登録会社は中国・成都の業者で、登録者の情報は非公開になっていました。
届いてしまったら:安全な対処法
まず、驚いて当然です。このメールは、誰にでも届く形で大量にばらまかれたもので、あなたが狙い撃ちされたわけではありません。落ち着いて、次のように対応してください。
- メール内のボタンやリンクは押さない。返信もしないでください。
- お支払いが気になるときは、カードの公式アプリや、いつも使っている公式サイトのブックマークから、自分でログインして確認します。
- メールは削除するか、迷惑メールとして報告します。
- もしボタンを押して、カード番号やパスワードを入力してしまったら、すぐにカード裏面の連絡先へ電話して利用停止や再発行を相談し、同じパスワードを使い回している他のサービスも変更してください。
- 不安なときは、消費者ホットライン「188(いやや)」にも相談できます。
まとめ
セゾンカードを装う「今月のお知らせ」は、お支払金額の案内に見せかけたフィッシングです。受付期限が過去の日付になっていたり、本文に </p> が出ていたりと、粗さも目立ちました。
「お支払い」と聞くと確認したくなるものですが、確認はいつもの公式アプリから。ご家族や友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)