「【チケットぴあ】お客様のアカウント保護について」は偽メール|セキュリティ強化を装い、偽のぴあログイン画面へ誘導
「アカウントを守るためです」と言われると、つい急いで確認したくなりますよね。しかも、届いたのがよく使うチケットサービスからのお知らせなら、なおさらです。
結論から言うと、このメールは詐欺(フィッシング)メールです。メール内のボタンは押さず、ログインもしないでください。調べて分かったことを、順番にお伝えします。
HEARTLAND SECURITY RESEARCH
「【チケットぴあ】お客様のアカウント保護について」
偽メール&偽ログイン画面 調査レポート(2026年10月14日受信)
| 危険度 | ★★★★☆(ぴあ会員IDとパスワードを入力させる偽ログイン画面/入力後の動きは未確認) |
| 巧妙さ | ★★★☆☆(本物そっくりの文面と画面、2段階の転送。ただし時刻などに粗さも) |
| 受信日時 | 2026年10月14日 13:25頃 |
| 表示上の差出人 | 「members_pia」(ぴあ社のドメインに見せかけた差出人アドレス) |
| 実際の送信ドメイン | coffeepia-add[.]biz[.]id(ぴあとは無関係) |
| 送信元IP | 103.213.248.106(日本・東京都千代田区/rainbow network limited) |
| SPF | pass(ただし攻撃者自身のドメインで通っただけ) |
| DKIM | 署名は付いているが、送信ドメイン自身のもの |
| メール内のリンク先 | hxxps://ticket-pia[.]kinoticket[.]biz[.]id/(2026年10月8日登録) |
| 転送先の偽サイト | hxxps://t-pia[.]sk2-buymy[.]biz[.]id/ |
| 偽サイトのIP | 104.21.62.168(Cloudflare経由のため、実際の所在地は不明) |
| クローキング | なし(出し分けは確認されず、警告やブロックもされず放置) |
※メールヘッダー詳細は個人情報保護のため非掲載
このメールは偽物です
チケットぴあを装った、詐欺メールです。ぴあ社とは一切関係ありません。
届いたメールの内容
まずは、実際に届いたメールの文面をそのまま再現します(受信者名は非掲載にしています)。
件名:【チケットぴあ】お客様のアカウント保護について
差出人表示名:members_pia

セキュリティに関するご案内
セキュリティ強化に関するお知らせ

いつもチケットぴあをご利用いただき、誠にありがとうございます。

このたび、お客様のアカウントを第三者による不正アクセスなどの脅威から保護し、より安全にご利用いただけるよう、セキュリティ対策の強化を実施いたしました。

これに伴い、お客様に安心してチケットぴあの各種サービスをご利用いただくため、アカウント情報およびセキュリティ設定のご確認をお願いいたします。

【重要】セキュリティ強化に伴う登録情報確認のお願い
セキュリティ強化に伴い、登録情報の確認・更新をお願いしております。お手続きが完了していない場合、一部サービス(例:チケットご購入済みの公演情報等)へのアクセスが制限される可能性がございます。引き続き安心してご利用いただくためにも、お早めのログインをおすすめいたします。

アカウントを安全にご利用いただくために
1. お客様に安心してサービスをご利用いただくため、セキュリティ強化の一環として、アカウントの登録情報の確認・更新をお願いしております。
2. ログイン後は、マイページより現在の登録情報をご確認いただき、必要に応じて更新のお手続きをお願いいたします。セキュリティ確認が完了していない場合、一部サービス(例:チケットご購入済みの公演情報等)へのアクセスが制限される可能性がございます。
3. 一定期間内にログインが確認できない場合、アカウントの利用が制限される場合がございます。また、チケットぴあアプリをご利用中のお客様におかれましては、アカウントの利用制限に伴い、アプリとの連携が解除される場合がございますので、あらかじめご了承ください。

「チケットぴあ ヘルプページ」はこちらからご確認いただけます。[ ヘルプページを確認する ]

[ ログインして更新手続きを行う ]

引き続きチケットぴあの各種サービスをご利用いただくため、2026年10月30日(金)21時25分までに一度ログインのうえ、アカウント情報の更新をお願いいたします。

ご注意:このメールは送信専用アドレスから配信されています。本メールへの返信はご遠慮ください。
本メールは、(受信者名は非掲載)様宛にお送りしております。
Copyright © PIA Corporation. All Rights Reserved.
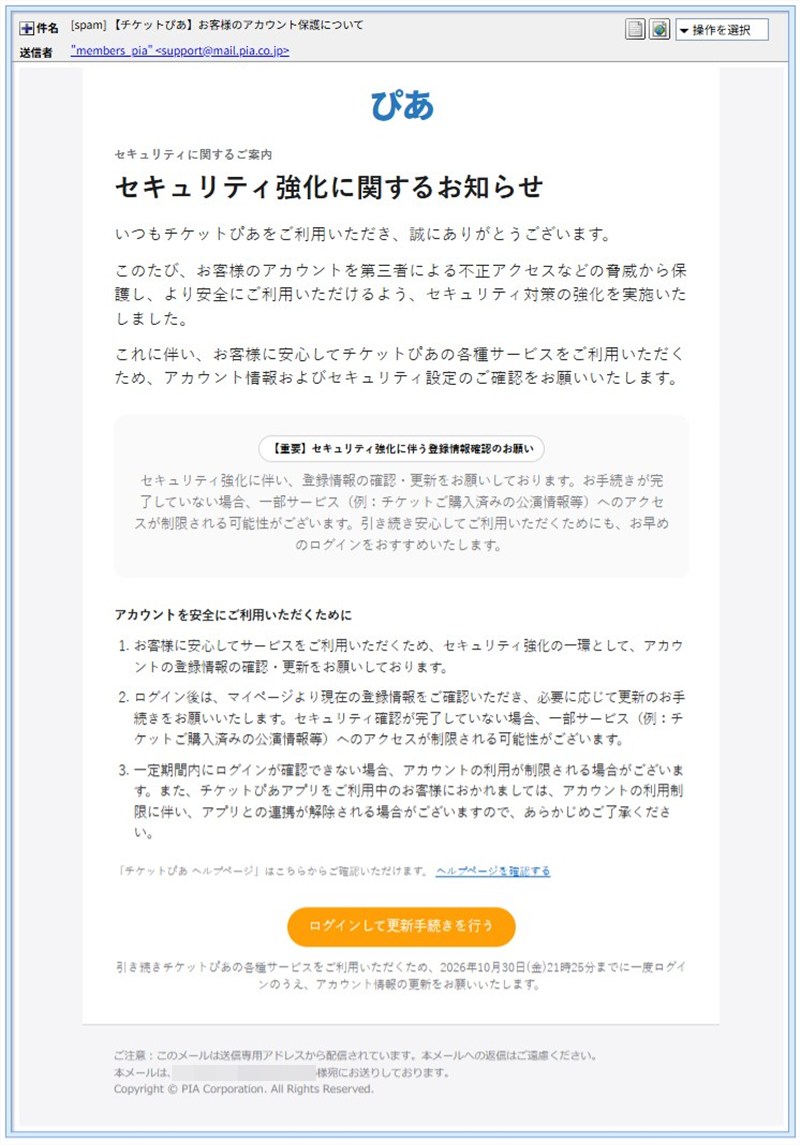
▲ 実際に届いた偽メールの画面。「安全のため」「お早めに」と、落ち着いた文面で行動を急がせます。
送信ルートと「なりすまし」の見破り方
差出人の名前は、見た目だけなら何とでも書けます。そこで、メールに残る「配達の記録」をたどりました。
| 項目 | 見た目 | 実際 |
| 差出人 | members_pia(ぴあ社のドメインに見える) | 実際の送信は coffeepia-add[.]biz[.]id(インドネシアの国別ドメイン区分 biz.id) |
| ボタンと「ヘルプページ」 | ぴあの公式ページに見える | どちらも同じ偽サイトのアドレスにつながっている(ヘルプページ用のリンクまで偽物) |
| 送信時刻 | 現地時刻の21:25(時差−8時間) | 日本時間に直すと14:25ですが、実際の受信は13:25ごろ。約1時間先の時刻になっている |
送信元は 103.213.248.106(日本・東京都千代田区)で、国内のレンタルサーバー事業者の回線でした。調査サイトの脅威レベルは「低」でしたが、これは単に「まだ悪事の報告がない」というだけで、安全の保証ではありません。
「SPF(送信元の正しさを確かめる仕組み)」は pass でしたが、これは「攻撃者が用意したドメインから、正しい手順で出した」ことが認められただけです。「DKIM(改ざんされていない印)」の署名も、送信ドメイン自身のものでした。つまり、「認証に通った=本物」ではありません。差出人欄に見えるぴあ社のドメインと、実際に認証が通ったドメインが食い違っているのが、なりすましの証拠です。
なお、本文の「期限」にも手がかりがありました。期限は「10月30日(金)21時25分」ですが、この「21時25分」は、送信時刻(現地21:25)と同じで、日付も送信日の17日後ちょうどです。送信した時刻に日数を足して、機械的に作っているように見えます。さらに、プレーンテキスト版の本文には、見た目を整えるためのコード(CSS)が丸ごと混ざっていました。仕上げの確認までは手が回らなかったようです。
📖 ちょっと難しい言葉の解説
フィッシング:本物の会社やサービスを装って、パスワードやカード番号をだまし取る詐欺のことです。
リダイレクト(自動転送):あるアドレスを開くと、自動で別のアドレスへ移動させる仕組みです。今回は、メールのボタンから別のドメインへ2段階で転送されていました。
Cloudflare(クラウドフレア):サイトの前に立って通信を受け付ける、世界的な中継サービスです。便利な仕組みですが、サイトの本当の場所が見えにくくなるため、詐欺サイトにも悪用されます。
詳しく調べると分かったこと
① 「ヘルプページ」のリンクも、同じ偽サイトへ
メールの中には、リンクが2か所あります。「ヘルプページを確認する」と「ログインして更新手続きを行う」です。ヘルプページと聞けば安心しそうですが、どちらもhxxps://ticket-pia[.]kinoticket[.]biz[.]id/の同じアドレスにつながっていました。このドメインは、2026年10月8日に登録されたばかりで、受信日の時点で6日目の新しいものです。登録事業者はインドネシアの会社で、ネームサーバー(住所録の役割)にはCloudflareが使われています。
② 「Redirecting.」と表示され、別のドメインへ自動転送
リンクを開くと、一瞬「Redirecting.」と表示されるだけで、すぐに別のドメイン hxxps://t-pia[.]sk2-buymy[.]biz[.]id/ へ転送されます。転送先のアドレスには、時刻や署名のような長い文字列が付いていました(意味は未確認です)。受信ドメインと表示ドメインが違うので、アドレスをたどっても全体像が見えにくくなります。

▲ リンクを開いた直後の画面。ここから別のドメインへ自動で転送されます。
③ 本物そっくりの「ぴあ」ログイン画面
転送された先には、「ぴあ会員ID(メールアドレス)」と「パスワード」の入力欄が並ぶ、ログイン画面がありました。「次回からログインを省略」のチェックや、GoogleとXのログインボタン、「会員登録」ボタン、さらに「現在『Facebookでログイン』はご利用いただけません。」という小さな注意書きまで再現されています。当サイトで確認したのは、このログイン画面までです。
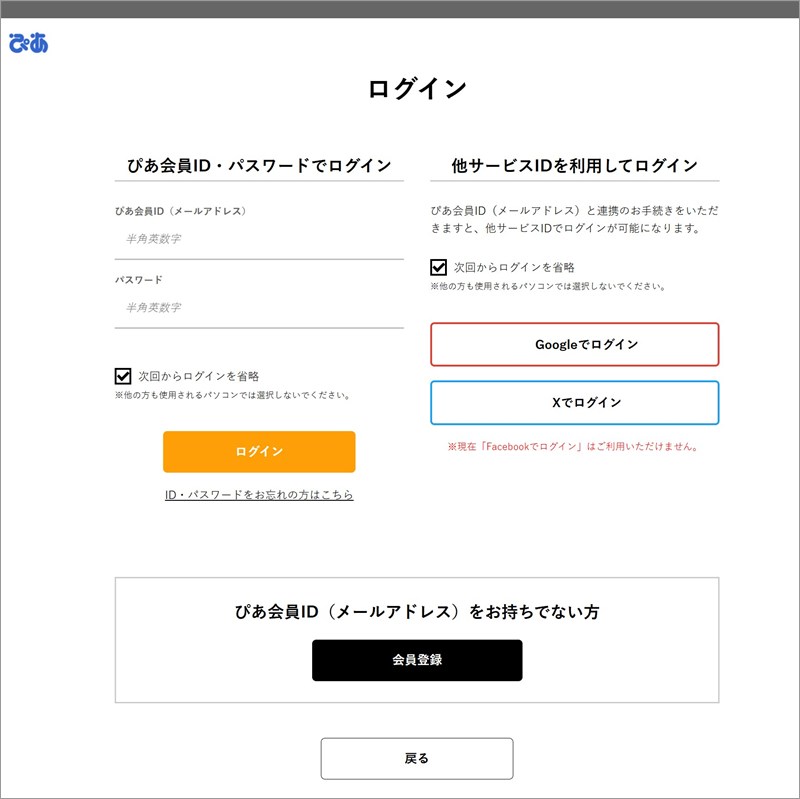
▲ 転送先の偽ログイン画面。本物と見分けるのは、見た目だけではほぼ不可能です。
この偽サイトは、Cloudflareを通して公開されています。IPアドレスは 104.21.62.168 と表示され、地図上は米国サンフランシスコ付近でしたが、これはCloudflareの拠点であり、運営者の場所ではありません。
④ 警告もブロックも出ない、「無防備」な状態
調べた時点では、ブラウザの警告画面や、セキュリティ対策によるブロックは、どこからも出ませんでした。PCとスマホで同じ画面が出る(見る人によって表示を変える「クローキング」もない)、ごくそのままの状態で放置されていたことになります。「警告が出ないから安全」とは言えない、という点を覚えておいてください。
注意点と、困ったときの対処法
「アカウントの安全のため」と言われれば、確認したくなるのは当然です。見分けにくい作りになっているので、だまされそうになったことを責める必要はありません。次のことだけ覚えておいてください。
- メール内のボタンや「ヘルプページ」のリンクは押さない。登録情報が気になるときは、チケットぴあのアプリや、ブックマークしておいた公式サイトから、自分でログインして確認しましょう。
- 「期限」であせらない。「10月30日までにログインしないと制限される」のように期限をあおるのは、考える時間を奪う定番の手口です。
- ID・パスワードは、メールのリンク先に入力しない。見た目が本物そっくりでも、アドレスが違えば別物です。
- チケットぴあの公式お知らせ「チケットぴあを騙った不審なメール・メッセージ・Webサイトにご注意ください」(2026年10月13日更新)では、不正利用の確認やアカウント無効化をうたってログインを求めるメールが事例として挙げられています。メールやメッセージ内のURLをクリックしないよう案内されています。
- もしIDとパスワードを入力してしまったら、まず公式サイトやアプリから、自分でパスワードを変更してください。同じパスワードを使い回しているサービスがあれば、そちらも変更しましょう。登録しているクレジットカードがある場合は、利用明細を確認し、不審な点があればカード会社へ連絡してください。
- 不安なときは、消費者ホットライン「188」(全国共通の番号)に相談できます。また、こうしたメールはフィッシング対策協議会へ報告することもできます。
「アカウント保護のお知らせ」は、まず疑ってください
今回の偽メールは、警告もブロックもされないまま、本物そっくりのログイン画面につながっていました。同じメールは、ほかの方にも届いているかもしれません。家族や友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの情報は IP調査兵団(ip-sc.net) を参照しています。