「e-Taxメッセージボックスに未読のお知らせがあります」は国税庁を装う詐欺メール!見えない文字で隠した手口
税金や申告の話は、自分で調べても分かりにくく、「何か不備があったのでは」と気になりますよね。そんな時に、「e-Taxメッセージボックスに未読のお知らせがあります」というメールが届いたら、つい開きたくなってしまうかもしれません。今回は、その気持ちを狙った国税庁を装うメールを調べました。
| 受信日 | 2026年11月22日(日)22時台 |
| なりすまし先 | 国税庁(e-Tax) |
| 手口 | 「e-Taxメッセージボックスに未読のお知らせ」で開かせ、メールのパスワードを入力させる |
| 危険度 | ★★★★☆(メールのパスワードを盗まれるおそれ) |
| 見破りやすさ | ★★★☆☆(デザインは精巧。「警告文」まで入っていて信用しやすい) |
| 実際の送信元IP | 198.135.55.38(アメリカ・テキサス州・ホスティング事業者) |
| メール認証 | SPF:登録なし(none)/DKIM:署名なし |
| リンク先 | hxxps://www[.]gshared-data[.]pro/…(メールのパスワード入力画面) |
| Chromeの警告 | 確認時点では出ず |
偽物(フィッシング詐欺)です。
まず、やってはいけないこと
- メール内のボタンやリンクを押さない(押してしまっても、慌てなくて大丈夫です)
- メールのパスワードを入力しない
- e-Taxのお知らせが気になる時は、メールではなく自分で開いたe-Taxの公式サイトや公式アプリで確認する
届いたメールの内容
件名は「[spam] e-Taxメッセージボックスに未読のお知らせがあります」(先頭の「[spam]」は、受信側のフィルターが付けた目印です)。差出人の表示名は「eTax」で、アドレスは etax@teaminvite-share[.]art という、国税庁とは無関係のものでした。国税庁のロゴ風のマークや、青と紺の色づかいまで、よく作り込まれたHTMLメールです。
国税庁 NATIONAL TAX AGENCY  e-Tax
令和8年 e-Tax 自動通知システム  送信専用メール

e-Taxメッセージボックスに未読のお知らせがあります
e-Taxアプリからログインのうえ、ご確認をお願いします。 [未読あり]

■ このメールの要点
申告内容の確認のため、書類のご提出をお願いする場合があります。

平素よりe-Taxをご利用いただき、誠にありがとうございます。

先にご提出いただきました所得税の還付申告について、内容を確認させていただいております。確認のためご提出いただく書類がある場合は、メッセージボックスにてご案内しております。

■ お願いする内容
1 具体的な必要書類や提出方法は、メッセージボックス内のメッセージをご確認ください。
2 ご提出は、メッセージボックスに記載の正規の方法で承ります。本メールへの返信によるご提出はお受けできません。

⚠ 本メールでは、口座情報やカード情報などの入力・ご返信を一切お願いしておりません。そのような内容を求めるメールは、国税庁を装った不審なメールです。ご注意ください。

ℹ ご不明な点がございましたら、所轄の税務署までお問い合わせください。(以下、ヘルプデスクの電話番号の案内)

[ e-Taxアプリを確認する ]  国税庁へ行く

国税庁 e-Tax(国税電子申告・納税システム)
(以下、国税庁の所在地・法人番号の記載)
※ 本メールは送信専用です。返信によるお問い合わせはお受けできません。
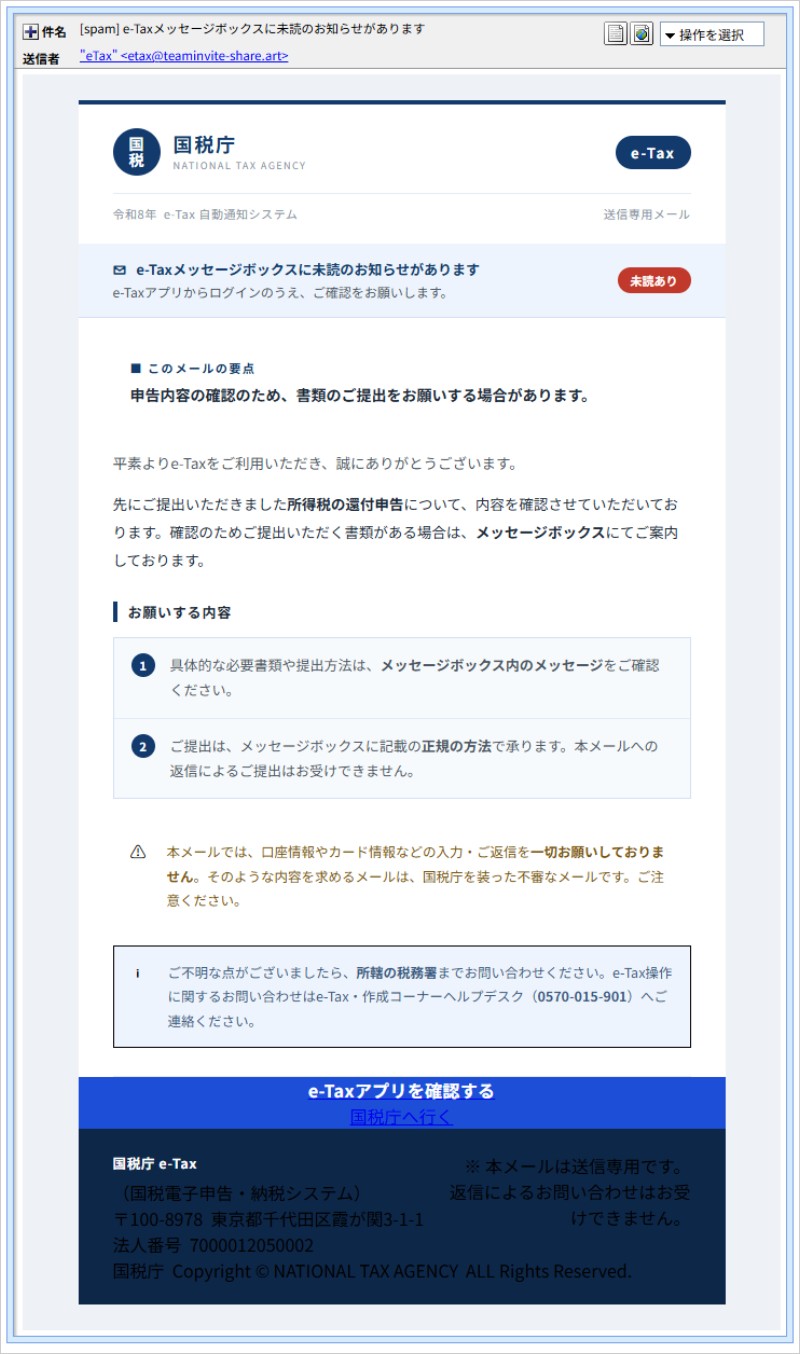
▲実際に届いたメールの画面
この文面でいちばん目を引くのは、「不審なメールにご注意ください」という警告文が、本文にそのまま書かれていることです。「そのような内容を求めるメールは、国税庁を装った不審なメールです」と、偽物のほうが偽物に注意を呼びかけています。慎重な人ほど「これは本物らしい」と感じるように、仕向けているのかもしれません。
ところが、メールの本当の目的は、そのすぐ下の「e-Taxアプリを確認する」ボタンです。押した先で、カード情報ではなく、メールのパスワードを入力させる画面が出てきます。また、実在する国税庁の所在地や法人番号まで書かれていますが、これは誰でも調べて写せる公開情報で、本物らしさの証拠にはなりません。
件名や本文に混ぜられた「見えない文字」
メールの中身を詳しく調べると、件名と本文のあちこちに、目に見えない特殊な文字が混ぜられていました。ゼロ幅スペースと呼ばれるもので、画面ではまったく見えませんが、データの上では文字として存在します。数えたところ、件名に5か所、本文に70か所以上ありました。
見た目:e-Taxメッセージボックスに未読のお知らせがあります
実際の件名:e-Ta[隠し文字]xメ[隠し文字]ッセー[隠し文字]ジ[隠し文字]ボック[隠し文字]スに未読のお知らせがあります
([隠し文字]の位置に、目に見えない文字が入っています)
「e-Tax」や「メッセージボックス」といった言葉の途中にこっそり挟むことで、迷惑メール対策のフィルターが言葉の一致で見つける仕組みを、すり抜けようとしたものと考えられます。人の目には正常な日本語に見えるので、見た目だけでは気づけません。
どこから送られてきた?(送信ルートと偽装判定)
メールの「通り道」の記録(ヘッダー)から、次のことが分かりました。
- 実際の送信元はアメリカのホスティング事業者:外部から最初に接続してきたのは
198.135.55.38です。アメリカ・テキサス州(キャロルトン)のMajestic Hosting Solutionsのサーバーと見られます。 - ドメインを買った会社のメール送信サーバーを利用:差出人のドメイン
teaminvite-share[.]artは、ドメインを買った会社(NETIM)のメール送信サーバー(mail1[.]netim[.]hosting)に、このドメインのアカウントでログインして送られていました。つまり、攻撃者が自分で用意したドメインから送っていることになります。 - 差出人ドメインは、できたばかり:
teaminvite-share[.]artは2026年11月16日の登録で、メールが届いた約6日前に作られたものです。リンク先のgshared-data[.]proも11月5日の登録で、どちらもNETIMで取得し、Cloudflare(ネットの中継サービス)を使っていました。 - メール認証の仕組みが未設定:差出人ドメインにはSPF(送ってよいサーバーの登録)がなく、DMARC(認証の方針)もありませんでした。DKIM(改ざん防止の署名)も付いていません。「国税庁」の名前を使っているのに、国税庁の正規のドメインとは無関係です。
「teaminvite-share」というドメインから届く、国税庁のお知らせ。少し無理がありますね。いずれにしても、国税庁の正規の送信ルートではないと判断できます。
用語解説(むずかしい言葉をやさしく)
- ゼロ幅スペース:画面では幅がなく、目に見えない特殊な文字です。言葉の途中に混ぜても、人の目には同じに見えるため、フィルター回避に悪用されることがあります。
- SPF・DKIM・DMARC:「このメールは本当にそのドメインから送られたか」を確かめるための、メールの「身分証」のような仕組みです。どれも無いと、なりすましを見分けにくくなります。
- Cloudflare:サイトの本当の置き場所を隠せる、世界的なネットの中継サービスです。正規のサイトも使いますが、詐欺サイトの運営者の所在地を調べにくくする目的でも使われます。
リンクの先を調べると
ボタンのリンク先は、国税庁のサイトではなく hxxps://www[.]gshared-data[.]pro/… でした。サーバーは 167.99.107.229(アメリカ・カリフォルニア州、DigitalOcean)で、本文のリンクの末尾には、メールアドレスらしき文字列が付いていました。しかも、このメールの宛先とは別の人のアドレスで、攻撃者が用意した宛先リストをそのまま使っていると見られます。そのため、記事ではこの文字列を伏せています。
1段目:Cloudflareの「検証中」
アクセスすると、まず白い画面にCloudflareの「検証中…」という表示が出ます。人間かどうかを確かめるように見せかける画面で、本物のサイトでもよく使われるため、怪しさを感じにくくなります。
▲最初に表示される「検証中…」の画面
2段目:メールのパスワード入力画面
続いて、メールのパスワードを入力させる画面が表示されました。上には、閲覧者のパソコンの種類、ブラウザ、おおよその場所(今回は大阪)が自動で表示され、「安全な設定にアクセスしています」という日本語の文のあとに、入力済みのメールアドレスが出ます。まるで、自分のためのページのように見せるための仕掛けです。ただし、「Authentication required!」の英語が混ざる、ぎこちない日本語です。
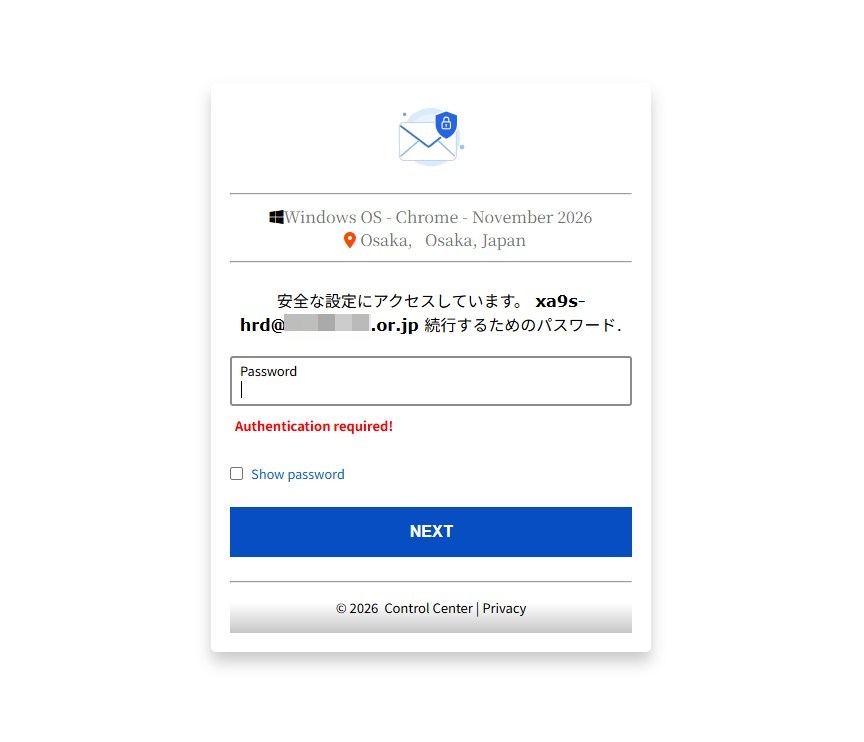
▲リンク先で表示された画面(メールアドレスの部分は伏せ字にしています)
国税庁のお知らせと言いながら、行き着いたのは国税庁とは何の関係もない、メールのパスワード入力画面でした。メールのパスワードを盗まれると、そのメールで届く各種サービスの案内から、他のアカウントまで乗っ取られるおそれがあります。なお、当サイトの確認ではChromeの警告は出ませんでしたが、警告が出ないからといって安全とは限りません。
e-Taxを装う、別の手口の記事もあります
e-Taxや国税庁を装うメールは、時期をずらして何度も届いています。以前の記事では、「還付金」を口実にした別の手口を取り上げました。
口実は「還付金」と「未読のお知らせ」で違いますが、どちらも、本物の国税庁の通知に見せて、偽のページへ誘導する点は同じです。
見分け方と、もしもの時の対処法
見分けるポイント
- 差出人のアドレスを見る:国税庁のメールなのに、アドレスは「teaminvite-share」という別のドメインでした。
- 警告文が書いてあっても安心しない:「不審なメールにご注意」と書いてあることは、本物の証拠になりません。
- リンクの行き先を確かめる:ボタンの先が国税庁やe-Taxの公式の住所でなければ、偽物です。
- 入力を求められる内容を見る:e-Taxのお知らせで、メールのパスワードを入力させることはありません。
もし、ボタンを押したりパスワードを入力したりしてしまったら
責められるようなことではありません。気づいた時点で動けば、被害を防げることが多いです。落ち着いて、次の順で対応してください。
- 開いただけの場合:何も入力していなければ、まずは心配しすぎなくて大丈夫です。ブラウザを閉じてください。
- パスワードを入力した場合:すぐに、そのメールのパスワードを変更してください。同じパスワードを他のサービスで使っているなら、そちらも変更しましょう。メールの転送設定や、身に覚えのない送信がないかも確認してください。
- 本当にe-Taxのお知らせを確認したい場合:メールのボタンではなく、ご自身で開いたe-Taxの公式サイトや公式アプリから、メッセージボックスを確認してください。
- 不安な時は、消費者ホットライン「188」や、警察相談専用電話「#9110」に相談できます。
「不審なメールにご注意」と書いてあるメールこそ、疑ってみてください
メールのボタンは押さず、e-Taxの確認は自分で開いた公式サイトや公式アプリから。身近なご家族にも、ぜひこの記事を教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:ip-sc.net