「送信メールの配信障害:メールアカウントでの障害を防ぐためにキャッシュを消去してください」は詐欺メール!「同じパスワードを維持する」の罠
仕事でも私用でも、メールが届かなくなったら困りますよね。そんな不安の時に、「配信できなかったメッセージが55件あります」と書かれた通知が届いたら、つい確かめたくなってしまうかもしれません。今回は、その気持ちを狙った、メールの管理者を装う通知メールを調べました。
| 受信日 | 2026年11月21日(土)23時台 |
| なりすまし先 | メールアカウントの管理者・システム通知 |
| 手口 | 「配信できなかったメッセージが55件」と伝え、「同じパスワードを維持する」ボタンを押させる |
| 危険度 | ★★★★☆(メールのパスワードを盗まれるおそれ) |
| 見破りやすさ | ★★★☆☆(組織名が入っていて、社内通知に見える) |
| 実際の送信元IP | 106.153.250.45(日本・栃木県・法人向け回線) |
| メール認証 | SPF:登録なし(none)/DKIM:署名なし |
| リンク先 | hxxps://tracking[.]emails[.]zixflow[.]us/… → hxxps://afasiacontacto[.]com/…(確認時点では「404」) |
| Chromeの警告 | 確認時点では出ず |
偽物(フィッシング詐欺)です。
まず、やってはいけないこと
- メール内のボタンやリンクを押さない(押してしまっても、慌てなくて大丈夫です)
- メールのパスワードを入力しない
- メールの調子が気になる時は、通知ではなく自分で開いたメールの公式画面や、会社の情報システム担当に確認する
届いたメールの内容
件名は「[spam] 送信メールの配信障害:メールアカウントでの障害を防ぐためにキャッシュを消去してください」(先頭の「[spam]」は、受信側のフィルターが付けた目印です)。差出人の表示名は「システム間の通信」で、アドレスは wgj9665@mb.infoweb.ne.jp でした。赤い見出しと赤いボタンだけの、簡単なHTMLメールです。
【受信者の組織名(伏せ字)】 パスワードシステムのリマインダー

配信できなかった受信メッセージが55件あります

最近、【組織名(伏せ字)】からパスワードの更新が必要になったため、【受信者のメールアドレス(伏せ字)】に送信されました。

サービスの中断を避けるため、ログインの中断を避けるために下のボタンをクリックして同じパスワードを使用し続けてください。

[ 同じパスワードを維持する ]

この通知は 【受信者のメールアドレス(伏せ字)】 11/21/2026 に対してシステムにより生成されました。
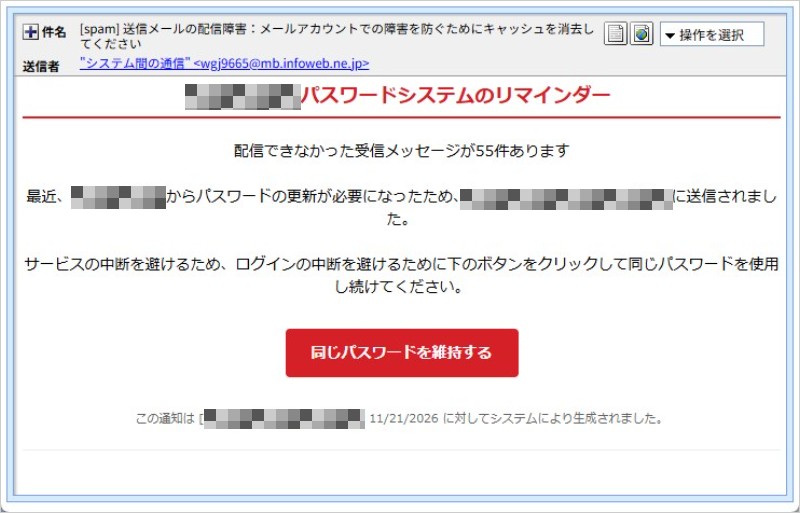
▲実際に届いたメールの画面(組織名・アドレスは伏せ字にしています)
注目したいのは、件名と本文の食い違いです。件名は「キャッシュを消去してください」なのに、本文は「パスワードを維持する」という話で、どこにもキャッシュの説明がありません。そのうえ、「ログインの中断を避けるために」が重なる、少しぎこちない日本語です。
もう一つの特徴は、受信者の組織名やアドレスが差し込まれていることです。まるで自分の会社のシステムが出した通知のように見えますが、これは、メールの宛先から機械的に入れられた文字にすぎません。さらに、メール内のリンクの末尾にも、受信者のアドレスを符号化した文字列が付いていました。偽のログイン画面にアドレスを入力済みで見せるための仕掛けと考えられます。
どこから送られてきた?(送信ルートと偽装判定)
メールの「通り道」の記録(ヘッダー)から、次のことが分かりました。
- 実際の接続元は国内の通信会社のメールサーバー:外部から最初にメールを届けたのは、
106.153.250.45(mta-sp-w03.commufa[.]jp)です。ip-sc.net の調査では、日本・栃木県(小山)のKDDIの法人向け回線で、脅威レベルは「高」でした。 - 差出人は大手プロバイダーのメールアドレス:差出人のドメイン
mb.infoweb[.]ne[.]jp(210.131.2.36)は、国内の大手プロバイダー系のものです。正規のサービスのアドレスが悪用された、あるいは、アカウントが乗っ取られた可能性もありますが、ここからは断定できません。 - メール認証の仕組みが未設定:差出人ドメインにはSPF(送ってよいサーバーの登録)がなく、DMARC(認証の方針)もありませんでした。DKIM(改ざん防止の署名)も付いていません。名前を借りられても、止める仕組みがない状態です。
- 「管理者」を名乗れる根拠がない:受信者の組織や、メールを管理している事業者とは、まったく無関係のメールサーバーから届いています。
「システム間の通信」と名乗りながら、その実体は赤の他人のメールアドレスから送られた一通です。いずれにしても、正規の管理者の送信ルートではないと判断できます。
用語解説(むずかしい言葉をやさしく)
- SPF・DKIM・DMARC:「このメールは本当にそのドメインから送られたか」を確かめるための、メールの「身分証」のような仕組みです。どれも無いと、なりすましを見分けにくくなります。
- クリック計測URL:メール配信サービスが「誰がリンクを押したか」を数えるために、いったん経由させる中継用の住所です。便利な仕組みですが、本当の行き先を隠す目的でも使われます。
- キャッシュ:ブラウザやアプリが、表示を速くするために一時的にためておくデータです。メールの不具合の原因になるものではなく、今回の通知とは関係ありません。
リンクの先を調べると
ここからは、詳しく調べて分かったことです。リンクは2段構えになっていました。
1段目:メール配信サービスの計測URL
本文のボタンの先は、hxxps://tracking[.]emails[.]zixflow[.]us/… という住所でした。メール配信サービスのクリック計測用で、フランスのOVH上(51.254.13.185)にあります。受信側のフィルターも、このURLを「フィッシング」と判定していました。
2段目:別のドメインへ
手動でたどった最終着地点は hxxps://afasiacontacto[.]com/… という、本文のリンクとは別のドメインでした(途中の経路は未確認です)。このドメインは2016年に登録されたもので、メキシコのHostGator系のサーバー(108.179.194.44)にあります。海外の団体の正規のサイトと見られ、乗っ取られて踏み台にされている可能性があります。サイトの持ち主が詐欺に関わっているとは限りません。
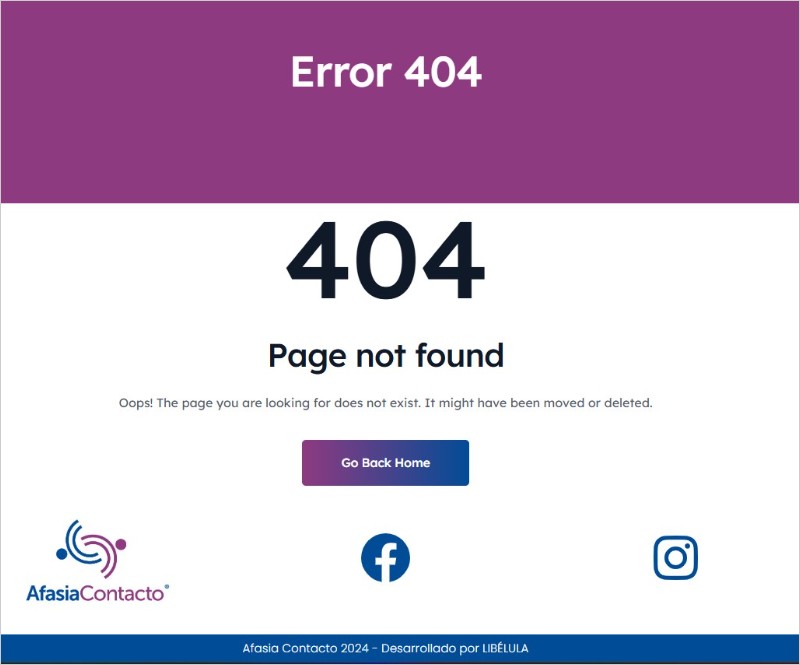
▲最終着地点にアクセスした時の画面。確認時点では「404(ページが見つかりません)」と表示されました
「パスワードを維持する」と言ってきたメールの行き先が、まさかの「Page not found」。自分の行き先が見つからないようでは、維持する前にメールのほうが迷子です。ただし、これは安全という意味ではありません。確認できたのは当サイトが試した時の画面だけで、時間や環境によっては、別の画面(パスワードの入力を求めるページなど)が出る可能性もあります。なお、当サイトの確認ではChromeの警告は出ませんでしたが、警告が出ないからといって安全とは限りません。
似た手口に、ご注意を
「メールが届かない」「容量がいっぱい」「パスワードの期限切れ」といった、メールの管理者を装う通知は、昔から繰り返し使われている定番の手口です。今回のように、受信者の組織名やアドレスを差し込んで、社内の通知のように見せるものもあります。文面が違っても、狙いは「ボタンを押させて、メールのパスワードを入力させること」で共通しています。
見分け方と、もしもの時の対処法
見分けるポイント
- 件名と本文が合っているか:「キャッシュを消去」と「パスワードを維持」では、話がかみ合っていません。
- 差出人のアドレスを見る:「システム間の通信」という表示名でも、実際のアドレスは見知らぬ個人用のものでした。
- 組織名が入っていても安心しない:宛先から機械的に入れられた文字で、本物の証拠にはなりません。
もし、ボタンを押したりパスワードを入力したりしてしまったら
責められるようなことではありません。気づいた時点で動けば、被害を防げることが多いです。落ち着いて、次の順で対応してください。
- 開いただけの場合:何も入力していなければ、まずは心配しすぎなくて大丈夫です。ブラウザを閉じてください。
- パスワードを入力した場合:すぐに、そのメールのパスワードを変更してください。同じパスワードを他のサービスで使っているなら、そちらも変更しましょう。メールの転送設定や、身に覚えのない送信がないかも確認してください。
- 会社や学校のメールの場合:自分で判断せず、すぐに情報システムの担当者へ連絡してください。
- 不安な時は、消費者ホットライン「188」や、警察相談専用電話「#9110」に相談できます。
「メールが届かない」の通知は、焦らせてパスワードを入れさせるための入口かもしれません
通知のボタンは押さず、メールの確認は自分で開いた公式の画面から。職場の仲間や身近なご家族にも、ぜひこの記事を教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:ip-sc.net