「スマートフォンをご利用の方へのお知らせ」は国税庁・e-Taxを騙る詐欺メール!公式アプリ風ボタンに注意
年末調整の書類を準備し始める方が増えてくる頃ですね。そんな時期にぴったりの顔をして、こんなメールが届きました。
「スマホで確認してください」と言われると、つい指示どおりに操作してしまいそうになります。今回は、その「つい」を狙った手口です。
HEARTLAND-LAB SECURITY REPORT
「スマートフォンをご利用の方へのお知らせ」は国税庁・e-Taxを騙る詐欺メール!
本文は「公式の案内」そっくり。違うのは、ボタンの行き先だけでした。
結論:これは詐欺メールです。「公式アプリのダウンロード」ボタンは押さず、アプリのインストールや情報の入力もしないでください。メールは削除して大丈夫です。
| 危険度 | ★★★★☆(高い) 「公式アプリ」を名乗る入口から、不審なアプリや偽の入力画面へ誘導されるおそれがあるため |
| 受信日 | 2026年10月23日(金)午前5時53分ごろ |
| 件名 | スマートフォンをご利用の方へのお知らせ (件名の中に、目に見えない文字が入っていました) |
| 差出人の表示 | 「【国税庁 お知らせ】」と読ませる細工つき 実際のアドレスは国税庁とは無関係 |
| 送信元 | 20.228.212.93(アメリカ・Microsoftのクラウド)/SPFは合格(ただし安全の証明ではありません) |
| ボタンの行き先 | hxxps://aiyangxuetangblog[.]com/l/ocAox7国税庁・デジタル庁とは無関係のドメイン |
| 添付ファイル | logo.png / vStcWRuAvO.ttkbn(28バイト) |
※メールヘッダー詳細は個人情報保護のため非掲載
【偽物】これは国税庁・e-Taxからのメールではありません
案内文は本物らしく見えますが、押してはいけないのは「公式アプリのダウンロード」ボタンです。
実際に届いたメールの内容
届いた本文を、そのまま書き起こしました(見えない文字は取り除いています)。
件名:スマートフォンをご利用の方へのお知らせ
差出人:【国税庁 お知らせ】

e-Tax
証明書の確認とアプリの準備

年末調整の証明書をご確認ください
証明書を確認するためのスマートフォン操作のご案内

e-Taxをご利用いただきありがとうございます。
年末調整のための(特定増改築等)住宅借入金等特別控除証明書について、お知らせがあります。スマートフォンで確認する場合は、「マイナアプリ(旧マイナポータルアプリ)」をご準備ください。

01 未インストールならダウンロード
公式ページからApp StoreまたはGoogle Playへ進み、デジタル庁のアプリをインストールします。

02 アプリで認証する
e-Taxホームページでマイナンバーカード方式のログインを選び、起動したアプリの案内に従います。

03 e-Taxでお知らせを確認
認証後はe-Taxの画面に戻り、「通知書等一覧」から該当する証明書のお知らせを開きます。

[公式アプリのダウンロード]
iPhone・Android向けの入口をご確認いただけます。

初めてアプリをご利用になる方へ
インストール後は、アプリの画面に沿って利用登録を行ってください。証明書の閲覧はアプリ内ではなく、認証後のe-Taxの画面で行います。
すでにアプリをご利用中の方は、再インストールせず、必要に応じてストアから更新してください。e-Taxの利用可能時間内に操作をお願いします。

マイナポータル連携について
マイナポータル連携により、この証明書を年末調整に利用するには、マイナポータルの初期設定が必要です。詳しくは、国税庁ホームページの「マイナポータル連携特設ページ」をご確認ください。

注意事項
・メッセージボックスのお知らせの詳細を確認するには、マイナンバーカードまたはスマホ用電子証明書等による認証が必要です。詳細は、e-Taxホームページの「メッセージボックスのセキュリティ強化について」をご確認ください。
・e-Taxの利用可能時間は、e-Taxホームページでご確認ください。

アプリ提供元:デジタル庁
対応環境や設定方法は、公式ページでご確認ください。
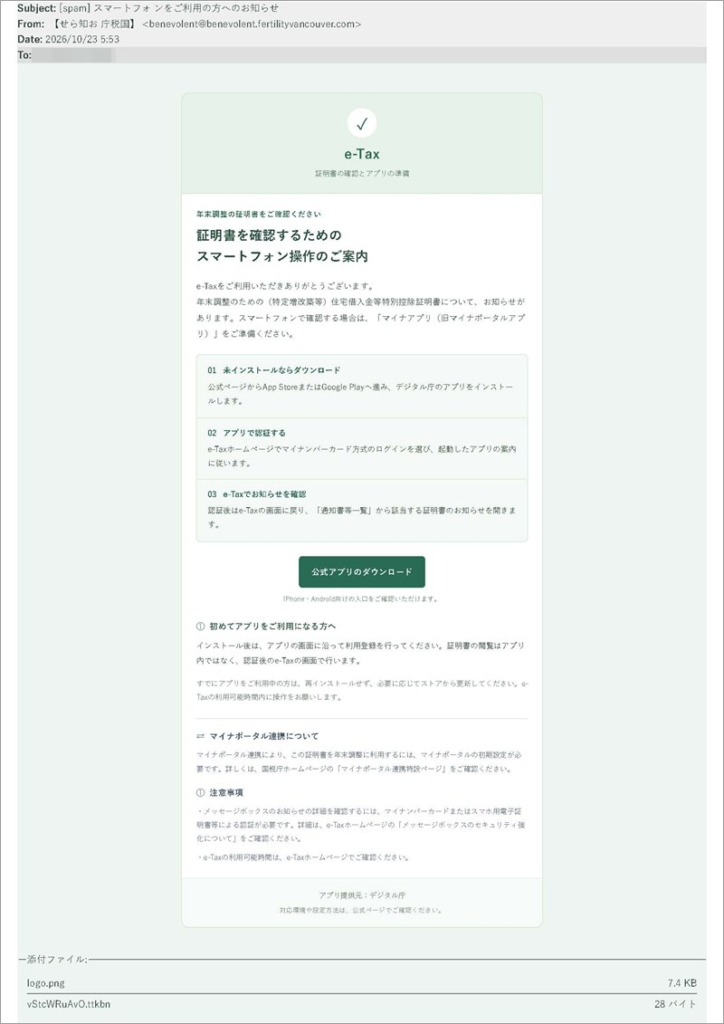
▲ 実際に届いたメールの画面(※メールヘッダー詳細は個人情報保護のため非掲載)
ご覧のとおり、金額もパスワードも求めていません。文章も落ち着いていて、お金の話も出てきません。それだけに「詐欺かも」と気づきにくいメールです。しかも、メール本文の中でリンクとして仕込まれていたのは、このボタン1か所だけでした。
送信ルートを調べてみると
メールには、どこを通って届いたかの記録(送信ルート)が残ります。古い順に並べると、次のようになりました。
| 順番 | IPアドレス | 場所と種類 | 名乗っていた名前 |
| ① 最初の送信 | 216.66.230.50 | アメリカ・ロサンゼルス/法人向け回線 | mail.a8c5bcd[.]blog |
| ② 中継 | 200.222.160.103 | 香港・油尖旺(旺角)/法人向け回線 | mail.0fea313.ibaraki[.]jp |
| ③ 最後の送信元 | 20.228.212.93 | アメリカ・バージニア州(ラウドン郡)/Microsoftのクラウド(ホスティング) | 実在する海外企業のドメイン(名前は伏せます)のサブドメイン |
※場所はIPアドレスから推定した目安です。※メールヘッダー詳細は個人情報保護のため非掲載
注目したのは②です。「.ibaraki[.]jp」という、茨城を思わせる日本風の名前を名乗っていながら、IPアドレスの場所は香港でした。ホスト名は自己申告で、誰でも好きに名乗れます。ご丁寧に日本らしさを演出してくれましたが、住所はごまかせなかったようです。
③のIPアドレスは、SPF(送信元の確認)に合格していました。ただし、これは「国税庁から送られた証拠」ではありません。実在する別の企業のドメインに関する確認に通っただけで、国税庁とは無関係のドメインです。乗っ取りか悪用かは、当サイトでは判断できません。
DKIM(改ざん防止の署名)は、署名自体は付いていたものの、検証結果をヘッダーから確認できませんでした。また、経路の途中に別の事業者名義の署名が1つ付いていましたが、経路との関係は確認できていません。
💡ここで!用語をやさしく解説
ゼロ幅文字(見えない文字):画面には何も表示されないのに、文字として存在している記号です。迷惑メールを自動で見分けるフィルターは、「国税庁」「e-Tax」のような言葉を目印にします。その間に見えない文字を挟むと、人の目には同じでも、機械には別の言葉に見えるのです。見つけ方は簡単で、件名や本文をテキストエディタやコード表示のできるツールに貼り付けると、見えない文字が「」のような記号として見えるようになります。今回は、件名に2個、本文に5種類・合計73個が入っていました。
文字の向きを反転させる制御文字:差出人名の先頭に、文字の向きを左右ひっくり返す特殊な記号(「」)が入っていました。これに対応した表示では、逆順に並べた「【せら知お 庁税国】」が「【国税庁 お知らせ】」と読めるよう狙った細工と考えられます。当サイトで使ったメールソフト(Thunderbird)では反転せず、「【せら知お 庁税国】」と並んだままでした。見つけ方は同じで、差出人名を記号が見える形で確認すると分かります。
SPF:「この送信元から送ってよいか」を、ドメインの持ち主があらかじめ宣言しておく仕組みです。詐欺メールでも、犯人側が用意したドメインで宣言していれば合格します。「合格=安全」ではありません。
ボタンの先を調べると
ボタンのリンク先:hxxps://aiyangxuetangblog[.]com/l/ocAox7
メールの文章版にも、まったく同じURLが書かれていました。「国税庁」「デジタル庁」とは何の関係もない、ブログのような名前のドメインです。
その先のサイト:転送先と見られる hxxps://tendclothin-jp[.]com/ は、2026年10月23日の朝に開こうとしたところ、「このサイトにアクセスできません」(DNS_PROBE_FINISHED_NXDOMAIN)と表示されました。これは、ドメイン名そのものが見つからない状態です。「jp」と入れて日本向けに見せていますが、中身は「.com」です。
分からないこと:すでに削除されたのか、一時的に消えているのかは判断できません。そのため、ボタンの先で実際に何が行われるのかは確認できていません。パソコンとスマホで表示が変わるか(クローキング)も、確かめられませんでした。
公式アプリを装った入口は、一般に、不審なアプリの配布や、偽の入力画面への誘導に使われる手口です。今回の行き先は確認できていませんが、押さないのが一番安全です。
添付ファイル:logo.png(メール内のロゴ用の画像)と、vStcWRuAvO.ttkbn の2つが付いていました。後者は、ランダムな名前に見慣れない拡張子で、種類もテキストと申告されていた、わずか28バイトのファイルです。拡張子が不審なため、実行・開封はしておらず、何のためのファイルなのかは解析していません。サイズからは、プログラム本体とは考えにくいものです。
ちなみに、メールの文章版では、チェックマークのつもりの記号が「✓」という呪文のまま表示されていました。見えない文字まで仕込む割に、詰めが甘いですね。
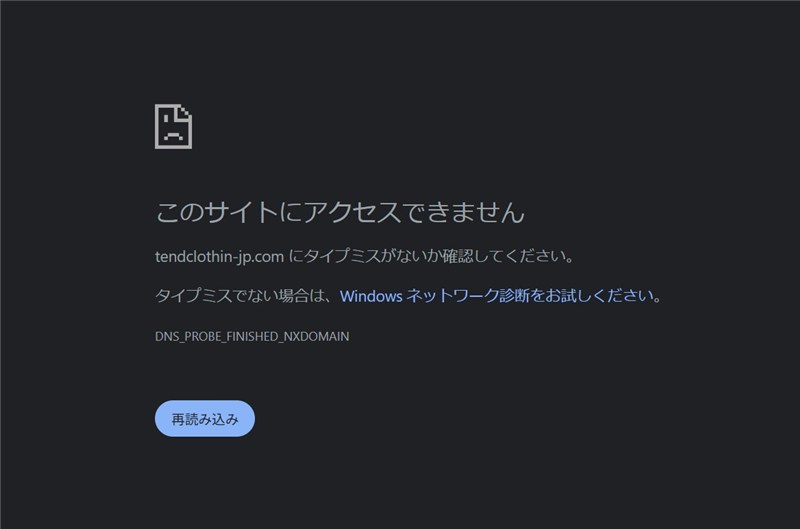
▲ 転送先と見られるドメインは、10月23日朝の時点で存在しませんでした
注意点と対処法
- メールの中のボタンやリンクは押さないのが基本です。確認したいときは、ご自身で公式サイトを検索するか、ブックマークから開いてください。
- スマホのアプリは、メールのリンクからではなく、App StoreやGoogle Playの検索画面から探して入れましょう。提供元の名前も、あわせて確認すると安心です。
- 国税庁は、不審なメールや電話への注意を呼びかけるページを公開しています。不審なメールや電話にご注意ください(国税庁)
- もしボタンを押してしまっても、何も入力せず、何もインストールしていなければ、慌てすぎなくて大丈夫です。画面を閉じて、念のためスマホのセキュリティ機能で確認してみてください。
- アプリを入れてしまった、マイナンバーカードの暗証番号などを入力してしまった場合は、そのアプリを削除し、早めに相談してください。相談先は、警察相談専用電話の「#9110」、消費者ホットラインの「188」です。カードの利用停止などの手続きは、お住まいの自治体の窓口や公式サイトの案内で確認できます。
だまされそうになったのは、決して恥ずかしいことではありません。「年末調整の時期だし、スマホで確認と言われたら…」と思うのは、ごく自然なことです。
まとめ
国税庁・e-Taxを装う「スマートフォンをご利用の方へのお知らせ」メールは、案内文は本物らしくても、押させたいのは「公式アプリのダウンロード」ボタンだけでした。メールの中のボタンは押さず、アプリも公式ストアの検索から探してください。
年末調整の時期は、似た手口が増えます。ご家族や身近な方にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。