【警告】「Audible プレミアムプラン 自動継続のお知らせ」は偽メール|Amazonを装う手口と見分け方
「無料トライアルがまもなく終わって、月1,500円の自動更新になります」。そう言われると、解約し忘れていないか、ドキッとしますよね。「【重要】Audible プレミアムプラン 自動継続のお知らせ」というAmazonを名乗るメールが届いたので、調べてみました。
結論から言うと、これはAmazonやAudibleからのメールではありません。慌てて「確認する」を押す前に、中身を一緒に見ていきましょう。
HEARTLAND-LAB SECURITY RESEARCH REPORT
「【重要】Audible プレミアムプラン 自動継続のお知らせ」
Amazonを装う詐欺メールを調べました
無料トライアルの自動更新という身近な不安を突くメールです。差出人名や本文の上端に、見えない文字の細工があり、リンクは、別の偽メールと同じ系統のキットの形をしていました。
| 危険度 | ★★★★★(非常に高い) |
| 受信日 | 2026年10月8日 |
| 差出人の表示 | 「Amazon.co.jp」(見えない方向制御文字で見せかけ) |
| 送信元ドメイン | yuanlaiworld.com(Amazonとは無関係) |
| 送信元IP | 20.219.143.186(Microsoftのクラウド、所在地表示はインド) |
| SPF/DKIM | SPF:Pass(攻撃者自身のドメインの認証)/DKIM:自前ドメインの署名(受信側の判定は確認できず) |
| ボタンの行き先 | 送信元と同じ系統のドメイン → 別の中継ドメイン → Google検索ページへ転送 |
| クローキング | なし |
| 添付ファイル | あり(拡張子が不審なため、当サイトでは開封・解析していません) |
※メールヘッダー詳細は個人情報保護のため非掲載
これは偽物です。AmazonやAudibleからのメールではありません
メール内のボタンも添付ファイルも、絶対に開かないでください。会員情報の確認は、ご自身で開いた公式のアプリやサイトから行うのが安全です。
届いたメールの内容
件名は「【重要】Audible プレミアムプラン 自動継続のお知らせ」。本文は次のとおりでした。
Amazon.co.jp 公式メールです
Audibleオーディオブック
会員情報
Audible プレミアムプラン 自動継続のお知らせ

いつも Audible をご利用いただき、誠にありがとうございます。
Audible プレミアムプランの無料トライアル期間が、まもなく終了します。
トライアル終了後は、月額プランへ自動的に継続されます。

■ 無料トライアル・自動継続情報
無料トライアル終了日 2026年10月08日
自動継続後の月額料金(税込) ¥1,500/月
解約期限 2026年10月10日

[今すぐプランを確認する]

■ 自動継続について
・トライアル終了後、月額プランへ自動的に継続されます
・継続料金は Amazon アカウントにご登録の支払い方法より決済されます
・自動継続をご希望されない場合は、解約手続きが必要です
・解約後も無料トライアル期間中は、Audible の対象コンテンツを引き続きご利用いただけます

※ 自動継続をご希望されない場合は、2026年10月10日までに Amazon アカウントの「定期購入」より解約手続きをお願いいたします。

Audible カスタマーサポート
お問い合わせ:Audible ヘルプページ
受付時間:24時間(オンライン)
※ 本メールは送信専用のため、ご返信いただいてもお応えできません。

2026年10月06日 までにご利用いただければ、トライアル期間を無駄にせず済みます。

ぜひこの機会に、Audible プレミアムプランのオーディオブックをお楽しみください。
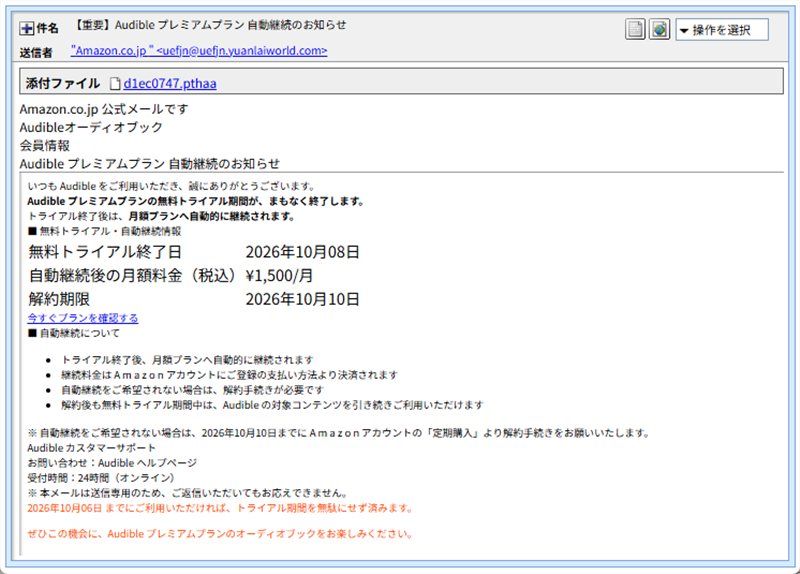
▲ 実際に届いたメールの画面(※メールヘッダー詳細は個人情報保護のため非掲載)
冒頭の「Amazon.co.jp 公式メールです」で本物らしさを演出し、「無料トライアル終了日は今日」「解約期限は10月10日」と日付を並べて、急いで確認しなければと思わせます。毎月1,500円という具体的な金額も、不安をあおる工夫です。
送信元を調べると:Amazonとは無関係でした
| 確認項目 | 結果 | 見方 |
| 差出人アドレス | uefjn@uefjn.yuanlaiworld.com | Amazonのドメインではない |
| 送信元IP | 20.219.143.186 | Microsoftのクラウド(レンタル用のサーバー)。所在地表示はインドのプネーですが、借りたサーバーの場所であり、攻撃者の居場所ではありません |
| SPF | Pass | 攻撃者が用意した自分のドメインの設定に合っているだけ。本物の証明にはならない |
| DKIM | 自前ドメインの署名 | 署名はあるが、これも攻撃者自身のもの。受信側の判定結果は確認できず保留 |
| 添付ファイル | d1ec0747.pthaa | 見慣れない拡張子のため、開封も解析もしていません |
やさしい用語解説
方向制御文字:文字を右から左へ並べ替えるなどの指示を出す、画面には見えない特殊な文字です。アラビア語など、右から書く言語のために本来は存在します。
SPFがPassでも安心できない理由:SPFは「送信元の住所がそのドメインの設定と合っているか」を見る仕組みです。攻撃者が自分のドメインで設定すれば、偽物でもPassになります。
クローキング:見に来た人や端末によって、表示するページを変える手口です。今回は確認されませんでした。
詳しく調べて分かったこと
① 「Amazon.co.jp」は、見えない文字による見せかけ
メールソフトの画面では、差出人は「Amazon.co.jp」と表示されます。ところが、ヘッダーの差出人名をデコードして、見えない文字をコードで表示してみると、実際の文字の並びは次のとおりでした。
| 画面に見える名前 | 実際の文字の並び |
| Amazon.co.jp | (方向制御U+2066)A(方向制御U+202E) pj.oc.nozam(方向制御U+2069) |
「A」の後ろに続く部分は、文字が逆順に保存されています。右から左へ並べる指示(U+202E)があるため、画面では「Amazon.co.jp」と読めるのです。「Amazon.co.jp」という文字列を探して弾く迷惑メール対策を、すり抜ける狙いと考えられます。
同じ細工は、本文の上端にある「Amazon.co.jp 公式メールです」の帯にもありました。保存されている並びは「A(方向指定)すでルーメ式公 pj.oc.nozam」と、逆順です。さらに、本文中の「Amazon」は、「A m a z o n」と文字の間に空白が入れられていました。人間の目には同じ言葉でも、機械には別の文字列に見えます。
② ボタンの行き先は、Amazonではない
「今すぐプランを確認する」のボタンは、送信元と同じ系統のドメインに向かっていました(安全のため、英数字の部分は伏せています)。
hxxps://www.yuanlaiworld.com//(英数字)/verify?ticket=(英数字)
リンクを開くと、さらに別のドメイン hxxps://eenie.top/(英数字) を経由して、最終的にGoogle検索のページへ転送されました。表示が見る人によって変わる様子(クローキング)はありません。
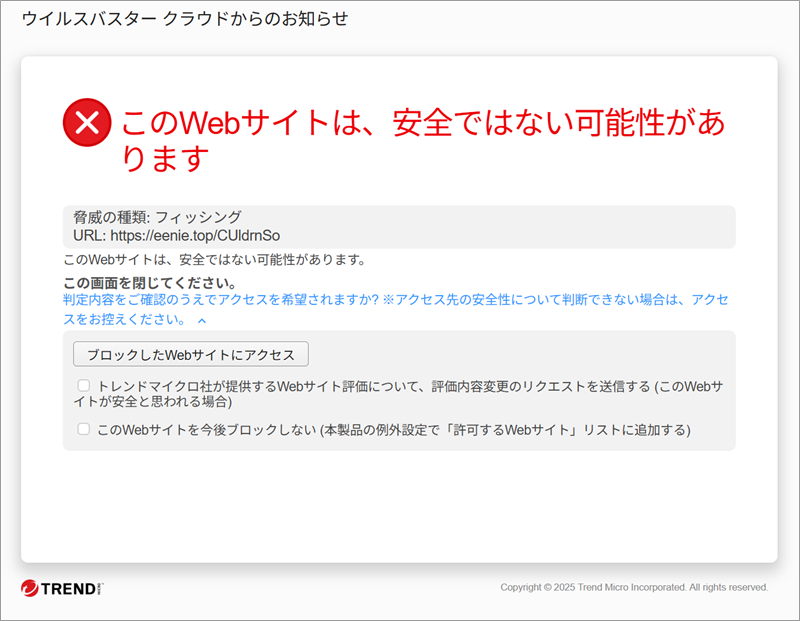
▲ 中継サイト(eenie.top)をフィッシングとしてブロックしたセキュリティソフト(Trend Micro)の画面
転送の途中の中継サイトは、セキュリティソフトにフィッシングとして検知され、ブロックされていました。ただし、これは「安全だった」という意味ではありません。攻撃用のページがすでに止まっていたのか、条件が合わなかったのかは分かりません。いつ別のページに変わるかも分かりません。
③ ドメインの素性
送信元とリンク先の yuanlaiworld.com は、2025年12月7日に登録されたドメインで、登録事業者は中国のVantage of Convergence (Chengdu) Technology Co., Ltd.、ネームサーバーはCloudflareでした。調べたドメイン情報のサイトには「このドメインは$175で売り出し中」と表示され、ウェブサイトは公開されていない状態でした。更新日は、メールが届く前日の10月7日です。IPは 67.211.78.156 で、香港の回線として表示されました。IPアドレスは17回も変更されていて、同じサーバーに59,631ものサイトが同居していました。
中継の eenie.top は、2026年5月22日登録で、登録事業者は中国のHefei Juming Network Technology Co., Ltd.、ネームサーバーはCloudflareです。こちらも「$100で売り出し中」の表示で、IPは 8.211.128.220(Alibaba Cloud Singapore、ip-sc.net上の所在地は東京都渋谷区)でした。借りたサーバーの場所は、攻撃者の居場所ではありません。
④ 本文の、うっかり矛盾
日付に、おかしな点がいくつもあります。無料トライアルの終了日は「10月8日(今日)」なのに、解約期限は「10月10日」と、終了後の日付になっています。さらに、本文の最後には「2026年10月6日までにご利用いただければ、トライアル期間を無駄にせず済みます」とありますが、受信した10月8日より前の日付です。HTMLのタイトルも、「プレミアムプラス」と、本文の「プレミアムプラン」と食い違っていました。偽物を作った側の、うっかりです。
⑤ 同じキットの別の偽メールがあります
リンクの形(「//u_…/verify?ticket=」という並び)、見慣れない拡張子のランダムな添付ファイル、差出人名に使われた見えない方向制御文字は、別のカード会社を装った偽メールと共通しています。ブランドや金額を変えるだけで、さまざまな会社を装える、同じキットとみられます。
関連記事
同じ系統のキットを使ったとみられる、別のカード会社を装う偽メールを、すでにこちらで紹介しています。
【最終通知】Vポイント有効期限のお知らせ|三井住友カードを装う詐欺メールの見分け方
注意点と対処法
- メールのボタンや添付ファイルは開かない。Audibleの会員情報や、自動更新の状況を確認したいときは、ご自身で開いた、AmazonやAudibleの公式のアプリやサイトから確認してください。
- 差出人の「表示名」は信用しない。見た目が本物そっくりでも、細工できてしまいます。アドレスのドメインを確認してください。
- 「今日まで」「まもなく」「重要」と、急かす文面は、まず疑う。本物の会員情報は、慌てて入力しなくても、公式のアプリで落ち着いて確認できます。
- 「月額○○円で自動更新」といった、お金に関わる通知は、メールのリンクを使わずに、公式のアプリで利用状況と決済履歴を確認する。
- もし偽サイトに入力してしまったら、すぐにパスワードを変更し、カード会社に連絡して、利用明細を確認してください。早めに動けば、被害を抑えられることが多いです。
迷ったり、うっかり開いてしまったりしても、自分を責める必要はありません。気づいて調べたことが、いちばん大切な一歩です。
まとめ
- 「【重要】Audible プレミアムプラン 自動継続のお知らせ」は、Amazonを装った詐欺メールです。
- 差出人名と本文に見えない文字の細工があり、日付にも矛盾がありました。
- リンクも添付ファイルも開かず、公式のアプリで確認してください。
同じメールが届いて困っている家族や友人がいたら、この記事を共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には ip-sc.net の結果を参照しています
今、拡散中の詐欺メール
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 【警告】Google「ご予約が確定しました」は偽メール!店名のない予約確認の先に、偽Windows Defenderのサポート詐欺画面
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【続報】Google「予約が確定しました:2026年10月6日 19:30」は偽メール!送信元はミラノからジャカルタへ、着地はまた偽Microsoftサポート詐欺
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体