『Apple Accountが不正利用されるおそれがあります』は詐欺メール!PCは404、スマホは偽の「人間確認」を経て本物のAppleへ飛ばすチェック回避の細工を解析
秋の夜長は、ついスマホを触る時間が増える季節です。そんなスマホに「アカウントが止まります」と届く、Appleそっくりのメールを調べました。
Appleを名乗る
「Apple Accountが不正利用されるおそれがあります」
概要:「不正利用のおそれがあるので、利用を一時停止します」と不安をあおり、リンクを開かせるメールです。リンク先は、パソコンでは「404」、スマホでは偽の「人間確認」画面を経て、最後は本物のAppleのページへ転送されました。検査を行う側の目をごまかす、念入りな作りです。
| 件名 | Apple Accountが不正利用されるおそれがあります。アカウントを保護するため、一時的に利用を停止します。ご確認ください。 |
| 受信日時 | 2026年10月5日(月)13:02頃 |
| 差出人(画面の表示) | 「Apple」(なりすまし) |
| 実際の送信ドメイン | mailservice[.]gzktgdgs[.]com(Appleとは無関係のドメイン) |
| 送信元IP | 204.216.186.174(Oracle Cloud/ブラジル) |
| 最初の提出元 | 1.164.207.48(台湾・新北市の動的IP/HiNet) |
| SPF/DKIM | どちらもpass(ただし、通ったのは攻撃者側のドメインで、Appleではありません) |
| 添付ファイル | 「email.html」が付いていたが、受信側で隔離された(拡張子が不審なため当サイトでは開封・解析していません) |
| リンクの表示 | https://account.apple.com/jp/sign-in/(本物のAppleのアドレスを表示) |
| 実際のリンク先 | hxxps://bdbhdq[.]com/(英数字のパス).aomori.jp→ 43.160.196.144(Tencent Cloud/シンガポール) |
| 最終的な行き先 | PC:404(ページなし)/スマホ:偽の「人間確認」画面 → 本物のAppleのページへ転送(偽ログイン画面は未確認) |
| クローキング | あり(パソコンとスマホで表示が変わることを確認) |
| 隠し文字 | 差出人名に4個、件名に1個、本文(テキスト版・HTML版それぞれ)に64個、全5種類 |
| 危険度 | ★★★★☆(4/5)ウイルスバスターが「不正プログラム配信」と判定 |
| 偽装の精度 | ★★★☆☆(3/5)文面は本物らしいが、件名と本文が食い違う |
※メールヘッダー詳細は個人情報保護のため非掲載 ※URLのパス部分は伏せています
🚨 このメールは詐欺(偽物)です
リンクは開かない、アカウントが気になるときは、設定アプリや公式アプリから、ご自身で確認してください。
実際に届いたメールの内容
届いたメールの本文を再現します(見えない文字は除き、リンク先は無効化しています)。
【重要】 別の場所からのApple Accountへのサインイン承認について

平素よりAppleサービスをご利用いただき、誠にありがとうございます。

通常とは異なる場所からApple Accountへのサインインが確認されました。心当たりがない場合は、下記の公式Webサイトから情報を変更してください。

【利用制限が予定されるサービス】
・「盗難デバイスの保護」と「位置情報サービス」がオフになっています。
・iCloud ストレージ(写真・データのバックアップ)
・App Store でのコンテンツ購入および定期購読
・Apple Payでの支払い制限
・Apple Music、Apple TV+ 等の月額プラン

アカウントが無効にならないよう、速やかに公式Webサイトでアカウントの状況をご確認のうえ、パスワードを変更してください。

https://account.apple.com/jp/sign-in/
(実際のリンク先:hxxps://bdbhdq[.]com/(伏せ字).aomori.jp)

※一定期間内に確認が取れない場合、セキュリティ保護の観点からアカウントが一時的に制限される場合がございます。何卒ご理解とご協力をお願いいたします。

本メールは、Apple ID(Apple Account)の重要なお知らせとして、決済情報の更新が必要なお客様へ自動的に配信されています。
このメールは送信専用アドレスから配信されています。このメッセージに返信いただいても、回答いたしかねますのでご了承ください。

Apple Account 管理:
iTunes K.K.(アイチューンズ株式会社)
〒106-6140 東京都港区六本木6丁目10番1号
六本木ヒルズ森タワー
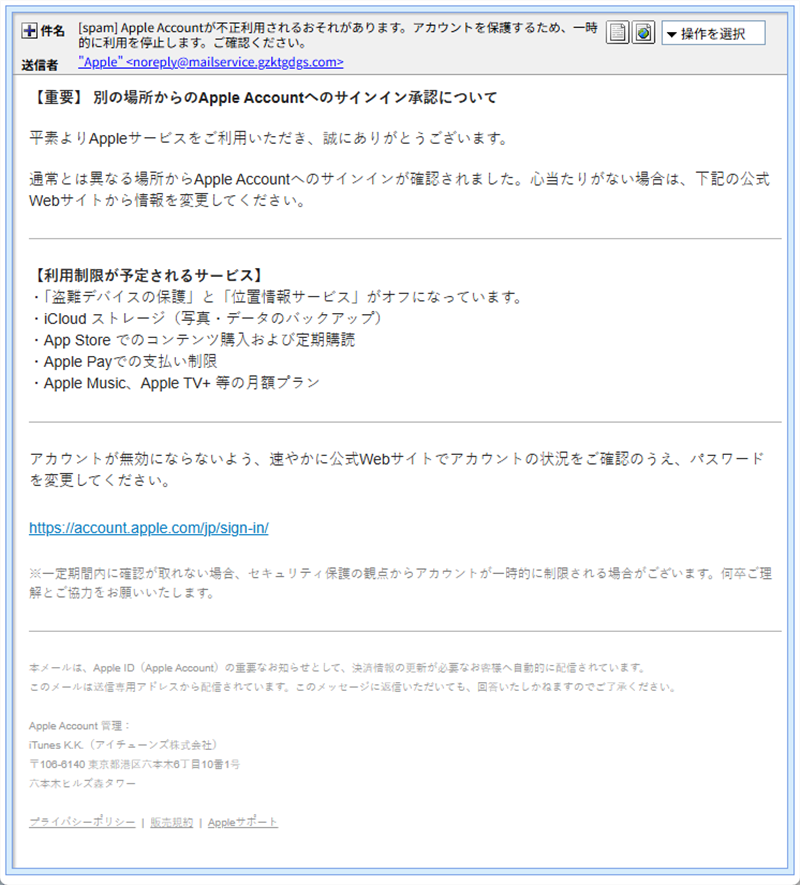
実際に届いたメールの画面(件名の「[spam]」は受信側で付いた迷惑メール表示です)
このメール、どこが不自然?
- 件名は「不正利用されるおそれ・利用を一時停止」ですが、本文は「別の場所からのサインイン承認」の話です。メールを作った側も、話を整理できていないようです。
- 表示されているリンクは本物のAppleのアドレスですが、押した先は別のドメインです。末尾に「.aomori.jp」と付けて、日本のサイトのように見せる飾りまで付いています。
- 「サインインの通知」なのに、最後は「決済情報の更新が必要なお客様へ」と書かれています。話が途中で入れ替わっています。
- iCloud、App Store、Apple Pay、Apple Musicと、普段使っているサービスを並べて、止まったら困る気持ちを引き出しています。
- 「速やかに…パスワードを変更してください」と急がせるのは、詐欺の定番です。
送信ルートを調べると分かったこと
差出人の表示は「Apple」ですが、実際のドメインはmailservice[.]gzktgdgs[.]comでした。Appleとは関係のないドメインで、調べた時点では名前を引くこともできませんでした。短い期間で使い捨てられたドメインかもしれません。
送信元として記録されていたのは、204.216.186.174です。調べると、ブラジル・サンパウロ州にあるOracleのクラウド(貸しサーバー)でした。貸しサーバーなので、この場所が犯人の住所というわけではありません。
さらにさかのぼると、最初にメールを預けた接続元は1.164.207.48で、台湾・新北市の回線(動的IP)でした。ところがこの接続元は、日本の金融機関を思わせる名前を名乗っていました。日本の金融機関を名乗りながら、台湾の回線から入ってくるのは、さすがに無理があります。
SPFとDKIMは、どちらも「pass」でした。ただ、これは「攻撃者が自分のドメインで正しく設定していた」というだけです。passだから安全とは言えません。また、サポート窓口のシステム(Zendesk)経由に見せる記録も付いていましたが、経路に書かれたアドレスは社内用のプライベートIPで、実在のサーバーを示すものではありませんでした。
※メールヘッダー詳細は個人情報保護のため非掲載
添付ファイルについて
このメールには「email.html」というHTML形式の添付ファイルが付いていましたが、受信側のセキュリティで隔離されました。拡張子が不審なため、当サイトでは開封・解析していません。中身は分かりませんが、見知らぬメールのHTMLファイルは、絶対に開かないでください。
目に見えない文字が仕込まれていた
差出人の表示名「Apple」は、文字の間や後ろに4個の見えない文字が入っていました。画面では普通に読めますが、中身は次のようになっています。
A[U+200D]p[U+2060]p[U+200D]l e[U+200B]
どうやって見つけたか:差出人名やメールのソース(元の文字データ)を、プログラム用のテキストエディタやコード表示に貼り付けると、見えない文字が「U+200D」のような記号の形で現れます。普通のメール画面では、まったく見えません。
件名に1個、本文には(テキスト版・HTML版のそれぞれに)64個、合計で5種類の見えない文字が混ぜてありました。単語の途中に挟んでおくと、見た目は変わらないのに、迷惑メールフィルターには「別の文字列」に見えます。見破られにくくするための仕掛けとみられます。
📖 用語ミニ解説
- ゼロ幅文字:画面には表示されない、幅のない文字です。文字の間に混ぜても見た目は変わらず、機械だけが「別の文字列」として読みます。
- クローキング:見に来た相手によって、表示するページを変える手口です。調べに来たパソコンには何も見せず、狙った人のスマホにだけ別の画面を見せます。
- 人間確認:「あなたはロボットではありませんね?」と確かめる画面です。本物は多くのサイトで使われますが、詐欺サイトが似せた画面を作ることもあります。
- 転送(リダイレクト):あるページを開いた直後に、自動で別のページへ移動させる仕組みです。
リンクの先を調べると分かったこと:パソコンとスマホで、見える画面が違う
リンク先のドメインbdbhdq[.]comは、43.160.196.144(シンガポールにあるTencent Cloud)に置かれていました。
① パソコンで開くと:「404」
パソコンで開くと「404 Not Found」と表示されました
「このページは存在しません」という意味の画面です。調べに来たパソコンには、何もないふりをします。
② スマホで開くと:偽の「人間確認」画面
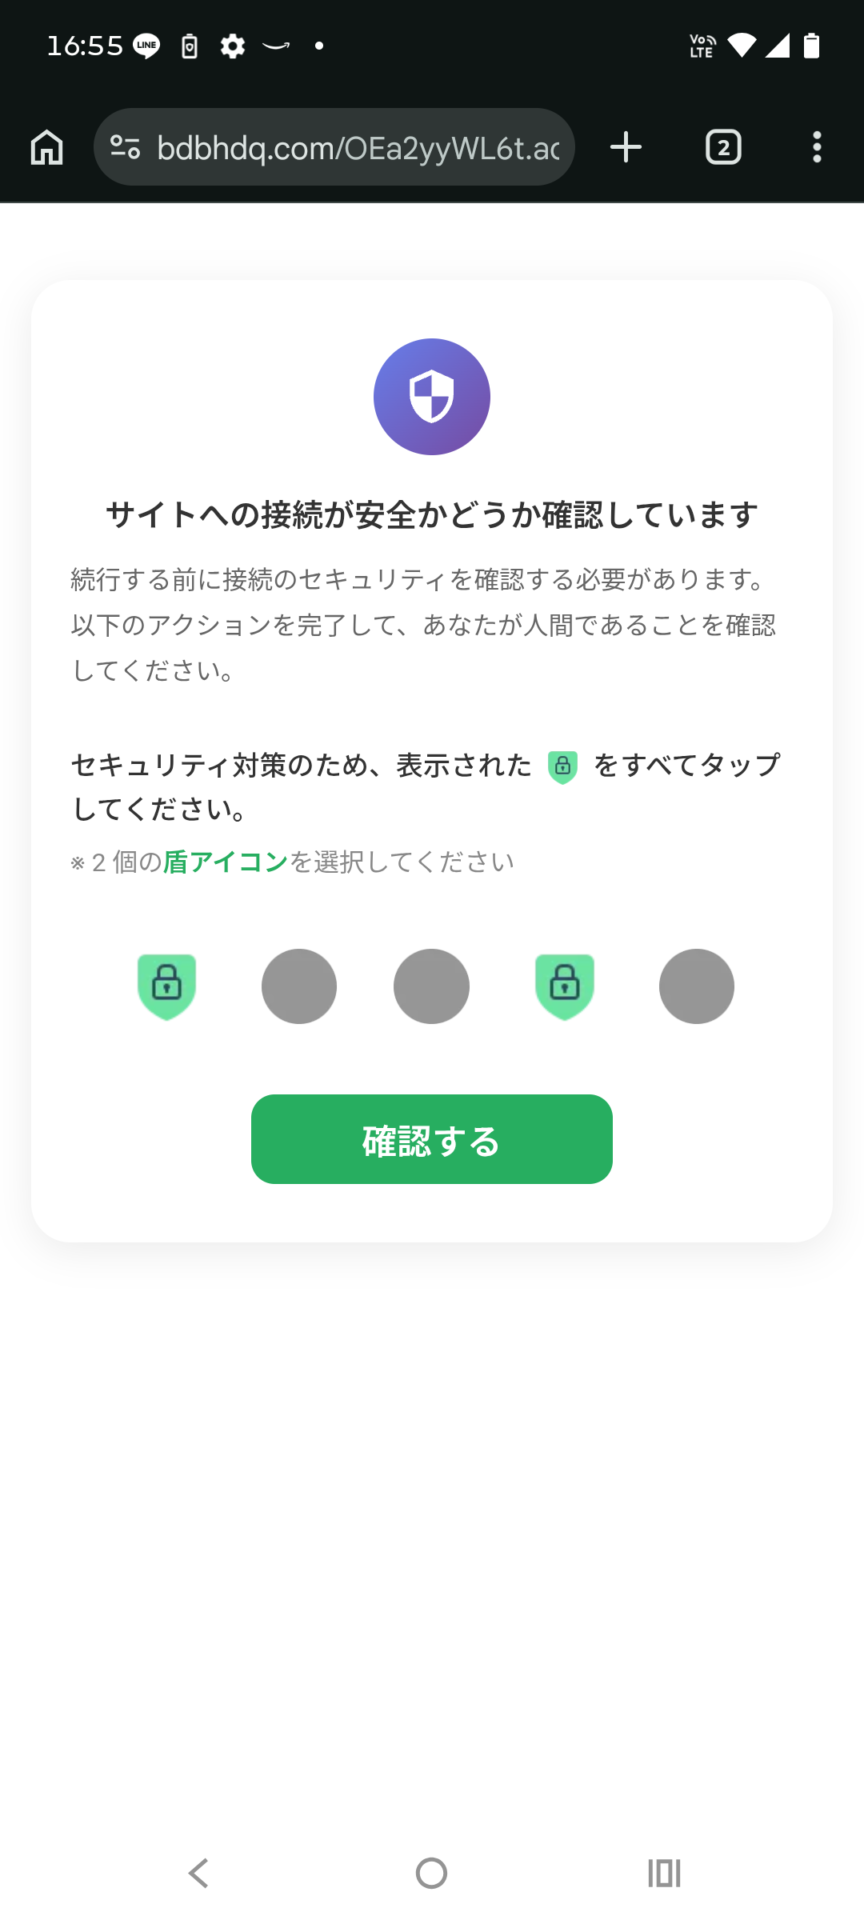
スマホで開いたときに表示された画面(閲覧注意・ここは操作しないでください)
同じリンクをスマホで開くと、「サイトへの接続が安全かどうか確認しています」「あなたが人間であることを確認してください」と書かれた画面が現れました。「表示された盾アイコンをすべてタップしてください」と指示され、「確認する」ボタンまで付いています。
これは、自動で巡回してくる検査プログラムを選り分けるための関門とみられます。人間が操作したときだけ先へ進め、機械には先を見せないのです。
この関門を通ると、最終的に本物のAppleのページへ転送されました。偽のログイン画面は、今回の調査では確認できていません。ただ、検査をする側の目には「本物のAppleに飛ぶだけのURL」としか映らない作りになっています。最後が本物のページだからといって、安全とは言えません。
③ ウイルスバスター:「不正プログラム配信」と判定
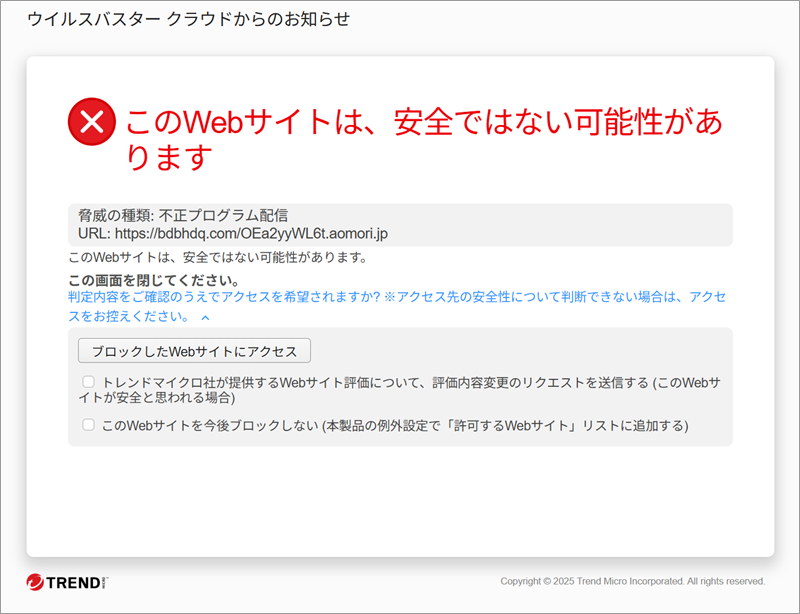
ウイルスバスター クラウドの警告画面。脅威の種類は「不正プログラム配信」と表示されました
ウイルスバスターは、このリンクを「不正プログラム配信」と判定してブロックしました。偽のログイン画面だけでなく、ウイルスの配布に使われる疑いがある、という表示です。警告が出たら、「戻る」が正解です。「ブロックしたWebサイトにアクセス」のボタンは、押さないでください。
続報:Appleを騙るメールは、他にもあります
当サイトでは、Appleを騙るメールを過去にも調べています。あわせてご覧ください。
- 「Apple Accountの信頼できる電話番号が変更されました」は詐欺メール!隠し文字でスパムフィルターを回避する新手口
- 『詐欺メール』Appleから「お客様のアカウントで異常な行為が検出されたため」と、来た件
注意点と対処法
このメールが届いたら
- メール内のリンクは開かず、そのまま削除してください。添付ファイルも開かないでください。
- アカウントが気になるときは、iPhoneの「設定」アプリや、公式アプリ、いつも使っているブックマークから、ご自身でApple Accountの状態を確認してください。
- メールのリンクからパスワードを変更しないでください。「速やかに」「アカウントが無効になる」と急がせるのは、詐欺の定番です。
もし、リンクを開いてしまったら
- 「盾アイコンをタップしてください」のような画面が出ても、操作せずに閉じてください。開いただけなら、すぐに被害が出るとは限りません。
- 何かをタップしたり、何かが保存されたりした場合は、念のため、公式の画面からApple Accountのパスワードを変更してください。身に覚えのないアプリや設定が増えていないかも、確認してみてください。
- 不安なときの相談先として、警察相談専用電話の「#9110」、消費者ホットラインの「188」があります。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照元:ip-sc.net(IP調査兵団)
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった