「Apple Accountの信頼できる電話番号が変更されました」は詐欺メール!隠し文字でスパムフィルターを回避する新手口
残暑もそろそろ落ち着いてきた頃でしょうか。季節の変わり目は何かと通知メールも増える時期ですが、今回もApple(アップル)を騙る一通が届きましたのでじっくり解析していきます。
ご覧の通り、このメールはAppleを装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族のLINEグループに転送して注意喚起してください。
■ 詐欺メール本文の再現
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです(受信者情報は伏字にしています)。
件名:[spam]【重要】Apple Account の信頼できる電話番号が変更されました No.33226358
送信者:Apple Pay <qswtnkbi@pmta07.auvmv.com>

〇〇 様

平素よりAppleをご利用いただき、誠にありがとうございます。

お客様のApple Accountに登録されている信頼できる電話番号が変更されました。二段階認証のコードを受け取る番号が変更されておりますので、ご本人の操作であるかどうか、以下の内容をご確認ください。

■ 変更内容
対象のApple ID:(伏字)
変更日時:2026年8月22日
変更後の電話番号:080-****-4143
変更元:Webブラウザ(海外からのアクセス)

ご本人による変更である場合は、対応は不要です。心当たりがない場合は、第三者によるアカウント乗っ取りの可能性があります。アカウント保護のため、24時間以内に以下のリンクからご確認ください。

変更内容を確認する:
hxxps://www.tpydns[.]com/?jIHI3V6HfVe8COApKiBURsBd

Copyright (C) 2026 Apple Inc. All rights reserved.(教材用の例示表記)
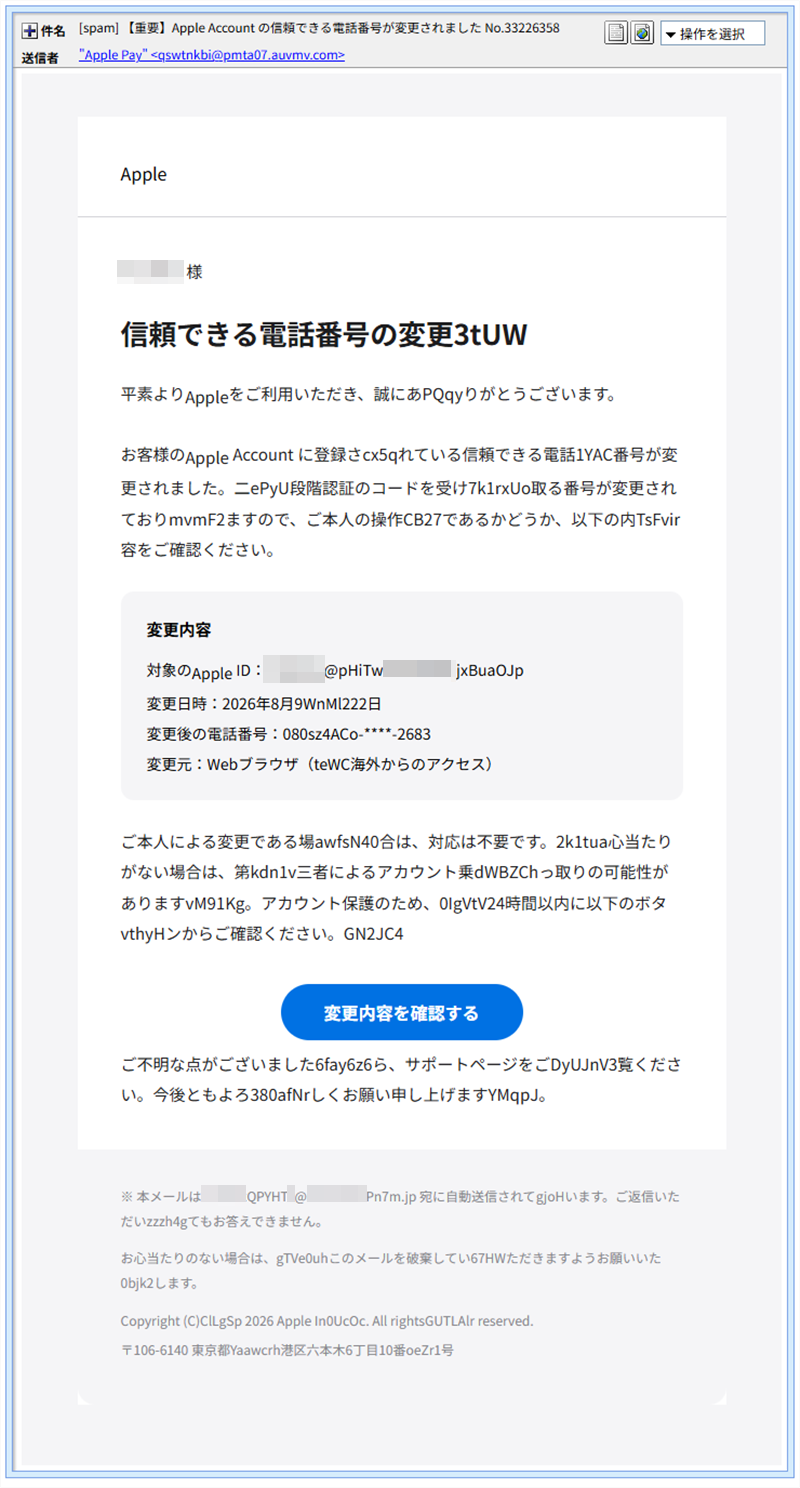
▲ 受信ボックスの一覧(サムネイル)表示。よく見ると本文の中に「PQqy」「1YAC」のような意味不明な文字列が混ざっているのが分かります。
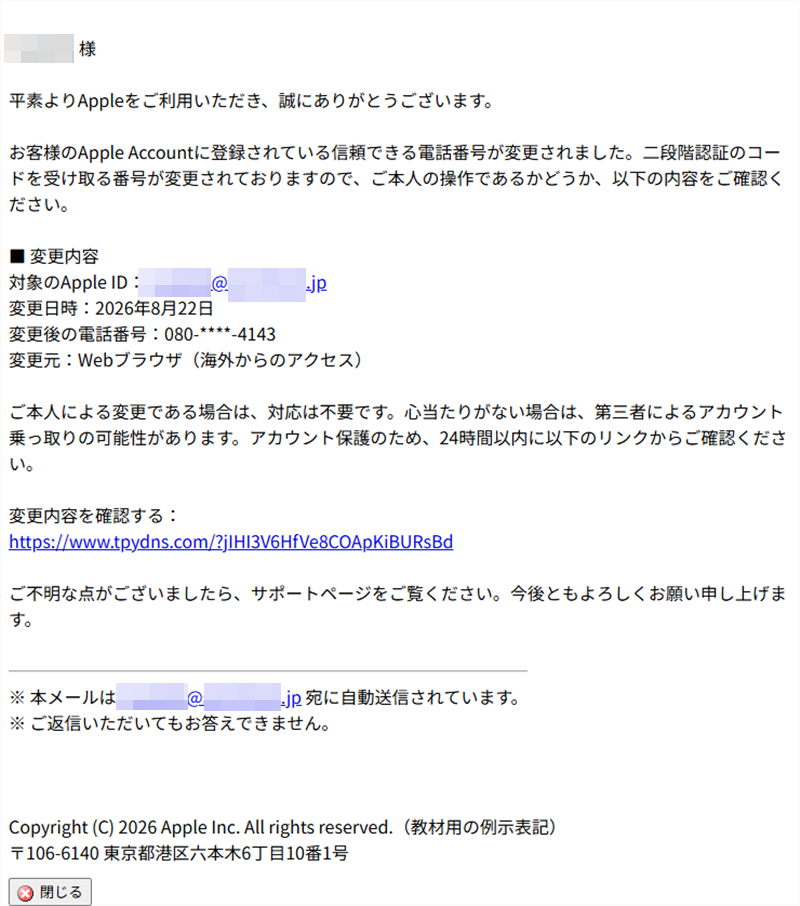
▲ 同じメールを普通に開いた状態。先ほどの意味不明な文字列はきれいさっぱり消えています。
■ なぜ一覧表示にだけ「呪文」が見えるのか
このメールのHTMLソースを確認すると、本文のあちこちに<span class="__fcpo_h">という形で、意味を持たない乱数のような文字列(例:「3tUW」「PQqy」など)が大量に埋め込まれていました。これらはdisplay:noneというスタイル(画面には一切表示しない指定)で完全に隠されています。
これはスパムフィルターの「キーワードでの検出」をかいくぐるための手口と考えられます。文章の途中に人間の目には見えない余計な文字を混ぜることで、機械的な文章パターンの判定を狂わせようとしているのです。
ところが今回、受信ボックスの一覧(サムネイル)表示では、なぜかこの「隠すためのスタイル」が正しく適用されず、隠れているはずの乱数文字列がそのまま透けて見えてしまっていました(Image1)。メールソフトが一覧表示の際にセキュリティ上の理由で装飾用の指定を簡略化してしまうことがあり、その結果、攻撃者が隠したはずの仕掛けが逆に「見える化」してしまったと考えられます。攻撃者にとっては、思わぬところで自分の手の内をさらしてしまった格好です。
■ 用語解説
- SPF:「このメールを送っているサーバーは、送信元ドメインの管理者が許可した正規のサーバーですか?」を確認する仕組み。今回は攻撃者自身のサーバーからの送信だったため、SPFの判定は「合格(Pass)」になっています。SPFが合格=安全という意味ではない点に注意が必要です。
- DKIM:メールの内容が送信後に改ざんされていないかを電子署名で確認する仕組み。今回のメールにも署名は付いていますが、これは送信元ドメイン(auvmv.com)自身が正しく署名したことを示すだけで、Appleとは無関係です。
- Google Cloud(GCP):Googleが提供するクラウドサーバーの貸し出しサービス。世界中の企業が正規に利用していますが、攻撃者が匿名でサーバーを借りて詐欺メールの送信元として悪用するケースも多く見られます。
- 逆引きDNS:IPアドレスから、そのIPアドレスを管理している会社のドメイン名を調べる方法。今回の送信元IPを逆引きすると「googleusercontent.com」という文字列が現れ、Google Cloud上のサーバーであることが確認できました。
■ 送信ルート及び偽装判定
送信元IPアドレス(メールヘッダーより):
35.213.201.83
逆引きDNS結果:
83.201.213.35.bc.googleusercontent.com
→ Google Cloudのサーバーであることが確認できました。犯人はGoogleのクラウドサーバーを踏み台にしてこのメールを送信していると考えられます。
【偽装判定】:
正規のAppleからのメールは必ず「apple.com」ドメインから送信されます。本メールの送信元アドレス「qswtnkbi@pmta07.auvmv.com」はApple公式とは一切関係のないドメインであり、この時点で100%偽物であると断定できます。なお、クラウドサーバーのIPアドレスが示す国情報は、あくまでGoogleのデータセンターの所在地であり、攻撃者本人の実際の所在地を示すものではないため、発信地の特定は困難です。
※メールヘッダー詳細は個人情報保護のため非掲載
■ フィッシングサイト詳細解析
■ フィッシングサイト詳細解析
誘導先URL(伏せ字):
hxxps://login.tpydns[.]com/?MzWIxCYJElPKeEplIQrW7ugf
hxxps://www.tpydns[.]com/?jIHI3V6HfVe8COApKiBURsBd
リンクドメイン:tpydns.com
サイトのロケーション:Cloudflareという大手CDNサービスの背後に隠されており、実際にサイトを運営しているサーバーの所在地は特定できませんでした。このような場合は無理に国を断定せず「不明」として扱います。
【サイトの状態】:複数のセキュリティソフトによって既に危険と判定されており、アクセスすると警告画面が表示されます。
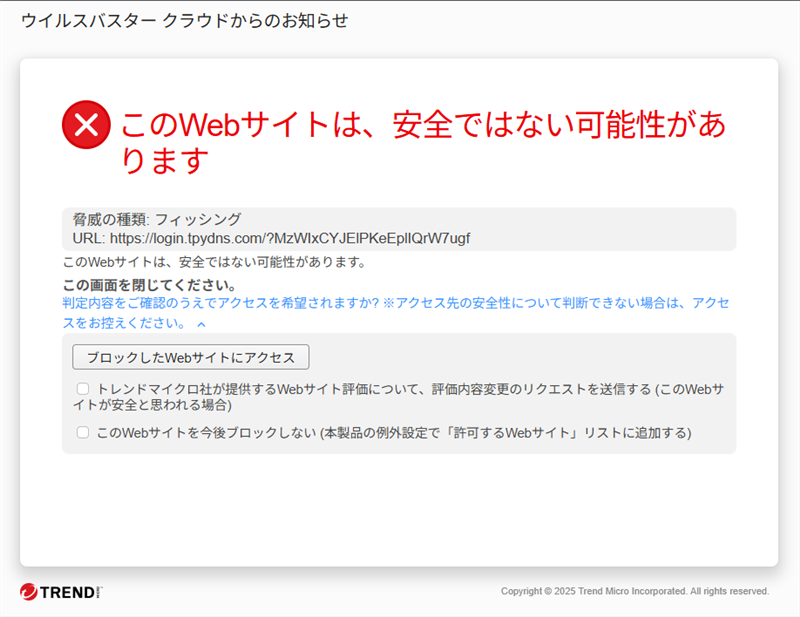
▲ ウイルスバスター クラウドが「安全ではない可能性があります」と警告。
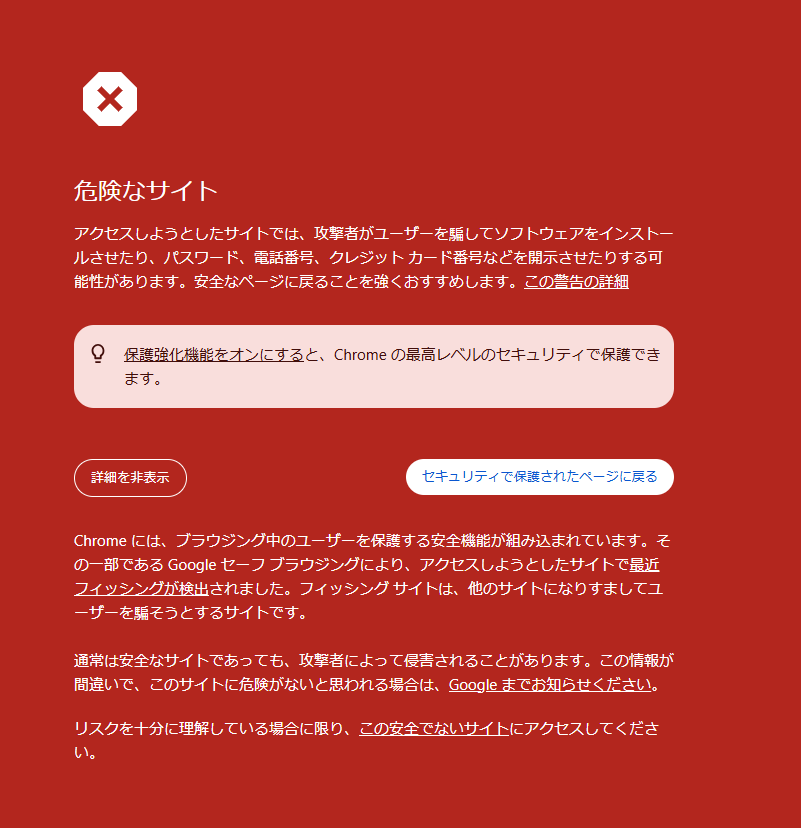
▲ Google Chromeのセーフブラウジング機能も同じサイトをフィッシングとして検出。
▲ アクセスを試みると、そのまま読み込み中の状態で止まってしまうケースも確認されました。
▲ 別のセキュリティ製品のファイアウォール機能によってもアクセスがブロックされました。
※スマートフォンとパソコンの両方でリンク先を確認しましたが、着地するページの内容は同一で、端末による表示の出し分け(クローキング)は確認されませんでした。それだけ多くのセキュリティ製品から既に危険と判定されている、いわば「賞味期限切れ」の詐欺サイトだと言えます。
■ 注意点と対処法
- リンクを絶対にクリックしない:「24時間以内に確認を」という文言に焦らされないでください。本物のAppleからの通知であれば、リンクを踏まなくても設定アプリから直接確認できます。
- 公式アプリ・公式サイトから確認:心当たりがない変更通知が届いた場合は、お使いの端末の「設定」アプリからApple Accountの状態を直接確認してください。
- 不安な場合はApple公式サポートへ:判断に迷う場合は、メール内のリンクではなく、公式サイトの検索窓から「Apple サポート」で検索してご確認ください。
■ 関連記事
Google Cloudを踏み台にした送信経路やクローキングの手口については、以前にも別のApple詐欺メールで詳しく解析しています。あわせてご覧ください。
→ 【解析】e+plus「決済システム更新のご案内」は詐欺!韓国発Azure×ゼロ幅文字注入×二重ドメイン「.com.com」の新手口
本レポートの結論
Google Cloudを踏み台にし、スパムフィルター回避の隠し文字まで仕込んだ手の込んだ詐欺メールでしたが、送信ドメインがApple公式と無関係な時点で答えは出ています。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族のLINEグループで「これ気をつけて!」と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net
使用配色テーマ:Amethyst