【要注意】JCBを騙る「カード利用不可」メールを解析|逆さ文字の差出人名と、人間確認を挟む偽MyJCBログイン画面
「カードの機能が制限されています」と言われると、買い物の最中に使えなくなったらと、不安になるものです。10月2日の夕方、JCBを装い、「カード制限解除の最終確認のお願い」を迫る偽メールが届きました。差出人の名前を逆さ文字で偽装し、おまけにファイルまで添付されている、盛りだくさんの1通です。
「【JCBカードご】利用不可のお知らせ[[カード情報入力エラー・一時的なカード利用停止など]]」
概要:「手続きが未完了のため、カード機能は現在制限されています」と知らせ、10月3日23:59の期限を示して焦らせるメールです。「手続きを再開する」のボタンを押すと、「I’m not a robot」の確認を挟んだうえで、MyJCBのログイン画面そっくりの偽サイトが表示されます。
| 件名 | 【JCBカードご】利用不可のお知らせ[[カード情報入力エラー・一時的なカード利用停止など]] |
| 受信日時 | 2026年10月2日 16:09(届いたのは1通のみ) |
| 差出人(画面の表示) | 「JCB Webmaster」(実際は逆さ文字で偽装。詳細は本文) |
| 実際の送信ドメイン | mail14[.]chinahll[.]com(JCBとは無関係のドメイン) |
| 送信元IP | 9.141.31.203(Microsoft Corporation/ドイツ・ヘッセン州フランクフルトの登録) |
| SPF/DKIM | SPFは pass(通ったのは chinahll[.]com で、JCBではありません)/DKIM署名は chinahll[.]com と sendgrid[.]net のもので、JCBのものではありません(検証結果の記録なし) |
| 添付ファイル | あり(EFAHTfVAc.gqyrx。拡張子が不審なため、当サイトでは開封・解析していません) |
| クローキング | なし(確認した範囲では、端末による表示の出し分けは見られませんでした) |
| 危険度 | ★★★★★(カードの利用に直結するID・パスワードを狙うため) |
| 手口の巧妙さ | ★★★★☆(逆さ文字の偽装と人間確認が加わり、ログイン画面は本物そっくり) |
※メールヘッダー詳細は個人情報保護のため非掲載
まず結論:やってはいけないこと
カードが使えなくなると聞けば、気になるのは自然なことです。このメールに限っては、次の3つだけ覚えておいてください。
- 「手続きを再開する」のボタンを押さない(リンク先はJCBではなく、別のドメインです)
- 添付ファイルを開かない。ログイン画面が出ても、MyJCB IDやパスワードを入力しない
- カードの状態を確認したいときは、公式アプリやブックマーク、カード裏面の電話番号など、ご自身で用意した連絡先から確認する
届いたメールの内容(本文の再現)
実際に届いたメールの本文を再現します(受信者のメールアドレスは含まれていません)。
【重要】カード制限解除の最終確認のお願い

[JCBのロゴ画像]

JCBカードご利用者様

お手続きが未完了のため、カード機能は現在制限された状態です。
制限解除には下記手続きの完了が必要です。

【対象カード】カード番号「354」で始まるJCBカード

⚠ 有効期限: 2026年10月3日 23:59

手続きを再開する
※ セキュリティ確認のため、手続き終了後に電話による本人確認が必要な場合があります。

<ご注意ください>
・本メールは手続き未完了の方のみに送信しています
・JCBはメールで個人情報の入力を求めることはありません
・認証ページは必ず「https://www.jcb.co.jp/」で始まるURLをご確認ください
・不審なリンクや添付ファイルには絶対にアクセスしないでください

ご不明な点はカスタマーサポートまで:
0120-123-456(24時間対応)

本メールは自動送信専用です。ご返信はお控えください。
お心当たりのない場合は直ちに:
security@jcb.co.jp までご連絡ください
© 2025 JCB株式会社. All Rights Reserved

class="hidden">
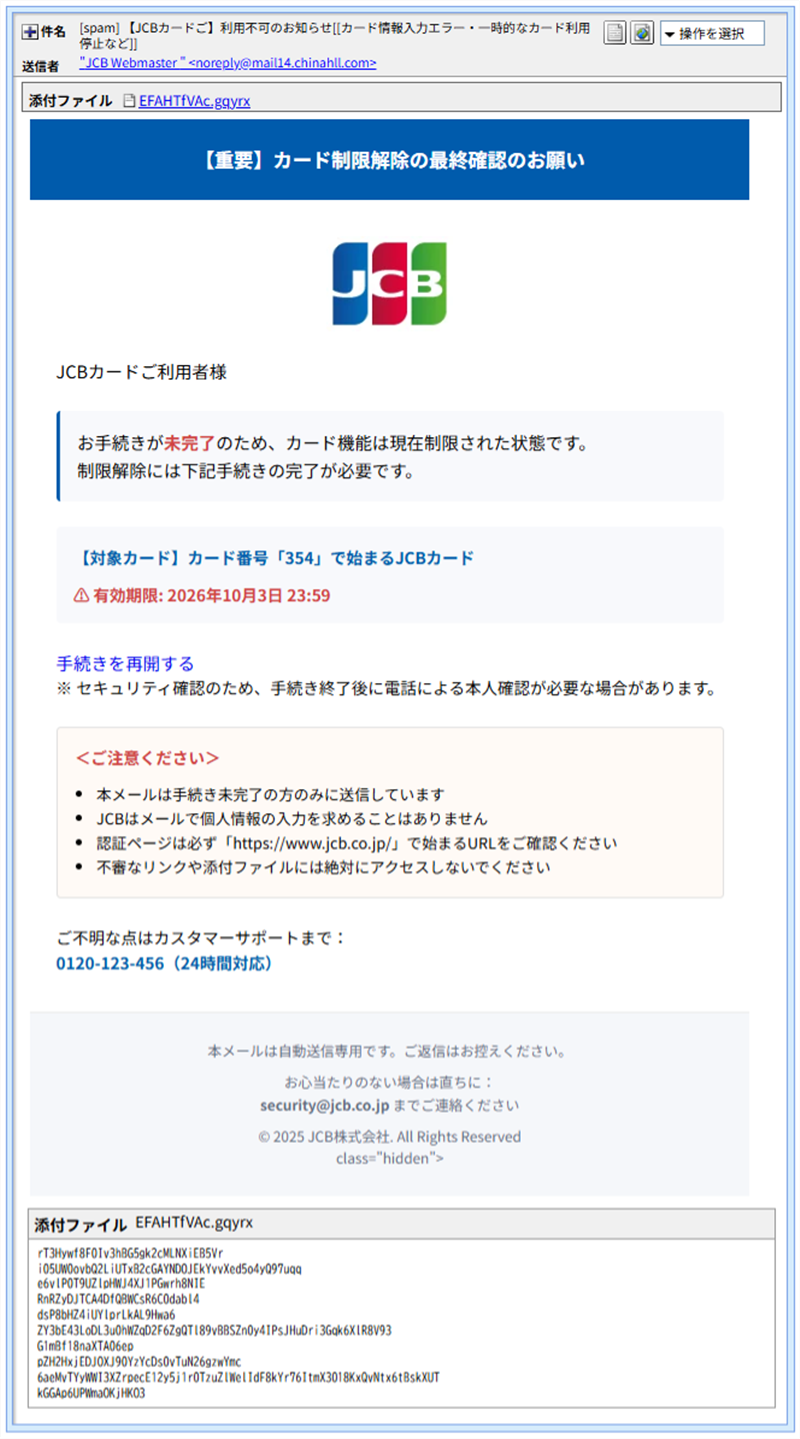
▲ 実際に届いたメールの画面(添付ファイルの欄にも注目)
※メールヘッダー詳細は個人情報保護のため非掲載
送信ルートと偽装の見分け方
ここからは「詳しく調べると分かったこと」です。専門的な内容ですが、ポイントだけ日常の言葉で説明します。
① 差出人の名前が逆さ文字
画面には「JCB Webmaster」と表示されていますが、メールの生データを見ると、実際に書かれているのは retsambeW BCJ という、逆さまの文字列でした。前後に「右から左へ書く」ための特別な制御文字(U+202E)が入っていて、これが画面上で文字の並びをひっくり返しています。人の目には「JCB Webmaster」と読めるのに、フィルターが文字列を調べると、まったく別の並びに見えてしまう仕掛けです。
この文字は目に見えないため、プログラムで差出人名・件名・本文を1文字ずつ文字コードに直して出力して見つけました。見えない文字は、この1か所だけで、件名と本文には見つかりませんでした。
② 実際の送信ドメインはJCBと無関係
差出人のアドレスは noreply@mail14[.]chinahll[.]com でした。JCBのドメイン(jcb.co.jp)とは、まったく関係がありません。
③ 認証が「pass」でも本物とは限らない
送信元を確かめる仕組みのうち、SPFは pass でした。ただし、通ったのは chinahll[.]com というドメインについてだけです。「このドメインの持ち主が送った」ことは確かでも、JCB本人である証明にはなりません。DKIMの署名も、chinahll[.]com と sendgrid[.]net のもので、JCBのものではありませんでした。
④ 送信元IPはMicrosoftのデータセンター
実際にメールを送ってきたサーバーのIPアドレスは 9.141.31.203 で、IP調査兵団の結果では、Microsoft Corporationがドイツ・ヘッセン州フランクフルトで登録している法人向けのIPアドレス(AS番号8075)でした。脅威レベルは「低」と表示されています。
表示された所在地は、クラウドのデータセンターの登録情報によるもので、攻撃者本人の居場所とは限りません。誰でも借りられるクラウドのサーバーを、送信に使っているものと見られます。
⑤ 偽装された「経由情報」
メールの生データには、日本のプロバイダー(plala.or.jp)や、megaegg.jpを経由したように見える行、「Thunderbird」というメールソフトの名前、迷惑メール対策サービスの検査結果のような行まで、もっともらしく並んでいました。ただし、こうした行は、送る側が好きに書き足せるものです。信頼できるのは、受信側のサーバーが記録した行だけで、今回それが指していたのは前述の 9.141.31.203 です。
⑥ ロゴだけは本物を拝借
メールの上部に出るJCBのロゴは、本物の jcb.co.jp にある画像を、そのまま読み込んでいます。見た目は完全に本物でも、画像だけを借りているにすぎません。HTMLの書き方の特徴は、Foxmail系のメールソフトに見られるものでしたが、これは状況証拠にとどまります。
⑦ 添付ファイルは「開けない」のが正解
EFAHTfVAc.gqyrx という、見慣れない拡張子の添付ファイルが付いていました。拡張子が不審なため、当サイトでは開封も解析もしていません。メールソフトの画面には、意味のないランダムな文字列が並んでいます。メールの文面を毎回変えて、迷惑メールフィルターに見つかりにくくするための細工とも考えられます。
⑧ 文面のほころび
- 本文には「不審なリンクや添付ファイルには絶対にアクセスしないでください」「認証ページは必ず
https://www.jcb.co.jp/で始まるURLを」と、立派な注意書きがあります。ところが、そのメール自体が、添付ファイルと、JCBではないドメインへのリンクを付けて届いています。注意書きの内容と、メールのやっていることが、真逆です。 - 件名は「【JCBカードご】」と途中で切れ、「[[…]]」と括弧も二重になっています。テンプレートの穴埋めに、失敗した跡と見られます。
- 本文の最後には、HTMLの断片
class="hidden">が、そのまま表示されていました。閉じ忘れたタグが、画面に出てしまっています。 - サポートの電話番号
0120-123-456は、見るからに、ありもしない番号です。同じ番号は、今年4月の別のJCBなりすまし(下の関連記事)にも使われていました。 - 著作権表示は「© 2025」で、今年(2026年)ではありません。
- 「手続き終了後に電話による本人確認が必要な場合があります」と、あとから電話がかかってくるような一文があります。手続きのあとに、電話でさらに情報を聞き出そうとする可能性も、頭に入れておいてください。
フィッシング:本物のサービスそっくりの偽サイトに誘導して、ID・パスワードなどを入力させ、盗み取る詐欺。
SPF・DKIM:送信元のドメインの持ち主が送ったかどうかを確かめる仕組み。本人確認ではなく「ドメインの確認」です。
hCaptcha(エイチキャプチャ):「I’m not a robot」と書かれたチェックで、人間かどうかを確かめる仕組み。本来は不正なアクセスを防ぐ正規のサービスですが、詐欺サイトの入口にも使われます。
MyJCB:JCBカードの会員向けインターネットサービスの名称。偽サイトは、この画面をまねていました。
フィッシングサイト詳細解析:人間確認を挟む偽MyJCB
メールの「手続きを再開する」のボタンは、hxxps://www[.]aosasw[.]com/UP/Webmasters/MyAccounts/iss/ に続くアドレスにつながっていました。JCBとは無関係のドメインです。ボタンを押すと、まず次の画面が表示されます。
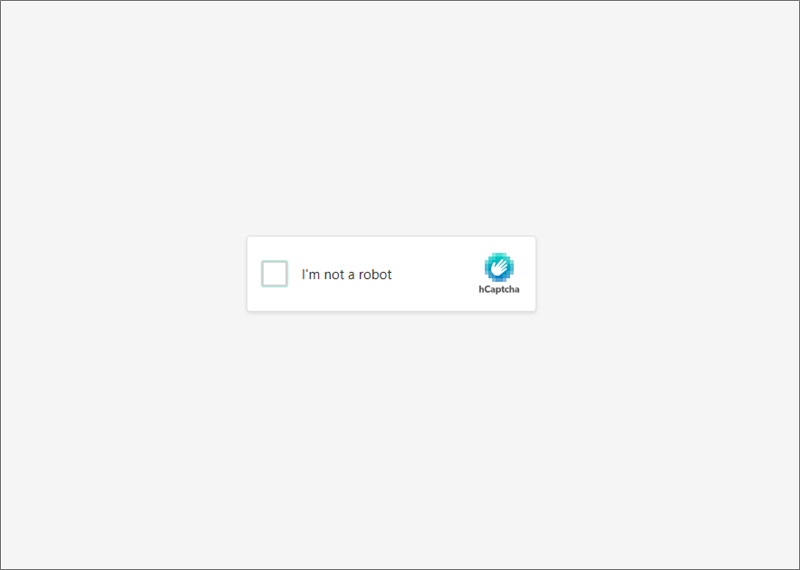
▲ 最初に表示される「I’m not a robot」(hCaptcha)の画面
「I’m not a robot」にチェックを入れると、ログイン画面に進みます。メールのリンクを開いた直後に、こうした確認を挟むのは珍しい作りです。人間が操作するまで、ログイン画面を見せない仕掛けと見られます。セキュリティ調査用のプログラムを遠ざける狙いがある可能性もありますが、当サイトでは確認していません。同じ「人間確認」を挟む手口は、りそな銀行の偽メールの記事でも紹介しています。
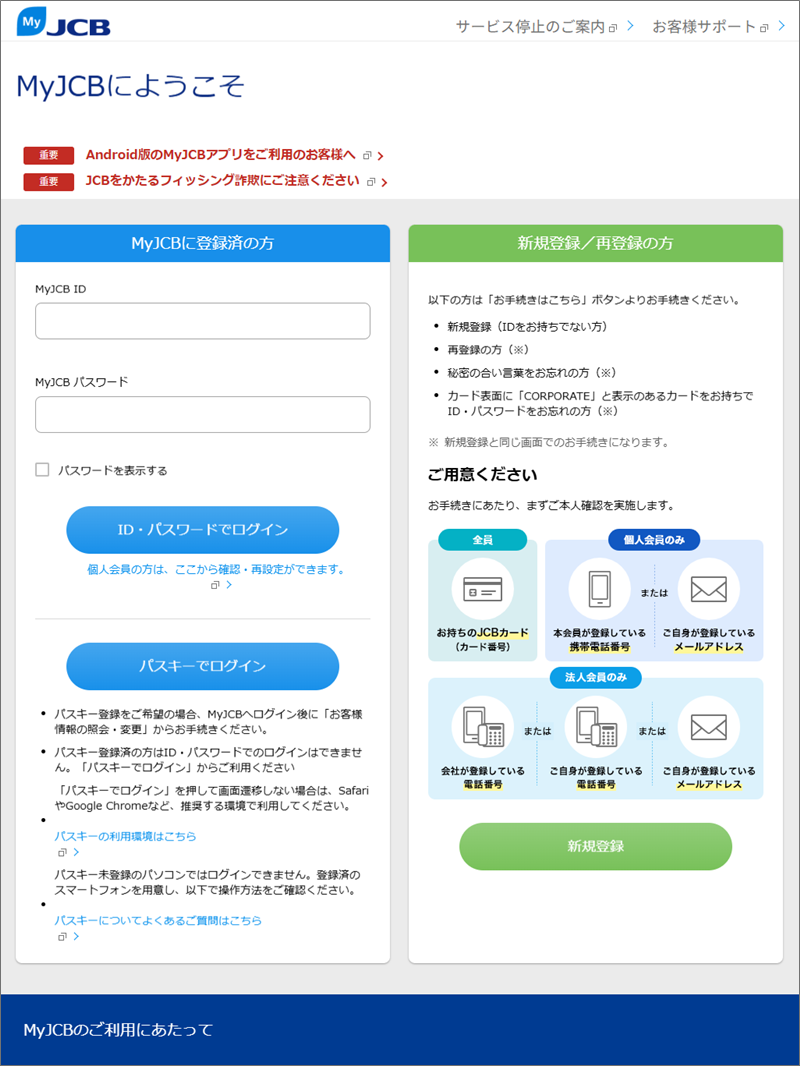
▲ 確認のあとに表示された、MyJCBそっくりの偽ログイン画面
画面には、「MyJCB ID」「MyJCB パスワード」の入力欄、「ID・パスワードでログイン」「パスキーでログイン」のボタン、新規登録・再登録の案内、「必要なもの」の説明図まで、本物のページが丸ごと写し取られています。画面の上部には、「JCBをかたるフィッシング詐欺にご注意ください」という、本物の注意書きまでそのまま入っていました。詐欺サイトの上で、詐欺への注意を呼びかけているのですから、なんとも皮肉です。
ここにMyJCB IDとパスワードを入力すると、そのまま攻撃者に渡ってしまいます。入力した情報がどこへ送られるかや、ログインのあとの画面は、当サイトでは確認していません。
確認した範囲では、端末による表示の出し分け(クローキング)は見られませんでした。誘導先サイトの所在地は、確認できていません。
続報・関連記事:繰り返し届く「JCB」なりすまし
JCBを装い、「カードの利用制限」を口実にするメールは、これまでも繰り返し届いています。サポートの電話番号が同じ記事を紹介します。
注意点と対処法
本物かどうか気になったら
- メールの中のリンクや添付ファイルは使わず、公式アプリやブックマーク、またはカード裏面に記載された連絡先から、状況を確認してください。
- JCBの公式サイトにも、不審なメールが届いたときの案内ページがあります。
- 「カードが制限されています」「期限は明日です」と急がせるメールは、まず疑ってかまいません。
- 「手続きのあとに電話で本人確認」と書かれていた場合、あとから電話がかかってきても、相手の言うとおりに暗証番号やコードを伝えないでください。
もしログイン情報を入力してしまったら
- リンクを開いただけで、何も入力していなければ、慌てなくて大丈夫です。
- MyJCB IDとパスワードを入力してしまった場合は、すぐにカード会社へ連絡してください。カード裏面の電話番号など、ご自身で調べた連絡先を使ってください。パスワードの変更も、公式のページから行ってください。
- 同じパスワードを使い回しているサービスがあれば、そちらも変更しましょう。
- カードの利用明細に、身に覚えのない請求がないか確認してください。
- 添付ファイルを開いてしまった場合は、パソコンやスマホのセキュリティ対策ソフトでの検査を、念のため行ってください。
- 判断に迷うときは、警察相談専用電話(#9110)や消費者ホットライン(188)に相談できます。
まとめ
- 「【JCBカードご】利用不可のお知らせ」のメールは、JCBを装った詐欺です。
- 差出人名を逆さ文字で偽装し、不審な添付ファイルまで付いていました。
- リンク先では「I’m not a robot」の確認を挟み、MyJCBそっくりの偽ログイン画面を表示します。
- SPFが「pass」でも、見た目が本物そっくりでも、本物の証明にはなりません。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの情報は IP調査兵団(ip-sc.net) を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明