「第三者利用の可能性について」は楽天カードを騙る詐欺メール|「アプリをダウンロードして停止を解除」の行き先は、今朝の15,622ポイントと同じ偽アプリ配布ページ
今日は朝から、楽天を名乗るメールが次々と届いています。ポイントの次は、カードの「不正利用」を装うメールが来ました。調べてみると、朝の詐欺と根っこがつながっていました。
HEARTLAND-LAB SECURITY RESEARCH REPORT|続報
「第三者利用の可能性について」は楽天カードを騙る詐欺メール|「アプリをダウンロードして停止を解除」の行き先は、今朝の15,622ポイントと同じ偽アプリ配布ページ
楽天カードを名乗り、「不審なご利用を検知したため、カードを一時停止しました」と伝えて、アプリのダウンロードへ誘導するメールです。配信の仕組みも行き先も、今朝の「15,622ポイント」の詐欺と共通していました。同じ運営が、筋書きを変えて同時に送っているとみられます。
| 危険度 | ★★★★☆(偽アプリの入手を誘導) |
| なりすまし先 | 楽天カード(「不正利用対策室」) |
| 受信日時 | 2026年9月30日(水)09:01 |
| 送信元IPの基盤 | Microsoft(Azure)/位置表示は米国バージニア州 ※攻撃者の所在地ではありません |
| SPF / DKIM | pass / pass(ただし攻撃者自身のドメインでの認証) |
| 確認期限 | 2026年10月2日(金)23:59(今朝のポイント詐欺と同じ) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ このメールは楽天カードからのものではありません(偽物です)
ボタンを押さない・アプリを入れない・ログイン情報を入力しない。カードは実際には止まっていません。
届いたメール
件名は「第三者利用の可能性について」、送信者の表示は「楽天カード 不正利用対策室」でした。本文の要点を再現します。
カードご利用の一時停止

不審なご利用が検知されたため、カードを一時停止しました

お客様のカードについて、身に覚えのないご利用が確認されました。
お客様の安全のため、カードのご利用を一時的に停止いたしました。

検知日時  2026年9月29日 02:41
ご利用店舗 オンライン決済(海外)
ご利用金額 98,600円
カード状態 一時停止中

[ アプリをダウンロードして停止を解除する ]
公式アプリをダウンロードして、ログイン後にカードのご利用停止を解除してください。

ご注意:ご利用に覚えがない場合、第三者による不正利用の可能性がございます。
速やかにご本人確認をお願いいたします。一定期間ご確認がない場合、
カードのご利用停止が継続されます。

確認期限:2026年10月2日 23:59
(以下略)
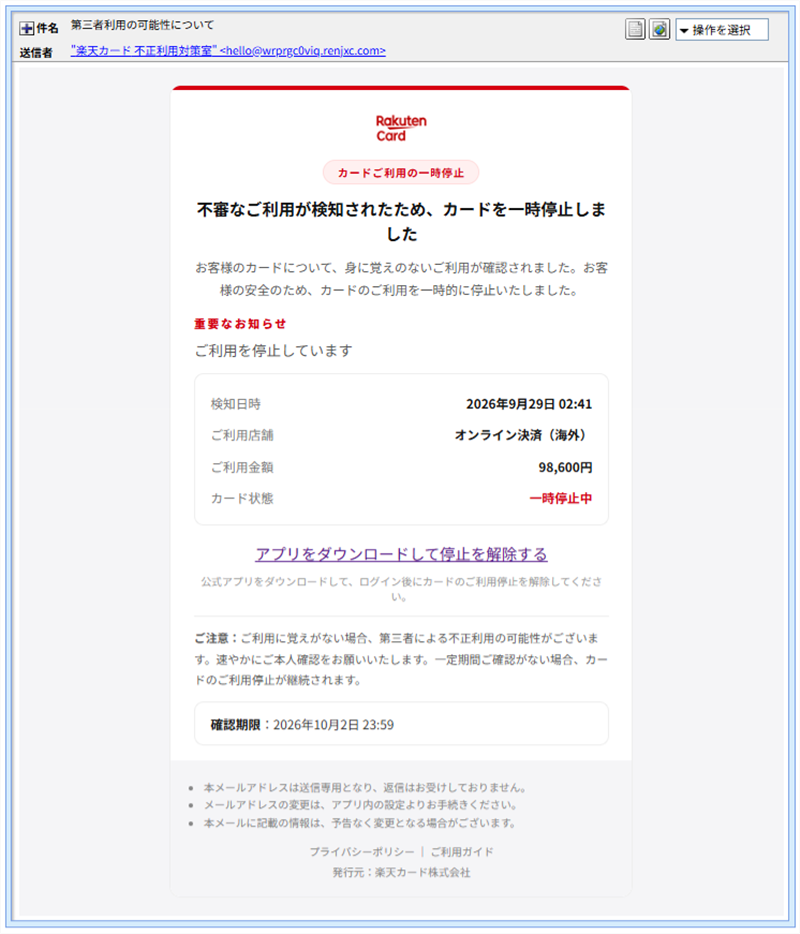
▲ 届いたメール。実在のカード会社らしいロゴとデザインで、安心させる見た目です
「98,600円」「海外」「一時停止」と不安をあおって、考える前にボタンを押させるのが狙いです。ここで「アプリをダウンロードして解除」という流れが出てきますが、本物のカード会社が、メールのボタンからアプリを入れさせて停止を解除させることはありません。
送信ルートと偽装の判定
送信元は 20.124.207.8(Microsoft/Azure)で、ip-sc.net の位置は「米国バージニア州(ダレス)」でした。クラウドの割り当てが示す場所で、攻撃者の居場所ではありません。送信ドメインは、ランダムな文字列が付いた wrprgc0viq.renjxc[.]com で、SPFもDKIMも「pass」ですが、攻撃者が自分で用意したドメインで認証を通しているだけです。
- 表示名の逆順偽装(RLO):送信者名は、ヘッダーを生のテキストで表示すると「カ天楽」「ドー」「正不」「対用利」「室策」と、文字が逆順に並んでいます。右から左へ切り替える特殊文字を使い、メールソフトの画面では「楽天カード 不正利用対策室」と正しい順に見せる手口です。9月18日の記事で紹介した手口と同じです。
- 実在サービスを装う記録:Message-IDに楽天のドメインを思わせる名前があり、送信経路の記録にも、某携帯通信会社のドメインを名乗る行が混ざっていました。実在サービス経由に見せかける偽装とみられます。
- リンク先:ボタンのリンクは
hxxps://ccczwb[.]com/F3d8up7h2k[.]htmです。
※メールヘッダー詳細は個人情報保護のため非掲載
今朝の「15,622ポイント」とのつながり
今朝、当サイトでは楽天ポイントを餌にしたメールを取り上げました。→ 「あと少しで終了!あなただけの15,622Pを受け取ってください」は楽天を騙る詐欺メール
今回のカード型と見比べると、内容はまるで別物ですが、次のような共通点が見つかりました。
| 共通点 | 内容 |
| 配信停止の宛先 | どちらも同じホスト(ub.amartapura[.]com) |
| 管理用ID(Feedback-ID) | どちらも同じ形式(「jpnotice:」で始まる) |
| Message-IDの偽装 | 実在サービスの名前を混ぜた偽装 |
| 期限 | どちらも「10月2日(金)23:59」 |
| 最終的な行き先 | どちらも同じ2つのサイト(PC用とスマホ用) |
この5点がそろうことから、同じ運営が、「ポイント進呈」と「カード不正利用」という2つの筋書きを、同じ設備から並行して流しているとみられます。ポイントに興味がある人にはポイントの話、カードを持つ人には不安をあおる話と、相手を変えて同じ罠に導く作りです。
📘 用語解説:配信基盤とは?
詐欺メールを大量に送るための「送り出しの仕組み」のことです。配信停止のリンクの宛先や、メールに付く管理用の番号などは、同じ仕組みを使うと同じ形で残りやすく、別の内容のメールでも同じ運営だと見分ける手がかりになります。
ボタンを押した先
ボタンの ccczwb[.]com をたどると、今朝の4通と同じ着地点にたどり着きました(管理人の確認)。
- パソコンの場合:
hxxps://lan.xzzhengteng-jp[.]com/に移動し、「スマートフォンでQRコードを読み取ってください」と案内する画面が出ます。 - スマホの場合:
hxxps://ginahumphrie-jp[.]com/に移動し、Google Playによく似た偽の「楽天ポイント」インストール画面が出ます。
この2つのドメインは、今朝の調査で、登録時刻が1秒違いで、最初のポイントメールの約21分前に作られていたことが分かっています(接続先IPは 34.97.152.185)。詳しくは今朝の記事をご覧ください。
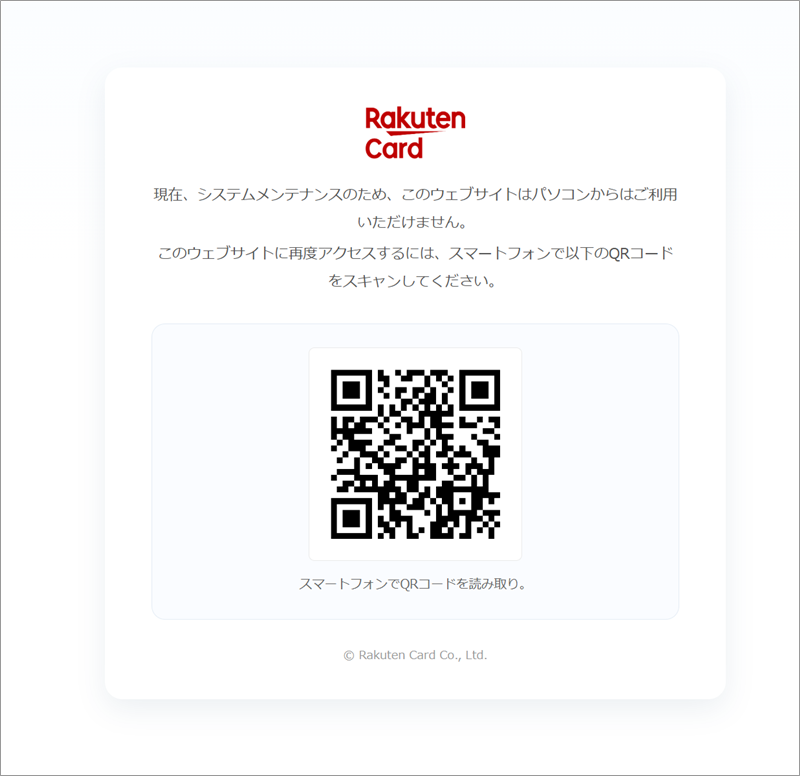
▲ パソコンで開いた場合。「スマホで読み取ってください」とQRコードを表示(今朝の記事と同じ画面)
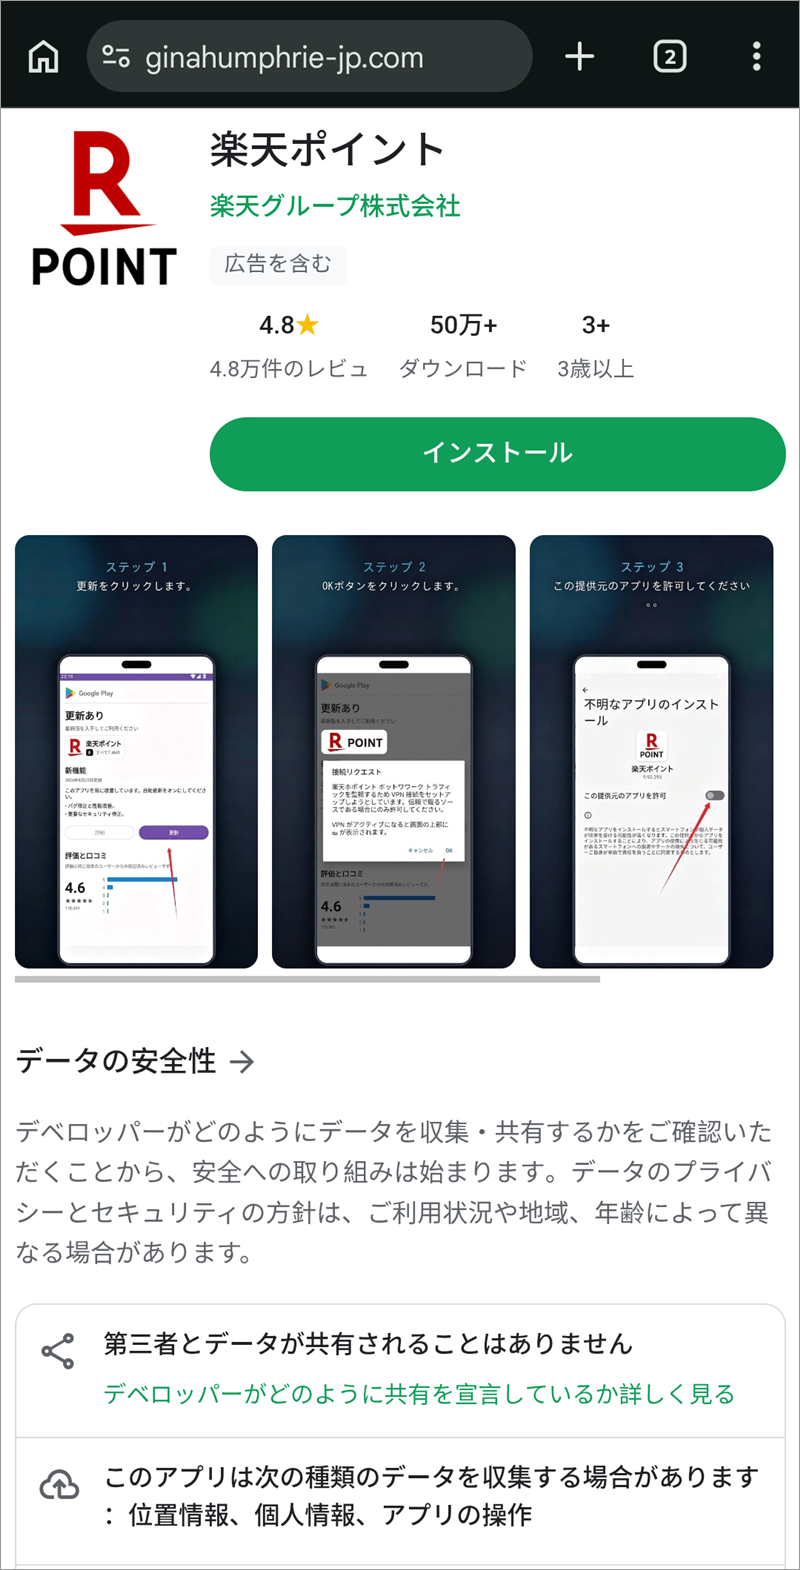
▲ スマホで開いた場合。偽の「楽天ポイント」アプリのインストール画面(今朝の記事と同じ画面)
今回のメールのリンクからは、今朝のような確認画面(I’m not a robot)もウイルス対策ソフトのブロック画面も表示されませんでした。今朝すでに通過していたためとみられますが、実測で確かめたわけではありません。
また、リンクの入口だった ccczwb[.]com は、10時45分ごろにWhoisで検索すると登録が見つからず、IPアドレスも引けませんでした。メール受信からわずか1時間半後です。削除・停止された可能性がありますが、理由は分かりません。いずれにしても、使い捨てで次々と入口を替える作りだとうかがえます。
行き先で表示される偽アプリは、当サイトではダウンロード・インストール・解析のいずれも行っていません。
過去の関連記事
- 「バースデー特典の案内」は楽天カード詐欺!Androidに不正アプリを仕込む新手口
- 「Androidスマホをお使いですか?」は罠でした——楽天ポイント15,622pt詐欺メール
- 楽天「アプリダウンロードでポイントプレゼント」詐欺メール
この2週間ほどで、「楽天を名乗って偽アプリを入れさせる」手口は、ポイント、誕生日特典、そしてカード停止と、筋書きを変えながら繰り返し届いています。
注意点と対処法
- メールのボタンやQRコードから、アプリのダウンロードやログインをしない。
- カードの状態が気になるときは、メールを開かず、普段使っている楽天カードの公式アプリやブックマークから自分で確認する。
- 「提供元不明のアプリを許可する」設定を求められたら、それは危険なサインです。指示に従わない。
- 「98,600円」のような金額に驚いても、まず落ち着いてください。メールの内容が本当かどうかは、公式の窓口で確認できます。
- もし押してしまっても、責める必要はありません。アプリを入れてしまった場合は、そのアプリを削除し、楽天など重要なサービスのパスワードを変更して、カード会社や携帯会社に相談してください。
- 家族や周りの人にも「カードが止まったというメールはまず疑う」と一言伝えてあげてください。
Data Provided by Heartland-Lab Security Research Unit|IP情報は ip-sc.net で確認できます
使用配色テーマ:Burgundy(PRIMARY #6d1f2a/ACCENT #cc0000)
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった