「ANAマイル失効まで残りわずか」は偽メール|約1時間40分で件名を変えながら届いた波状攻撃と、行き着く先はANA風の偽ログイン画面
今朝は、ANAマイレージクラブを名乗るメールが止まらず、受信箱が一気ににぎやかになってしまいました。数えてみると、2時間足らずでこれまでにない数になっていたので、続報としてまとめます。
HEARTLAND-LAB SECURITY RESEARCH REPORT|続報
「ANAマイル失効まで残りわずか」は偽メール|約1時間40分で件名を変えながら届いた波状攻撃と、行き着く先はANA風の偽ログイン画面
2026年9月30日の朝、ANAマイレージクラブを名乗るメールが、10時35分の時点で58通届いていました。件名は「延長」「加算」「失効」と段階的に緊迫度を上げながら入れ替わり、最新の1通は「残りわずか」です。ボタンの先は、ANAの会員ログイン画面によく似た偽サイトでした。
| 危険度 | ★★★★☆(会員番号とパスワードの入力を誘導) |
| なりすまし先 | ANAマイレージクラブ |
| 受信日時 | 2026年9月30日(水)08:46〜(10:35時点で58通) |
| 送信元IPの基盤 | Microsoft(Azure)/位置表示はブラジル ※攻撃者の所在地ではありません |
| SPF / DKIM | pass / pass(ただし攻撃者自身のドメインでの認証) |
| クローキング | なし(実測で表示の切り替えは確認できず) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ このメールはANAからのものではありません(偽物です)
ボタンを押さない・ログイン情報を入力しない・開封通知の「送信」を押さない。これだけ守れば大丈夫です。
届いたメールの並び:件名が「だんだん急かす」順に変わった
最初に集計した48通を、受信時刻と件名で整理すると、次のように大きく4つの波に分かれました。
| 時間帯 | 件名 | 通数 |
| 08:46〜08:58 | 【重要なお知らせ】ANAマイレージクラブ マイル有効期限延長のお手続きのご案内 | 13通 |
| 09:08〜09:19 | 【重要なお知らせ】ANAマイレージクラブ、マイル加算手続きに関するお知らせ | 16通 |
| 09:32〜10:10 | ANAマイレージクラブ マイル有効期限延長のお手続きのご案内(【重要なお知らせ】なし) | 4通 |
| 10:00〜10:10 | 【重要なお知らせ】ANAマイル失効まであとわずか|10月01日までにお手続きください No.580266) | 15通 |
| 10:26 | ANAマイル失効まで残りわずか(本記事の解析対象) | ほか |
「延長の案内」から始まり、「加算」を経て、最後は「失効まであとわずか」「10月01日までに」と期限を突きつける形に変わっていきます。落ち着いて考える時間を奪う、典型的な追い込み方です。なお、その後も増え続け、10時35分の時点で合計58通になりました。
件名の最後に「No.580266)」と、閉じ括弧だけが余分に付いていました。本物のANAなら、まず出ない書式ミスです。量産のほころびが見えた部分です。
最新の1通を開いてみる
最新の1通(件名「ANAマイル失効まで残りわずか」)の本文を、要点だけ再現します。
ANAマイレージクラブ公式アカウントより送信

【重要】ANA マイレージポイント 有効期限のお知らせ

ANAマイレージクラブをご利用いただき、ありがとうございます。
お客様がお持ちのANA マイレージポイントの一部が有効期限に近づいております。
有効期限を過ぎたマイレージポイントは無効となりますので、ご注意ください。

2026年10月01日 までにお支払い方法の更新をお願いいたします。

失効予定日:2026年10月01日
対象 マイレージポイント:18,260 コイン
残り日数:まもなく

[ 今すぐマイレージポイントを使う ]

※ 有効期限を過ぎたマイレージポイントは再発行・復活できません。
(以下略)
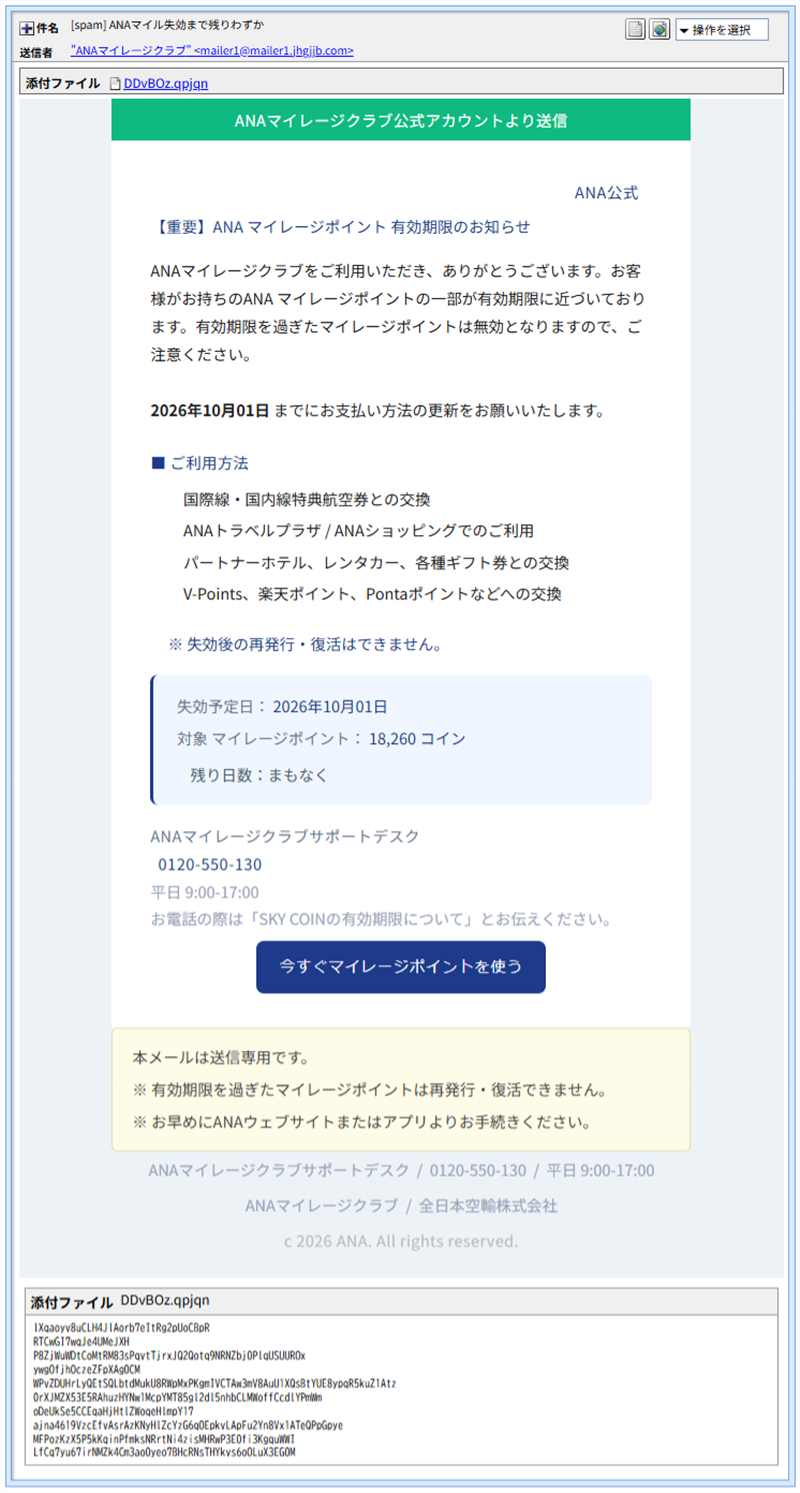
▲ 届いたメール。下の枠は添付ファイルの表示で、意味のない文字が並んでいます
よく見ると、おかしな点が並んでいます。
- 「マイル」「マイレージポイント」「コイン」と、単位の呼び方が混在しています。
- 「10月01日までにお支払い方法の更新を」と書かれていますが、マイルの失効とお支払い方法は結びつきません。
- サポート窓口として電話番号が書かれています。ただし本物かどうかは確認していません。番号ではなく、公式アプリやブックマークから確認してください。
送信ルートと偽装の判定
送信元は、IPアドレス 20.206.67.210(Microsoft/Azure)で、逆引きすると mailer1.jhgjjb[.]com と出ます。ip-sc.net では位置が「ブラジル・サンパウロ」と表示されますが、クラウドの割り当てが示す場所で、攻撃者の居場所ではありません。SPFもDKIMも「pass」ですが、これは攻撃者が自分で用意したドメインで認証を通しているだけで、本物のANAという証明にはなりません。
- 表示名の逆順偽装(RLO):送信者名は、ヘッダーを生のテキストで表示すると「ブラクジーレイマANA」と逆順に見えます。文字の向きを右から左へ切り替える特殊文字を使い、メールソフトの画面では正しい順に見せかけている手口です。9月18日の記事でも同じ手口を紹介しました。
- 開封通知の要求:ヘッダーに
Return-Receipt-Toという行があり、受信者が開いたことを送信元へ知らせる(開封通知)よう求めています。確認できたのは、この最新の1通です。 - 実在企業らしい名前の混入:送信経路の記録の途中に、某フリマ・求人系の実在業者を思わせる名前が混ぜてありました。実在サービス経由に見せかける偽装とみられます。
- 不審な添付:添付ファイル名は
DDvBOz.qpjqnという見慣れない拡張子で、メールソフト上でテキスト表示すると意味のない文字の羅列でした。目的は不明ですが、迷惑メール判定をすり抜けるための水増しの可能性もあります。拡張子が不審なため、当サイトでは開封・解析していません。
※メールヘッダー詳細は個人情報保護のため非掲載
📘 用語解説:開封通知とは?
メールを開いたとき、「読みました」と送信元に知らせる仕組みです。開くと「通知を送りますか?」と表示されるメールソフトもあります。詐欺メールで求めてくるのは、「このアドレスは実在し、本人が見ている」と確かめるためとみられます。表示が出たら「送信しない」を選んでください。
ボタンを押した先:hCaptchaの関門とANA風の偽ログイン
ボタンのリンクは hxxps://www.noviceph[.]com/ana/uptops/sites/singin/points です。ここで「singin」(sign-in のつづり違い)と、綴りの誤りも見えます。調査のためアクセスすると、次の順に表示されました。
- hCaptcha の「I’m not a robot」:自動巡回プログラムを弾くための関門です。
- ANAの会員ログインによく似た画面:
hxxps://www.noviceph[.]com/ana/uptops/sites/singin/points/?__eat=…#/indexに移動し、「お客様番号(数字10桁)」と「Webパスワード」の入力欄が表示されました。
ここに入力すると、会員番号とパスワードが攻撃者の手に渡るとみられます。なお、今回は表示の切り替え(クローキング)は確認されませんでした。調査では、入力欄には何も入力していません。
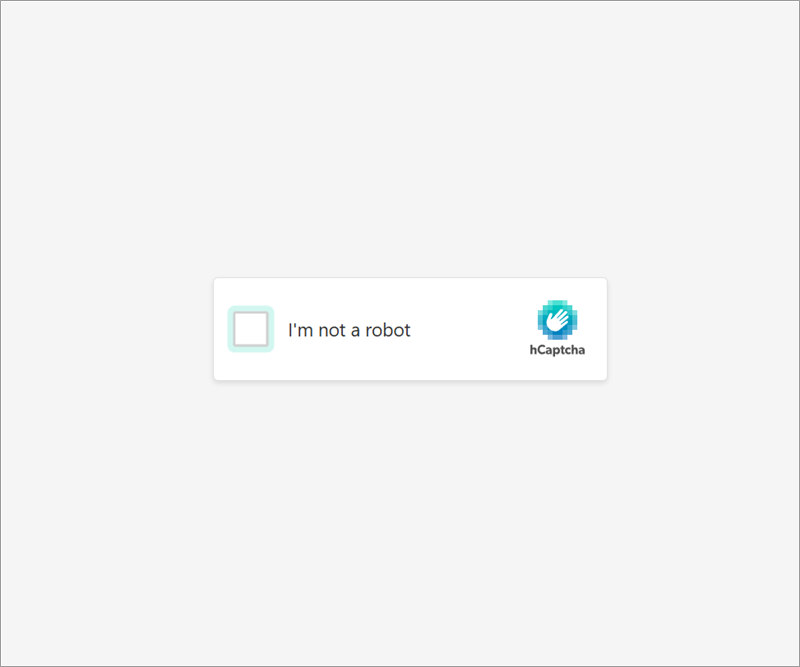
▲ 最初に出る「I’m not a robot」(hCaptcha)の確認画面
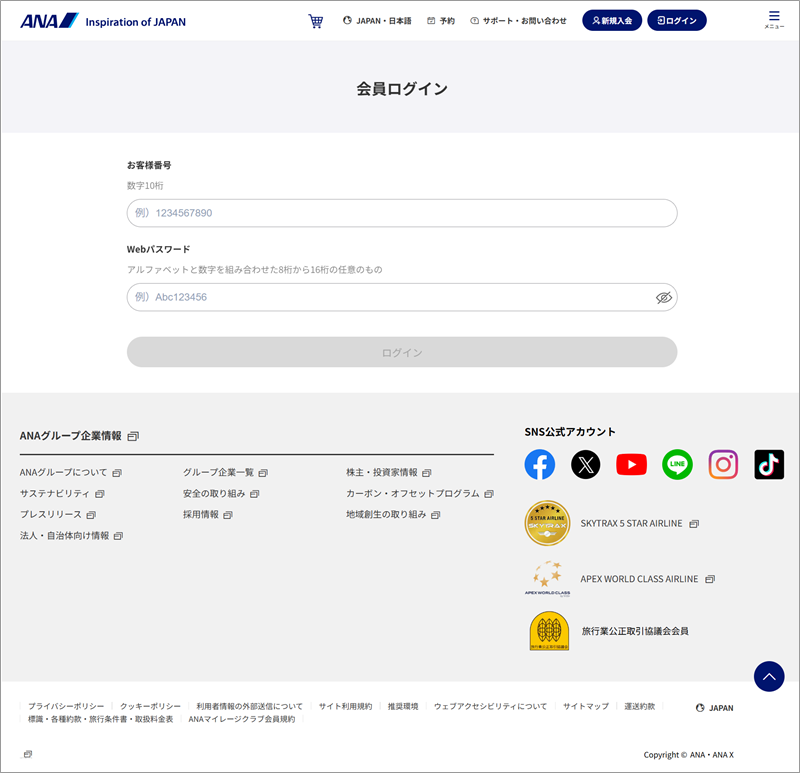
▲ ANAの会員ログインに似せた偽画面。お客様番号とパスワードを入力させる作りです
2つのドメインを調べると
jhgjjb[.]com(送信元):2020年10月23日に登録された古いドメインで、レジストラはGname.com(シンガポール)です。9月29日に更新されており、昨日、動きがあったことになります。現在はサイトがなく、販売中の表示が出ていました。中古のドメインを手に入れて使っている可能性があります。接続先は Cloudflare 経由で、IPは104.21.54.137(位置はカナダ・トロントと表示)です。Cloudflare の場合、これは本当の運営場所を示すものではありません。noviceph[.]com(偽ログイン):2025年12月5日に登録され、レジストラはAlibaba Cloud(HiChina)です。9月20日に更新されています。登録情報には、登録者の国として「CN(広東)」と書かれていますが、登録時の申告であり、実際の居場所は断定できません。接続先IPは23.145.248.79(位置は米国コロラド州デンバーと表示)です。これも所在地の証拠ではありません。
送信元と偽ログインは、別のドメイン・別のレジストラで、共通点は見つかっていません。同じ運営かどうかは、今回の調査では断定できません。
続報:過去のANA記事とのつながり
当サイトでは、ANAマイレージクラブを騙るメールを繰り返し取り上げてきました。
今回の件名は、これらの「加算」「失効」と同じ系統です。新しいのは、1日のうちに、件名を段階的に変えながら数十通が続けざまに届いたという規模と動き、開封通知の要求、不審な添付です。同じ手口が、姿を変えて繰り返されているとみられます。
注意点と対処法
- メールのボタンから、ログインやマイルの確認をしない。
- マイルが気になるときは、メールを開かず、普段使っているANAの公式アプリやブックマークから自分で確認する。
- 開封通知の確認画面が出たら「送信しない」を選ぶ。
- 添付ファイルは開かない。
- もし入力してしまっても、責める必要はありません。すぐにANAのパスワードを変更し、同じパスワードを使い回している他のサービスも変更してください。心配なときは、カード会社などにも相談を。
- 家族や周りの人にも「マイルの期限を急かすメールはまず疑う」と一言伝えてあげてください。
Data Provided by Heartland-Lab Security Research Unit|IP情報は ip-sc.net で確認できます
使用配色テーマ:Navy(PRIMARY #1a1a2e/ACCENT #cc0000)
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった