「楽天をかたる『アプリダウンロードでポイントプレゼント』に注意 送信者名を逆読みで偽装する巧妙な手口も」
9月も後半に入り、朝晩はようやく過ごしやすくなってきましたね。季節の変わり目は届く荷物や通知メールも増える時期ですが、今回はそれに便乗するかのように「楽天」を騙るメールが同日に何パターンも確認されましたので、まとめて解説します。
📋 調査レポート:概要
| 危険度評価 | ★★★★☆(4/5) |
| 騙られたブランド | 楽天(Rakuten) |
| 件名(代表例) | アプリダウンロードでポイントプレゼント |
| 送信者表示名 | “Rakuten”(実体は逆読みトリックによる偽装、詳細は後述) |
| 送信者アドレス | parking@parking.dshlk.com |
| 送信元IP | 52.231.78.52(Microsoft Azure/韓国ソウル割当・クラウドのため実所在地不明) |
| SPF / DKIM | SPF:Pass(攻撃者自身のドメインでの認証のため信頼性の根拠にはならない)/DKIM:Pass |
| 添付ファイル | ウイルス判定により受信サーバー側でブロック済み(EML/Phishing.BA26!tr) |
🚨 これは楽天からのメールではありません。偽物(フィッシングメール)です。
同日に確認された「アプリダウンロード」系メール一覧
Heartの元には、同じ日(9月17日)に件名だけを変えた類似メールが少なくとも5通届いていました。文面を少しずつ変えることで、フィルタや読者の警戒心をすり抜けようとする「量産型」の手口です。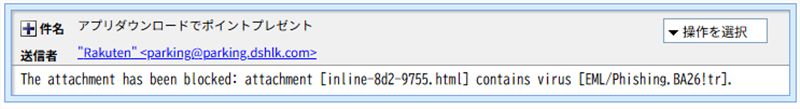
| 件名 | 差出人表示 | 受信日 |
| アプリダウンロードでポイントプレゼント(★今回解析) | Rakuten | 26/09/17 |
| アプリダウンロードでポイントプレゼント | Rakuten | 26/09/17 |
| アプリダウンロード限定キャンペーン | Rakuten | 26/09/17 |
| アプリをダウンロードして特典受取 | Rakuten | 26/09/17 |
| アプリ導入でおトクな特典をプレゼント | Rakuten | 26/09/17 |
※メールヘッダー詳細は個人情報保護のため非掲載
メールの中身について
今回のメールは添付ファイル(inline-8d2-9755.html)にウイルスが仕込まれていたため、受信サーバー側で内容がブロックされ、本文はセキュリティシステムによる以下の警告メッセージに置き換えられていました。
The attachment has been blocked: attachment [inline-8d2-9755.html] contains virus [EML/Phishing.BA26!tr].
この添付ファイルは危険なため、当サイトでは一切開封・実行しておらず、実際にどのような偽サイトへ誘導されるかは確認していません。拡張子や判定名から、Webページとして偽の楽天サイトを開かせる、あるいはさらなる不正プログラムを読み込ませるタイプのHTMLファイルであった可能性が高いと考えられます。
送信ルートおよび偽装判定
メールのソース(ヘッダー情報)を確認したところ、外部から最初に着信した送信元は次の通りでした。
- 送信元ドメイン:
parking.dshlk.com(現在はDNS解決不能(アクセス不可)な状態まで確認しています) - 送信元IP:
52.231.78.52(Microsoft Corporation/Azureのホスティング基盤、AS8075) - IPの割当地は韓国・ソウル特別市と表示されますが、クラウド事業者のIPであるため、これは攻撃者の実際の所在地を示すものではありません。
SPF・DKIMはいずれも「Pass」判定でしたが、これはparking.dshlk.comという攻撃者側が用意したドメイン自体の認証が通っているだけであり、楽天本人からのメールであることを保証するものではまったくありません。技術的な認証と、送信者の正当性は別問題です。
なお、DKIM署名を確認したところ、parking.dshlk.com用の署名に加えて、通信会社「mineo」が使用するドメイン向けの署名も同じ基盤に存在していました。これはdshlk.comが本来、一般企業も利用するメール配信基盤(ASP/ESP)である可能性を示しており、正規サービスとして使われている基盤が、フィッシング目的にも同時に悪用されている構図がうかがえます。
💡ここで!送信者名を逆読みで偽装する「RLO」というトリック
今回のメールで最も注目すべき点は、送信者の表示名が画面上は「Rakuten」に見えるものの、メールソースの生データを確認すると、実際の文字の並びは逆から書かれた「netukaR」だったことです。
これはRLO(右から左への書字を強制する制御文字)という仕組みを悪用したもので、パソコンやスマートフォンの画面には文字が逆順に表示されるため、実際には存在しない綴りでも、見た目だけは正規のブランド名に偽装できてしまいます。あわせて、文字と文字の間に画面には表示されない「ゼロ幅の見えない文字」も挟み込まれており、これは迷惑メールフィルターが単純な文字列一致で検知するのを避けるための小細工です。
こうした仕掛けは、メールソフトの通常の表示画面だけを見ていても絶対に気づけません。メールのソース(生データ)をテキストエディタで開いたり、HTMLソースとして表示したりして初めて、逆順の文字列やエスケープされた見えない文字として姿を現します。今回、件名の中にも同様の「見えない文字」が仕込まれていることが、この方法で確認できました。
フィッシングサイト詳細解析
誘導先とみられるparking.dshlk.comへの接続を試みたところ、本記事の執筆時点ではすでにDNS_PROBE_FINISHED_NXDOMAIN(名前解決不能)の状態となっており、サイトの実際の見た目や動作を確認することはできませんでした。短期間で使い捨てにするタイプのドメインである可能性、あるいは通報等によって早期にインフラが停止された可能性が考えられます。
注意点と対処法
- 「楽天」等のブランド名が差出人に表示されていても、安易に信用しないでください。表示名は今回のように簡単に偽装できます。
- 心当たりのない「アプリダウンロードでポイント」系のメールは、本文中のリンクや添付ファイルを開かず、そのまま削除してください。
- 楽天のキャンペーン情報を確認したい場合は、メール内のリンクではなく、公式アプリやブックマーク済みの公式サイトから直接アクセスしてください。
- 万が一添付ファイルを開いてしまった場合は、スマートフォン・パソコンをネットワークから切り離し、セキュリティソフトでのスキャンや、必要に応じて初期化・専門業者への相談を検討してください。
まとめ
今回のメールは、①ウイルス入りの添付ファイル、②送信者名を逆読みさせて偽装するRLOトリック、③同日に件名違いで5パターン以上が確認された量産的な送信、という3つの特徴を持つ、手口としてはかなり手が込んだ楽天なりすましメールでした。件名やブランド名だけで判断せず、「アプリダウンロードでポイント」に釣られてクリックしないよう、ご家族やご高齢の方にもぜひ共有してください。
Data Provided by Heartland-Lab Security Research Unit/IPアドレスの詳細情報はip-sc.netを参照しています。
使用配色テーマ:Amethyst(PRIMARY #4a1942 / ACCENT #e91e8c)
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体