「完了:DocuSign経由で完了」請求書・発注書修正メールに注意 国内ホスティング事業者のメール中継を悪用しActiveMail情報を狙う二段構え
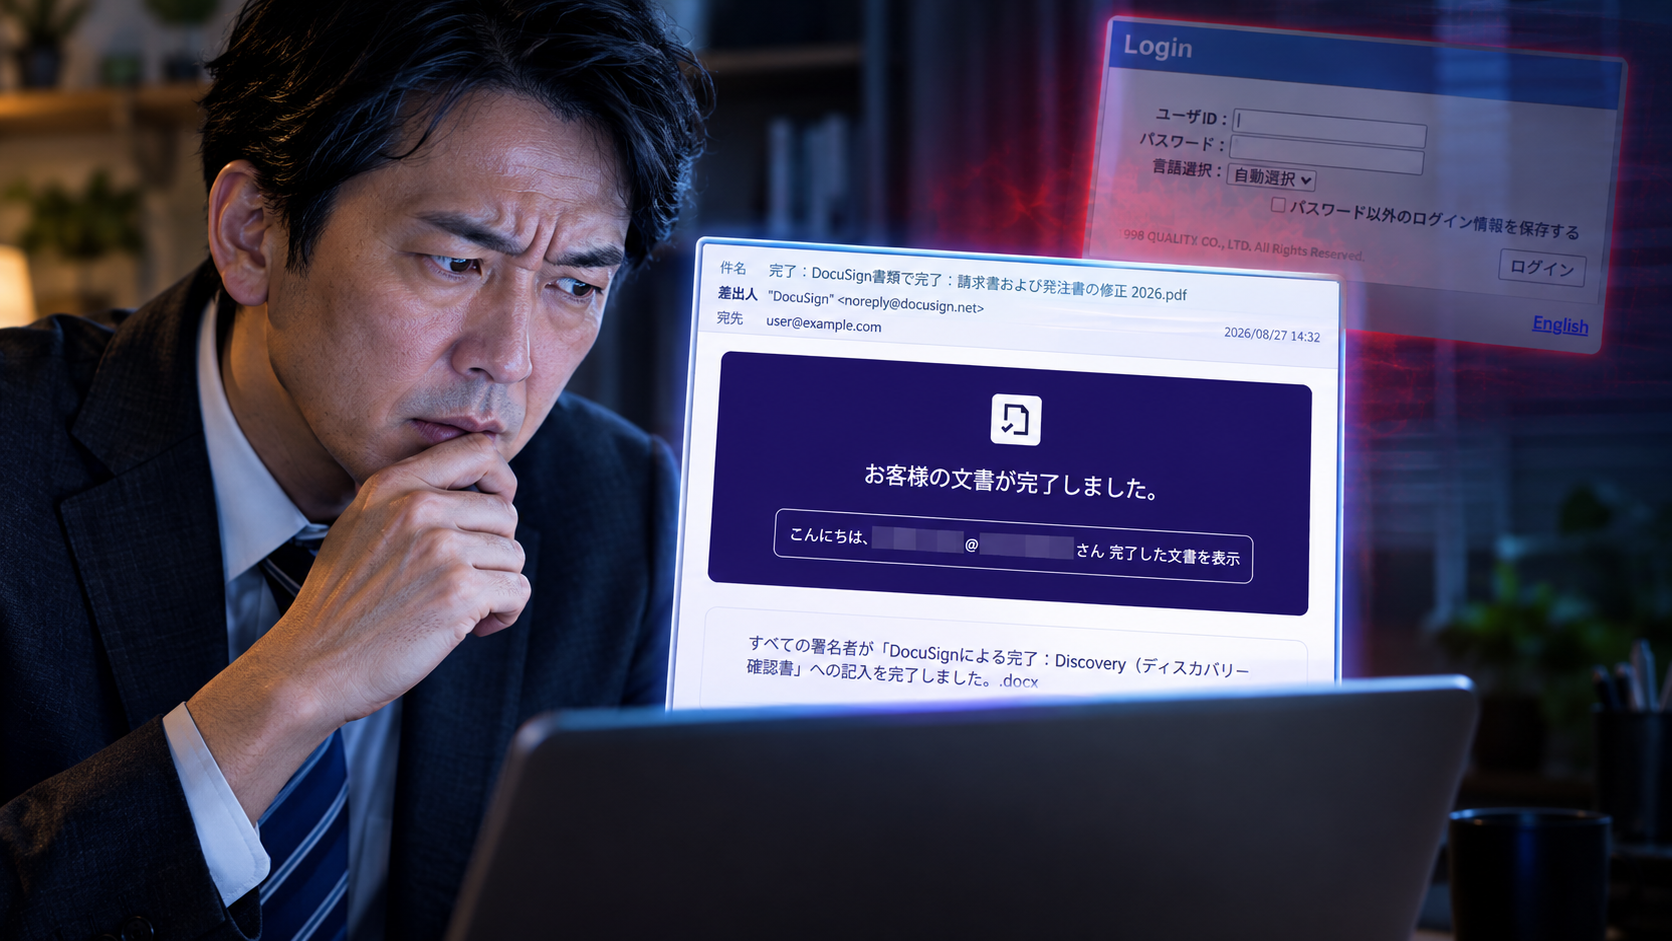
今回は、電子契約サービス「DocuSign(ドキュサイン)」の完了通知を装った詐欺メールをご紹介します。件名だけ見ると事務的な業務連絡ですが、送信経路を追っていくと、国内の大手ホスティング事業者のメール送信サービスが踏み台にされているという、なかなか根の深い手口でした。
📋 調査レポート:概要
| 危険度評価 | ★★★★★(5/5) |
| 騙られたブランド | DocuSign(電子契約サービス) |
| 件名 | 完了:DocuSign経由で完了:請求書および発注書の修正2026.pdf、法的利用に関するクライアントの同意… |
| 送信者表示名 | “Docusign(Docusign経由)” <dse_NA4@docusign.net> |
| SPF判定 | Fail(docusign.netの正規送信元として認証されず) |
| DKIM | 署名なし |
| 真の送信元 | パラグアイの一般契約回線(詳細は後述) |
🚨 これはDocuSignとは一切関係のない、なりすましメールです。
届いたメールの内容
本物のDocuSignの完了通知メールをほぼそのままコピーしたデザインで、紫のヘッダーに「お客様の文書が完了しました。」という見出しが表示されます。本文の要旨は次の通りでした。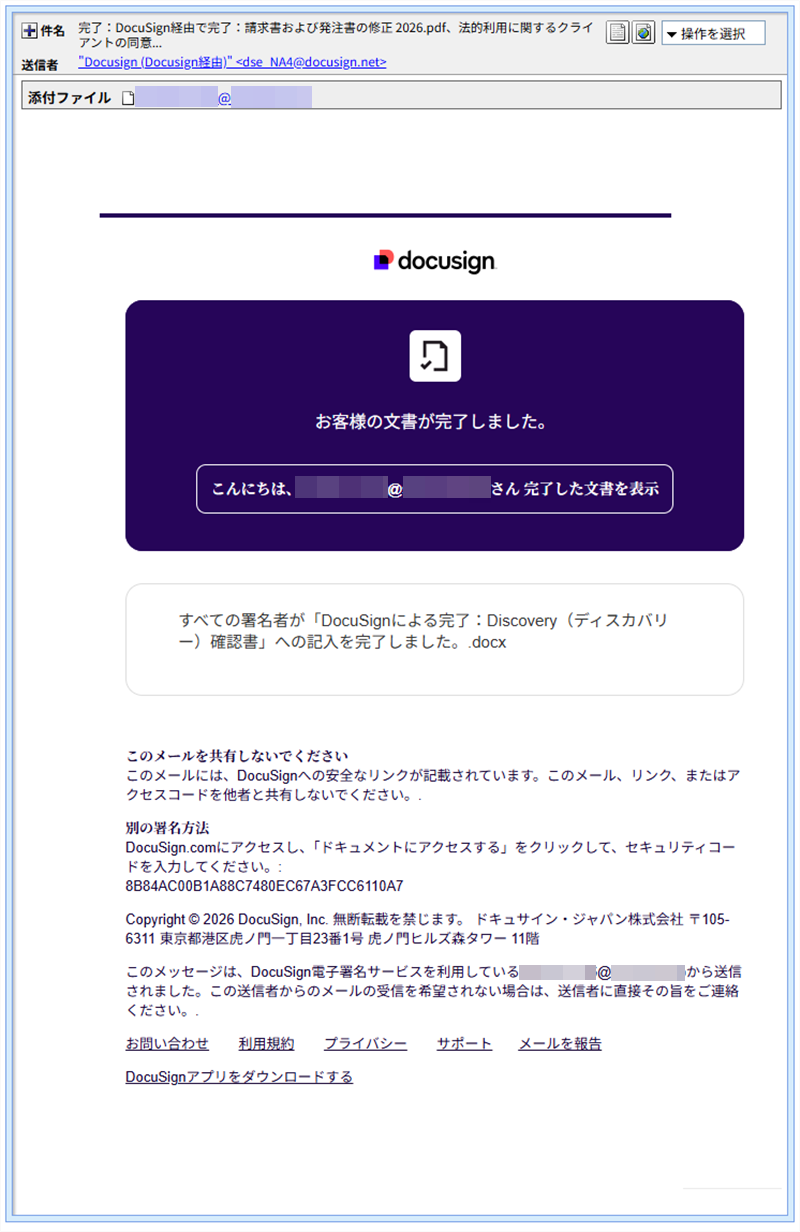
お客様の文書が完了しました。
すべての署名者が「DocuSignによる完了:Discovery(ディスカバリー)確認書」への記入を完了しました。
このメールを共有しないでください。このメール、リンク、またはアクセスコードを他者と共有しないでください。
なお本文中には、宛先である受信者自身のメールアドレスがそのまま埋め込まれ、「こんにちは、(受信者のアドレス)さん」という形で表示される仕掛けになっていました(アドレス自体は個人情報保護のため伏せています)。自分宛てに届いた本物のメールらしく見せる、心理的な信頼感を狙った小細工です。さらに、メールにはテキスト形式の添付ファイルも付いており、そのファイル名がなんと受信者自身のメールアドレスそのものになっていました。内容は本文とほぼ同じ文面の重複で、実害はありませんが、迷惑メールフィルターを混乱させる目的の水増しと考えられます。
※メールヘッダー詳細は個人情報保護のため非掲載
送信元の解析:国内ホスティング事業者のメール中継が踏み台に
SPF認証は「Fail」でした。docusign.netを名乗っているにもかかわらず、DocuSign社が許可していないサーバーから送信されたことが機械的に確認されています。
ヘッダーをさらに遡ると、興味深い構造が見えてきました。このメールは、国内の大手ホスティング事業者が提供する、利用者向けの認証済みメール送信サービス(SMTPサーバー)を経由して送られていたのです。つまり攻撃者は、そのホスティング事業者の正規のアカウント(乗っ取られたものか、自ら契約したものかは不明)を使い、そこを送信の踏み台として利用していました。
さらにその手前、外部から最初にこの中継サーバーへ接続してきた記録をたどると、接続元は45.229.168.145という、南米パラグアイの通信事業者が提供する一般家庭向けの動的IPアドレスでした。メールの送信時刻に付与されたタイムゾーン情報も、パラグアイの標準時と矛盾しません。認証情報さえ持っていれば、世界中のどこからでもこの中継サービスを使って送信できてしまう、という点が今回のポイントです。
💡ここで!なぜ「正規の送信サービス」が悪用されるの?
レンタルサーバーやホスティングサービスの多くは、契約者が独自ドメインでメールを送れるよう、SMTP(メール送信)サービスを提供しています。このサービス自体は正規の機能ですが、契約者のアカウント情報(IDやパスワード)が漏えいしたり、悪意ある人物が自ら契約したりすると、その送信サービスを詐欺メールの発射台として使われてしまうことがあります。受け取る側のメールサーバーから見ると「国内の信頼できる事業者から来たメール」に見えてしまうため、見た目上は多少もっともらしく映ってしまう点が厄介です。
誘導先の解析:Webメールのログイン画面を模した偽サイト
本文中の「完了した文書を表示」ボタンをクリックすると、複数のリンク短縮・追跡サービスを経由したのち、最終的にlemeridein[.]comという第三者ドメイン上の偽ページへ誘導される構成になっていました。URLのパスには、日本のホスティング事業者で広く使われているWebメール製品「Active!mail」のログイン画面を模した偽ページが用意されており、その中に事業者名を示す文字列が含まれていたことから、その事業者のメールアカウント利用者を狙い撃ちしたクレデンシャル窃取用のフィッシングページであると考えられます。
当サイトの自動調査ツールでこのページへアクセスを試みたところ、「あなたが人間であることを確認しています」というボット・クローラー避けの確認画面が表示され、そこから先に進むことができませんでした。
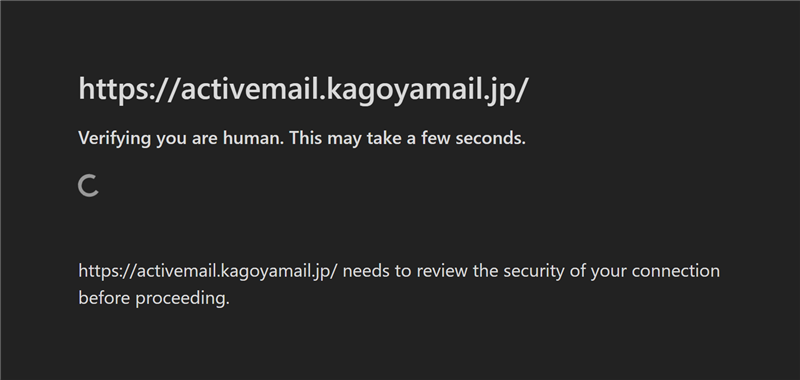
誘導先で最初に表示される「あなたが人間であることを確認しています」という確認画面。自動巡回ツールやセキュリティ調査を避けるための仕組みとみられる
一方、実際にブラウザで開いてこの確認を通過すると、その先には日本のホスティング事業者で広く使われているWebメール製品「Active!mail」そっくりのログイン画面が表示されました。
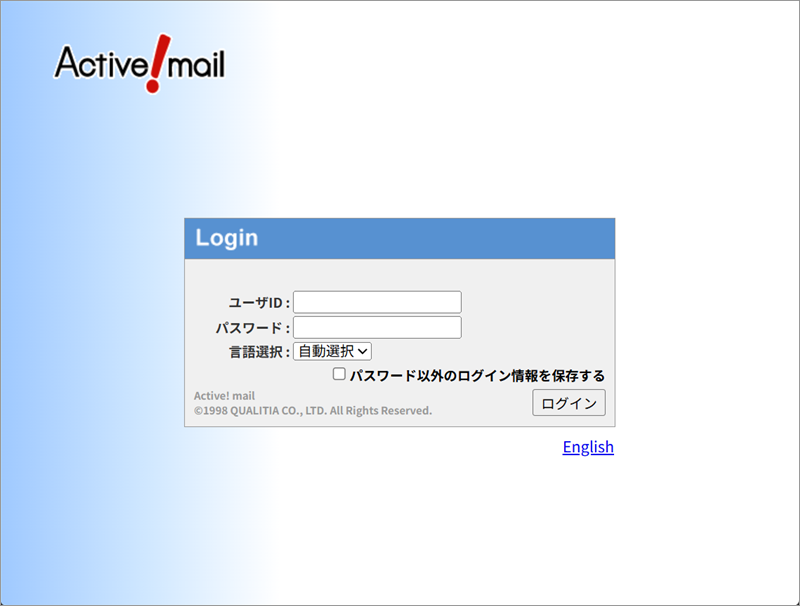
ボット確認を通過した先に表示される、Active!mailのデザインを模した偽ログイン画面。ここにIDとパスワードを入力すると、Webメールの認証情報がそのまま攻撃者に渡ってしまう
自動的な調査ではブロックされ、実際の人の目にだけ偽サイトが表示されるという挙動が確認できたことから、セキュリティ調査ツールや自動巡回を意図的に避ける、いわゆる「クローキング」が行われていると判断しました。
関連記事
DocuSignを騙るなりすましメールは今回が初めてではありません。9月15日には、Googleマップの機能を悪用した中継画面を経て、Microsoftアカウントの合言葉を盗み取る、まったく別系統の手口も確認しています。あわせてご覧ください。
▶ DocuSignを騙る「Stock_Purchase_Agreement.pdf」完了通知に注意!パスワードを聞かずにMicrosoftアカウントを乗っ取る新手口を解析
注意点と対処法
- 心当たりのないDocuSignの完了通知は、本文中のボタンやリンクを一切クリックしないでください。
- 書類を確認したい場合は、メール内のリンクではなく、必ず自分でブラウザに「docusign.com」と直接入力してアクセスしてください。
- 利用しているホスティング事業者やレンタルサーバーのWebメールのログインを求められる画面が表示された場合、それがメール本文のリンク経由であれば、まず疑ってください。
- Webメールのパスワードは、他のサービスと使い回さず、定期的に変更することをお勧めします。
DocuSign公式でも、なりすましメールへの注意喚起と報告窓口を公開しています。
▶ DocuSign公式「Safety Center」(英語)
まとめ
今回のメールは、DocuSignというブランドを騙る入り口の裏側で、国内ホスティング事業者の正規サービスが送信の踏み台にされ、誘導先ではそのホスティング事業者のWebメールの認証情報が狙われるという、二重の被害構造を持つ手口でした。ビジネスメールのやり取りが多い方ほど、こうした業務連絡風のメールには注意が必要です。
Data Provided by Heartland-Lab Security Research Unit/IPアドレスの詳細情報はip-sc.netを参照しています。
使用配色テーマ:Teal(PRIMARY #134e4a / ACCENT #e65c00)
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体