「Vポイント残高のお知らせ」で三井住友銀行を騙る詐欺メールに注意 スマホとPCで表示を変える巧妙なクローキングで偽アプリへ誘導
今回は「Vポイント残高のお知らせ」という件名で届いた、三井住友銀行を騙る詐欺メールをご紹介します。アクセスする端末によって見せる内容を切り替える「クローキング」がはっきりと確認できた、技術的にも注意すべき事例です。
📋 調査レポート:概要
| 危険度評価 | ★★★★★(5/5) |
| 騙られたブランド | 三井住友銀行(SMBC)/Vポイント |
| 件名 | Vポイントについてのご案内 |
| 送信者表示名 | “【SMBCダイレクト】” <company@company.qcnhy.com> |
| SPF / DKIM | SPF:Pass(攻撃者自身のドメインでの自己認証にすぎず、信頼性の根拠にはならない)/DKIM:Pass |
| 真の送信元 | 203.99.51.166(パキスタン・パンジャーブ州ファイサラーバードの一般家庭向けDSL回線) |
🚨 これは三井住友銀行からのメールではありません。偽物(フィッシングメール)です。
届いたメールの内容
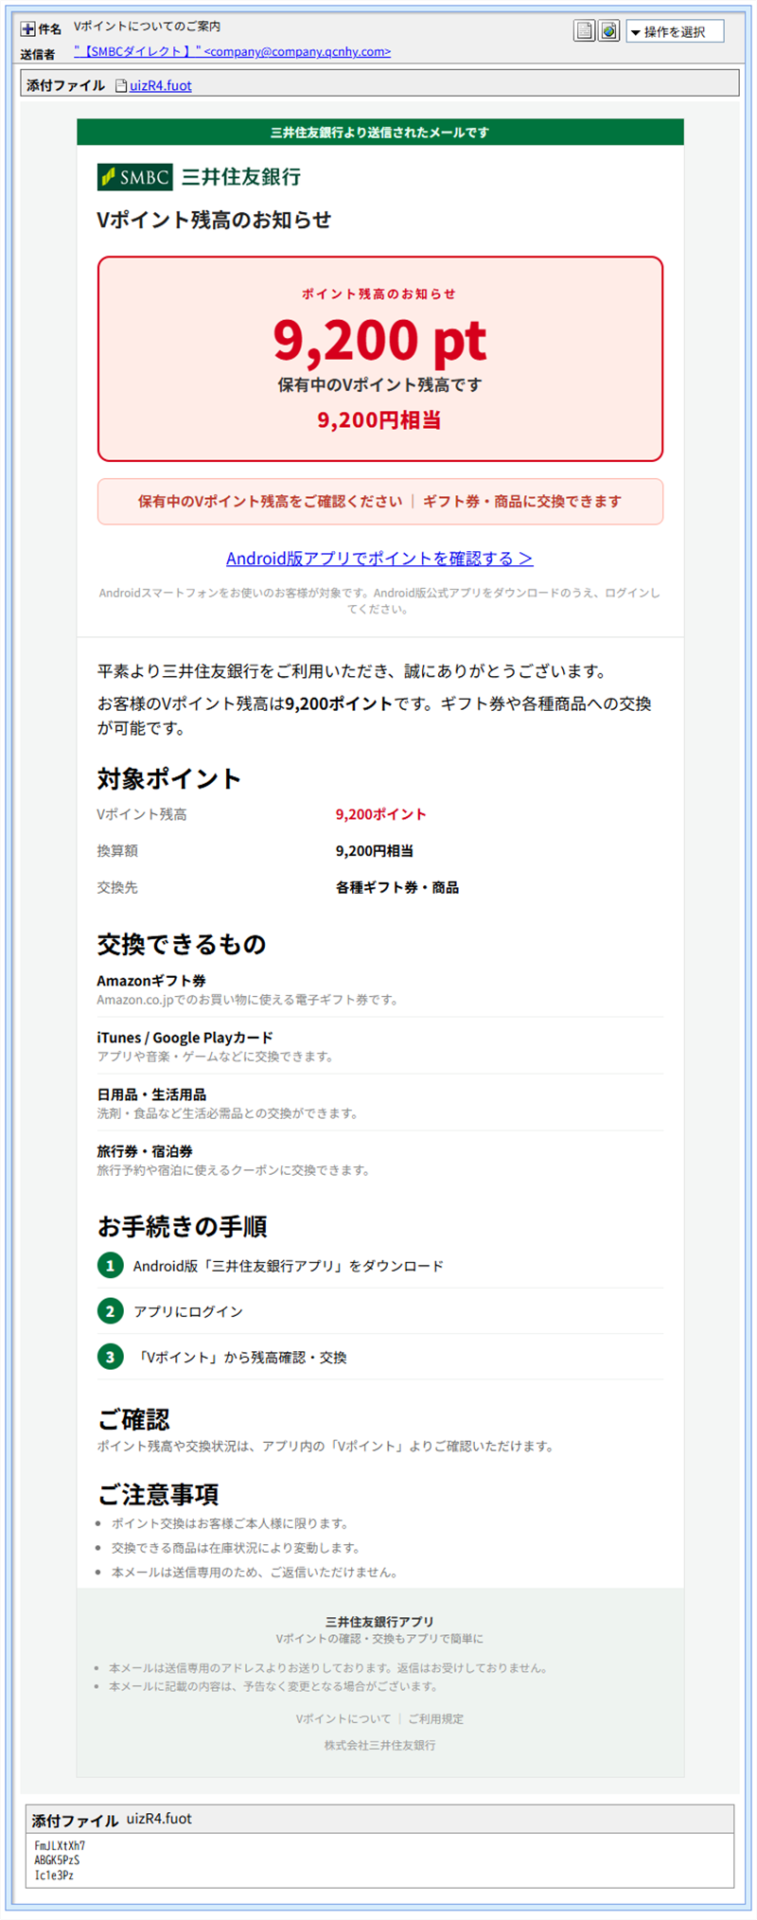
本物の三井住友銀行のデザインを模した緑基調のメールで、「Vポイント残高のお知らせ」として9,200ポイント(9,200円相当)の保有を通知し、「Android版アプリでポイントを確認する」というボタンへ誘導する内容でした。メールにはuizR4.fuotという謎の拡張子の添付ファイルも付いていましたが、中身は意味のないランダムな文字列が並ぶだけの、迷惑メールフィルター回避目的とみられるダミーファイルでした。
※メールヘッダー詳細は個人情報保護のため非掲載
送信元の解析:パキスタンの家庭用回線から、国内の正規配信基盤を経由
SPF・DKIMともに「Pass」でしたが、これはあくまで攻撃者自身が管理するドメインcompany.qcnhy.comにおける自己認証であり、三井住友銀行の正当性を示すものではありません。
ヘッダーを遡ると、このドメインは、四国地方のドメイン名を持つメールセキュリティゲートウェイからメールを受け取っており、その手前では、近畿地方のドメイン名を持つ送信サーバーに対して認証済みユーザーとしてログインした接続が記録されていました。この接続元をip-sc.netで確認したところ、パキスタン・ファイサラーバードの一般家庭向けDSL回線であることが判明しました。本日ご紹介したDocuSignの一件と同様、国内の正規メール配信・ホスティングサービスのアカウントが、海外から踏み台として悪用されている構図です。
さらに、DKIM署名を確認したところ、company.qcnhy.com名義の署名に加えて、大手通信キャリアが使用するドメイン向けの署名も同じ配信基盤に同居していました。正規企業も使う共用メール配信基盤が、そのまま詐欺メールの送信にも使われてしまっている——今日確認した複数の事例に共通するパターンです。
誘導先の解析:端末によって表示を変える「クローキング」
メール内のボタンをクリックすると、externalbsnle[.]com系のドメインへ誘導されます。このドメイン名は「external」に、三井住友カードを連想させる文字列を組み合わせた作りになっていました。
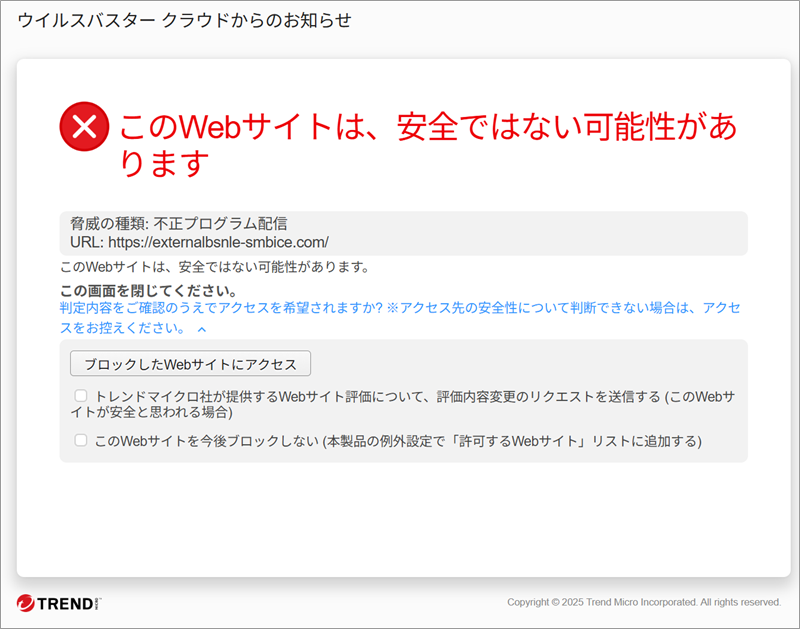
誘導先URLへのアクセス時に、セキュリティソフト「ウイルスバスター クラウド」が「不正プログラム配信」の脅威として警告を表示した画面
この警告を確認のうえであえて先へ進むと、スマートフォンではGoogle Playストアのアプリ紹介ページをそっくり模した偽ページが表示されました。
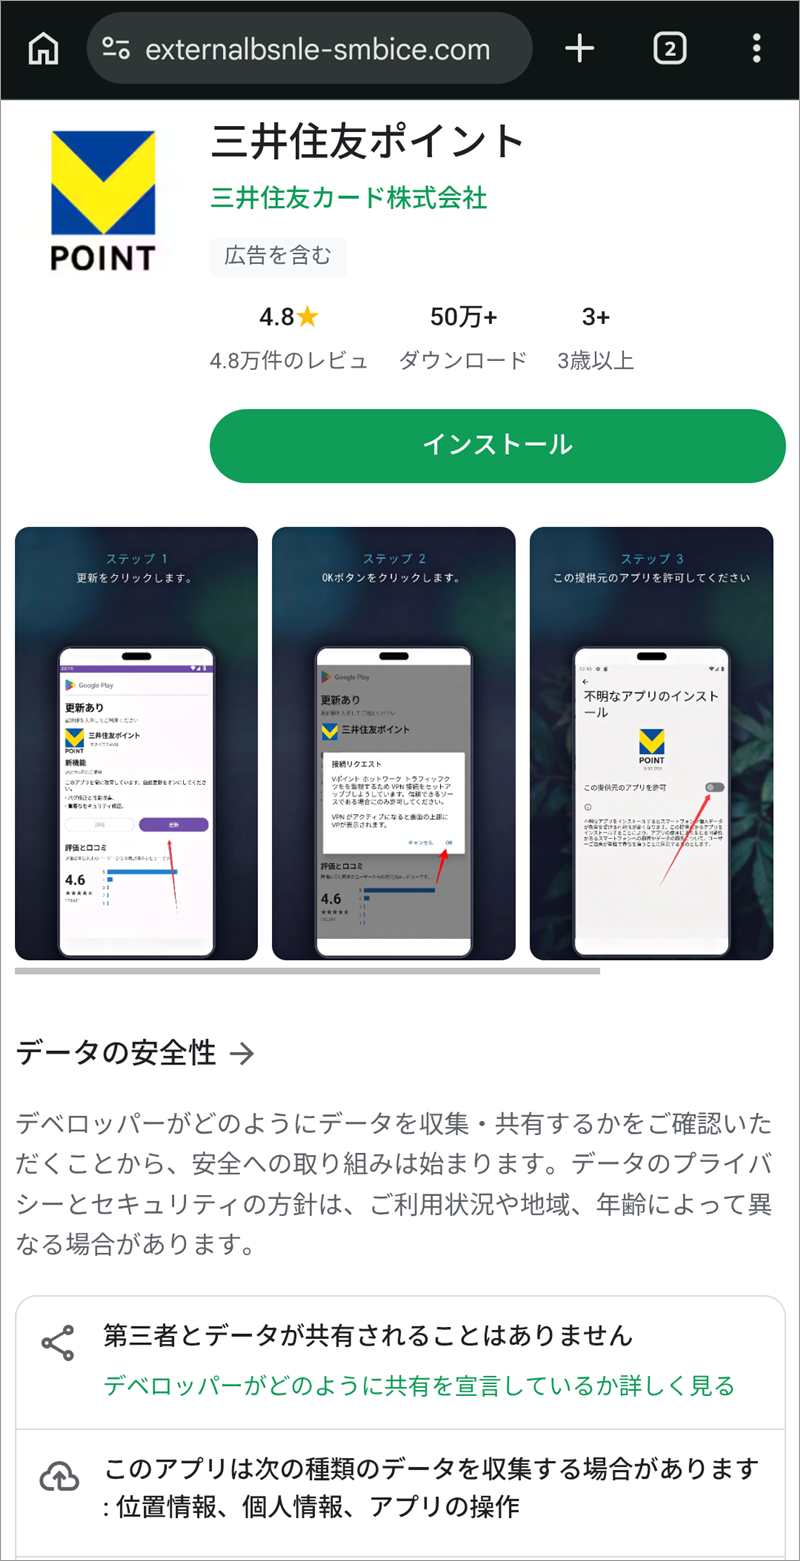
スマートフォンでアクセスした際に表示される偽のGoogle Playストア風ページ。評価件数やレビューまで作り込まれている
今回、パソコンからアクセスすると本物の三井住友カード公式サイトへ転送される一方、スマートフォンからアクセスすると上記の偽アプリ紹介ページが表示されるという、アクセス端末によって表示内容を切り替える「クローキング」が使われていることを確認しました。セキュリティ調査を装ったパソコンからのアクセスをかわしつつ、実際の標的であるスマートフォン利用者にだけ偽アプリへの誘導を行う狙いとみられます。
この偽ページの「インストール」ボタンは、表示している偽ページ自体とは別のドメインへ、画像素材はさらに別の第三のドメインへ振り分けられており、役割ごとにドメインを分担した組織的なフィッシングキットであることがうかがえます。
💡ここで!文字の間に忍ばせる「ゼロ幅文字」
この偽ページのHTMLソースを確認したところ、画面に表示されている日本語の文章1文字1文字の間に、目には見えない「ゼロ幅接合子」などの制御文字が大量に埋め込まれていました。画面上は普通の日本語として自然に読めますが、コンピューターがテキストとしてそのまま読み取ろうとすると、文字と文字の間に余計な記号が挟まった、意味の通らない文字列に見えてしまいます。
これは、Googleなどが自動で行っている「詐欺サイトかどうかの文章内容チェック」をすり抜けるための小細工と考えられます。見つけ方としては、ページのHTMLソースを表示する、あるいはテキストをコピーしてエディタに貼り付けると、不自然な記号の挟まりとして確認できます。
なお、この偽アプリ紹介ページのレビュー欄には「楽天市場の返金がスムーズに」という、Vポイントとはまったく関係のない文言のレビューがそのまま残っていました。おそらく別ブランドを騙る際に使い回している同一テンプレートの直し忘れで、攻撃者側の雑さが垣間見える箇所です。
注意点と対処法
- 心当たりのないVポイント・SMBCからの通知は、本文中のリンクを一切クリックしないでください。
- Google Play以外の場所からのアプリの「インストール」案内は、ボタンの見た目が本物そっくりでも絶対にインストールしないでください。
- Vポイントの残高を確認したい場合は、必ずご自身でSMBCの公式アプリまたは公式サイトを開いて確認してください。
- セキュリティソフトが警告を表示した場合は、そこで引き返すのが正解です。「安全かもしれない」と自己判断で進まないようにしましょう。
まとめ
今回のメールは、パソコンとスマートフォンで見せる顔を変える「クローキング」、複数ドメインに役割分担された配信インフラ、そして見えない文字による自動検知の回避など、いくつもの手口を組み合わせた、かなり作り込まれたフィッシングキットでした。楽天のレビュー文言が紛れ込んでいたように、同じキットが複数のブランドを騙って使い回されている可能性が高く、今後も同系統の手口には注意が必要です。
Data Provided by Heartland-Lab Security Research Unit/IPアドレスの詳細情報はip-sc.netを参照しています。
使用配色テーマ:Forest(PRIMARY #1b4332 / ACCENT #cc0000)
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体