送信者は「楽天カード」なのに中身は三井住友銀行?Vポイント交換レートアップを騙る二重なりすましメールに注意
早いところでは金木犀の香りが漂い始める頃でしょうか。季節の変わり目、お得なポイント情報が気になる時期でもありますが、そんな心につけ込む詐欺メールが今回も届きましたのでご紹介します。
※メールヘッダー詳細は個人情報保護のため非掲載
届いたメールの内容
差出人表示は【楽天カード株式会社】となっているにもかかわらず、本文はまるごと三井住友銀行のVポイントキャンペーンを装った内容でした。実際の画面は以下の通りです。
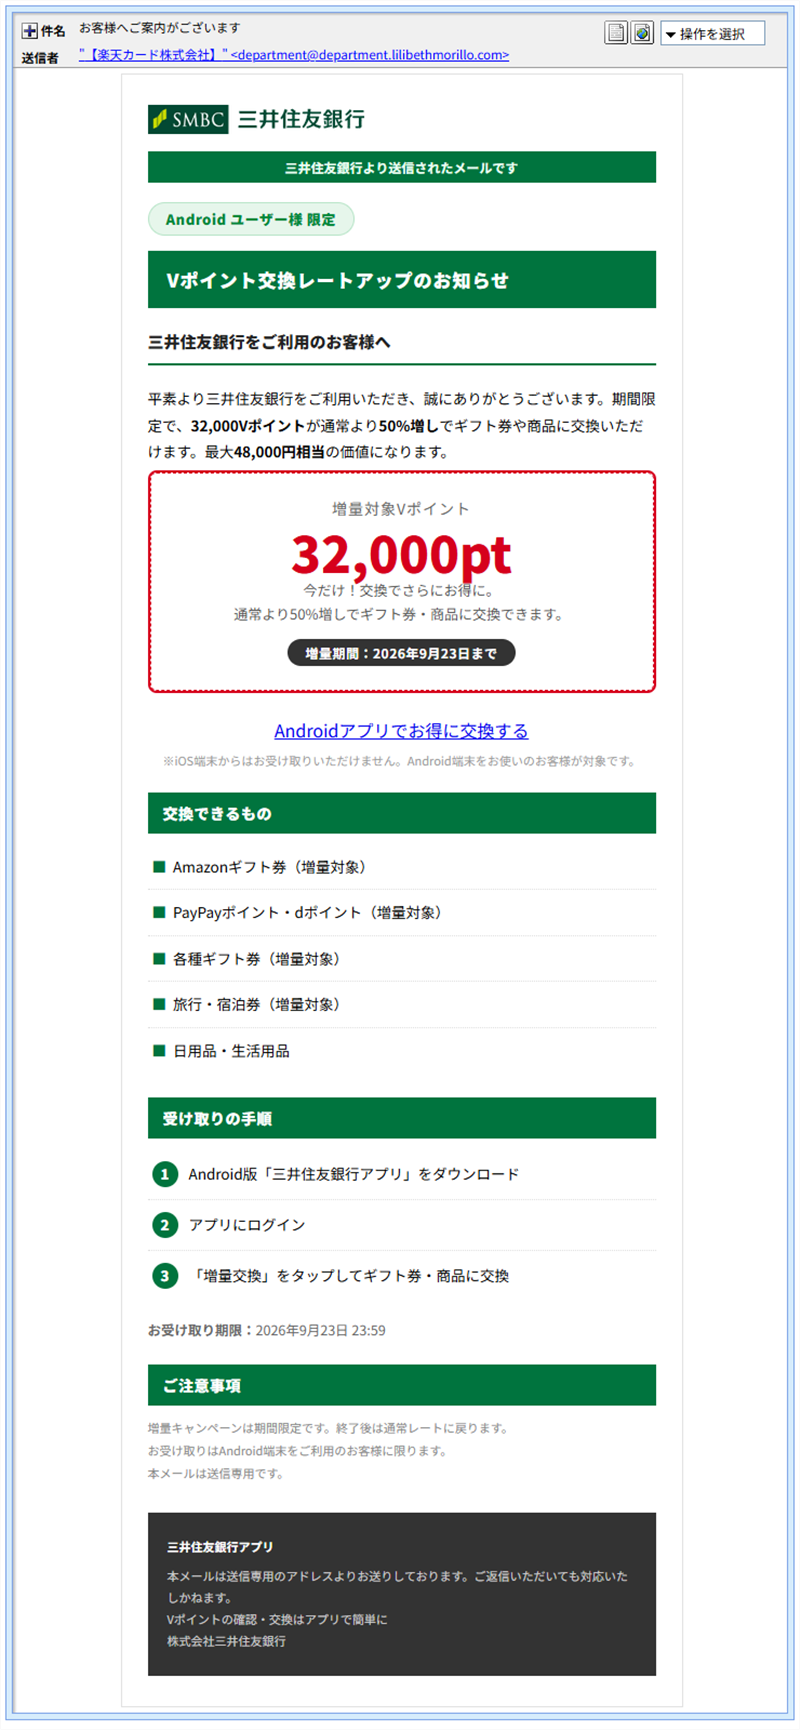
実際に届いたメール本文の画面。三井住友銀行のロゴやカラーを模し、Androidユーザー限定と強調している
本文のテキストを引用します(改行・記号は原文ママ)。
Vポイント交換レートアップのお知らせ
三井住友銀行より送信されたメールです
Android ユーザー様 限定

三井住友銀行をご利用のお客様へ
平素より三井住友銀行をご利用いただき、誠にありがとうございます。期間限定で、32,000Vポイントが通常より50%増しでギフト券や商品に交換いただけます。最大48,000円相当の価値になります。

増量対象Vポイント 32,000pt
今だけ!交換でさらにお得に。
通常より50%増しでギフト券・商品に交換できます。
増量期間:2026年9月23日まで

[Androidアプリでお得に交換する]
※iOS端末からはお受け取りいただけません。Android端末をお使いのお客様が対象です。

交換できるもの
■ Amazonギフト券(増量対象)
■ PayPayポイント・dポイント(増量対象)
■ 各種ギフト券(増量対象)
■ 旅行・宿泊券(増量対象)
■ 日用品・生活用品

受け取りの手順
1. Android版「三井住友銀行アプリ」をダウンロード
2. アプリにログイン
3. 「増量交換」をタップしてギフト券・商品に交換

お受け取り期限:2026年9月23日 23:59
同じ差出人から立て続けに届いた他のメール
今回ご紹介したメールの前後、短い間隔で同じ表示名から次のようなメールも届いていました。件名を変えながら量産されている可能性があります。
- お客様へご案内がございます/【楽天カード株式会社】
- お持ちのポイントについて/【楽天カード株式会社】
- [spam]お持ちのポイントについて/【楽天カード株式会社】
- [spam]三井住友銀行をご利用のお客様へ/【楽天カード株式会社】
詳しく調べて分かったこと:送信ルートと巧妙な偽装
メールの内部データ(ヘッダー)を確認したところ、三井住友銀行の本物のドメインや、いかにも公的機関・通信会社のような名前のサーバーを経由したかのように見せかける、偽の記録が複数挿入されていました。単純にヘッダーを目で追っただけでは正規のメールに見えるよう、手の込んだ細工がされています。
また、送信元の正当性を示す電子署名(DKIM)も2つ付与されていましたが、そのうち1つは大手通信キャリアのドメインを騙ったもので、実際には検証されない飾りにすぎませんでした。
実際にメールを送ってきたサーバーのIPアドレスは20.120.35.184で、Microsoft Azure上のホスティング環境(アメリカ・バージニア州)でした。クラウドサービス上に立てられているだけなので、この場所が攻撃者の実際の居場所というわけではありません。
画面には表示されない特殊な文字(ゼロ幅文字や、文字の並び順を反転させる制御文字)を、差出人名や件名の中にこっそり混ぜ込む手口です。人の目には普通の文字列に見えますが、文字を1つずつ照合するタイプの迷惑メールフィルターは、混ぜ込まれた文字のせいで「同じ文字列」と認識できず、すり抜けてしまうことがあります。今回のメールでは、メールソフトの元データ(ヘッダー)をテキストエディタに貼り付けて中身を確認したところ、このような特殊文字が差出人名・件名・本文の複数箇所に埋め込まれていることが分かりました。
誘導先サイトの実態:スマホとパソコンで表示が変わる巧妙な仕掛け
本文中の「Androidアプリでお得に交換する」というリンクの飛び先は、アクセスする端末によって表示が切り替わる仕組みになっていました。パソコンからアクセスすると三井住友カードの会員ページのような画面が表示され、Androidのスマートフォンからアクセスすると全く別の画面が表示されます。このように端末の種類を見分けて表示を出し分ける手口は、パソコンでの下調べだけでは危険性に気づきにくくするための工夫と考えられます(パソコン側の画面が実在の公式ページそのものかどうかは、この記事の時点では断定していません)。
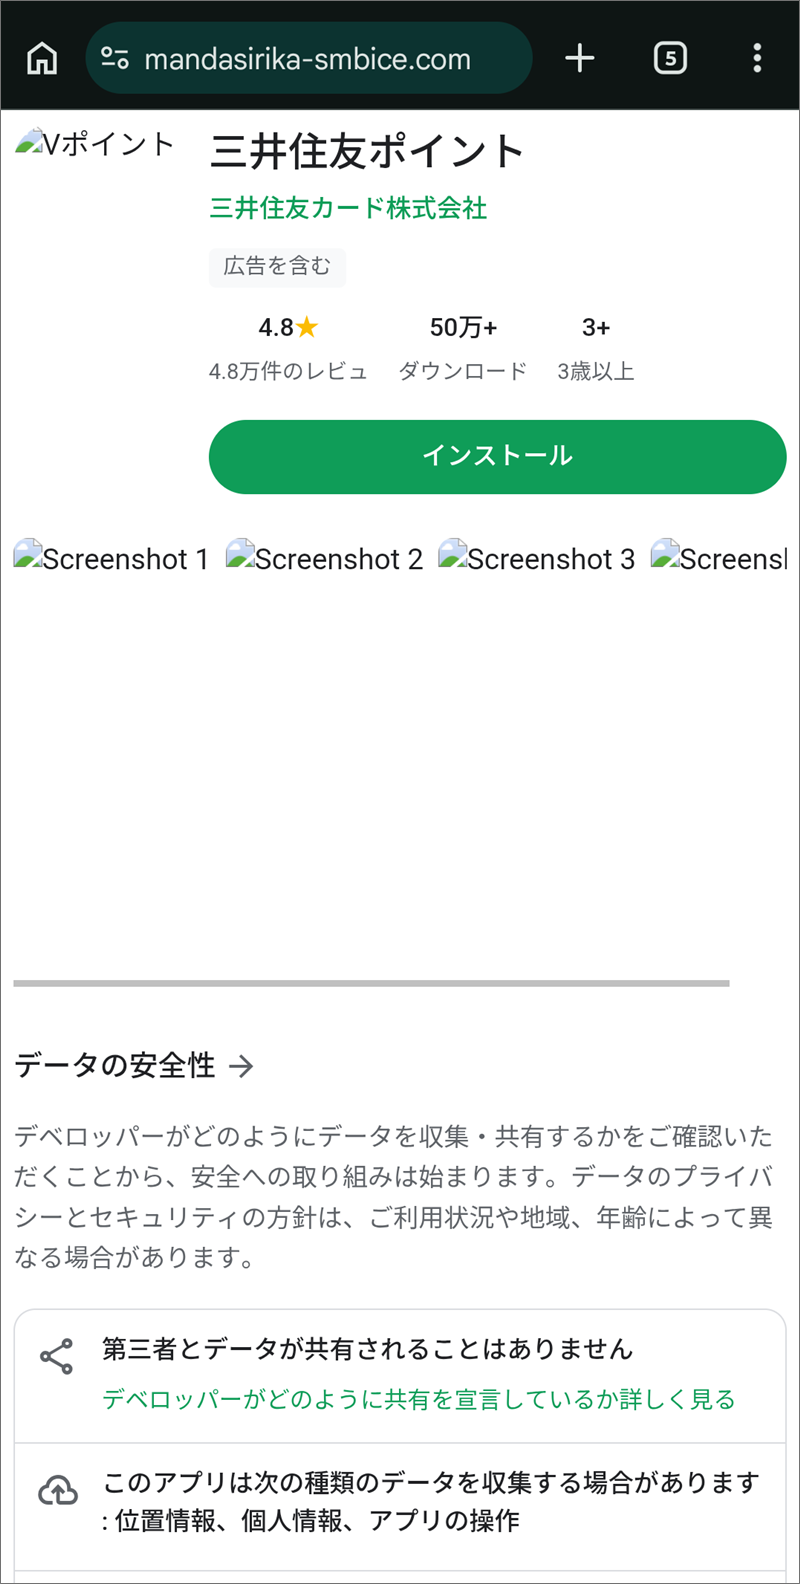
Android端末でリンクを開くと表示される画面。Googleプレイストアの商品ページを忠実に模している
誘導先のドメインはmandasirika-smbice[.]comで、後半の「smbice」の部分は三井住友銀行・三井住友カードの略称(SMBC)を連想させる作りになっています。ページの中身は「三井住友ポイント」というアプリ名、「三井住友カード株式会社」という偽のデベロッパー名、星4.8・50万ダウンロード以上といった、いかにも実績がありそうな数字まで用意された、Google Playストアのそっくりさんページでした。
ここでいう「アプリ」は、Google Playストアで配信されている正規のアプリではありません。ストアを介さず配布される、いわゆる「野良アプリ」をインストールさせるための入り口です。当サイトでは安全のため、このページ以降の実際のインストール手順や、アプリファイルそのものの解析は行っておりません。
注意点と対処法
- 差出人の表示名(【楽天カード株式会社】など)は簡単に偽装できます。表示名だけで安心せず、本文の内容や送信元アドレスとの食い違いに注目しましょう。
- 「Androidユーザー限定」「今だけ」「期間限定」といった急かす表現は、詐欺メールの定番の手口です。
- ポイント交換やアプリの更新は、メール内のリンクではなく、普段お使いのアプリやブックマークした公式サイトから行いましょう。
- Google Playストア以外の場所からアプリ(APKファイル)をインストールする案内には絶対に従わないでください。
- 誤ってリンクを開いてしまっても、個人情報や会員情報を入力していなければ大きな被害にはつながりにくいです。慌てず、そのままページを閉じましょう。
差出人名は簡単に偽装できます。「知っているブランド名だから」と信じ込まず、本文の内容や送信元、リンク先まで落ち着いて確認する習慣が、こうした詐欺から身を守る一番の近道です。
Data Provided by Heartland-Lab Security Research Unit
参考:ip-sc.net(送信元IP) / ip-sc.net(誘導先サイトIP)
使用配色テーマ:Forest
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体