「あと少しで終了!あなただけの15,622Pを受け取ってください」は楽天を騙る詐欺メール|デザイン違いの4通、行き先は同じ偽アプリ配布ページ
朝晩の冷え込みが増して、上着が恋しい季節になりましたね。そんな中、楽天を名乗る「15,622ポイント」のメールが、見た目の違う形で立て続けに届きました。
HEARTLAND-LAB SECURITY RESEARCH REPORT|続報
「あと少しで終了!あなただけの15,622Pを受け取ってください」は楽天を騙る詐欺メール|デザイン違いの4通、行き先は同じ偽アプリ配布ページ
2026年9月30日の朝、楽天を装った「15,622ポイント」のメールが4通届きました。デザインも送信元もバラバラですが、たどり着く先はすべて同じでした。パソコンで開くとQRコード画面、スマホで開くと偽の「楽天ポイント」アプリ配布ページが出る仕組みです。
| 危険度 | ★★★★☆(偽アプリの入手を誘導) |
| なりすまし先 | 楽天(楽天PointsClub) |
| 受信日 | 2026年9月30日(水)06:06〜06:35 |
| 送信元IPの基盤 | Google Cloud(シンガポール)※攻撃者の所在地ではありません |
| SPF / DKIM | pass / pass(ただし攻撃者自身のドメインでの認証) |
| クローキング | あり(PCとスマホで表示が変わることを実測) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ このメールは楽天からのものではありません(偽物です)
ボタンを押さない・アプリを入れない・ログイン情報を入力しない。これだけ守れば大丈夫です。
届いた4通のメール
件名は2種類あり、それぞれ違うデザインのメールで届きました。
- 「【プレミアム会員限定】15,622ポイント特別進呈のお知らせ」(06:06に2通)
- 「あと少しで終了!あなただけの15,622Pを受け取ってください」(06:29と06:35の2通)
本文は、どちらも「日頃の感謝」「受取期限は2026年10月2日(金)23:59」「お手続きは不要、下のボタンから受け取り」という流れです。受取期限が迫っているように見せて、考える時間を奪うのが狙いです。
【プレミアム会員限定】15,622ポイント特別進呈のお知らせ

Rakuten PointsClub MEMBER REWARDS PROGRAM
会員様限定 ✦ VALUED MEMBER GIFT ✦
日頃のご愛顧に感謝して 特別ポイントをプレゼントいたします
15,622 ポイント ≒ 15,622円相当
受取期限 2026年10月2日(金)23:59

平素より楽天をご愛顧いただき、誠にありがとうございます。
(中略)お手続きは不要です。受取期限内に下記よりお受け取りください。
受取期限を過ぎますと、ポイントは自動的に失効いたしますのでご注意ください。

[ ポイントを受け取る ]  楽天アカウントへのログインが必要です

・本ポイントは対象の楽天会員様へ特別にプレゼントしております。
・受取期限を過ぎるとポイントは失効します。
(以下略)
あと少しで終了!あなただけの15,622Pを受け取ってください

Rakuten PointsClub MEMBER REWARDS
🌸 🎁 🌸 いつもご利用いただきありがとうございます
15,622 ポイント ≒ 15,622円相当
感謝の気持ちを込めてお贈りします 🎀
受取期限:2026年10月2日(金)23:59

難しいお手続きは一切不要です。
下のボタンからかんたんに受け取ることができます。
(中略)

[ 🎁 15,622ポイントを受け取る ]  楽天アカウントへのログインが必要です
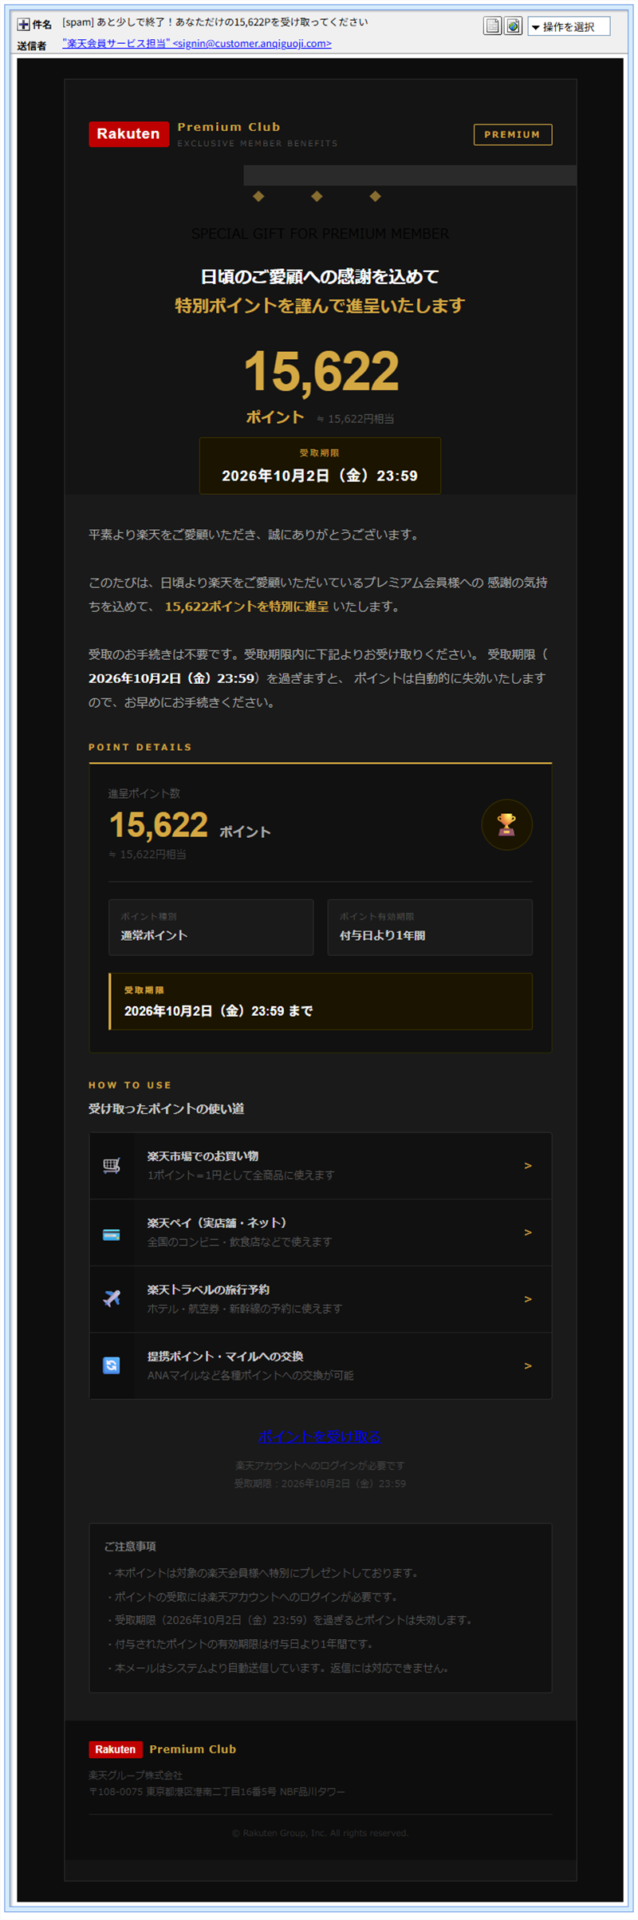
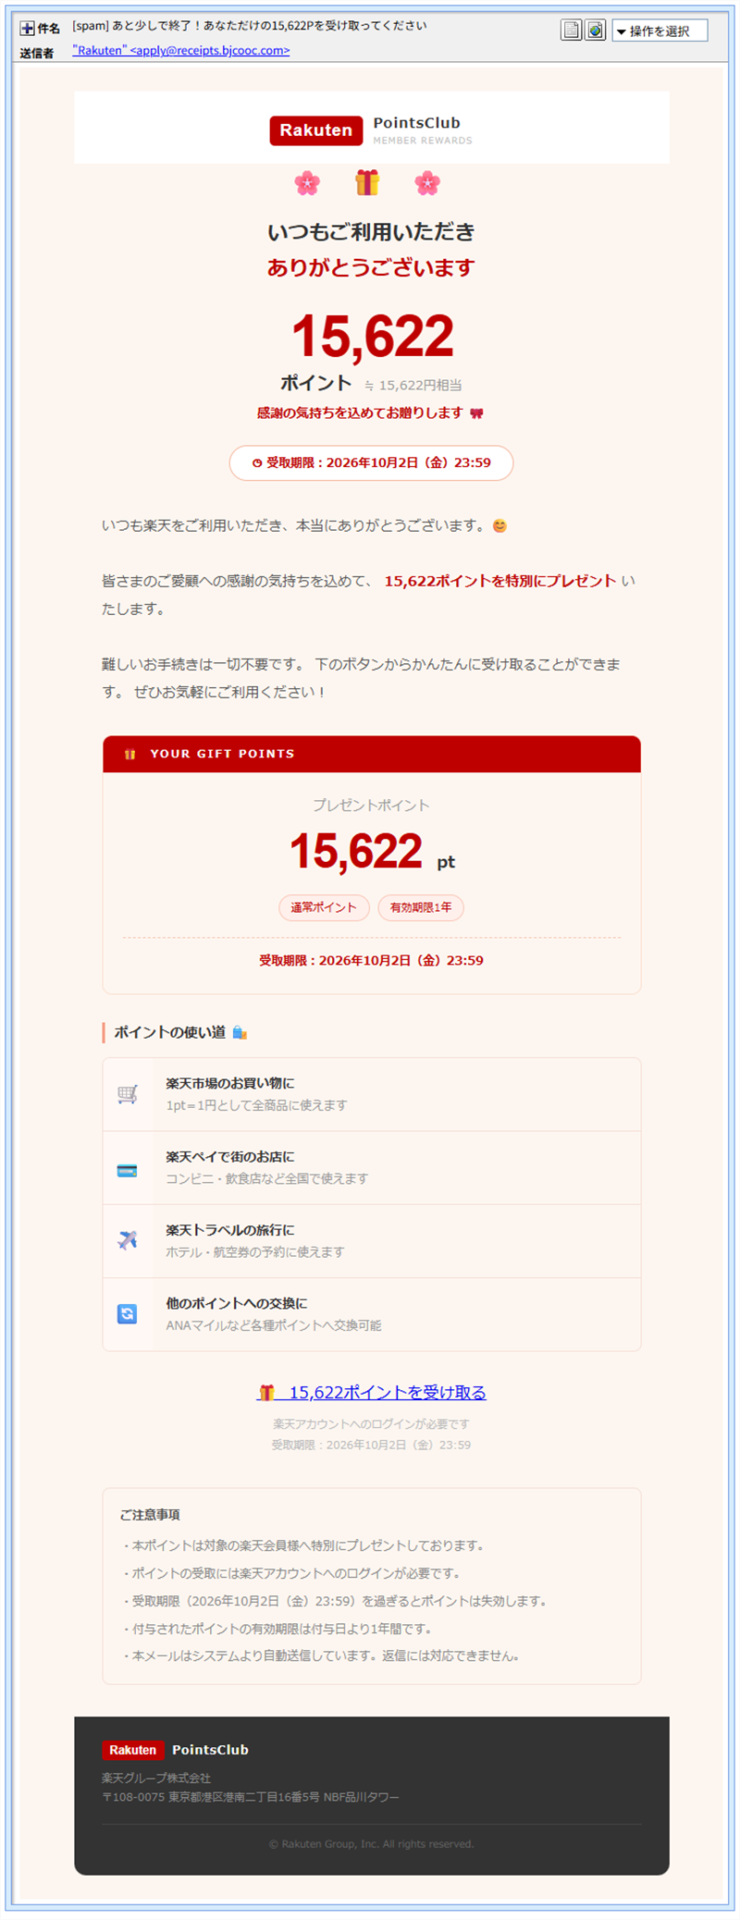
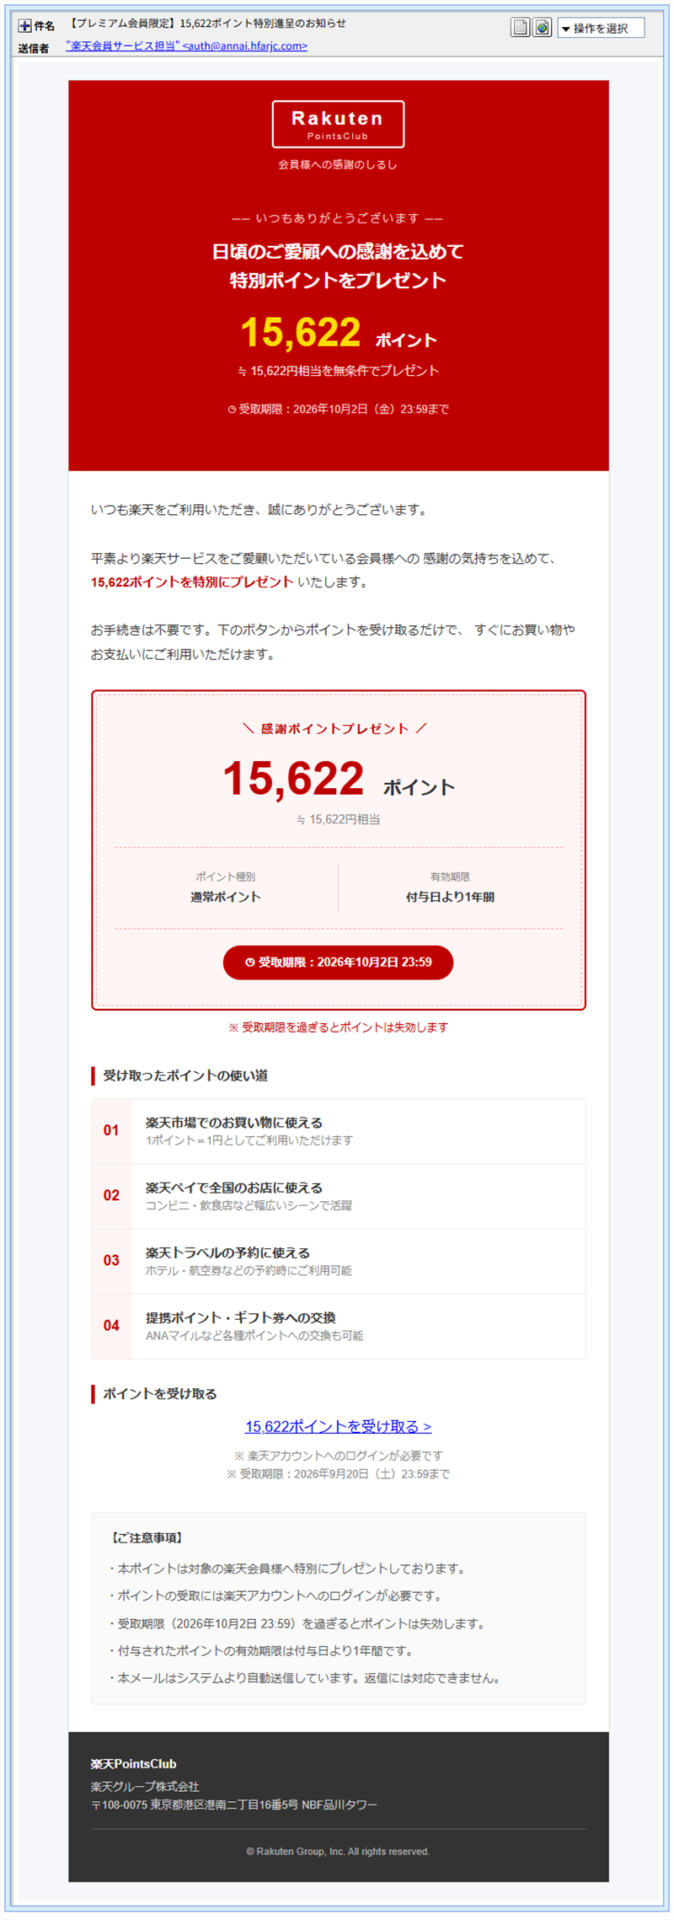
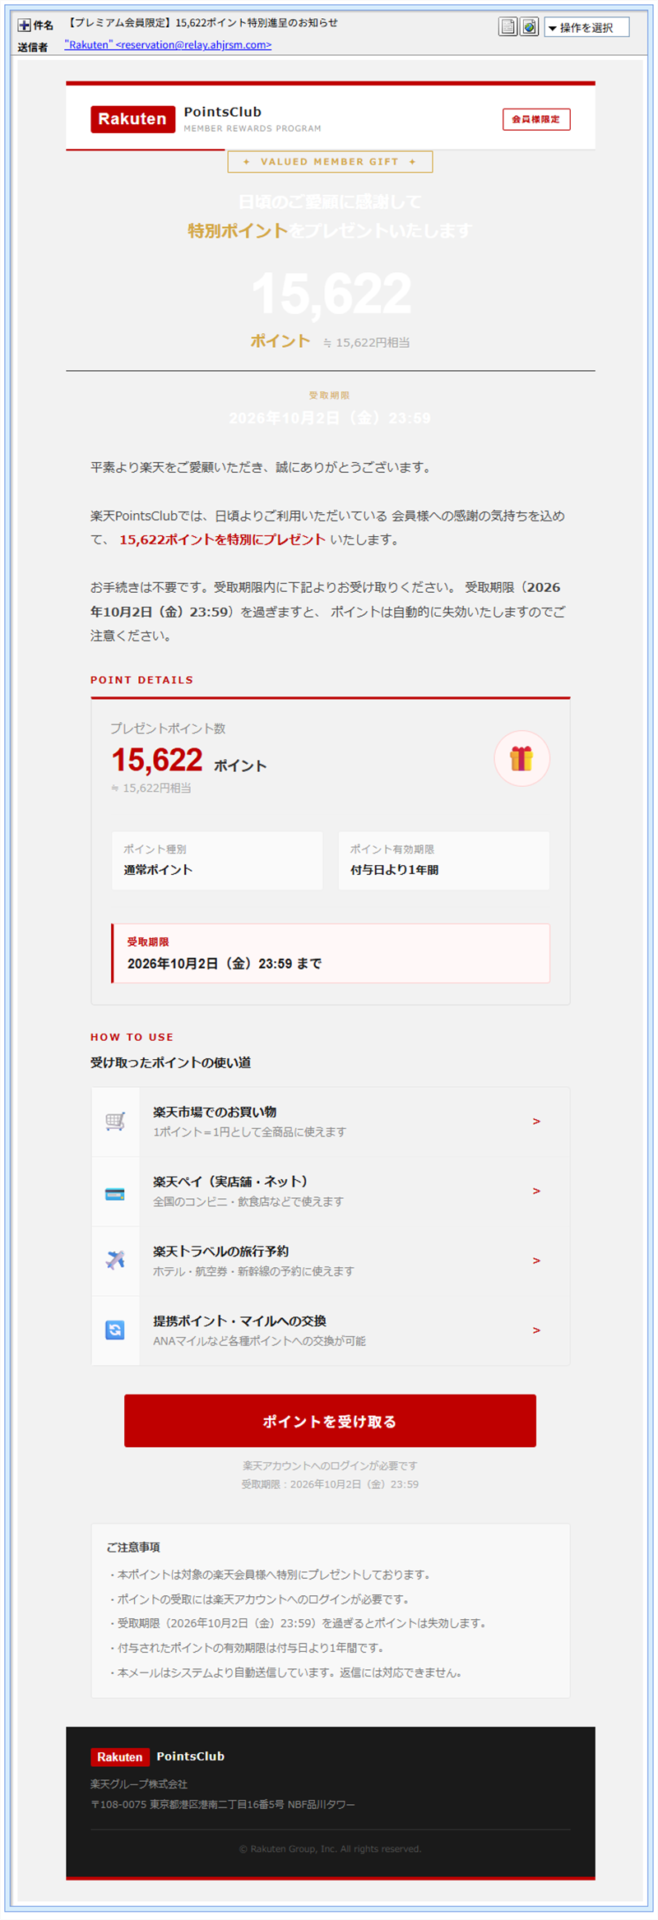
▲ 届いた4通。色づかいも装飾も違いますが、行き先は同じです
送信ルートと偽装の判定
メールの送信元を調べると、4通とも別々のドメインとIPアドレスから届いていました。IPはいずれもGoogle Cloud(シンガポール)のもので、SPFもDKIMも「pass」です。ただし、これは攻撃者が自分で用意したドメインで認証を通しているだけで、本物の楽天だという証明にはなりません。
| 受信順 | 送信元ドメイン(一部伏せ) | 送信元IP |
| 1通目 | customer.anqiguoji[.]com | 34.87.144.115 |
| 2通目 | receipts.bjcooc[.]com | 34.21.179.183 |
| 3通目 | annai.hfarjc[.]com | 34.142.207.77 |
| 4通目 | relay.ahjrsm[.]com | 34.143.138.60 |
見た目は別々でも、同じ仕組みの中で作られたことをうかがわせる共通点があります。
- 4通とも配信停止用の宛先が同じホスト(
ub.amartapura[.]com)で、内部の管理用ID(Feedback-ID)も同じ形式です。 - Message-IDやHELO名に、biglobe・nifty・au・楽天など、実在のサービス名らしい文字列が混ぜてあります(送信元を実在サービスに見せかける偽装)。
- メール内に人の目には見えない乱数の文字列が仕込まれており、迷惑メールフィルターに見つかりにくくする工夫とみられます。
- 1通は受取期限の書き間違いがあり、「2026年9月20日(土)」と「10月2日(金)」が混在していました(9月20日は実際には日曜日)。量産のミスが見えた形です。
※メールヘッダー詳細は個人情報保護のため非掲載
ボタンを押した先:2つの中継サイトと「同じ行き先」
ボタンのリンクは、まず2種類の中継用ドメインに集まります。1通目と3通目のリンクは sportsnn[.]com、2通目と4通目のリンクは promotexindustries[.]com を経由し、最終的に同じ2つのサイトへ振り分けられました。以下、実際にたどった結果です(調査のため安全な環境で確認しています)。
- 中継サイト:
sportsnn[.]com(IP154.206.162.112)/promotexindustries[.]com(IP168.76.97.70) - 途中に「I’m not a robot」風の確認画面が出ます。これは最初の1回だけ表示され、2通目以降は出ませんでした。
- パソコンの場合:
hxxps://lan.xzzhengteng-jp[.]com/へ移動し、「スマートフォンで利用してください」と案内するQRコード画面が出ます。 - スマホの場合:
hxxps://ginahumphrie-jp[.]com/へ移動し、Google Playによく似た偽の「楽天ポイント」インストール画面が出ます。
なお、中継ドメインのIPに表示された所在地(香港・南アフリカ)は、IPの登録上の表示です。攻撃者の居場所を示すものではありません。
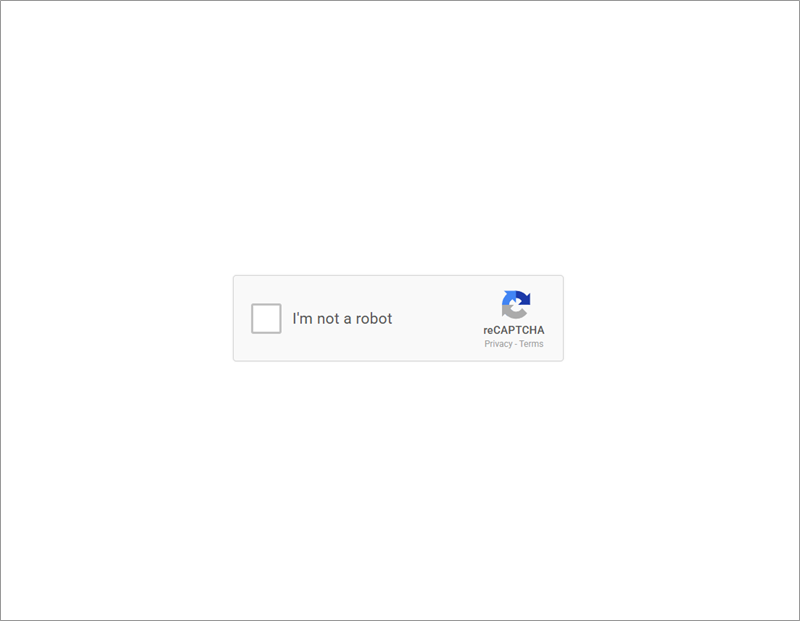
▲ 最初に出る「I’m not a robot」風の確認画面(初回のみ)
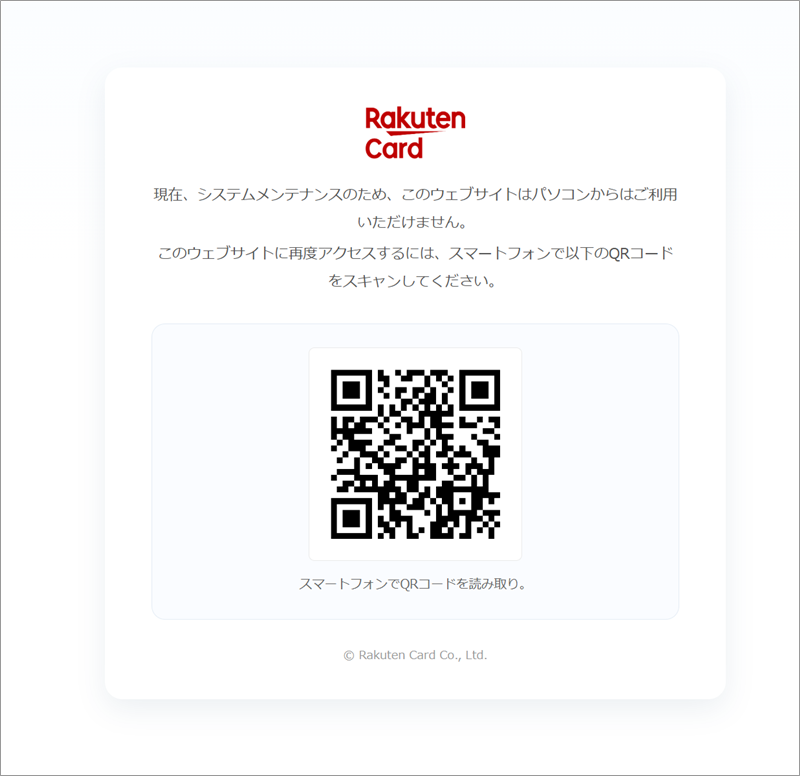
▲ パソコンで開いた場合。「スマホで読み取ってください」とQRコードを表示
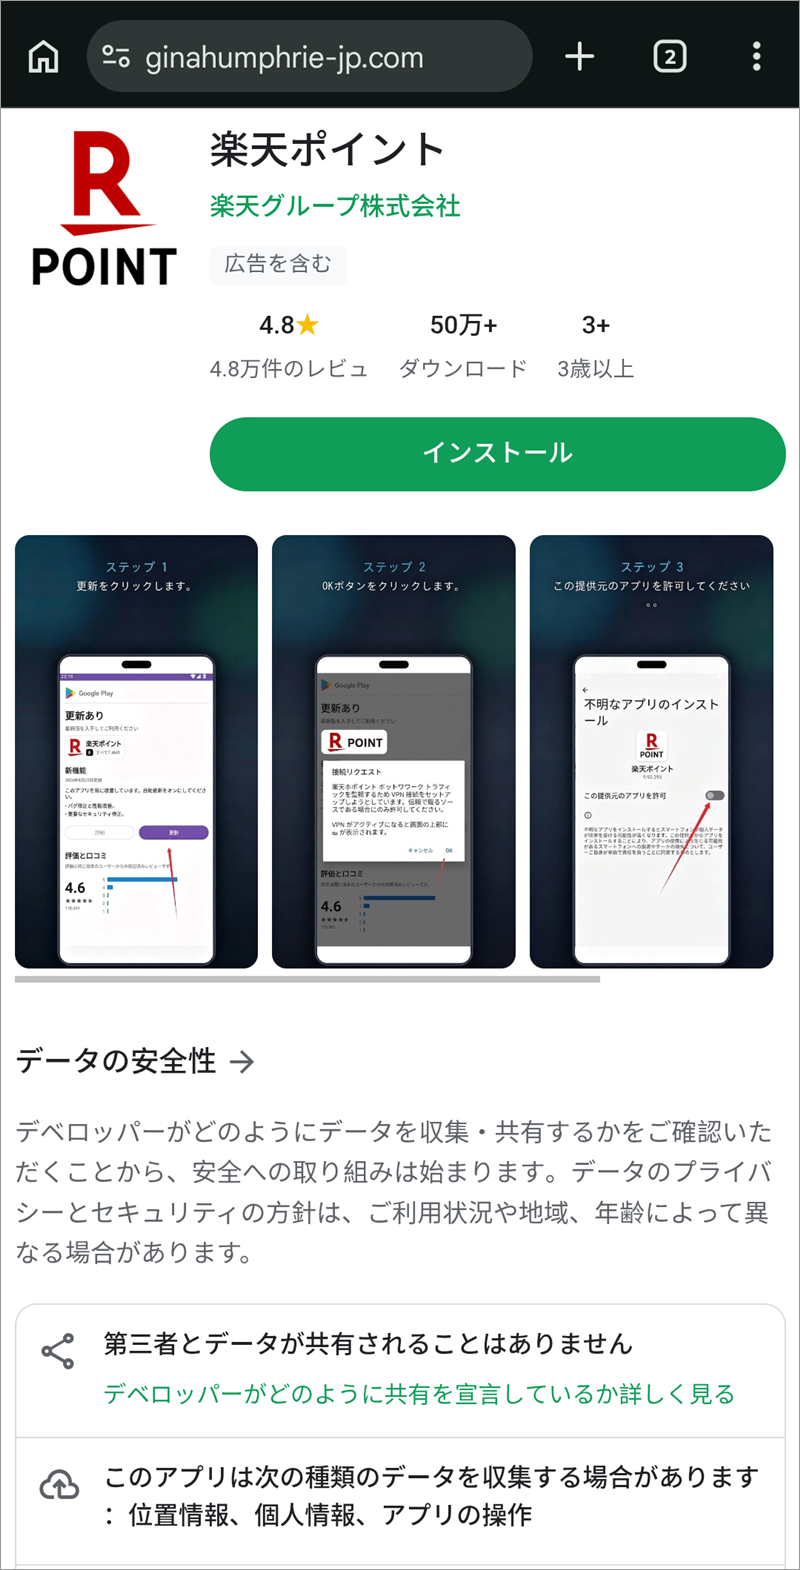
▲ スマホで開いた場合。偽の「楽天ポイント」アプリのインストール画面
QRコードは、当サイトでは画像として読み取って(デコードして)中身のURLだけを確認しました。hxxps://clairehvarl-jp[.]com という、同じ「-jp.com」型の別ドメインでした。このURLへはアクセスしていません。また、偽アプリはダウンロード・インストール・解析のいずれも行っていません。
📘 用語解説:クローキングとは?
同じURLでも、見る人の機器(パソコンかスマホか)などによって表示する内容を切り替える手口です。今回はパソコンには「QRコード画面」、スマホには「偽アプリのインストール画面」を出していました。パソコンで調べる人には危険な中身が見えにくく、スマホの持ち主にだけ本命の画面が見える、という仕組みです。
登録されたばかりの「使い捨て」ドメイン
行き先の2つのドメイン(ginahumphrie-jp[.]com と xzzhengteng-jp[.]com)を調べると、次のことが分かりました。
- 登録は2026年9月30日の午前5時44分(日本時間)で、2つの登録時刻の差はわずか1秒でした。
- 最初のメールが届いた06:06の約21分前に作られたことになります。
- 登録会社(レジストラ)、ネームサーバー、接続先IP(
34.97.152.185)が2つとも共通です。同じ運営者によるものとみられます。 - 接続先IPはGoogle Cloud(大阪)に割り当てられたものですが、これも攻撃者の居場所を示すものではありません。
パソコン用とスマホ用で別々のドメインに見えますが、接続先IPが同じことから、切り替えはサーバー側で行っている可能性が高いと考えられます。
続報:9月18日の「アプリダウンロード」型との違い
当サイトでは9月18日に、同じく楽天を騙って偽アプリを入れさせようとするメールを紹介しました。→ 楽天「アプリダウンロードでポイントプレゼント」詐欺メールの解説
| 9月18日の記事 | 今回 | |
| 手口 | 添付ファイル型(ウイルスの疑い) | リンク型(偽アプリ配布ページへ誘導) |
| 送信基盤 | Azure(韓国) | Google Cloud(シンガポール) |
| 共通点 | 楽天のポイントを餌に、偽のアプリを入れさせる | |
インフラは別物ですが、「ポイントで釣ってアプリを入れさせる」というゴールは同じです。手口を変えながら繰り返されているとみてよいでしょう。
注意点と対処法
- メールのボタン・QRコードから、ポイントの受け取りやアプリの入手をしない。
- ポイントが気になるときは、メールを開かず、普段使っている楽天の公式アプリやブックマークから自分のポイント残高を確認する。
- 「提供元不明のアプリを許可する」設定を求められたら、それは危険なサインです。指示に従わない。
- もし押してしまっても、責める必要はありません。アプリを入れてしまった場合は、そのアプリを削除し、楽天など重要なサービスのパスワードを変更して、カード会社や携帯会社などに相談してください。
- 家族や周りの人にも「ポイントがもらえるメールはまず疑う」と一言伝えてあげてください。
Data Provided by Heartland-Lab Security Research Unit|IP情報は ip-sc.net で確認できます
使用配色テーマ:Teal(PRIMARY #134e4a/ACCENT #e65c00)
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった