『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった
今日は自社ドメイン絡みのメールが立て続けに届いていますが、これもその1通。件名は「送信済みメールの変更について」。差出人を見ると…なんと自分自身。To先も自分自身。過去にも同じ手口をご紹介したことがありますが、今回もまったく同じ構図で届きました。しかも今回は着地ページまで実際に踏み込んで確認できたので、その中身も含めてじっくり解析していきます。
調査レポート:概要
| 受信日時 | 2026年9月28日 |
| 騙られたブランド | なし(自社ドメインの「セキュリティチーム」を騙る自己宛通知) |
| 送信元IP | 61.90.27.5(タイ、住宅用ブロードバンド回線) |
| SPF判定 | Softfail(送信元を正規と認めていない) |
| 危険度評価 | ★★★★☆(4/5)——突破すると電話でのサポート詐欺に発展するリスクあり |
今回のメールは、差出人もTo先もどちらも自社ドメインの同一アドレス。つまり「自分から自分へ送られたように見せかける」典型的な偽装手口です。本文は実在しそうな「システム通知」を装っていますが、リンク先はMicrosoft Azureの静的サイト機能を悪用したフィッシングページで、実際にはGoogle自身が既に「危険なサイト」として検出済みでした。この記事は以前ご紹介した「AIによるアカウント確認について」の続報にあたります。
⚠ 「自分からのメール」だからと油断は禁物です。 差出人アドレスは簡単に偽装できます。リンクは開かず、身に覚えのない通知として削除することをおすすめします。
自分から自分へ届いた「システム通知」
実際に届いたメールがこちらです。件名は「送信済みメールの変更について」、本文は「セキュリティチーム」を名乗る、いかにも社内システムからの自動通知のような体裁でした。
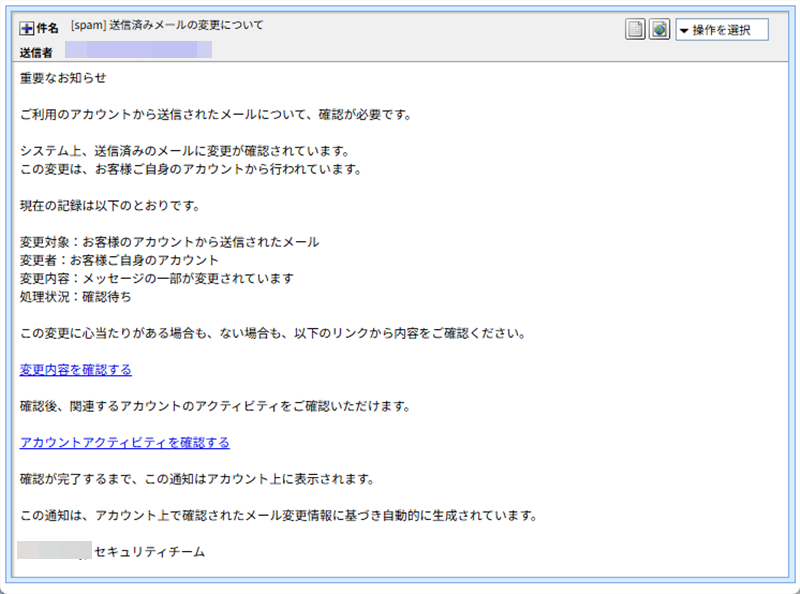
実際に届いたメールの画面。差出人・To先ともに自社ドメインの同一アドレスになっている。
本文を要約すると、「あなたのアカウントから送信されたメールに変更が確認された」「確認が必要」という架空の状態通知で、「変更内容を確認する」「アカウントアクティビティを確認する」という2つのリンク(実際は同一URL)が用意されています。以前の「AIによるアカウント確認について」と同様、具体的な被害内容を提示せず「確認してください」とだけ促す、あいまいな文面が特徴です。
💡 ここで! HTML実体参照って何?
メールの内部データを直接確認すると、本文が 重要 のような数字の羅列で書かれていることがあります。これは「HTML実体参照(文字参照)」と呼ばれる、日本語などの文字をコンピューター上の数値コードに変換して表現する仕組みです。
正しく変換すれば「重要」のような通常の日本語に戻りますが、メールソフトによってはこの変換に失敗し、数字の羅列のまま表示されてしまうことがあります。今回のメールもヘッダー情報を直接確認する過程で、この実体参照の形が見つかりました。
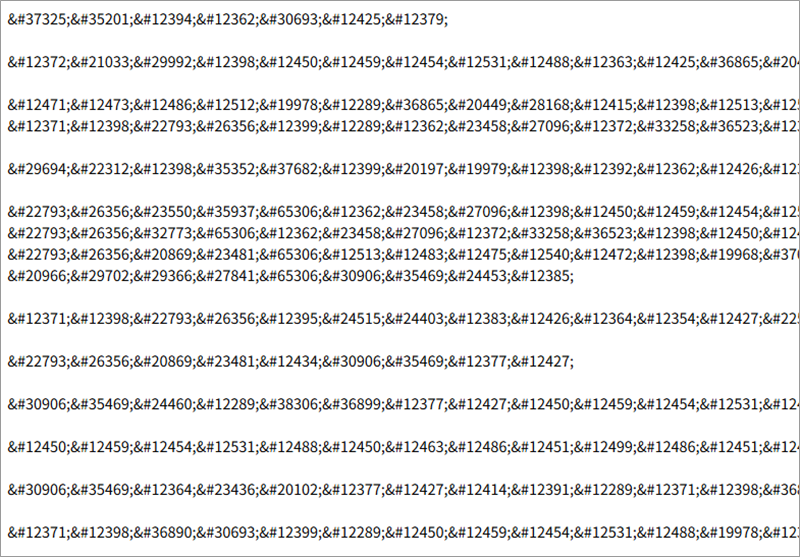
メールの内部データを確認すると、本文が数字の羅列(HTML実体参照)の形で埋め込まれていることが分かる。
送信ルートの解析
メールヘッダーを解析したところ、実際の送信元は次のとおりでした(※メールヘッダー詳細は個人情報保護のため非掲載です)。
- 送信元IP:
61.90.27.5(逆引きホスト名:ppp-61-90-27-5.revip.asianet.co.th) - このホスト名は、タイの通信事業者が割り当てる一般家庭向けブロードバンド回線の典型的な形式です。企業のメールサーバーではなく、個人宅の回線から直接送信されていると見られます。
- DKIM署名はなし。差出人のドメインになりすましているにもかかわらず、正規の認証手段は一切用意されていません。
- 送信メールソフトの情報として、Microsoft Outlookから送信されたかのような体裁のヘッダーが付与されていましたが、実際の送信経路はタイの住宅用回線であり、明らかに矛盾しています。
フィッシングサイト詳細解析
着地URL:hxxps://lobuposen.z28.web.core.windows.net/id2vphm8ie/ad4fqjythjxk.html
このURLは、Microsoft Azureのブロブストレージが持つ静的サイトホスティング機能を悪用したものです。web.core.windows.netというドメインはMicrosoft自身の正規ドメインであるため、一見して怪しさが伝わりにくいのが厄介な点です。IPアドレスの地理情報を調べると、割り当て地はフランス・パリとなっていますが、これはAzureのデータセンター所在地であり、攻撃者本人の所在地を示すものではない点に注意してください。
実際にアクセスを試みたところ、Google Safe Browsingによって「危険なサイト」として既にブロックされていました。フィッシングサイトとして検出済みということは、既に複数の被害報告や自動検知の対象になっている可能性が高いということです。
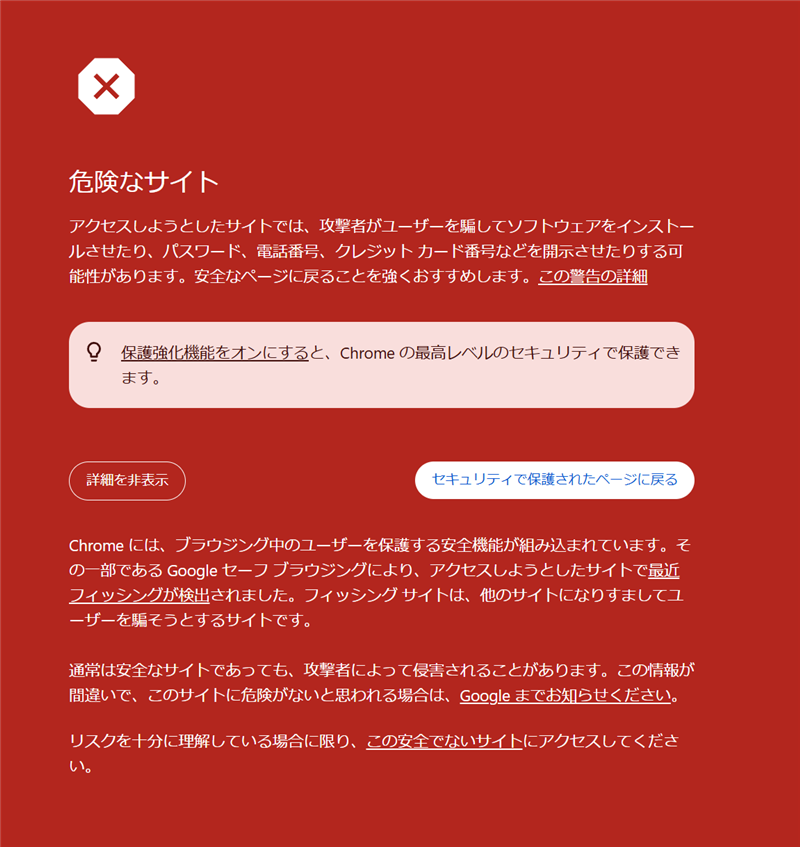
着地URLへアクセスすると、Google Safe Browsingにより「危険なサイト」として警告が表示される。
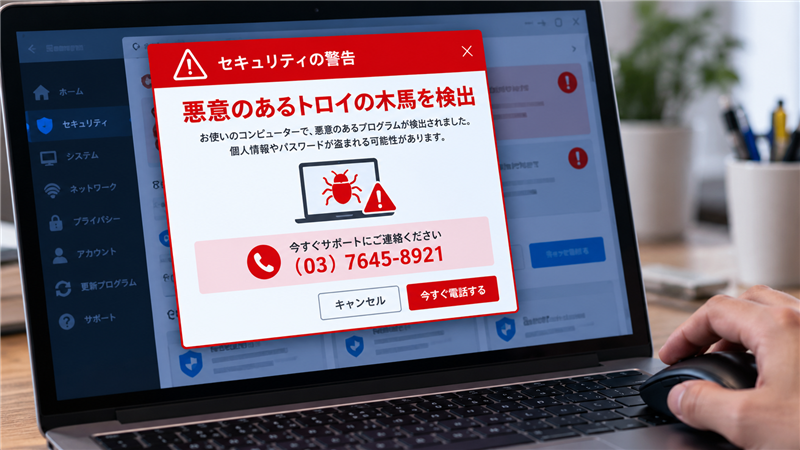
この警告をあえて突破して先へ進むと、今度は偽のWindows Defender診断画面が表示されます。「悪意のあるトロイの木馬を検出」という偽の警告とともに、画面下部には偽のテクニカルサポート電話番号が大きく表示され、電話をかけさせようとする、典型的なサポート詐欺の誘導ページになっていました。この二段構え(ブラウザ警告→偽Windows Defender)の構成は、以前の「AIによるアカウント確認について」の記事で解析した着地ページと非常によく似た作りです。
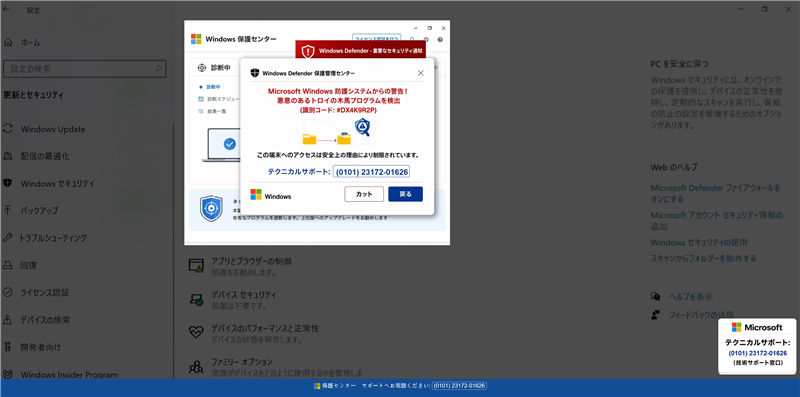
警告を突破して先へ進むと表示される、偽のWindows Defender画面。実在のMicrosoft公式画面ではなく、攻撃者が用意した模造品。
注意点と対処法
- 差出人アドレスが自分自身(または見覚えのある自社ドメイン)であっても、内容の真偽を疑ってください:差出人表示は簡単に偽装できます。
- ブラウザが「危険なサイト」と警告した場合は、絶対に「詳細を表示」から先に進まない:警告を突破する操作自体が、詐欺サイトへの侵入行為です。
- 画面に表示された「サポート」電話番号には絶対に電話しない:正規のMicrosoftサポートが、警告画面から突然電話を促すことはありません。
- Windows Defenderに関する正しい情報は、必ずMicrosoft公式サポートページから確認してください。
まとめ
差出人・To先ともに自分自身という偽装は、以前ご紹介した「AIによるアカウント確認について」と同じ手口で、着地の先にある偽Windows Defender画面という構図もほぼ共通していました。今回はタイの住宅回線から送信され、Microsoft Azureの正規機能を悪用した着地ページが使われていましたが、「自分からのメールだから安心」とは限らないという点を、改めて覚えておいてください。ご覧の通り、このメールは身元不明の不審なメールです。被害を未然に防ぐため、この解析結果を家族のLINEグループに転送して注意喚起してください。
Data Provided by Heartland-Lab Security Research Unit/IPアドレス情報:ip-sc.net
使用配色テーマ:Navy
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 楽天を騙る「限定ボーナスポイント」は危険な罠!Android端末にAPKマルウェアを直接インストールさせる手口を解析