「ブぞバをト」という意味不明な件名のメールの正体——文字化けの奥にも何もなかった、壊れたテンプレート送信の実態
今日はここまで、Amazon・自社ドメイン・エポスカードと立て続けにご紹介してきましたが、最後にご紹介するのは毛色の違う1通です。件名からして意味不明、開けても意味不明。ですが、こういう「何が起きているのか分からない」メールこそ、実は注意が必要だったりします。
調査レポート:概要
| 受信日時 | 2026年9月28日 03:30 |
| 騙られたブランド | なし(件名・本文とも意味不明な文字列) |
| 送信元IP | 87.179.222.69(ドイツ、住宅用ブロードバンド回線) |
| SPF判定 | Pass(ただし攻撃者自身のドメインに対する自己署名) |
| 危険度評価 | ★★★☆☆(3/5)——実害は不明だが、攻撃準備段階の可能性あり |
今回のメールは、件名・差出人名・本文のすべてが意味の通じない文字列で構成されており、リンクや明確な誘導先も見当たりません。しかし詳しく調べると、これは単なる文字化けではなく、本来入るはずだった内容がすべて「空っぽ」のまま送られてしまった、攻撃者側の作業ミスと見られる痕跡が随所に残っていました。
⚠ 意味不明に見えても油断は禁物です。 添付ファイルは開かず、身に覚えのないメールとして削除することをおすすめします。
件名も差出人も、デコードしても意味不明
実際に届いたメールの表示情報は次のとおりでした。
- 件名:
ブぞバをト - 差出人表示名:
ンづぬパや
メールソフト上ではこのように文字化けして見えますが、実はこれ、表示が崩れているだけではありません。メールの内部データ(ヘッダー)を直接デコードしてみても、結果はやはり「ブぞバをト」「ンづぬパや」という、意味の通じない仮名の羅列のままでした。つまり、表示の問題ではなく、そもそも意味のある文字列が最初から入っていなかった、ということになります。
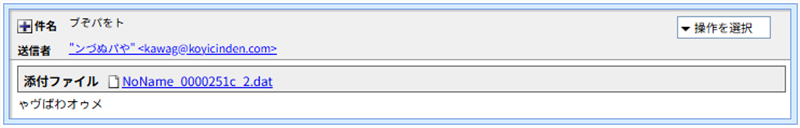
実際に届いたメールの画面。件名・差出人名・本文のいずれも意味の通じない文字列になっている。
本文を開いても、やっぱり意味不明
気になって本文を確認してみましたが、そこにも「ゃヴばわオゥメ」という、同じく意味の通じない文字列が表示されるだけでした。リンクも、具体的な要求も、脅し文句も一切ありません。かわりに、差出人不明のファイルが1つ添付されていました。
この添付ファイルの名前はNoName_0000251c_2.dat。「NoName(名前なし)」という、いかにも仮の名前がそのまま使われています。拡張子も内容も不審なため、当ラボでは開封・実行はしていません。件名・差出人名・本文の文章、そして添付ファイルの名前まで——本来は具体的な内容に置き換わるはずだった部分が、軒並み「空っぽ」や「仮の値」のまま送信されてしまっている状態です。
💡 ここで! なぜ「意味不明」なメールが届くのか?
詐欺メールの多くは、あらかじめ用意した「ひな形(テンプレート)」に、宛先ごとの名前や偽の会社名などを自動的に差し込んで大量生産されています。
今回のメールは、この「差し込み」の工程がうまくいかず、本来入るはずだった文章の代わりに、ランダムな文字列や仮の値がそのまま残ってしまったものと考えられます。いわば「生成に失敗した詐欺メール」ですが、これが届いたということは、少なくともこのメールアドレス宛に何らかの自動送信システムが動いている、という事実自体は変わりません。中身が空っぽに見えても、宛先として認識され、狙われている可能性がある点には注意が必要です。
送信ルートの解析
メールヘッダーを解析したところ、実際の送信元は次のとおりでした(※メールヘッダー詳細は個人情報保護のため非掲載です)。
- 送信元IP:
87.179.222.69(逆引きホスト名:p57b3de45.dip0.t-ipconnect.de) - このホスト名は、ドイツの通信事業者が割り当てる一般家庭向けブロードバンド回線の典型的な形式です。企業のメールサーバーではなく、個人宅の回線から直接送信されていると見られます。
- 差出人が名乗るドメインと、メール内部の技術的な送信者情報(エンベロープFrom)とで、アドレスのローカルパート(@より前)が異なっていました。見た目の差出人と、実際にメールを送った側の情報が意図的にずらされている可能性があります。
乗っ取られた、あるいは悪意を持って用意された家庭用回線から、テンプレートの差し込みに失敗した状態のまま、大量送信システムが機械的にメールを送り出してしまった——という光景が浮かび上がります。
注意点と対処法
- 意味不明な件名・本文だからといって、無害だとは判断しない:今回のように、本来は具体的な詐欺文面が入るはずだった「空っぽ」の状態である可能性があります。
- 身に覚えのない添付ファイルは絶対に開かない:ファイル名が「NoName」のような仮の名前であっても油断しないでください。
- 返信やリンククリック、画像の表示をしない:反応してしまうと「このアドレスは生きている」という情報を相手に与え、その後さらに本格的な攻撃を招く可能性があります。
- こうしたメールを見かけたら、静かに削除するのが一番の対処法です。
まとめ
件名も本文も添付ファイル名も、何もかもが「空っぽ」のまま送られてきた、少し珍しいタイプのメールでした。おそらくは攻撃者側のミスによる生成失敗と見られますが、「意味が分からないから安全」とは限らないという点を、ぜひ覚えておいてください。ご覧の通り、このメールは身元不明の不審なメールです。被害を未然に防ぐため、この解析結果を家族のLINEグループに転送して注意喚起してください。
Data Provided by Heartland-Lab Security Research Unit/IPアドレス情報:ip-sc.net
使用配色テーマ:Amethyst
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 楽天を騙る「限定ボーナスポイント」は危険な罠!Android端末にAPKマルウェアを直接インストールさせる手口を解析