「【SAISON】ご利用可能額のご変更に関するお知らせ」は詐欺!誘導先サーバーがAmerican Expressを騙る別キャンペーンと完全一致
続いてはセゾンカードを騙るメールです。手口自体はオーソドックスですが、調べていくうちに、先ほどのAmerican Expressの記事と思わぬところでつながりました。
調査レポート:概要
| 件名 | [spam]【SAISON】ご利用可能額のご変更に関するお知らせ |
| 送信者表示名 | SAISON |
| 受信日時 | 2026年9月20日 15:47 |
| 送信元ドメイン | turusakigroup.com(セゾンとは無関係の第三者ドメイン) |
| 誘導先 | セキュリティソフトがフィッシングと判定、現在403で中身は非公開 |
| 危険度 | ★★★★☆(誘導先が別ブランドの偽メールと同一サーバー) |
⚠ このメールはセゾンカードとは一切関係のない詐欺メールです。本文中のリンクはタップしないでください。
①メール本文の再現
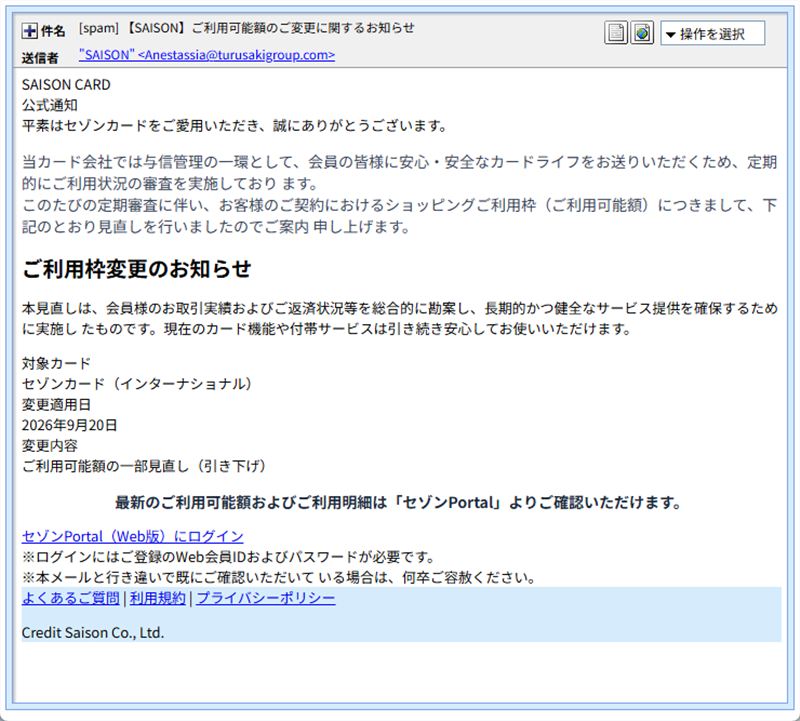
実際に届いたメール画面(受信箱表示)
SAISON CARD 公式通知

平素はセゾンカードをご愛用いただき、誠にありがとうございます。

当カード会社では与信管理の一環として、会員の皆様に安心・安全なカード
ライフをお送りいただくため、定期的にご利用状況の審査を実施しております。
このたびの定期審査に伴い、お客様のご契約におけるショッピングご利用枠
(ご利用可能額)につきまして、下記のとおり見直しを行いましたのでご案
内申し上げます。

■ ご利用枠変更のお知らせ
本見直しは、会員様のお取引実績およびご返済状況等を総合的に勘案し、長
期的かつ健全なサービス提供を確保するために実施したものです。現在のカ
ード機能や付帯サービスは引き続き安心してお使いいただけます。

対象カード  セゾンカード(インターナショナル)
変更適用日  2026年9月20日
変更内容   ご利用可能額の一部見直し(引き下げ)

最新のご利用可能額およびご利用明細は「セゾンPortal」よりご確認いただ
けます。

    [セゾンPortal(Web版)にログイン]

※ログインにはご登録のWeb会員IDおよびパスワードが必要です。
※本メールと行き違いで既にご確認いただいている場合は、何卒ご容赦くだ
さい。

よくあるご質問 | 利用規約 | プライバシーポリシー

Credit Saison Co., Ltd.
「定期審査」「利用枠の引き下げ」という、心当たりがなくても不安になりやすい題材を選んでいる点は、よくある手口です。
②件名に仕込まれたゼロ幅文字
件名をメールソースの状態でデコードすると、次のようになっていました。
【SA(ゼロ幅文字6個の塊)ISO(同じ塊)N】ご利用可能(同じ塊)額のご変更に関するお知らせ
同じ並びのゼロ幅文字の塊が、判で押したように繰り返し挿入されていました。今回は本文側には見当たらず、件名だけの対策でしたが、単語をフィルターに検知されにくくする狙いは、これまで解析してきたケースと共通しています。
③送信元の確認と、攻撃者側のミス
※メールヘッダー詳細は個人情報保護のため非掲載としますが、判定に使った要点をご紹介します。
送信元IP:46.152.110.78(Received-SPFのclient-ipより特定)
SPF:Permerror(SPFレコードの恒久的エラー。「TXTレコードに2つ以上のSPF指定が見つかった」という判定)
送信元の実体:Etihad Etisalat(サウジアラビアの通信キャリア)が提供する、一般消費者向けのモバイル回線。所在地はサウジアラビア・リヤド。
この「Permerror」は、攻撃者自身が用意したドメイン(turusakigroup.com)の設定ミスによるものです。SPFのTXTレコードは1つのドメインにつき1つしか置けないルールなのですが、誤って2つ設定してしまったため、検証そのものが機能しなくなっていました。なりすまし対策のはずが、なりすましている側が自爆している格好です。
💡ここで!「SPF Permerror」って何?
SPFは「このドメインからのメールは、このサーバーから送って良い」という送信元リストです。ドメインの設定側にミスがあり、リストそのものが正しく読み取れない状態になると「Permerror(恒久的エラー)」という判定になります。今回のように、正規の企業を装うはずのドメインの設定がそもそも壊れている、というのは分かりやすい矛盾です。
④誘導先サイト——実は、あの記事と同じサーバー
本文の「セゾンPortalにログイン」ボタンのリンク先は次の通りでした。
誘導先:hxxps://kaiwithin.iyds52.info/H80AoO(IP:43.165.177.157)
実はこのIPアドレス、同日に解析したAmerican Expressを騙る「174,144pポイント」の記事の誘導先とまったく同じでした。ブランドも文面もまったく異なるキャンペーンが、裏側では同じホスティングサーバーを共有していたことになります。複数の攻撃者が同じ違法ホスティング業者を利用しているのか、あるいは同一グループが複数ブランドを同時に運用しているのか——いずれにせよ、見た目の違うメールでも、インフラをたどると同じ場所に行き着くことがある、良い実例です。
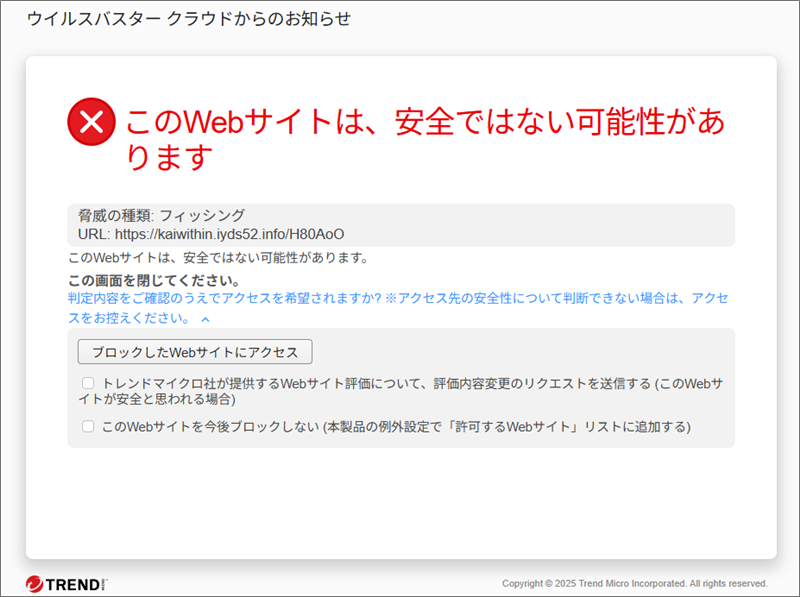
セキュリティソフトが「フィッシング」として明確にブロック
警告を確認した時点で、誘導先はすでに403エラーとなっており、中身を直接確認することはできませんでした。パソコン・スマートフォンいずれでアクセスしても同じ結果で、端末によって表示を変えるクローキングは確認されませんでした。
なお、メール本文のフッターにある「よくあるご質問」「利用規約」「プライバシーポリシー」の3つのリンクは、すべて同じURLを指していました。テンプレートを使い回した際の、いかにも手抜きな痕跡です。
⑤注意点と対処法
- 「ご利用可能額の見直し」「定期審査」といった通知でも、まずは送信元アドレスを確認してください。
- 利用可能額を確認したい場合は、メール内のリンクではなく、公式アプリやブックマークからアクセスしてください。
- フッターの複数リンクが全部同じURLを指していないか確認するのも、見分け方の一つです。
- セキュリティソフトが警告を出した場合は、内容を確認せず画面を閉じてください。
- 万が一情報を入力してしまった場合は、速やかにセゾンPortalのパスワードを変更し、カード会社に連絡してください。
今回インフラが一致したAmerican Expressの記事もあわせてご覧ください。
▶ American Expressを騙る「174,144pポイント」メールを解析(誘導先サーバーが今回と同一)
文面や騙るブランドが違っても、裏側のインフラをたどると同じ場所に行き着くことがある——今回はそれがよく分かる一件でした。攻撃者自身のSPF設定ミスや、フッターリンクの使い回しなど、注意して見ると綻びは意外と多いものです。
似たようなメールを受け取った方は、ぜひ下のボタンでこの記事をシェアして、周りの方にも注意を呼びかけてください。
Data Provided by Heartland-Lab Security Research Unit
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾