「【American Express】174,144pポイントの有効期限が近づいています」は詐欺!件名と本文の数字が一致しない、インド発の粗雑ななりすましメールを解析
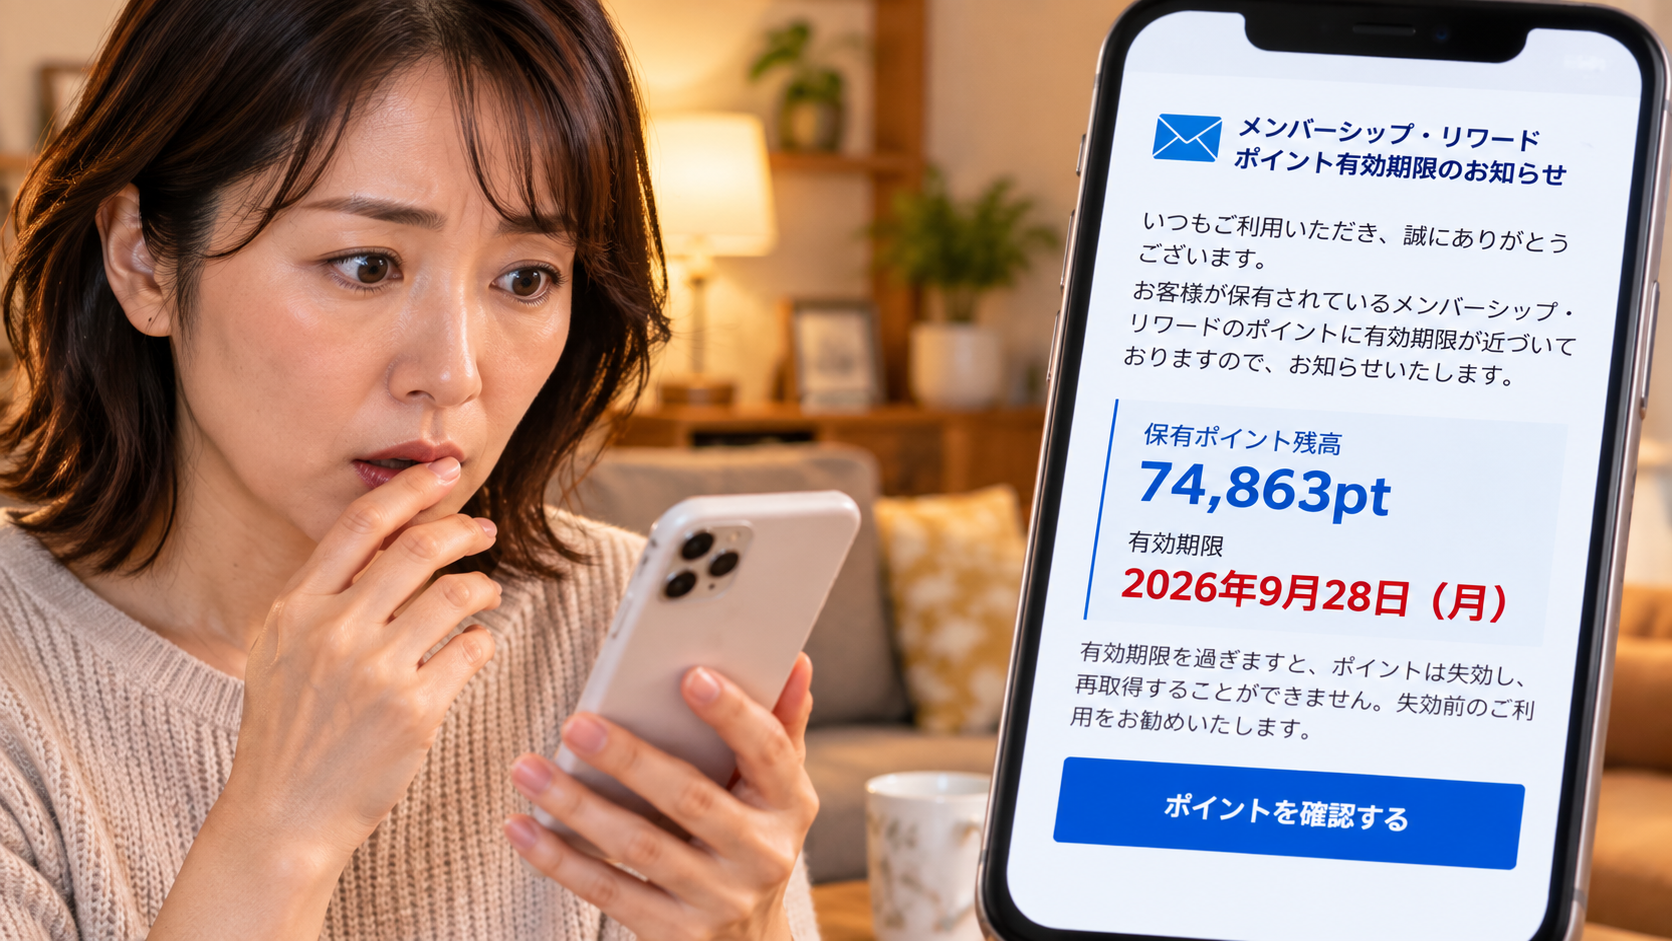
続けてもう1件、今日届いたなりすましメールをご紹介します。今度はカード会社「American Express(アメックス)」を騙るポイント通知メールですが、開いてすぐに違和感のある数字のズレに気づきました。
調査レポート:概要
| 件名 | [spam]【American Express】174,144pポイントの有効期限が近づいています |
| 送信者表示名 | American Express |
| 受信日時 | 2026年9月20日 23:36 |
| 送信元ドメイン | tkc-g.jp(American Expressとは無関係の第三者ドメイン) |
| 誘導先 | 現在は403エラーで直接確認不可(詳細後述) |
| 危険度 | ★★★☆☆(誘導先が現在ブロック状態のため実害は限定的とみられる) |
⚠ このメールはAmerican Expressとは一切関係のない詐欺メールです。本文中のボタンはタップしないでください。
①件名と本文、数字が合っていません
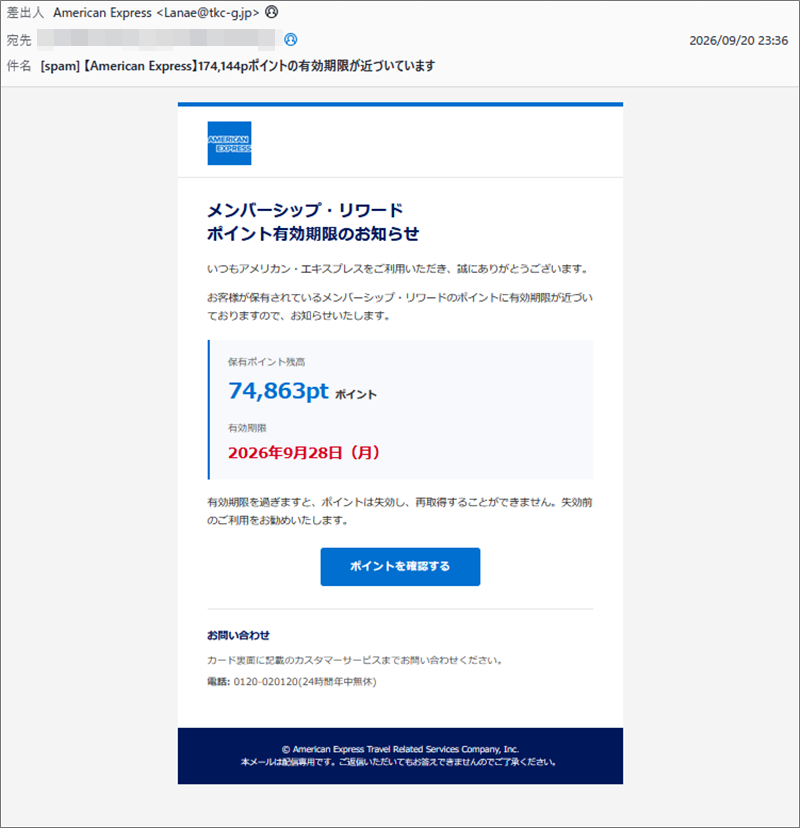
実際に届いたメール画面(宛先は個人情報保護のため加工しています)
件名には「174,144p」とありますが、本文中の「保有ポイント残高」には「74,863pt」と、まったく違う数字が書かれています。件名用のランダム数字と本文用のランダム数字を、別々の仕組みで自動生成して埋め込んでいるだけの量産型スパムだからこそ起きる、分かりやすい矛盾です。
本物のカード会社が、件名と本文で金額やポイント数が食い違うメールを送ってくることはまずありません。この一点だけでも、詐欺と判断する十分な材料になります。
②送信ルートの解析
※メールヘッダー詳細は個人情報保護のため非掲載としますが、判定に使った要点をご紹介します。
送信元IP:106.219.121.1(Received-SPFのclient-ipより特定)
SPF:Softfail(送信元がそのドメインの正規サーバーとして認められていない、という判定)
送信元の実体:Bharti Airtel Limited(インドの通信キャリア)が提供する、一般消費者向けのモバイル回線。所在地はインド・デリー。これまで解析してきたAzureやGoogle Cloudのような法人向けクラウド基盤とは異なり、個人のスマホ回線か、乗っ取られた回線から直接ばらまかれた可能性があります。
💡ここで!「SPF」と「Softfail」って何?
SPFは、「このドメインからのメールは、このサーバーから送って良いですよ」という送信元の正式なリストのようなものです。判定が「Softfail(ソフトフェイル)」の場合、「リストに載っていないサーバーから送られてきた、疑わしいメール」という意味になります。今回のように、カード会社を名乗るメールがカード会社と無関係のドメイン・サーバーから送られてきたことが、この判定からも裏付けられます。
③誘導先サイトの状況
本文の「ポイントを確認する」ボタンのリンク先は次の通りでした。
誘導先:hxxps://aexshorthosod.d5435z.info/2ymmlo/hepe(IP:43.165.177.157/中国系クラウド事業者Tencent Cloudの東京拠点でホスティング)
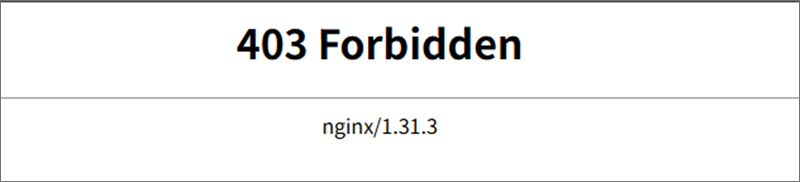
現在このリンクは「403 Forbidden」でアクセス自体が拒否される
パソコン・スマートフォンいずれでアクセスしても同じ結果で、端末を見分けて表示を変えるような仕組み(クローキング)は今回は確認されませんでした。
ただし、サーバー自体は稼働中(nginxが応答している)であることから、フィッシングページの中身が完全に消えたのではなく、アクセス元によって表示を制限している可能性があります。件名や本文に含まれる個別のリンク(今回でいう「2ymmlo/hepe」の部分)を狙い撃ちで有効化するような、使い捨て型の仕組みも考えられます。中身を確認できないからといって、安全というわけではありません。
④注意点と対処法
- 件名と本文でポイント数や金額が食い違っていないか、まず確認してください。ズレがあれば詐欺と判断して問題ありません。
- ポイントや利用状況を確認したい場合は、メール内のリンクではなく、公式アプリやブックマークからログインしてください。
- 送信元アドレスの「@」より後ろが、カード会社の正式なドメインと一致しているか確認してください。
- 少しでも不安な場合は、カード裏面に記載された公式のカスタマーサービス番号に電話して確認してください(メール本文中の電話番号は使わないでください)。
- 万が一情報を入力してしまった場合は、速やかにパスワードを変更し、カード会社に不正利用の疑いがある旨を連絡してください。
American Expressを騙るメールは、これまでも件名や特典の内容を変えながら繰り返し確認しています。あわせてご覧ください。
▶ アメリカン・エキスプレスから「3,000ポイント付与完了|有効期限をご確認ください」と、来た件
▶ 「センチュリオン・カードへの特別アップグレードのご案内」は詐欺!アメックス最高峰カードへの憧れを利用するフィッシングメールの手口を解説
今回は誘導先の中身までは確認できませんでしたが、件名と本文の数字が合っていないという、専門知識がなくても気づける矛盾がありました。「なんだかポイントの数字が変だな」と思ったら、それだけで十分な警戒サインです。
似たようなメールを受け取った方は、ぜひ下のボタンでこの記事をシェアして、周りの方にも注意を呼びかけてください。
Data Provided by Heartland-Lab Security Research Unit
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾