【e-Tax】「メッセージボックスに新しいお知らせ」は詐欺!クローキングで偽Google Playに誘導し不正Androidアプリを強制インストール
すっかり朝晩が涼しくなり、確定申告の時期も遠い先の話ではなくなってきました。そんな季節を狙ってか、今日は「国税庁」「e-Tax」を名乗るなりすましメールが立て続けに届いています。今回はその中から、スマホとパソコンで見せる顔をガラリと変える、かなり手の込んだ1通を解析します。
調査レポート:概要
| 件名 | 【e-Tax】メッセージボックスに新しいお知らせ |
| 送信者表示名 | e-Taxアカウント・サービス |
| 受信日 | 2026年9月21日 |
| 送信元ドメイン | feifeigeye.com(e-Taxとは無関係の第三者ドメイン) |
| 誘導先 | 端末によって表示内容が変わる偽サイト(詳細後述) |
| 危険度 | ★★★★★(Android端末への不正アプリ誘導あり) |
⚠ このメールは国税庁・e-Taxとは一切関係のない詐欺メールです。本文中のボタンは絶対にタップしないでください。
①メール本文の再現
実際に届いたメールの文面を、できるだけ原文に近い形でテキスト化しました(宛名部分は個人情報保護のため伏せています)。
国税庁 National Tax Agency JAPAN e-Tax
令和8年9月20日

[e-Tax メッセージボックス] 新着 1件
[お知らせ] 還付金確定通知書を格納いたしました

還付予定額    92,800円
格納年月日    令和8年9月18日
通知書確認の目安 令和8年10月25日まで

○○ 様

e-Taxをご利用いただきありがとうございます。

令和8年度分(令和8年1月1日〜令和8年12月31日)の所得税の確定申告について、
還付金の額が確定いたしましたので、還付金確定通知書をメッセージボックスに
格納いたしました。

通知書の詳細をご確認いただくには、e-Tax アプリ内のメッセージボックスより
ご確認ください。

Android版 e-Tax アプリがインストールされていない場合は、下記のボタンより
インストールし、ご確認ください。

    [アプリをダウンロードして確認]

○ 注意事項
・メッセージボックスの詳細を確認するには、マイナンバーカード等の電子証明書に
 よる認証が必要です。
・還付金の振込は、別途お手続きが必要な場合があります。詳細はメッセージボック
 スをご確認ください。
・e-Taxの利用可能時間は、e-Taxホームページでご確認ください。
・このメールは送信専用です。返信されてもお答えできません。
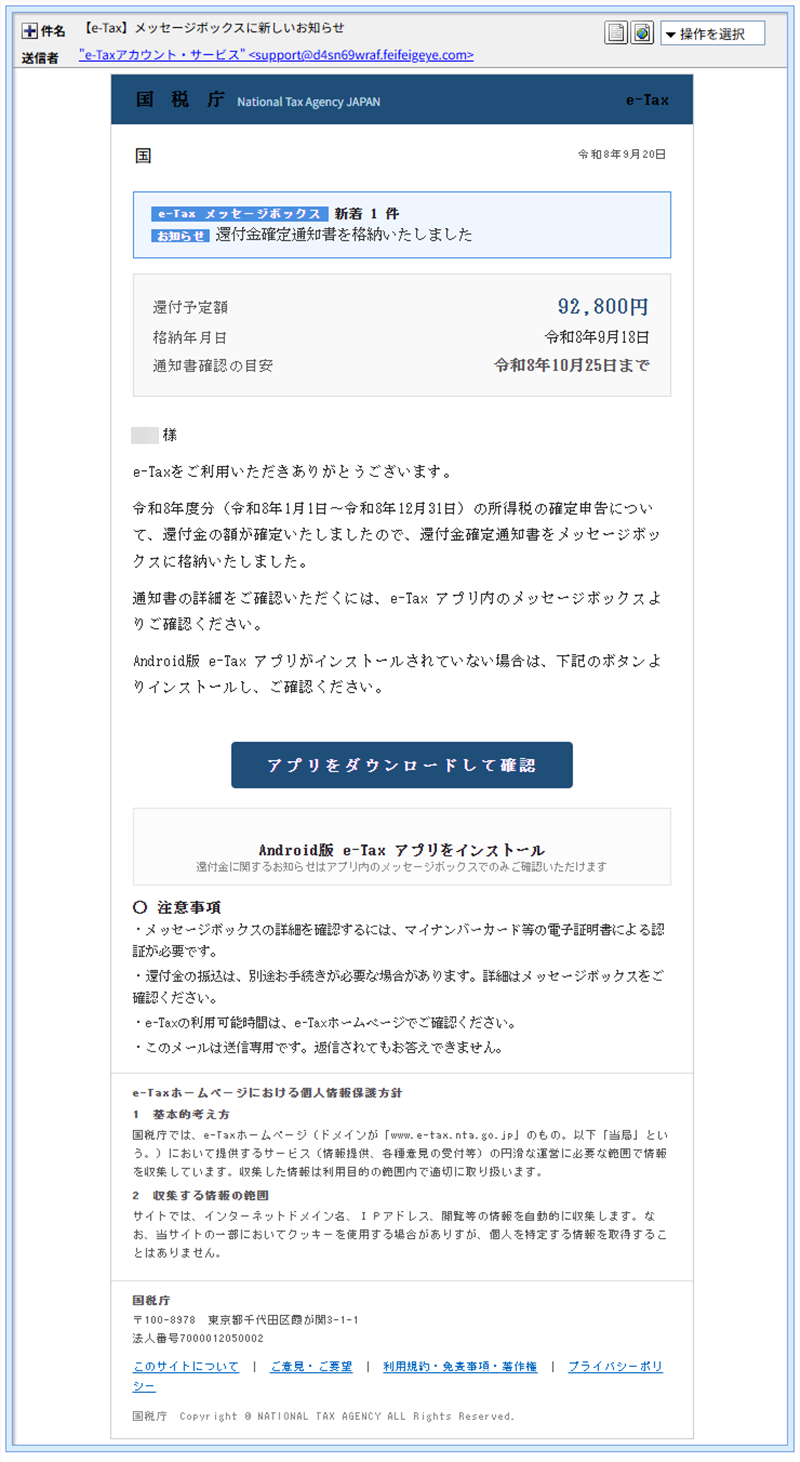
実際に届いたメール画面(受信箱表示)
見た目はロゴやレイアウトまで作り込まれており、国税庁の実際のデザインを踏襲しています。ただ、後ほど触れますが、メール本文中に金額や催促を書いてURLへ誘導する時点で、すでに本物のe-Taxとは決定的に違います。
②送信ルートと偽装の判定
※メールヘッダー詳細は個人情報保護のため非掲載としますが、判定に使った要点だけご紹介します。
送信元IP:20.89.238.159(Received-SPFのclient-ipより特定)
SPF:pass DKIM:pass(いずれも攻撃者自身が用意した送信ドメイン feifeigeye.com に対する認証。「認証がpassだから安全」ではない典型例です)
送信元の実体:Microsoft Corporation(Azure)が提供するホスティング環境。ip-sc.netの調査では大阪のデータセンターと表示されますが、これはAzureの拠点情報であり、攻撃者本人の所在地を示すものではありません。
ヘッダーを詳しく見ると、送信経路の途中に softbank.jp や yahoo.co.jp を思わせる文字列が紛れ込んだホスト名が使われていました。実際にソフトバンクやYahoo!のサーバーを経由しているわけではなく、大量送信を請け負う配信基盤側が、識別用に有名企業のドメインを連想させる名前を勝手に付けているだけとみられます。フィルターの目をかいくぐろうとする、いかにも小細工じみたやり口です。
また、配信停止用のリンクには、宛先メールアドレスがそのままパラメータとして埋め込まれていました。この配信停止リンクは amartapura.com という、送信元ドメインとも誘導先サイトとも異なる第三のドメインで運用されており、1通のメールの裏に複数のインフラが組み合わさっていることが分かります。うかつに「配信停止」を押すと、かえって「このアドレスは生きている」と攻撃側に伝えてしまう恐れがあるため、触らないのが正解です。
もう一つ細かい点として、メール本文には「令和8年9月20日」と書かれていますが、実際にサーバーに記録された送信日時は9月21日でした。1日分の帳尻が合っていない、テンプレートの使い回しゆえの粗さです。
💡ここで!「クローキング」って何?
同じリンクなのに、アクセスする機器(パソコンかスマホか)によって見せる中身をガラッと変える手口です。パソコンで調べている人には「何もない」ふりをして404エラーを見せ、実際に被害に遭いやすいスマホの利用者にだけ危険なページを見せることで、セキュリティ担当者や検索エンジンの目を逃れようとします。
③フィッシングサイトの詳細解析
本文の「アプリをダウンロードして確認」ボタンのリンク先は次の通りでした。
誘導先:hxxps://shoofimafi.com/RBzkHU2ts0.biz.jp(末尾に「.biz.jp」を付けて、いかにも日本の事業者らしく見せかけています)
■ 段階1:パソコンでアクセスした場合

PCでアクセスすると「404 Not Found」が表示される
存在しないページを装い、パソコンで調査しようとした人を「もう閉鎖された古いリンクだ」と勘違いさせる仕込みです。
■ 段階2:スマートフォンでアクセスした場合
同じリンクをスマートフォンで開くと、martiala-ertaxjpzu.com(IP:34.97.169.164/Google Cloud上でホスティング)へ転送され、Google Chromeのセーフブラウジング機能が即座に「危険なサイト」としてブロックしました。
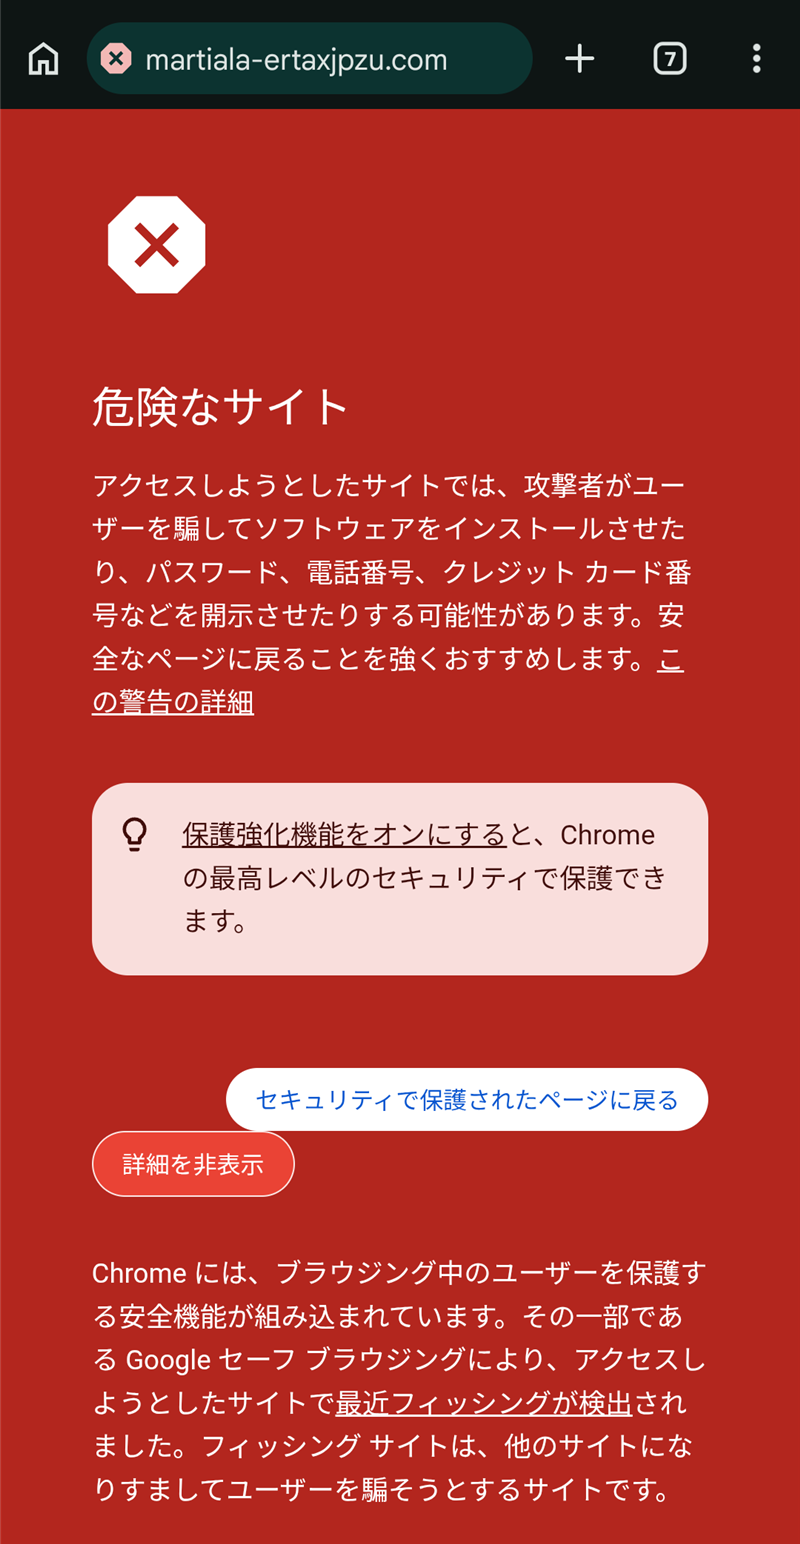
Googleが「フィッシングサイト」として検出しブロックした画面
■ 段階3:警告を無視して進んだ場合の中身
警告の先には、本物そっくりに作り込まれたGoogle Playストア風のページが用意されていました。星評価「4.8」、レビュー4.8万件、ダウンロード数50万+という、いかにも人気アプリらしい実績表示までもが偽物です。
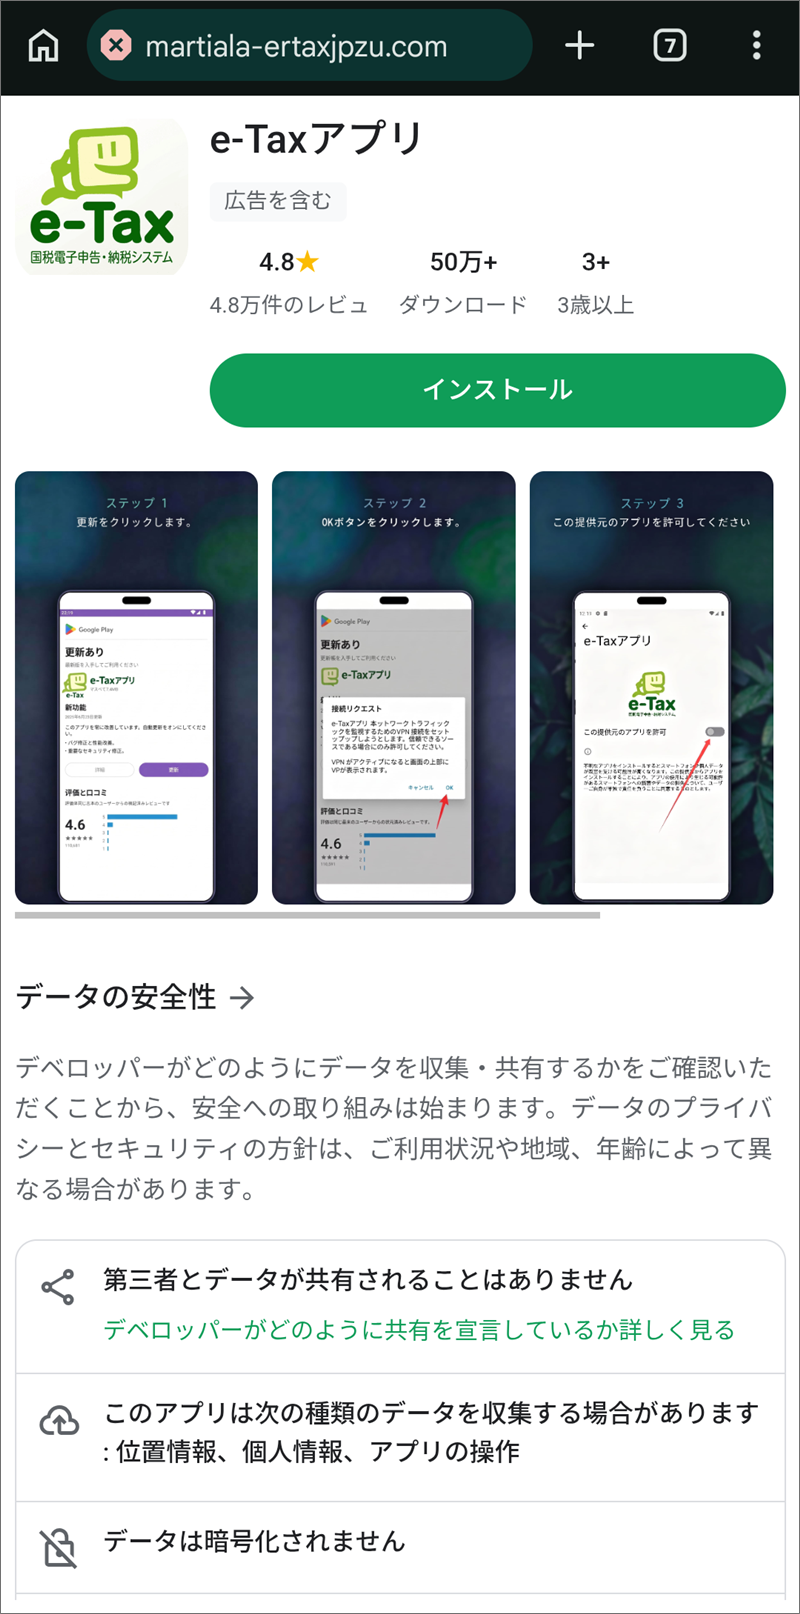
偽の「e-Taxアプリ」ページ。3ステップでアプリの導入を誘導する
特に危険なのはステップ2です。画面上は「OKボタンをクリック」という軽い案内ですが、実際にはVPN接続の許可を求めるダイアログで、これを許可すると端末の通信内容を外部から監視できる状態になってしまいます。そのままステップ3で「提供元不明のアプリ」のインストールを許可させ、正規のGoogle Playを経由しない不正なアプリを端末に導入させる流れです。
単なる情報入力を狙うフィッシングではなく、端末そのものを乗っ取りにかかる、かなり悪質なタイプです。同じように偽Google Playページ経由でAndroidアプリの導入を迫る手口は、楽天をかたるメールの一部でも確認されており、同系統のツールキットが使い回されている可能性があります。
④本物のe-Taxはどう送ってくるか
国税庁の公式サイトによると、e-Taxからの通知メールは info@e-tax.nta.go.jp という決まった送信元表記のみを使い、原則として本文中にURLを記載しない定型文で送られます。金額を書いたメールも送っていないと明言されています。今回のメールのように、金額を大きく表示してアプリのダウンロードボタンへ誘導する時点で、公式の運用とは食い違っています。
国税庁自身も、e-Taxを装った不審なメールについて公式に注意喚起を行っています。心当たりのない通知が届いた場合は、メール中のリンクではなく、この公式ページや国税庁ホームページから確認することをおすすめします。
▶ 参考:国税庁「e-Taxを装った不審なメール等にご注意ください」
なお、還付金や税金の通知を騙る手口はHeartland-Labでも何度も取り上げています。あわせてご覧ください。
▶ 【緊急注意喚起】国税庁なりすまし「税金滞納PayPay詐欺」解析
▶ 【独自調査】税務署からのお知らせ「還付金の処理状況」偽装メールを徹底解析
同じ日に、少なくともあと3パターンの「国税庁・e-Tax」を騙るメールが確認できています。件名や送信ドメインを変えているだけで、手口としては同種とみられます。
| 件名 | 送信者(表示名/アドレス) | 受信時刻 |
| 【国税庁】還付金の受取手続のお願い | 国税庁 e-Taxシステム<reserve@post.shipntrak.com> | 5:54 |
| e-Taxご確認のお願い | 国税庁 サポートセンター<guest@hello.ceshua.com> | 5:55 |
| (件名欄が実質空欄/「e-Taxから」と誤表示) | 国税庁 還付金関連通知<order@d9t4yz5pfa.zeisn.com> | 5:53 |
⑤注意点と対処法
- 「国税庁」「e-Tax」を名乗るメールでも、本文にURLや金額、アプリのダウンロード案内があれば、まず疑ってください。
- 心当たりを確認したい場合は、メール内のリンクではなく、ブラウザで直接e-Tax公式サイトを検索してアクセスしてください。
- Androidで「提供元不明のアプリ」のインストールを求められても、絶対に許可しないでください。
- 「VPNの接続を許可しますか」といった見慣れないダイアログが出たら、内容を確認せずキャンセルしてください。
- 誤ってアプリをインストールしてしまった場合は、機内モードなどで通信を遮断したうえでアプリを削除し、必要に応じて端末の初期化やキャリア・警察(サイバー犯罪相談窓口)への相談を検討してください。
今回のメールは、パソコンとスマホで見せる顔を変えるクローキングに加え、偽のGoogle Playページから通信傍受のリスクがあるアプリを導入させようとする、かなり手の込んだ攻撃でした。「本物そっくりの見た目」や「もっともらしい実績表示」だけでは、もはや安全かどうかの判断はできません。少しでも違和感があれば、リンクを踏む前にこの記事を思い出していただければと思います。
同じような不審なメールを受け取った方は、ぜひ下のボタンでこの記事をシェアして、周りの方にも注意を呼びかけてください。
Data Provided by Heartland-Lab Security Research Unit
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾