「先ほどの件について」という何気ない件名の先は、Microsoftを騙るサポート詐欺!本物のwindows.netドメインを悪用しPCだけを狙うクローキングを解析
この日最後の1通は、これまでとまったく違う入り口でした。件名も本文も、ブランド名どころか会社名すら出てきません。ですが、リンクの先で待っていたのは、Microsoftを騙る典型的な「サポート詐欺」でした。
調査レポート:概要
| 件名 | [spam] 先ほどの件について |
| 送信者 | mwonos@pop.printemailtext.com |
| 受信日時 | 2026年9月21日 11:00 |
| 誘導先の中身 | Microsoftを騙るサポート詐欺(偽Windows Defender警告) |
| クローキング | あり(PC限定、スマホには表示されない) |
| 危険度 | ★★★★★(電話をかけさせる二次被害型) |
⚠ 表示された警告は偽物です。表示された電話番号には絶対に連絡しないでください。
①何気ない件名から始まる、生存確認型のメール
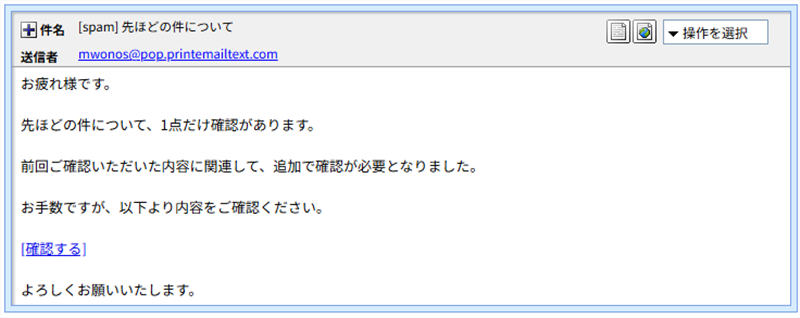
実際に届いたメール画面(受信箱表示)
お疲れ様です。

先ほどの件について、1点だけ確認があります。

前回ご確認いただいた内容に関連して、追加で確認が必要となりました。

お手数ですが、以下より内容をご確認ください。

    [確認する]

よろしくお願いいたします。
ブランド名も会社名も出てこない、あたかも実際にやり取りしていた相手からの続きのメールのような文面です。こうした「何の変哲もない業務連絡」を装う手口は、警戒心を持ちにくいぶん、かえって開かれやすいという狙いがあります。
②本物のMicrosoftドメインを間借りする誘導先
本文の「確認する」リンク先は次の通りでした。
誘導先:hxxps://zafiyuroti.z23.web.core.windows.net/ohev66/
windows.netは、1995年から続く正真正銘Microsoft社が保有する本物のドメインです。攻撃者はこのドメインの中にある「誰でも使える静的サイトホスティング機能(Azure Static Web Apps)」の一区画を間借りし、独自の詐欺ページを公開していました。ドメイン自体がMicrosoft公式であるため、URLフィルターやリンク先ドメインの見た目だけでは疑いを持ちにくい、巧妙な仕組みです。
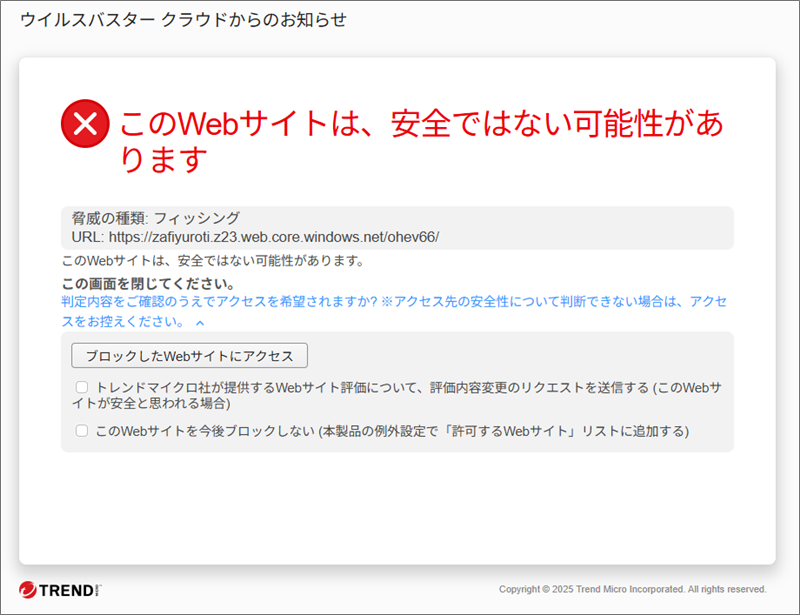
セキュリティソフトが「フィッシング」として検出
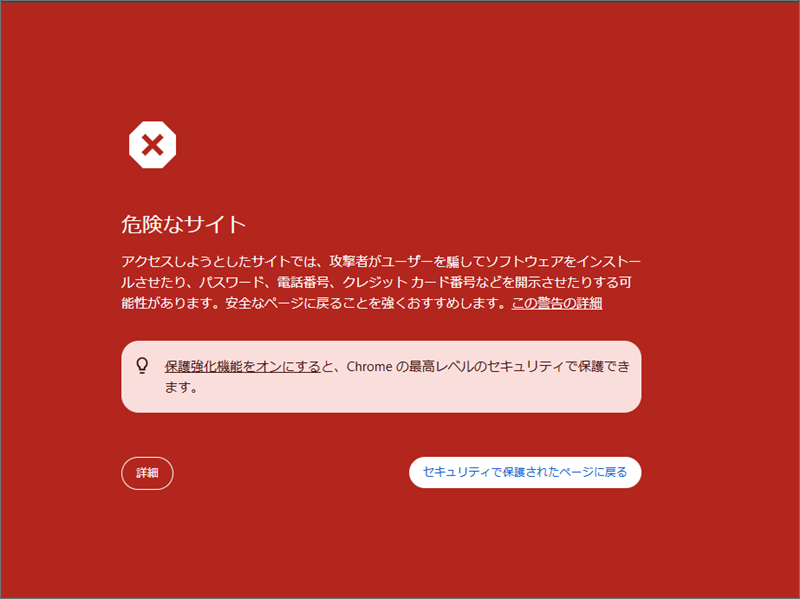
Google Chromeも独自に「危険なサイト」として警告する二重の検出
③警告を超えた先に待っていた、偽のWindows Defender画面
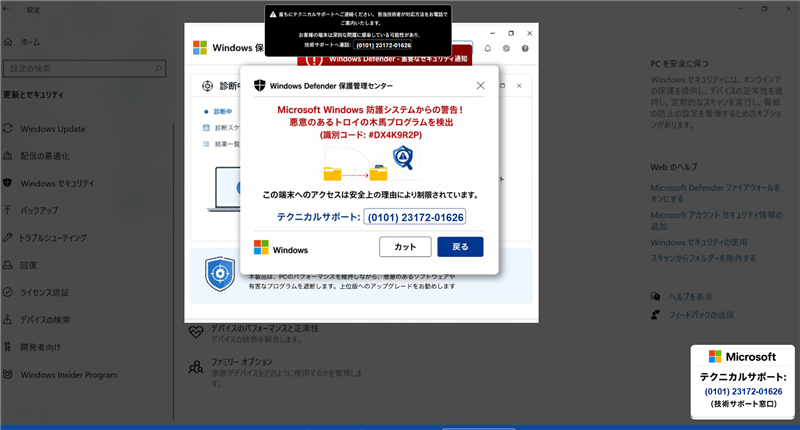
本物のWindows設定画面を模した背景に、偽の警告ポップアップを重ねている
「Microsoft Windows 防護システムからの警告!悪意のあるトロイの木馬プログラムを検出」として、もっともらしい「識別コード」を表示し、「このデバイスへのアクセスは安全上の理由により制限されています」と不安を煽ります。実際にはウイルスもトロイの木馬も検出されておらず、すべてブラウザ上に表示された偽の画像・演出にすぎません。
画面には「テクニカルサポート」を名乗る電話番号が2箇所も表示されていました。この番号に電話をかけると、偽の「サポート担当者」につながり、遠隔操作ソフトの導入や、サポート契約料金の名目での金銭要求に発展する「サポート詐欺」の典型的な流れになります。絶対に電話をかけないでください。
④スマホには何も見せない、明確なクローキング
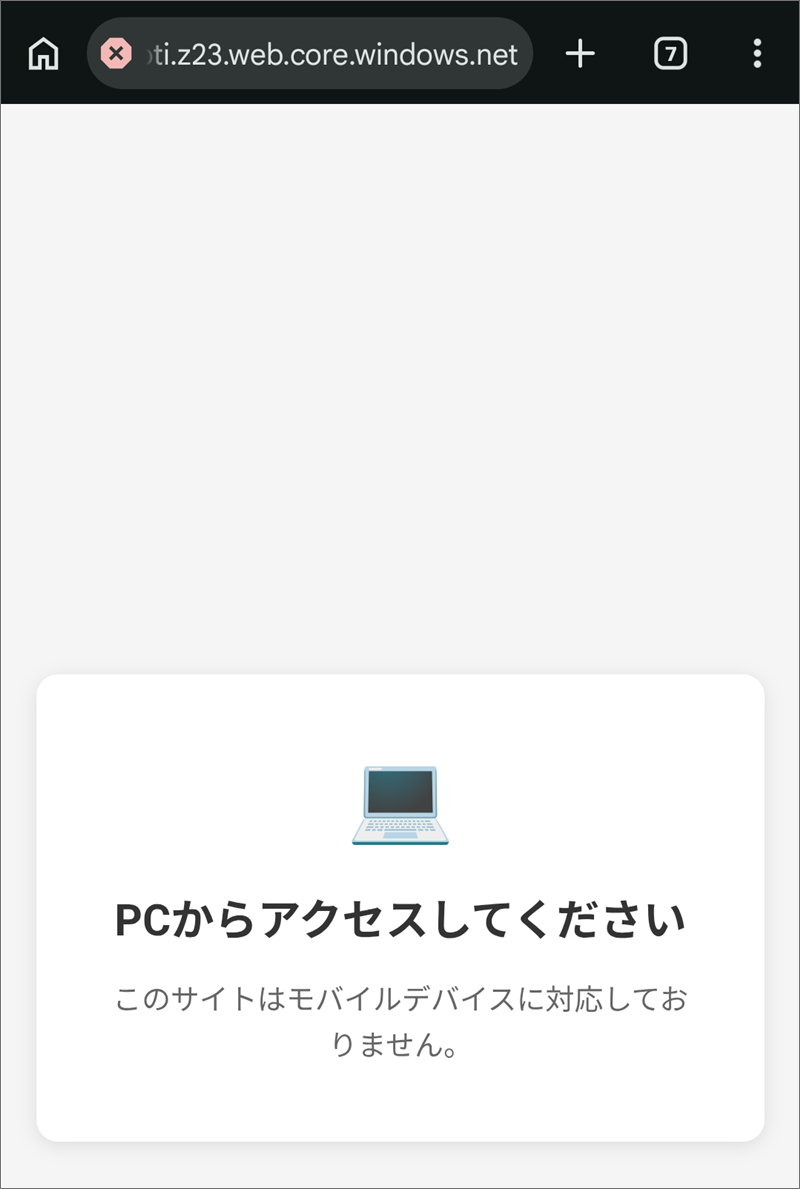
スマートフォンでは「PCからアクセスしてください」とだけ表示され、詐欺画面自体が出てこない
同じリンクをスマートフォンで開くと、詐欺画面は一切表示されず「このサイトはモバイルデバイスに対応しておりません」という、まったく無害な案内だけが出てきます。Windows PCの利用者だけに絞って偽の警告を見せる、明確な端末判定型のクローキングです。Windows特有の偽警告はスマホでは効果が薄いため、無関係な端末には最初から何も見せない、合理的な使い分けといえます。
⑤送信元について
※メールヘッダー詳細は個人情報保護のため非掲載としますが、判定に使った要点をご紹介します。
送信元IP:213.92.222.94(Received-SPFの認証情報自体が存在せず、client-ipから特定)
送信元の実体:ポーランド・クヤヴィ=ポモージェ県の法人向け回線。ip-sc.net上で「脅威レベル:高」「サイバーアタックの攻撃元」との既存の悪評価が付いていました。乗っ取られた小規模事業者の回線とみられます。
メールのMessage-IDには、実際とは無関係な`imap.gmail.com`という文字列が紛れ込んでいました。Gmail経由を装う偽装とみられますが、実際の送信元はポーランドの回線であることが、Received-SPFのclient-ipから確認できます。
⑥注意点と対処法
- 「先ほどの件について」のような、何の変哲もない業務連絡風のメールでも、心当たりがなければ開かないでください。
- 画面いっぱいの警告ポップアップが出ても、慌てて電話をかけないでください。本物のWindowsやセキュリティソフトは、電話番号を表示して連絡を急かすことはありません。
- 警告画面が消せない場合は、ブラウザごと強制終了するか、タスクマネージャーからブラウザのプロセスを終了してください。
- 万が一電話をかけてしまい、遠隔操作ソフトを入れてしまった場合は、ネットワークを切断し、専門業者や消費生活センターに相談してください。
ブランド名を隠したそっけない件名から、まさかMicrosoftを騙るサポート詐欺にたどり着くとは、なかなか予想しにくい入り口でした。「怪しいメールにはブランド名が書いてあるはず」という思い込みも、見直したほうが良さそうです。
似たようなメールを受け取った方は、ぜひ下のボタンでこの記事をシェアして、周りの方にも注意を呼びかけてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス調査:ip-sc.net(213.92.222.94)
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾