「【JCBカードご】利用不可のお知らせ」は詐欺!件名・本文に4種のゼロ幅文字を仕込み、前回のMyJCBと同一サーバーを使い回す手口を解析
前回、MyJCBを騙るメールの差出人名に隠されたUnicode細工をご紹介しましたが、その直後に届いたこちらのメールを解析したところ、誘導先のサーバーが前回とまったく同じという、動かぬ証拠が見つかりました。
調査レポート:概要
| 件名 | [spam]【JCBカードご】利用不可のお知らせ[[カード情報入力エラー・一時的なカード利用停止など] |
| 送信者表示名 | JCB Webmaster(Unicode制御文字による偽装) |
| 受信日時 | 2026年9月20日 12:59 |
| 送信元ドメイン | mail28.ngzjzs.com(JCBとは無関係の第三者ドメイン) |
| 添付ファイル | JCB.kfpoz(開封・解析はしていません) |
| 危険度 | ★★★★★(前回と同一サーバーを使用) |
⚠ このメールはJCBとは一切関係のない詐欺メールです。本文中のリンクはタップせず、添付ファイルも開かないでください。
①メール本文の再現
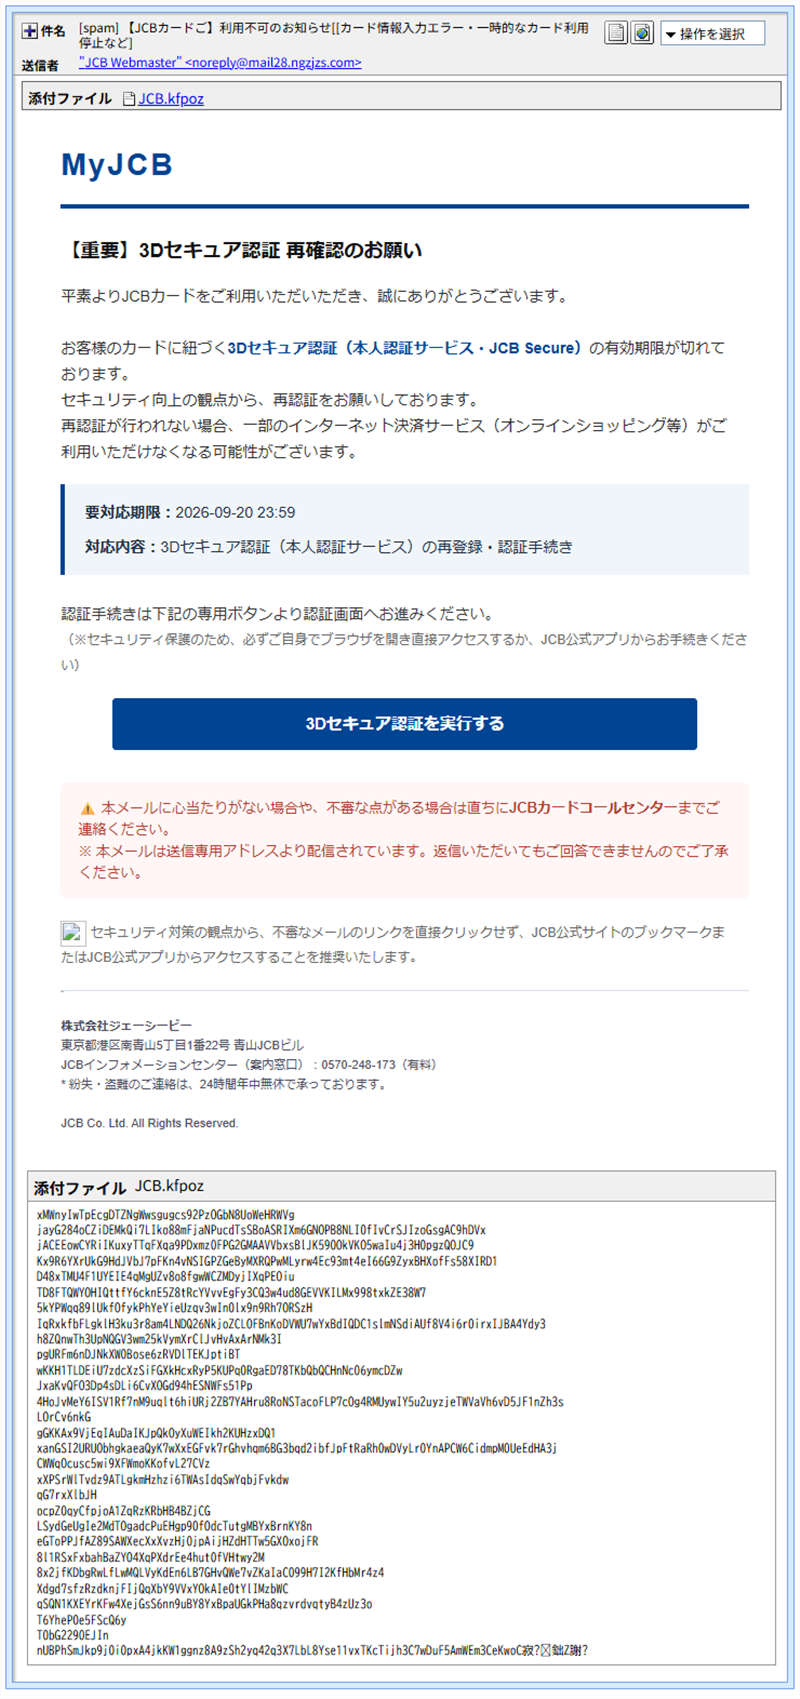
実際に届いたメール画面(受信箱表示)
【重要】3Dセキュア認証 再確認のお願い

平素よりJCBカードをご利用いただき、誠にありがとうございます。

お客様のカードに紐づく3Dセキュア認証(本人認証サービス・JCB Secure)の
有効期限が切れております。
セキュリティ向上の観点から、再認証をお願いしております。
再認証が行われない場合、一部のインターネット決済サービス(オンライン
ショッピング等)がご利用いただけなくなる可能性がございます。

要対応期限:2026-09-20 23:59
対応内容:3Dセキュア認証(本人認証サービス)の再登録・認証手続き

認証手続きは下記の専用ボタンより認証画面へお進みください。
(※セキュリティ保護のため、必ずご自身でブラウザを開き直接アクセス
するか、JCB公式アプリからお手続きください)

    [3Dセキュア認証を実行する]

⚠️ 本メールに心当たりがない場合や、不審な点がある場合は直ちにJCB
カードコールセンターまでご連絡ください。
※ 本メールは送信専用アドレスより配信されています。返信いただいて
もご回答できませんのでご了承ください。

株式会社ジェーシービー
東京都港区南青山5丁目1番22号 青山JCBビル
JCBインフォメーションセンター(案内窓口):0570-248-173(有料)
* 紛失・盗難のご連絡は、24時間年中無休で承っております。

JCB Co. Ltd. All Rights Reserved.
文面自体は自然な日本語で、JCBの実際の住所(東京都港区南青山5丁目1番22号 青山JCBビル)や、実在のインフォメーションセンター電話番号(0570-248-173)までそのまま流用されており、本物との見分けは文面だけでは困難です。
②件名・本文のほぼ全体に仕込まれたゼロ幅文字
件名をメールソースの状態でデコードすると、実際にはこうなっていました。
【JCBカードご】利用不可のお知らせ[[カ(U+FEFF)ード情報入(U+2060)力(U+200B)エラー・一時(U+200D)的なカー(U+200B)ド利用停止など]
単語の途中に、4種類ものゼロ幅文字(U+FEFF、U+2060、U+200B、U+200D)が挿入されており、これが「【JCBカードご】」のような不自然な区切りに見えていた原因です。本文もほぼ1文字おきにこの手の見えない文字が挿入されており、これまで扱った中で最も徹底したパターンでした。
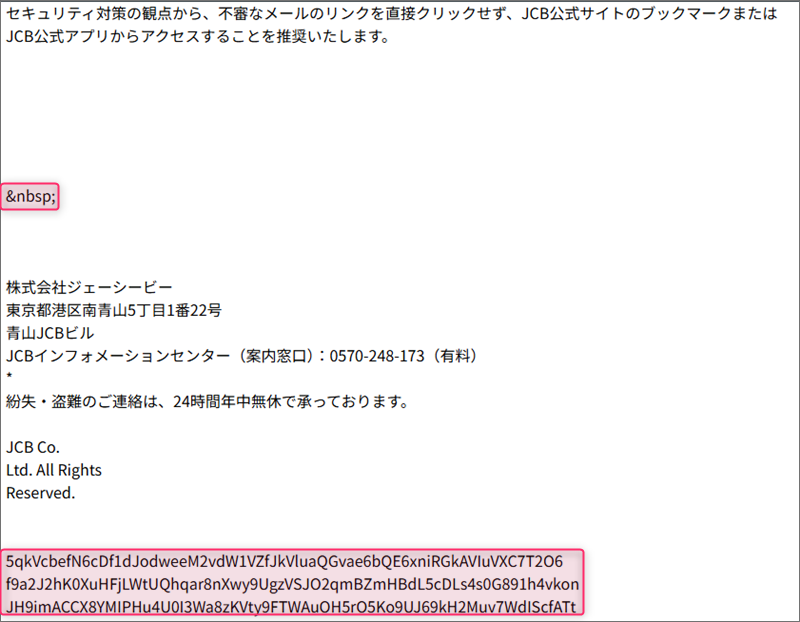
メールをプレーンテキスト表示にすると、末尾に本文と無関係なランダムな文字列が隠されていることが分かった
さらに、メールの末尾には白文字×表示なし設定で隠された、本文とは無関係なランダムな文字列も仕込まれていました。これは人間には見えませんが、スパムフィルターの判定を混乱させるための「水増しテキスト」とみられます。
💡ここで!「ゼロ幅文字」ってどうやって見つけるの?
ゼロ幅文字は、画面には一切表示されない特殊な文字です。メールソフトの通常表示では気づけませんが、メールのソース(生データ)をテキストエディタに貼り付けたり、プレーンテキスト表示に切り替えたりすると、不自然な記号や隙間として可視化され、初めて仕込みに気づくことができます。
③差出人名にも、前回と同系統のUnicode細工
差出人は「JCB Webmaster」と表示されますが、実際の並びをデコードするとretsambeW BCJ(間にさらにゼロ幅文字入り)となっており、前回解析したMyJCBメールと同じRLO(右から左へ書字方向を強制する制御文字)が使われていました。前回よりもゼロ幅文字が増え、細工がさらに手の込んだものに進化しています。
④送信ルートと、実在企業を騙る偽装ヘッダー
※メールヘッダー詳細は個人情報保護のため非掲載としますが、判定に使った要点をご紹介します。
真の送信元IP:34.87.150.80(Received-SPFのclient-ipより特定、Pass)
送信元の実体:Google Cloudのホスティング環境。所在地はシンガポール。
前回は実在のYahoo!やminne.comを騙る偽装ヘッダーが見つかりましたが、今回は楽天のメール基盤やAmazon SES(Amazonの配信サービス)を騙る偽造Receivedヘッダーが紛れ込んでいました。実際の送信ドメイン(mail28.ngzjzs.com)とは無関係で、いずれも本物らしく見せるための飾りにすぎません。本物の配送経路は、Received-SPFのclient-ipから特定できます。
⑤誘導先サイト——前回とまったく同じサーバー
本文のボタンのリンク先は次の通りでした。
誘導先:hxxps://www.primes.cqhongri.com/MyJCB/Webmasters/UP_apps/Login(IP:103.226.154.99)
このIPアドレスは、前回解析したMyJCBメールの誘導先とまったく同じでした。誘導先のURLパス(/MyJCB/Webmasters/UP_apps/Login)も完全に一致しています。ドメイン名だけを使い捨てにして、裏側の偽サイトキットとサーバーは同じものを使い回している、明確な証拠です。
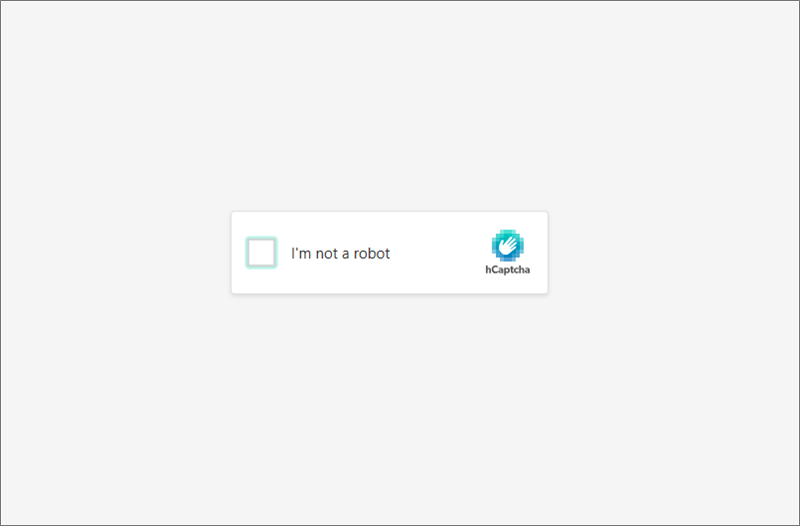
前回同様、hCaptchaで「人間かどうか」を確認してから先に進む仕組み
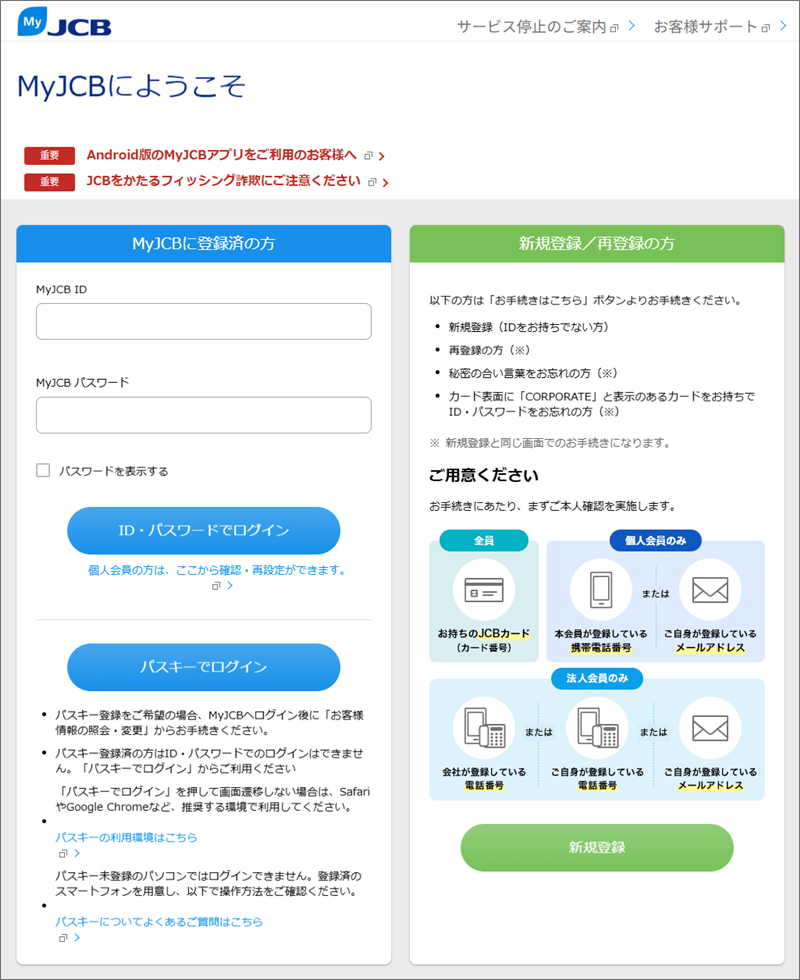
見た目も前回と同一の、精巧な偽ログインページ
同じキットを使い回しているため、見た目や作り込みの精巧さも前回とまったく同じです。
⑥添付ファイルについて
メールにはJCB.kfpozという、見慣れない拡張子の添付ファイルが付いていましたが、感染リスクを避けるため開封・解析は行っていません。前回の`.md`に続き、今回も一般的でない拡張子が使われている点は共通しています。
⑦本物のJCBが案内していること
JCB公式サイトでも、メールやSMSからのリンクでMyJCBのID・パスワードやカード情報を求めることはない旨が明記されています。
▶ 参考:JCB公式「あなたも狙われている!JCBをかたるフィッシング事例」
前回のMyJCBメールもあわせてご覧ください。同じ攻撃者による使い回しの実態がよく分かります。
▶ 「MyJCBシステム更新に伴うお客様情報の再確認について」は詐欺!差出人名に隠されたUnicode細工と、hCaptchaで守られた精巧な偽サイトを解析
⑧注意点と対処法
- 心当たりのない添付ファイルは、拡張子を問わず絶対に開かないでください。
- 「3Dセキュア認証の有効期限切れ」といった煽り文句には、いったん立ち止まって送信元を確認してください。
- 再認証したい場合は、メール内のリンクではなく、公式アプリやブックマークからアクセスしてください。
- 見た目が本物そっくりでも、URLのドメインがJCB公式(jcb.co.jp等)と異なれば偽物です。
- 万が一情報を入力してしまった場合は、速やかにMyJCBのID・パスワードを再設定し、JCBカスタマーセンターに連絡してください。
今回は、徹底したゼロ幅文字の埋め込みという新しい手口に加え、前回のMyJCBメールと誘導先サーバーが完全に一致するという、同一犯・同一インフラの動かぬ証拠が見つかりました。ドメイン名を使い捨てにしても、裏側のサーバーまでは簡単には変えられない――そんな攻撃者側の事情も垣間見える一件でした。
似たようなメールを受け取った方は、ぜひ下のボタンでこの記事をシェアして、周りの方にも注意を呼びかけてください。
Data Provided by Heartland-Lab Security Research Unit
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾