「[Rakuten] 請求情報を更新する」は詐欺!宛名は「親愛なる議員の皆様」、乗っ取られたブラジルの老舗サイトに仕込まれた誤植だらけのなりすましメールを解析
今回ご紹介するのは楽天を騙る「請求情報を更新する」という詐欺メールですが、文面を読んでいくとツッコミどころが次々に出てくる、ある意味とても分かりやすい一通でした。
📋 調査レポート:概要
| 受信日時 | 2026年9月16日(水)07:51 |
| 件名 | [Rakuten] 請求情報を更新する |
| 騙られたブランド | 楽天(Rakuten) |
| SPF/DKIM判定 | 共にNone(そもそも認証レコードが設定されていない) |
| 危険度 | ★★★☆☆(3/5) |
⚠️ このメールは楽天とは一切関係ありません。楽天とは無関係の第三者が、実在のブランド名を無断で騙って送信しています。
届いたメールの内容
実際に届いたメールがこちらです。読み進めると、あちこちに違和感のある文面になっています。
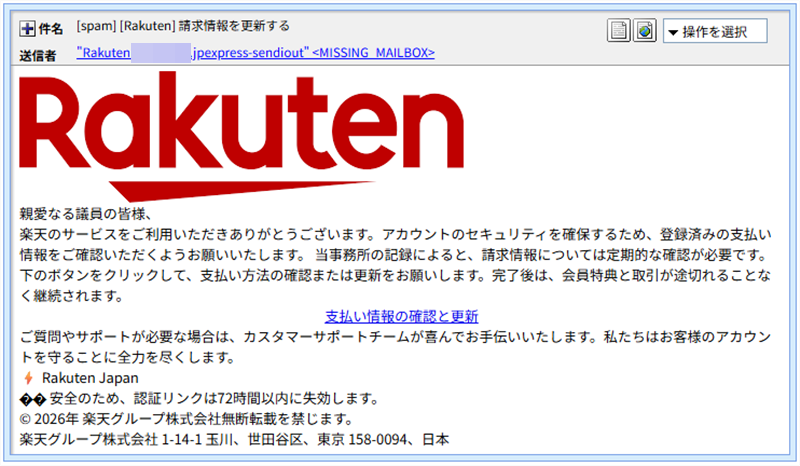
実際に届いた「[Rakuten] 請求情報を更新する」を騙る詐欺メール
親愛なる議員の皆様、

楽天のサービスをご利用いただきありがとうございます。アカウントのセキュリティを確保するため、登録済みの支払い情報をご確認いただくようお願いいたします。当事務所の記録によると、請求情報については定期的な確認が必要です。
下のボタンをクリックして、支払い方法の確認または更新をお願いいたします。完了後は、会員特典と取引が途切れることなく継続されます。

支払い情報の確認と更新:
hxxps://colibridistribuidora[.]com.br/rkt/

ご質問やサポートが必要な場合は、カスタマーサポートチームが喜んでお手伝いいたします。私たちはお客様のアカウントを守ることに全力を尽くします。

⚡ Rakuten Japan
安全のため、認証リンクは72時間以内に失効します。
© 2026年 楽天グループ株式会社 無断転載を禁じます。
楽天グループ株式会社 1-14-1 玉川、世田谷区、東京 158-0094、日本
冒頭の宛名がいきなり「親愛なる議員の皆様」となっており、一般会員向けの通知としては明らかに不自然です。おそらく議員・団体向けの別キャンペーン用テンプレートの宛名部分を差し替え忘れたまま送信してしまったものと見られます。文中の「当事務所の記録によると」という言い回しも、企業からの通知としては違和感があり、法律事務所や会計事務所向けのテンプレートが紛れ込んだ可能性を感じさせます。住所表記も「1-14-1 玉川、世田谷区、東京 158-0094、日本」と、日本語の住所として不自然な語順(英語表記を機械的に単語ごと変換したような並び)になっています。
送信ルートの解析:ポーランドのモバイル回線から直接送信
メールヘッダーのReceived-SPFフィールドを確認すると、次のように記録されていました。
Received-SPF: None (no SPF record) identity=mailfrom;
client-ip=5.185.151.166; helo=8878online.net
送信元IP 5.185.151.166 は、ポーランド・ワルシャワの通信キャリア(Orange系のモバイル回線、利用形態はwireless/consumer)に割り当てられたIPでした。企業のメール配信基盤ではなく、個人のスマートフォン回線から直接送信されている可能性が高いと考えられます。メールヘッダーの送信時刻には「+0200」という中欧夏時間のタイムゾーンが記録されており、ポーランドという所在地と矛盾なく一致しています。
💡 用語解説:SPFが「None」とはどういうことか
SPFの判定結果には主に「Pass」「Fail」「None」があります。「None」は、送信ドメインにSPFレコードそのものが設定されていないことを意味します。まともな企業のメール配信基盤であれば、なりすまし対策としてSPFを設定しているのが通常です。今回のように認証の仕組みすら用意されていないメールは、正規の企業配信基盤を一切経由していないことの分かりやすい証拠と言えます。
なお、送信者アドレスのローカルパート部分には、本来なら定型文字列が入るべき箇所に宛先ドメイン名がそのまま紛れ込む実装ミスも見られました。差込印刷(メールマージ)ツールの変数置換に失敗し、宛先情報を誤って送信者欄に埋め込んでしまった痕跡と考えられます。
リンク先の解析:乗っ取られたブラジルの老舗サイト
メール本文のリンク先を確認すると、真新しい使い捨てドメインではなく、思いがけず「歴史のあるドメイン」が使われていました。
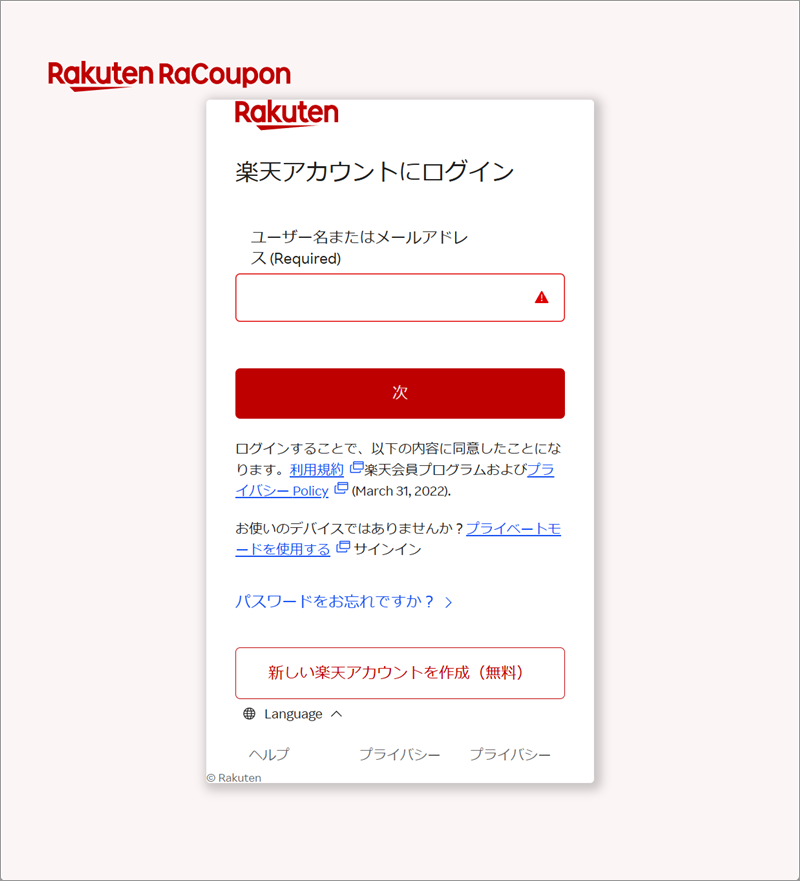
偽の楽天ログイン画面。上部に無関係な別サービスのロゴがそのまま残っている
着地先のドメインは216.172.172.172(ブラジル・サンパウロ州、Oracle Cloud基盤上のHostGator Brasil)でホスティングされていました。ドメインの登録情報を確認したところ、2010年から15年以上運用されている老舗ドメインで、ブラジルの食品卸業者のものと見られる登録情報が残っていました。詐欺師が新規に取得したドメインではなく、実在する企業の正規サイトが何らかの方法(脆弱性やパスワード漏洩など)で乗っ取られ、そのサーバー上の目立たないディレクトリにフィッシングページが間借りする形で設置されたと考えられます。真新しいドメインを使い捨てる手口とは異なり、長年の実績があるドメインの評判にただ乗りするタイプの攻撃です。
偽のログイン画面をよく見ると、上部に本来の楽天とは無関係な別サービスのロゴがそのまま残っていました。おそらく別サービス向けに作られていたフィッシングキットのテンプレートを流用し、下部のログインフォーム部分だけ楽天風に差し替えて、上部のロゴだけ置換し忘れたものと見られます。
注意点と対処法
- 楽天からの通知は、メール内のリンクではなく、必ず楽天公式サイトや楽天アプリから直接ログインして確認してください。
- 宛名が「議員の皆様」など、自分に心当たりのない呼びかけになっているメールは、テンプレートの誤爆であり十中八九詐欺です。
- SPF・DKIMが設定されていない(None)メールは、正規の企業配信基盤を経由していない明確なサインです。
- リンク先が有名企業の正規ドメインであっても、乗っ取られている可能性があります。ドメイン名だけで安全と判断しないでください。
- 万一ログイン情報を入力してしまった場合は、直ちに楽天のパスワードを変更し、クレジットカードの利用明細を確認してください。
まとめ
今回のメールは、宛名や言い回しからして誤植だらけの分かりやすい詐欺でしたが、着地先には乗っ取られた実在の老舗企業サイトが使われているという、インフラ面では侮れない手口でした。文面がどれだけ怪しくても、あるいは逆にリンク先が「聞いたことのあるドメイン」であっても、メール内のリンクは開かず、必ず公式サイト・公式アプリから確認するようにしてください。
Data Provided by Heartland-Lab Security Research Unit / IPアドレス調査:ip-sc.net
使用配色テーマ:Teal
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体