件名「新しい情報のお知らせ」だけの空っぽメールは詐欺!開いて初めて分かるAmazonなりすまし、前回セゾン詐欺と同じ米ジョージア州の送信元を確認
今回ご紹介するのは、少し変わった一通です。件名も本文も驚くほど中身が薄く、どのサービスを装っているのか、読んだだけでは全く見当がつきません。しかし実際にリンクを開いてみると、思いがけない正体が見えてきました。
📋 調査レポート:概要
| 件名 | [spam] 新しい情報のお知らせ |
| 表示送信者名 | カスタマーサポート |
| 実際の送信者アドレス | Support@yoiqwa.lsunew.com |
| 受信日時 | 2026年9月13日 18:22 |
| SPF判定 | Pass(攻撃者自身のドメインでの話) |
| 実際の発信地(推定) | アメリカ・ジョージア州(家庭用回線) |
| 最終的な誘導先 | 日本・東京(Alibaba Cloud)/Amazonサインイン画面を模した偽サイト |
危険度評価: ★★★★☆(4/5) — Amazonアカウント情報の詐取を狙う、ブランド名を隠した巧妙な誘導です。
⚠️ このメールは「Amazon」を騙った偽物です ⚠️
📧 届いたメールの内容
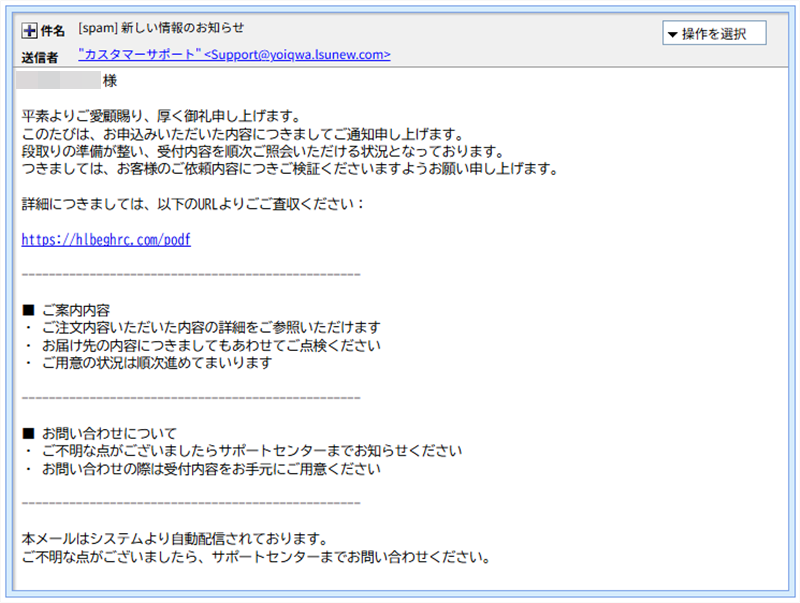
実際に届いたメールの画面がこちらです。件名も本文も、何のサービスに関するものなのか一切書かれていません。
※メールヘッダー詳細は個人情報保護のため非掲載
本文は次の通りです(リンクは無効化しています)。
◯◯◯ 様

平素よりご愛顧賜り、厚く御礼申し上げます。
このたびは、お申込みいただいた内容につきましてご通知申し上げます。
段取りの準備が整い、受付内容を順次ご照会いただける状況となっております。
つきましては、お客様のご依頼内容につきご検証くださいますようお願い申し上げます。

詳細につきましては、以下のURLよりご査収ください:

(リンク省略)

--------------------------------------------------

■ ご案内内容
・ ご注文内容いただいた内容の詳細をご参照いただけます
・ お届け先の内容につきましてもあわせてご点検ください
・ ご用意の状況は順次進めてまいります

--------------------------------------------------

■ お問い合わせについて
・ ご不明な点がございましたらサポートセンターまでお知らせください
・ お問い合わせの際は受付内容をお手元にご用意ください

--------------------------------------------------

本メールはシステムより自動配信されております。
ご不明な点がございましたら、サポートセンターまでお問い合わせください。
「ご注文内容」「お届け先」といった単語から何かの通販サービスに関するものらしいとは推測できますが、社名もサービス名も一切書かれていません。何を注文したことになっているのか、どこからの通知なのか、読み手に判断させる材料がほとんど無いという、かなり不親切な(あるいは意図的に空虚にした)作りです。
🌐 送信ルートの解析——前回記事との一致
送信元を確認すると、Kagoyaに接続してきたIPアドレスは 34.125.68.60(Google Cloud)で、SPFは「Pass」でした。ただしこれも、前回・前々回とまったく同じ理屈で、攻撃者自身が用意したドメイン「yoiqwa.lsunew.com」の中で正しく設定されているだけの話です。
ヘッダーをさらに遡ると、「c-69-180-160-179.hsd1.ga.comcast.net」という逆引きホスト名が見つかりました。「hsd1.ga」はアメリカ・ジョージア州の家庭向けインターネット回線(Comcast)を示す表記です。
これは実は、直前にご紹介したセゾンカードなりすまし詐欺メールの送信元とほぼ同じ場所です。前回は「c-69-180-240-166.hsd1.ga.comcast.net」、今回は「c-69-180-160-179.hsd1.ga.comcast.net」と、同じ地域・同じComcast回線の近い番号帯からの発信であり、受信時刻もわずか2時間ほどしか離れていません。ドメイン名の付け方(意味のない単語+ランダムな英数字+.com)も酷似しています。同一の攻撃者が、同じ自宅の回線から、切り口を変えて複数のなりすましメールを立て続けに送信している可能性が高いと考えられます。
🕵️ 開いて初めて分かった正体
本文中のリンク先へアクセスしたところ、まずGoogle Chromeのセーフブラウジング機能により「危険なサイト」という警告が表示されました。
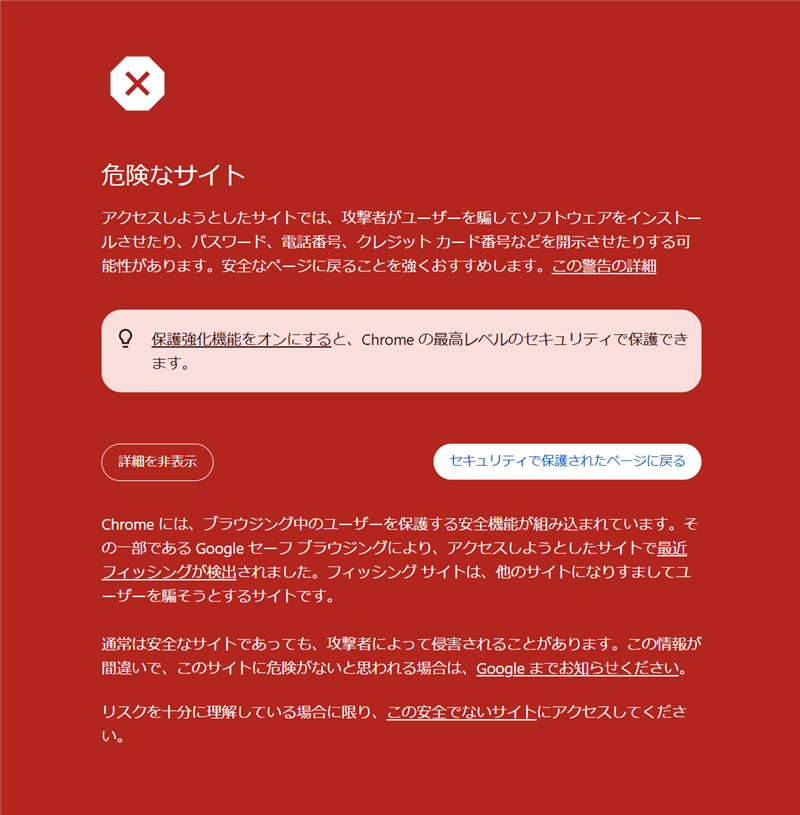
① Google側ですでにフィッシングサイトとして検出されていた
この警告が出た時点で、Googleがすでにこのリンク先をフィッシングサイトとして把握していることが分かります。警告を確認のうえ先へ進んでみると、ようやくこのメールの正体が見えてきました。表示されたのは、Amazonのサインイン画面を模した偽サイトです。
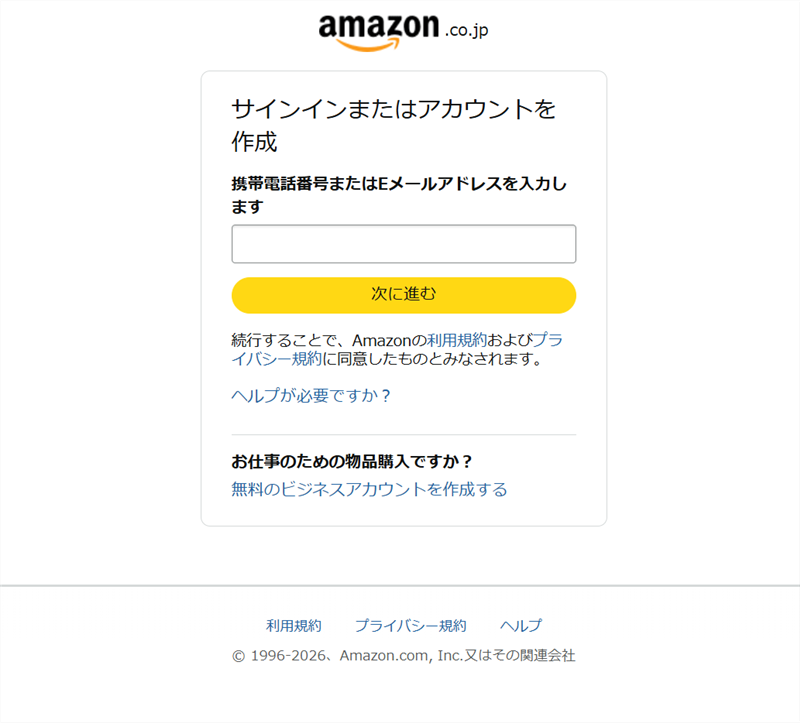
② 最終的に表示されたAmazonなりすましのログイン画面
メール本文には社名もサービス名も一切書かれていなかったのに、リンクを開いて初めてAmazonへのなりすましだと分かる——スパムフィルターによる文字列検知を避けるための、ある意味で徹底した「中身のなさ」だったというわけです。
✅ 注意点と対処法
- 件名や本文に社名・サービス名が書かれていない「空っぽ」なメールほど、逆に警戒が必要です。心当たりのない通知メールのリンクは開かないでください。
- Chromeなどのブラウザが「危険なサイト」と警告した場合は、絶対に先へ進まず、すぐにページを閉じてください。
- Amazonへのログインは、必ず公式アプリまたはブックマークした公式サイトから行いましょう。
- 同じような文面のメールが複数回届いた場合、同一の攻撃者が手を替え品を替え送っている可能性があります。1通見抜ければ、似た文面の他のメールも疑ってください。
📢 まとめ
今回のメールは、社名もサービス名も書かないという徹底した「空っぽさ」で正体を隠していましたが、送信元をたどると直前に解析したセゾンカードなりすましメールと同じアメリカ・ジョージア州の家庭用回線に行き着きました。同一犯が複数のなりすましキャンペーンを並行して展開している可能性がある、興味深い一例です。身近な方にもこの記事のURLを共有して、注意を呼びかけてあげてください。
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 【速報】Apple Music+「無料体験終了のお知らせ」偽メールが58通の波状攻撃——管理番号は毎回違っても着地サーバーは同一という杜撰な実態