セゾンカードから「電力費のご請求内容をご確認ください」は詐欺!送信元は米ジョージア州の自宅回線、誘導先は過去記事と同じ東京の詐欺インフラを解析
9月も中旬に差し掛かり、電気代の請求書が届く時期を気にされている方も多いのではないでしょうか。そんな暮らしの一場面に入り込むように、セゾンカードを騙る「電力費のご請求内容」メールが届きました。今回は送信元をたどっていくと、思いがけない場所に行き着きました。
📋 調査レポート:概要
| 件名 | [spam] 電力費のご請求内容をご確認ください |
| 表示送信者名 | カスタマーサポート |
| 実際の送信者アドレス | Support@bfjtpl.hebdlw.com |
| 受信日時 | 2026年9月13日 16:05 |
| SPF判定 | Pass(攻撃者自身のドメインでの話) |
| 実際の発信地(推定) | アメリカ・ジョージア州(家庭用回線) |
| 誘導先 | 日本・東京都渋谷区(現在はリダイレクトで無効化) |
危険度評価: ★★★☆☆(3/5) — 誘導先はすでに無効化されていますが、手口としては典型的な支払い督促型フィッシングです。
⚠️ このメールは「セゾンカード」を騙った偽物です ⚠️
📧 届いたメールの内容
実際に届いたメールの画面がこちらです。
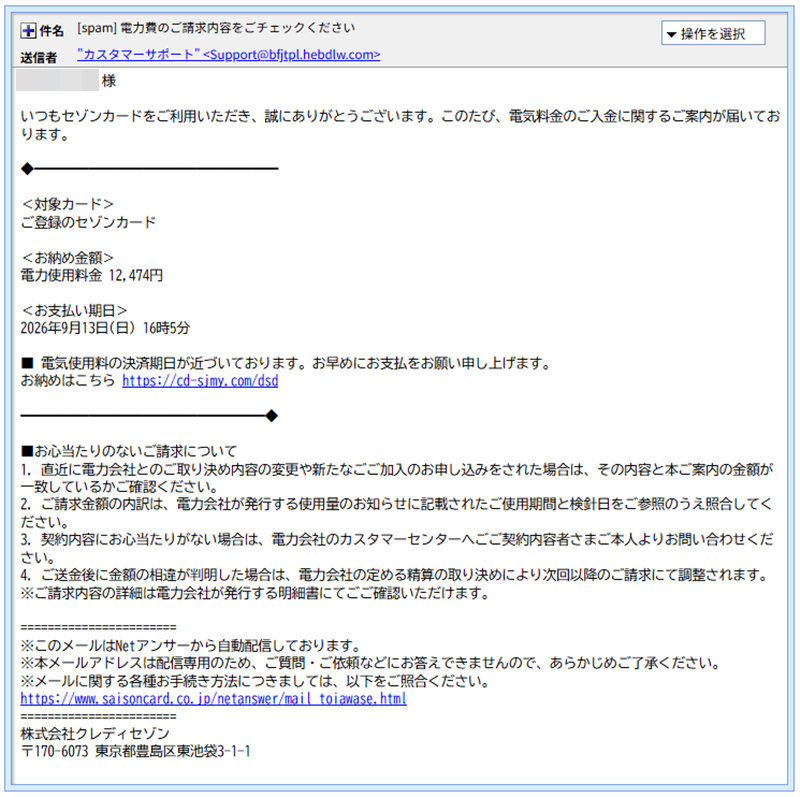
※メールヘッダー詳細は個人情報保護のため非掲載
本文は次の通りです(リンクは無効化しています)。
◯◯◯ 様

いつもセゾンカードをご利用いただき、誠にありがとうございます。このたび、電気料金のご入金に関するご案内が届いております。

◆━━━━━━━━━━━━━━━━━━

<対象カード>
ご登録のセゾンカード

<お納め金額>
電力使用料金 12,474円

<お支払い期日>
2026年9月13日(日) 16時5分

■ 電気使用料の決済期日が近づいております。お早めにお支払いをお願い申し上げます。
お納めはこちら(リンク省略)

━━━━━━━━━━━━━━━━━━◆

■お心当たりのないご請求について
1. 直近に電力会社とのお取り決め内容の変更や新たなご加入のお申し込みをされた場合は、その内容と本ご案内の金額が一致しているかご確認ください。
2. ご請求金額の内訳は、電力会社が発行する使用量のお知らせに記載されたご使用期間と検針日をご参照のうえ照合してください。
3. 契約内容にお心当たりがない場合は、電力会社のカスタマーセンターへご契約内容者さまご本人よりお問い合わせください。
4. ご送金後に金額の相違が判明した場合は、電力会社の定める精算の取り決めにより次回以降のご請求にて調整されます。
※ご請求内容の詳細は電力会社が発行する明細書にてご確認いただけます。

========================
※このメールはNetアンサーから自動配信しております。
※本メールアドレスは配信専用のため、ご質問・ご依頼などにお答えできませんので、あらかじめご了承ください。
※メールに関する各種お手続き方法につきましては、以下をご照合ください。
https://www.saisoncard.co.jp/netanswer/mail_toiawase.html
========================
株式会社クレディセゾン
〒170-6073 東京都豊島区東池袋3-1-1
🌐 送信ルートおよび偽装判定
送信元を確認すると、SPFの判定は「Pass」となっており、Kagoyaに直接接続してきたIPアドレスは35.235.127.218(Googleのクラウドインフラ)でした。ただしこれは、正規のセゾンカードのメールであることを意味するものではありません。攻撃者自身が用意したドメイン「bfjtpl.hebdlw.com」の中で、その送信サーバーが正しく設定されているというだけの話です。
興味深いのは、ヘッダーをさらに遡って見つかった一行です。そこには「c-69-180-240-166.hsd1.ga.comcast.net」という逆引きホスト名が記録されていました。「hsd1.ga」はアメリカ・ジョージア州の家庭向けインターネット回線(Comcast)を示す表記です。つまりこのメール、攻撃者が自宅のパソコンから、自分で用意したクラウドサーバーへ直接メールを送信した痕跡と考えられます。日本の電力会社の請求案内が、実はアメリカの一般家庭から発信されていたというわけです。
セゾンカードからの正規のメールは「saisoncard.co.jp」等の公式ドメインから送信されます。今回のように無関係のドメインから届いた時点で、SPFの結果にかかわらず偽物と判断できます。
🕵️ 誘導先サイトについて
本文中の「お納めはこちら」のリンク先を確認したところ、https://cd-sjmy.com/dsd というアドレスでした。このドメインを調べたところ、43.165.167.228(Tencent Cloud、東京都渋谷区)に割り当てられていることが分かりました。
実はこの場所、以前ご紹介したヤマト運輸なりすまし詐欺の誘導先サイトとほぼ同じ座標に位置しています。攻撃者グループが同じホスティング拠点を使い回している可能性が高く、手口は違っても裏側のインフラは共通しているケースが少なくないことがうかがえます。
なお、実際にリンク先へアクセスしたところ、現在はYahoo!のトップページへリダイレクトされる状態でした。フィッシングサイト自体はすでに閉鎖・無効化されているとみられますが、ホスティング拠点そのものは再利用される可能性があるため、油断はできません。
✅ 注意点と対処法
- セゾンカードなど、実在する会社を名乗るメールは、必ず送信元のドメインが公式のもの(saisoncard.co.jpなど)であるかを確認しましょう。
- 電気料金などの請求案内は、メール内のリンクからではなく、公式サイトやカード会社の公式アプリから直接ご確認ください。
- 「お支払い期日」を強調して急かす文面は、フィッシング詐欺でよく使われる典型的な手口です。
- リンク先が現在無反応・リダイレクトであっても、同じ攻撃者が別のメールで同じインフラを再利用する可能性があるため、油断せず注意を続けましょう。
📢 まとめ
今回のメールは、表面上はSPF認証をパスしていましたが、ヘッダーの奥をたどるとアメリカ・ジョージア州の家庭用回線という発信元が見えてきました。さらに誘導先のホスティング拠点は、過去に別のブランドを騙った詐欺と同じ場所であることも判明しました。手口の見た目は違っても、裏側では同じインフラが使い回されていることがある、という好例です。身近な方にもこの記事のURLを共有して、注意を呼びかけてあげてください。
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 【速報】Apple Music+「無料体験終了のお知らせ」偽メールが58通の波状攻撃——管理番号は毎回違っても着地サーバーは同一という杜撰な実態