「Amazonアプリ限定|最大5,000pt還元実施中」は詐欺!ゼロ幅文字でフィルター回避、PCは東京・スマホはバンコクに振り分ける手口を解析
秋のセールシーズンが近づき、通販サイトのポイント還元キャンペーンが気になる時期ですね。そんなタイミングを狙ったように「Amazonアプリ限定」を謳うポイント還元メールが届きました。今回は仕掛けが幾重にも重なった、なかなか手の込んだ一通です。
📋 調査レポート:概要
| 件名 | [spam] Amazon アプリ限定|最大5,000pt還元実施中 |
| 表示送信者名 | Amazon.co.jp デリバリー |
| 実際の送信者アドレス | oqliq@oqliq.zxgyl88.com |
| 受信日時 | 2026年9月13日 14:30 |
| SPF判定 | Pass(ただし攻撃者自身のドメインでの話。詳細は本文参照) |
| 誘導先(PC) | 日本・東京(404エラーで実体なし) |
| 誘導先(スマホ) | タイ・バンコク(実際の偽ログイン画面) |
危険度評価: ★★★★★(5/5) — Amazonアカウント情報を狙う、複数の高度な回避技術を組み合わせた手口です。
⚠️ このメールは「Amazon」を騙った偽物です ⚠️
📧 届いたメールの内容
実際に届いたメールの画面がこちらです。「添付ファイル」としてlogo.pngとAmazon.co.jp.xbbという2つのファイルが表示されていますが、これらは開封・解析しておりません(後述)。
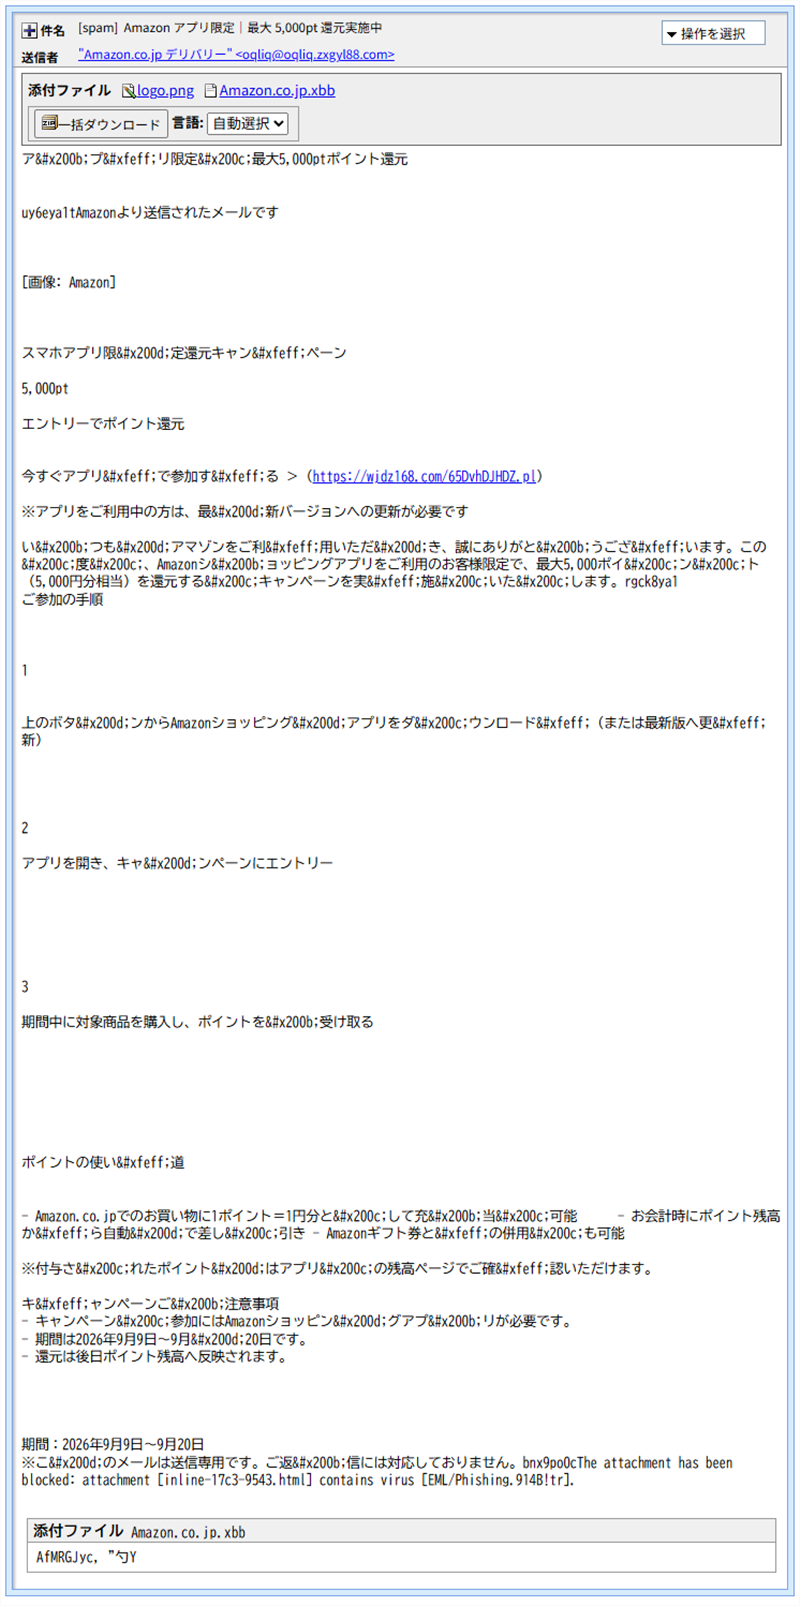
※メールヘッダー詳細は個人情報保護のため非掲載
本文は次の通りです。実際に届いた状態をそのまま再現しています(一部、通常は目に見えないはずの文字コードがそのまま表示されている点にご注目ください)。
アプリ限定最大5,000ptポイント還元 Amazonより送信されたメールです [画像: Amazon] スマホアプリ限定還元キャンペーン 5,000pt エントリーでポイント還元 今すぐアプリで参加する >(リンク省略) ※アプリをご利用中の方は、最新バージョンへの更新が必要です いつもアマゾンをご利用いただき、誠にありがとうございます。この度に、Amazonショッピングアプリをご利用のお客様限定で、最大5,000ポイント(5,000円分相当)を還元するキャンペーンを実施いたします。 ご参加の手順 1 上のボタンからAmazonショッピングアプリをダウンロード(または最新版へ更新) 2 アプリを開き、キャンペーンにエントリー 3 期間中に対象商品を購入し、ポイントを受け取る ポイントの使い道 - Amazon.co.jpでのお買い物に1ポイント=1円分として充当可能 - お会計時にポイント残高から自動で差し引き - Amazonギフト券との併用も可能 ※付与されたポイントはアプリの残高ページでご確認いただけます。 キャンペーンご注意事項 - キャンペーン参加にはAmazonショッピングアプりが必要です。 - 期間は2026年9月9日~9月20日です。 - 還元は後日ポイント残高へ反映されます。 期間:2026年9月9日~9月20日 ※このメールは送信専用です。ご返信には対応しておりません。
💡ここで! ​ みたいな文字、なんで見えてるの?
​やは「ゼロ幅文字」と呼ばれる、本来は画面に何も表示されない特殊な文字をHTML上で指定するための記号です。攻撃者は「アプリ」「限定」のような単語の中にこれをこっそり挟み込み、スパムフィルターが単語をそのまま認識できないようにする狙いがあります。通常、HTMLメールとして表示されれば読者の目には見えません。ところが今回はメールがテキスト形式で表示されたため、本来は不可視のはずのコードがそのまま文字として画面に漏れてしまい、逆に手口がバレてしまったというわけです。
🌐 送信ルートの解析
送信元をたどると、Kagoyaのサーバーに最後に接続してきたIPアドレスは 172.178.13.254 で、Microsoft Azure上のサーバーでした。SPF判定は「Pass」となっていますが、これは攻撃者自身が管理するドメイン(oqliq.zxgyl88.com)の正規サーバーから送っていることを示しているだけで、なりすましではないことの証明にはなりません。
さらにヘッダーを遡ると、興味深い事実が見えてきました。このメールは少なくとも2段階の中継を経て届いています。最初に登場するホストは「mail.531a2bd.pref.saitama.jp」という名前を名乗っており、一見すると埼玉県庁のメールサーバーのようにも読めます。しかし実在の自治体のメールサーバーが、こんな16進数の羅列を含んだホスト名を使うとは考えにくく、県庁を装った偽のホスト名である可能性が高いです。このホストは「smtp.mail-resolve.ad.jp」という中継サービスを経由し、さらに攻撃者自身のドメインを経由して、最終的にKagoyaへ届いています。
加えて、ヘッダー内には携帯キャリアのY!mobile(ymobile.ne.jp)名義の署名も含まれていました。検証結果までは確認できませんでしたが、正規の携帯キャリアのドメインまで経由地に含めることで、メールに一見「お墨付き」があるように見せかけようとする、手の込んだ多段中継の跡がうかがえます。埼玉県庁からY!mobile経由でAmazonのポイント案内が届くなんて、一体どういう配達ルートなのでしょうね(笑)。
📱 PCとスマホで着地先が変わる「クローキング」
メール本文の「今すぐアプリで参加する」リンク先を実際に確認したところ、非常に興味深い挙動が見られました。
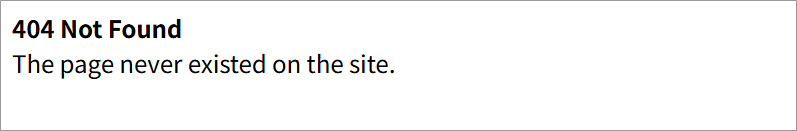
① PCからアクセス → wjdz168.comは「404 Not Found」で実体なし
ところが、同じリンクをスマートフォンから開くと、まったく別のドメインへ転送され、Amazonのログイン画面を模した偽サイトが表示されました。
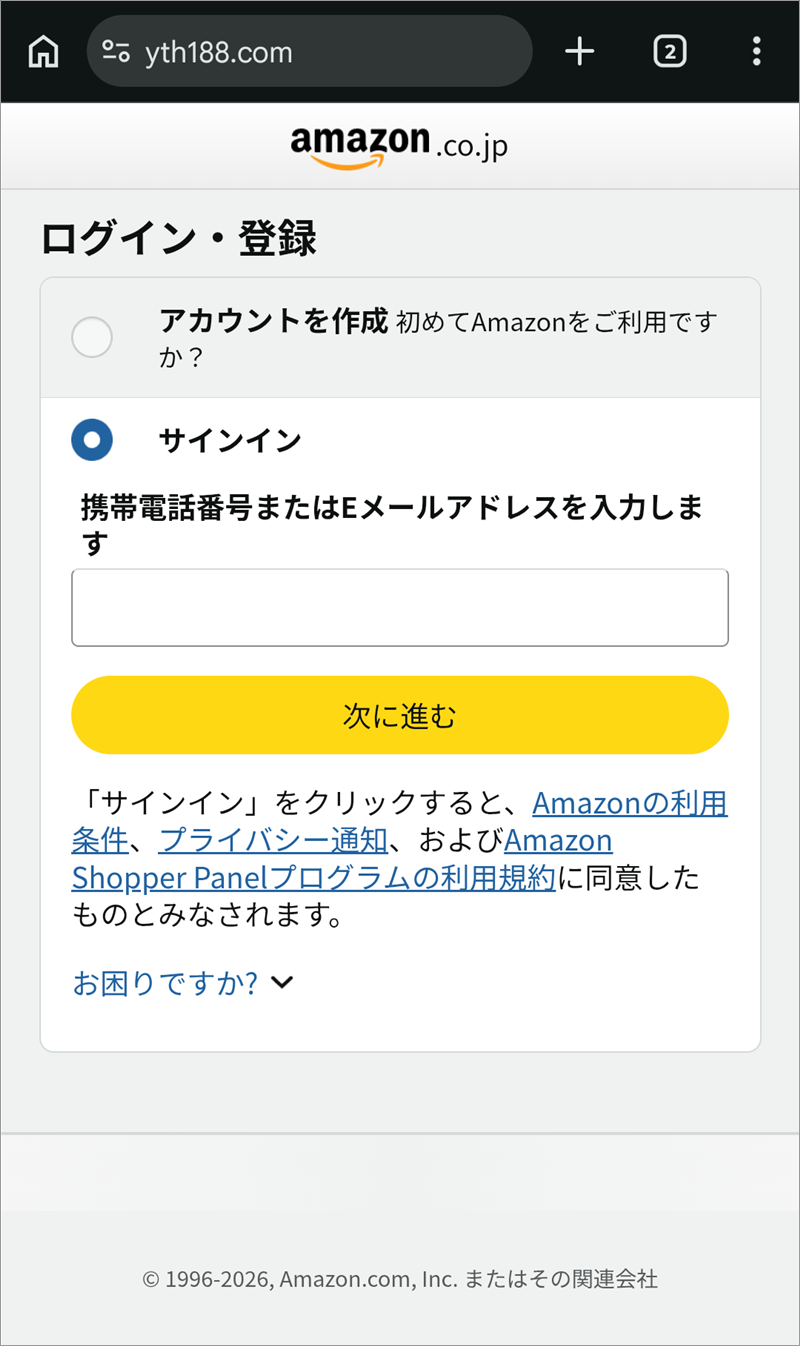
② スマホからアクセス → yth188.comの偽Amazonログイン画面が表示
この2つのドメインを調べたところ、どちらもTencent Cloud上でホストされていましたが、割り当てられているリージョンが異なっていました。PC向けのwjdz168.comは 43.167.13.5(東京リージョン)、スマホ向けのyth188.comは 43.164.1.32(バンコクリージョン)と、着地するサーバーの拠点そのものが違います。アクセスする端末によって表示内容を変える「クローキング」と呼ばれる手口で、セキュリティ調査や自動巡回ツールをかわしつつ、実際の被害者であるスマートフォン利用者にだけ確実に偽サイトを表示する狙いがあると考えられます。
似たようなクローキングの手口は、本サイトでも過去に取り上げています。あわせてご覧ください。
📎 添付ファイルについて
メールには「logo.png」「Amazon.co.jp.xbb」という2つの添付ファイルが確認できましたが、いずれも当サイトでは開封・実行しておりません。実はヘッダー情報を確認したところ、Kagoya側のウイルス対策機能がこのメールに含まれていた悪意あるHTMLファイルをすでに検知・ブロックしていたことが分かりました。表示されている添付ファイルは、このブロックの影響で名称や中身が変化したものと考えられます。拡張子が不審なファイルは、たとえ届いても開かないのが鉄則です。
✅ 注意点と対処法
- 「アプリ限定」「期間限定」を強調するポイント還元メールは、まず公式アプリやAmazon公式サイトのお知らせで実施の有無を確認しましょう。
- メール内のリンクはクリックせず、必要であればブックマークした公式サイトや公式アプリから直接アクセスしてください。
- 見慣れない拡張子の添付ファイルは絶対に開かないでください。
- PCで確認して「何も起きなかったから安全」と判断するのは危険です。今回のように、スマホでは全く違う挙動をする詐欺サイトも存在します。
📢 まとめ
今回のメールは、フィルター回避のためのゼロ幅文字、埼玉県庁を装った偽ホスト名を含む多段中継、そしてPCとスマホで着地先を変えるクローキングと、複数の技術が組み合わさった手の込んだ詐欺でした。「秋のポイント還元」につられて焦ってタップする前に、身近な方にもこの記事のURLを共有し、注意を呼びかけてあげてください。
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 【速報】Apple Music+「無料体験終了のお知らせ」偽メールが58通の波状攻撃——管理番号は毎回違っても着地サーバーは同一という杜撰な実態