HEARTLAND

The Endress Run

  • ホーム
  • Myself
  • お問合せページ
  • サイトマップ
  • プライバシーポリシー
  • 
  • 

    メニュー

  • 

    サイドバー

  • 

    前へ

  • 

    次へ

  • 

    検索

  •   RSS 
  •   Feedly 
  1. ホーム>
  2. デジタル>
  3. 迷惑メール

『詐欺メール』日に2通づつ「ETCサービスご利用者様へ大切なお知らせ」と、来た件
2022年8月10日

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket

差出人は常習犯
※ご注意ください!
このブログエントリーは、フィッシング詐欺メールの注意喚起拡散を目的とし
悪意を持ったメールを発見次第できる限り迅速にをもっとうにご紹介しています。

このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません!
リンク先は正規サイトを模した偽のコピーサイトで、フォームにアカウント情報や
クレジットカードの入力させそれらの情報を詐取しようとします。
被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は
ブックマークしてあるリンクを使うかスマホアプリを
お使いになってログインするよう
心掛けてください!
また、気が付かずにログインしてしまった場合は、まず落ち着いてできる限り早く
パスワードの変更やクレジットカードの利用停止を行ってください。
目次
  • 1. ★フィッシング詐欺解体新書★
    • 1.1. ”etc-meisai.jp”じゃなくて”etc-eisai.jp”
    • 1.2. コヤツ他にもAmazonなども手広くやってるっぽい
    • 1.3. サイトはGoogleでは既にブラックリスト入り
    • 1.4. まとめ

★フィッシング詐欺解体新書★

”etc-meisai.jp”じゃなくて”etc-eisai.jp”

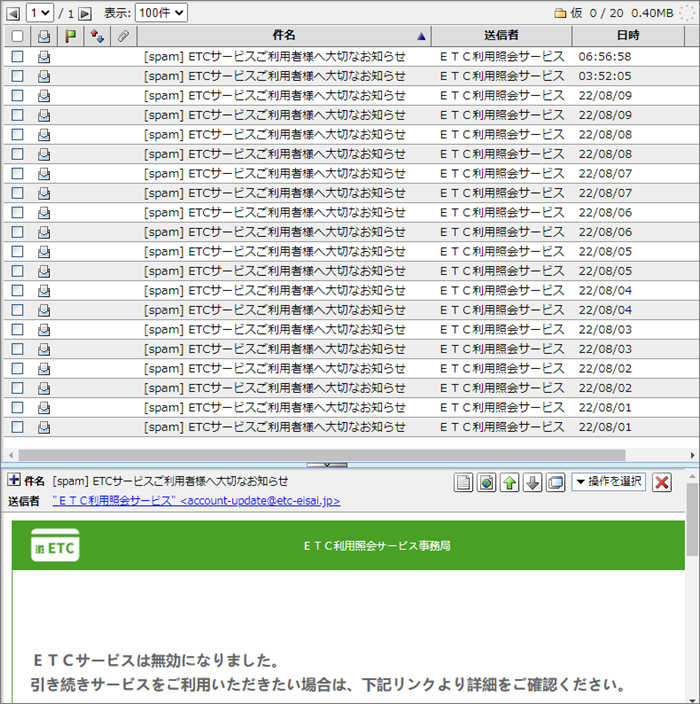
最近「ETC利用照会サービス」さんを騙る詐欺メールがコンスタントに届いております。
日に2通づつで今月に入ってからだけでも同じものが20通。

こんなに毎日、毎日送られてくるのでよほど大切な知らせが有るのかと思えば、書いてあるのは
「ETCサービスは無効になりました。
引き続きサービスをご利用いただきたい場合は、下記リンクより詳細をご確認ください。」
とだけ…(笑)
理由も何もありゃしない、ただ単にサービスが無効になったと…
同じような件名で「ETC利用照会サービス」さんを騙るものは既に5度ほどご紹介していますが
余りにも多くて目に余るので改めてのご紹介となります。

では、このメールを解体し詳しく見ていきましょう!
まずはプロパティーから見ていきましょう。

件名は
「[spam] ETCサービスご利用者様へ大切なお知らせ」
こんなのフィルタリングで自動削除してくれえればいいのにね!
ご承知の通り件名欄は、差出人が書き込むものですからいくらでも適当に記入できます。

この件名には”[spam]”とスタンプが付けられているので迷惑メールの類です。
このスタンプはスパムスタンプと呼ばれるサーバーからの注意喚起で、これが付いている
ものは全て迷惑メールと判断されたもの。
うちのサーバーの場合注意喚起だけですが、例えばGoogleのGmailサーバーの場合だと
否応なしに「迷惑メール」フォルダーに勝手に保存されるような仕組みもあります。

差出人は
「”ETC利用照会サービス” <account-update@etc-eisai.jp>」
皆さんはご存じでしょうか?
この差出人欄は完全に自己申告制で、誰でもウソが書けるフィールド。
ですから、ここは信用できない部分です。

アルファベットが全角文字でしょ?これ詐欺メールのあるあるですから覚えておいてください。

差出人のメールアドレスに使われているドメインは”etc-eisai.jp”
残念っ!惜しいですねぇ…これじゃ「エイサイ」になってしまいますよ(笑)
「ETC利用照会サービス」さんのドメインは、”etc-meisai.jp”なんですけどね。


コヤツ他にもAmazonなども手広くやってるっぽい

では、改めてこのメールがフィッシング詐欺メールであることを立証していきましょうか!
まず、このメールのヘッダーソースを確認し調査してみます。
私が愛用のThunderbirdの場合、「表示(V)」⇒「メッセージのソース(O)」と進むと見られますよ。
ソースから抜き出した「フィールド御三家」がこちらです。

Return-Path: 「amazonj-account-updyatet@yu823.cn」

”Return-Path”は、このメールが何らかの障害で不達に終わった際に返信される
メールアドレスです。
一般的には、差出人と同じメールアドレスが記載されますが、それとは全く異なる
中国のドメインを使ったメールアドレスが記載されているじゃありませんか!
それにアカウントには、Amazonを彷彿とされるものが…(笑)
コヤツ他にも手広くやっているんでしょうね。
もちろんここも偽装されています。

Message-ID:「9D2A95DE14A8410AA0FF25A58D1398B8@apbuljuu」

”Message-ID”は、そのメールに与えられた固有の識別因子。
このIDは世の中に1つしかありません。
”@”以降は、メールアドレスと同じドメインか若しくはデバイス名が入ります。
ここも偽装可能で鵜呑みにはできません。

Received:「from apbuljuu (unknown [121.33.184.28])」

”Received”は、このメールが通過してきた各受送信サーバーが自身で刻む
自局のホスト情報です。
ここに掲げた”Received”はこのメールが最初に通過したサーバーのもの。
すなわち、差出人が使った送信サーバーの自局情報。
記載されている末尾の数字は、そのサーバーのIPアドレスになります。

”Return-Path”から推測すると、この差出人は詐欺の常習犯と判断できますね。
きっと、ETC利用照会サービスさん以外にもAmazonはもちろんの事、各種クレカ詐欺にも加担しているはずです

もうこの時点で差出人のメールアドレスのドメインは”etc-eisai.jp”では無いことは明白。
「フィールド御三家」の中で一番重要なのは”Received”
ここでは、”Received”のIPアドレスについて調べることにします。
これを紐解けば差出人の素性が見えてきます。
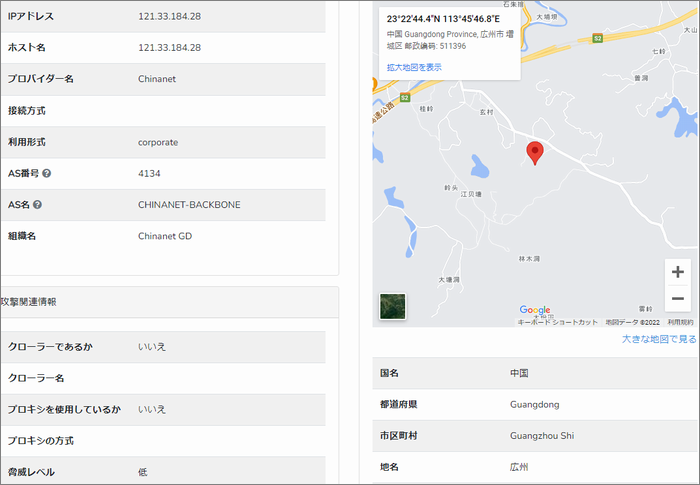
”Received”のIPアドレス”121.33.184.28”は、差出人が利用しているメールサーバーのもの。
このIPアドレスを元にその割り当て地を確認してみます。

IPアドレスを元にしているので、かなりアバウトな位置であることをご承知いただいた上でご覧ください。

ピンが立てられたのは、「中国広州市」付近です。
このメールは、この付近に設置されたメールサーバーを介して私に届けられたようです。


サイトはGoogleでは既にブラックリスト入り

では引き続き本文。

ETCサービスは無効になりました。
引き続きサービスをご利用いただきたい場合は、下記リンクより詳細をご確認ください。ご変更はこちらから

ご不便とご心配をおかけしまして誠に申し訳ございませんが、
何とぞご理解賜りたくお願い申しあげます。

このメールは、フィッシング詐欺メールなので詐欺サイトへのリンクが付けられています。
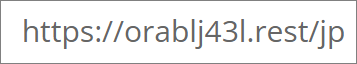
そのリンクは「ご変更はこちらから」って書かれたところに張られていて、リンク先の
URLがこちらです。

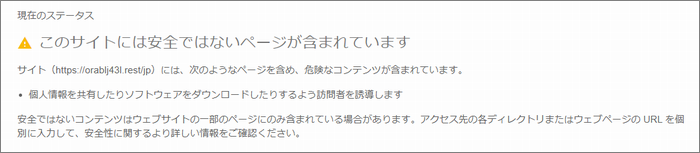
このサイトの危険性をGoogleの「セーフ ブラウジング」で確認してみます。

このように既に危険サイトと認識されており、ブラックリストに登録済み。
ここには「個人情報を共有したりソフトウェアをダウンロードしたりするよう訪問者を誘導します」と
書かれています。

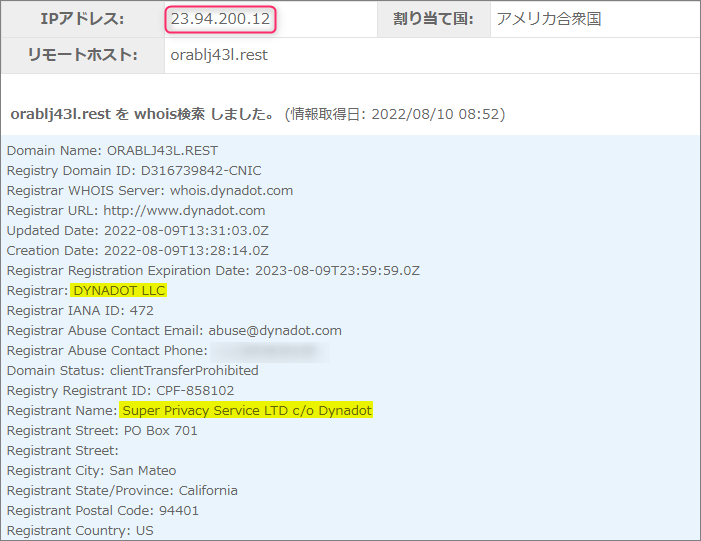
このURLで使われているドメインは、サブドメインを含め”orablj43l.rest”
このドメインにまつわる情報を取得してみます。

管理者も登録者もアメリカの「Dynadot」と言うドメイン名登録事業者です。
リンク先の詐欺サイト管理者は、ここに登録申請と管理を依頼しているようです。

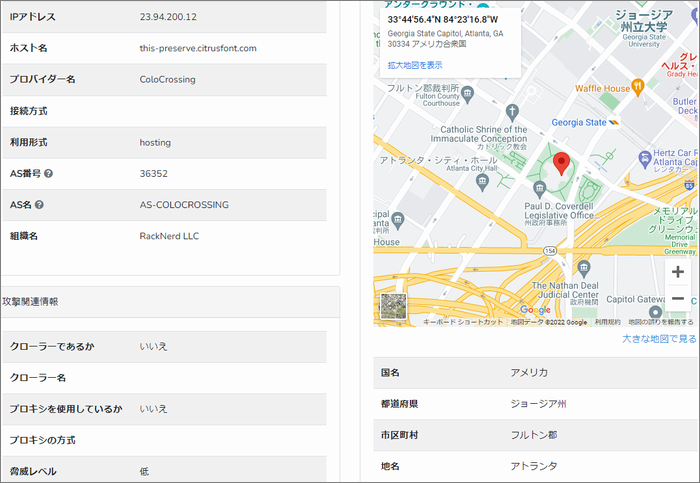
このドメインを割当てているIPアドレスは”23.94.200.12”
先程と同じようにこのIPアドレスを元にその割り当て地を確認してみます。

ピンが立てられのは、アメリカジョージア州アトランタ付近。
この辺りに設置されたウェブサーバーに、リンク先の詐欺サイトは構築されているようです。

危険と言われると見に行きたくなるのが人情と言うもの。
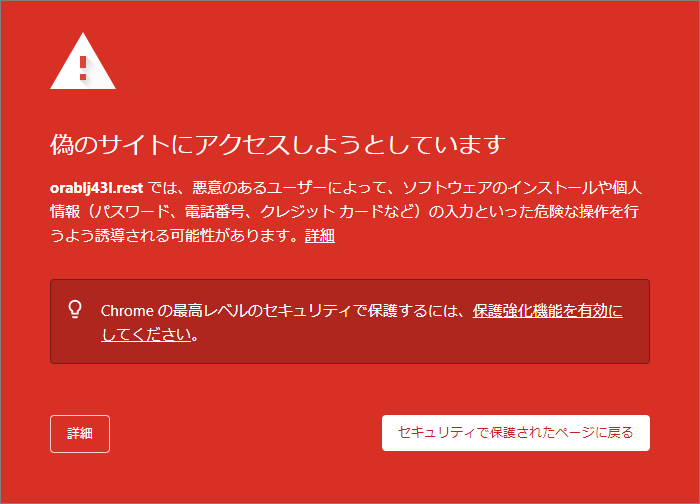
安全な方法でリンク先の詐欺サイトに調査目的で訪れてみました。

当然の如くChromeが接続をブロックしてきました。

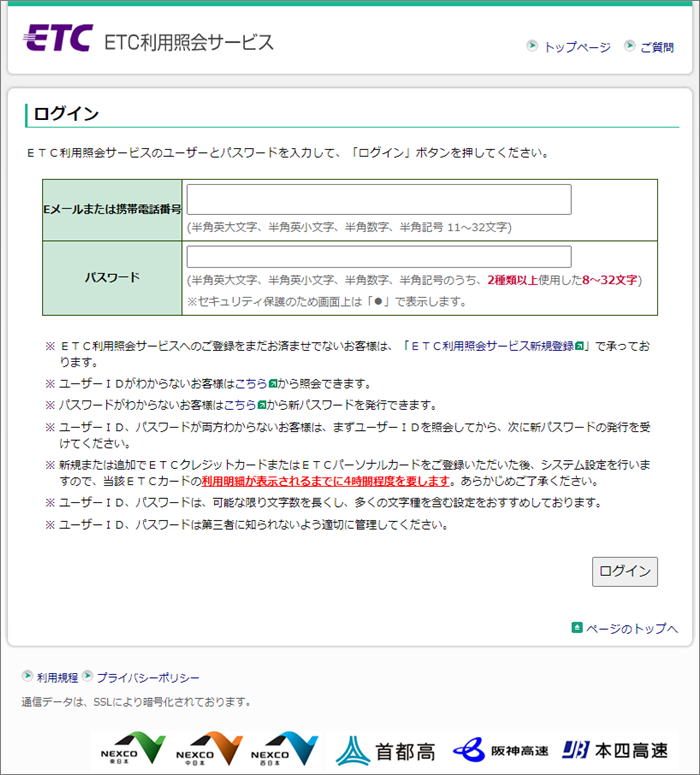
危険を承知で先へ進んでみました。
すると表示されたのは「ETC利用照会サービス」へのログイン画面。
もちろん偽サイトですから絶対にログインしないでください!


まとめ

「ETC利用照会サービス」さんでは、「特設ページ」を設けフィッシング詐欺メールについての
注意喚起を行っております。
ただ、これらのメールに不審と思わなければこのサイトにたどり着くことはできません。
まず、差出人のメールアドレスに注意し、更にリンク先のURLについても気を付けてみてください。

恐ろしいことに、今、こうしている間にも大量のフィッシング詐欺メールが発信されたくさんの
フィッシング詐欺サイトが作られ消滅していきます。
次から次に新種のメールが届くので常に意識して被害に遭わないようご注意ください。

いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^;


こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)

今、拡散中の詐欺メール

  • 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析 3.2k件のビュー

  • 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも 1k件のビュー

  • 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体 756件のビュー

  • 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった 641件のビュー

  • 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明 611件のビュー

      🛡️ Heartland 管理者が推奨する「究極の対策セット」  

          ① 【最強の物理防壁】YubiKey 5 NFC  🔑

パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。

Amazonで詳細を見る

          ② 【定番の安心】ウイルスバスター クラウド 3年版  🛡️

巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。

Amazonで詳細を見る

迷惑メール121.33.184.28,23.94.200.12,account-update,Dynadot,etc-eisai.jp,etc-meisai.jp,ETCサービスご利用者様へ大切なお知らせ,ETC利用照会サービス,IPアドレス,orablj43l.rest,Received,Site Safety Center,SPAM,サイバーアタック,サイバー犯罪,ドメイン,なりすまし,フィッシング詐欺,ヘッダーソース,偽サイト,危険,拡散希望,注意喚起,特定電子メール法,第三者不正利用,著作権法違反,見分け方,詐欺,詐欺サイト,詐欺メール,調査,迷惑メール,重要

Posted by heart


よろしければシェアお願いします

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket
『詐欺メール』「【American Express】サービスの緊急連絡、情報を確認してください」と、来た件
Next
『詐欺メール』アプラスカードから「【カードご利用情報のご案内】会員登録情報期限切れ通知」と、来た件
Prev

関連記事

Thumbnail of related posts 160

『詐欺メール』『送電停止に関する重要なお知らせです料金のご確認はくらしTEPCO webでチェック♪』と、来た件

突然メールで電力料金をウェブから支払えと... スマホやタブレットが普及し増々便 ...

Thumbnail of related posts 122

『詐欺メール』『アカウント保護のために【イオンカード】情報確認手続きにご協力ください』と、来た件

差出人のアドレスのアカウント部分を受取人のメールアドレスのアカウントに混入 ※ご ...

Thumbnail of related posts 015

『詐欺メール』「【VIEW’s NETサ-ビス】お客様のアカウント情報のご確認が行われなかった場合は、アカウントが停止される可能性がごさいます。」と、来た件

中国ドメインにご注意を ※ご注意ください! このブログエントリーは、フィッシング ...

Thumbnail of related posts 189

『詐欺メール』りそな銀行から「【りそなカードお 】緊急のご連絡!」と、来た件

りそなカードをお持ちの方はご用心 ※ご注意ください! このブログエントリーは、フ ...

Thumbnail of related posts 107

『詐欺メール』「三井住友カード【重要】」と、来た件

愉快犯からのメール ※ご注意ください! 当エントリーは迷惑メールの注意喚起を目的 ...

この記事のトラックバックURL

サイト内検索

今、拡散中の詐欺メール

  • 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析3.2k件のビュー
  • 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも1k件のビュー
  • 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体756件のビュー
  • 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった641件のビュー
  • 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明611件のビュー

管理者おすすめの防犯グッズ

広告

【最強の物理防壁】YubiKey 5 NFC
Amazonで詳細を見る
【定番の安心】ウイルスバスター クラウド 3年版
Amazonで詳細を見る
【個人情報を守る】家庭用シュレッダー
Amazonで詳細を見る

Google検索

アーカイブ

カテゴリー

Thumbnail of new posts 196

2026年10月1日 : UCSカード

「【要確認】UCSカード ポイント有効期限のお知らせ(2026年10月03日)」は偽物——7,234ポイント失効の脅しで偽ログインへ誘導するフィッシングを解析

HL-META: date=2026-10-01 | brand=UCS | s ...
Thumbnail of new posts 077

2026年10月1日 : UCカード

【偽UCカード】「永久不滅ポイント最大30%レートアップ」は罠――表示は公式URL、リンク先は別ドメインのフィッシングを解析

HL-META: date=2026-09-30 | brand=UCカード | ...
Thumbnail of new posts 150

2026年10月1日 : Amazon

「【再配達】お受け取りの準備をお願いします」はAmazonを騙る詐欺メール!スマホだけ別サイトへ飛ばす手口の見分け方

HL-META: date=2026-09-30 | brand=Amazon ...
Thumbnail of new posts 148

2026年10月1日 : セクストーション

「YOU GOT RECORDED!」は詐欺メール!「700ドルのビットコインを払え」と何通届いても無視してOK【対処法】

HL-META: date=2026-10-01 | brand=unknown ...
Thumbnail of new posts 060

2026年9月30日 : ホスティング・サーバー系

「メールボックスの使用率が90%を超えています。」は詐欺メール!自社ドメイン名を名乗り、別企業のメールサーバーから届いた手口

HL-META: date=2026-09-30 | brand=メールサービス ...
2026年10月
日 月 火 水 木 金 土
 123
45678910
11121314151617
18192021222324
25262728293031
« 9月    

Copyright © 2012 HEARTLAND All Rights Reserved.

WordPress Luxeritas Theme is provided by "Thought is free".

  • 
    ホーム
  • 
    メニュー
  • 
    上へ
 TOP