【警告】「MFA電話番号の変更」「個人データの漏洩」を名乗るメールはサポート詐欺!件名の文字を毎通崩し、本文は数字コードで隠してWindows警告を装う偽画面へ誘導
10月は、パスワードの変更や、二段階認証の見直しを呼びかける機会が増える季節です。その「セキュリティの不安」につけこむメールが、10月9日と10日に、件名を変えながら届きました。
結論から言うと、すべてMicrosoftを装うサポート詐欺です。本物のドメイン「windows.net」を悪用する手口は、以前の記事(「先ほどの件について」)でも解説しました。今回はその続報です。前回との違いは、件名の文字が毎通崩れていること、本文を数字コードに変えて隠していること、そして「MFAの電話番号変更」と「身代金の要求」という2種類の文面が、同じ手口につながっていることです。
HEARTLAND SECURITY RESEARCH
調査レポート:概要
| 偽装されたブランド | Microsoft(Windows Defenderを装う)。メール本文にブランド名は出てきません |
| 受信した件名 | 「多要素認証(MFA)登録電話番号の変更」と、「個人データの漏洩およびアクセス権限」の2系統(文字が崩れた件名を含む5通。一覧は後述) |
| 受信日時 | 2026年10月9日 午後0時54分ごろ、および10日 午前7時48分ごろ(日本時間) |
| 危険度 | ★★★★☆(電話をかけると、遠隔操作や金銭の被害につながるおそれ) |
| 偽装の巧妙さ | ★★★☆☆(検知を避ける細工は多いが、作りは雑) |
| 手口 | 「電話番号を勝手に変えられた」「映像を流出させた」と脅し、偽のWindows警告画面へ誘導して電話をかけさせる |
| 送信元IP | 186.39.55.26(アルゼンチン)、123.108.230.110(インド)。メールによって異なる |
| 認証結果 | SPF:Softfail(弱い不合格)/DKIM:署名なし |
| 誘導の流れ | メールのリンク → セキュリティソフトの警告 → 偽のWindows警告画面(電話番号つき) |
| クローキング | なし(転送や、見る環境で表示を変える仕掛けは確認されず) |
| 添付ファイル | なし(本文に書かれたファイル名は、名前だけで実体はありません) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ これはMicrosoftからのメールではありません ⚠
電話をかけさせる、偽メール(サポート詐欺)です
届いた偽メールの内容(2系統)
届いたメールの本文は、大きく2種類ありました。どちらも、受信者自身のメールアドレスが差出人になっています。リンク先のURLは、うっかり開いてしまわないよう無効化しています。
系統A:「多要素認証(MFA)の電話番号を変更しました」
差出人:noreply@(受信者自身のドメイン)
宛先 :(受信者のアドレス)
件名 :【多要格信計(MFA)】登識番议取号

こんにちは。

ご自身のアカウント(受信者のアドレス)にて、二段階認証(MFA)に使用する電話番号の変更申請が行われました。

【変更内容】
・新しい電話番号: +81 80-XXXX-3713
・ステータス: 承認待ち(30分後に自動適用)

電話番号の変更申請を行っていない場合、または第三者による不当な変更を急遽キャンセルしたい場合は、直ちに以下のセキュリティページより拒否手続を行ってください。

[電話番号の変更を緊急キャンセルし、アカウントを保護する ]
(リンク先:hxxps://nipecetuf[.]z9[.]web[.]core[.]windows[.]net/4thxn3p/)

※30分以内にキャンセルが行われない場合、新しい電話番号がプライマリ認証先として登録されます。

※本メールは認証管理システムより自動配信されています。
※メールヘッダー詳細は個人情報保護のため非掲載
- ブランド名のない通知です。「ご自身のアカウント」とだけ書かれ、どのサービスのMFAなのか、一言も出てきません。誰が受け取っても「自分のアカウントのことかも」と思ってしまうように、わざとぼかしているとみられます。
- 「30分後に自動適用」と、短い期限で焦らせます。
- 新しい電話番号が「+81 80-XXXX-3713」と、伏せ字の「XXXX」のまま送られています。本物の番号に差し替え忘れたのかもしれません。
系統B:「Webカメラの映像を流出させた」という身代金の要求
差出人:(受信者自身のアドレス)
宛先 :(受信者自身のアドレス)
件名 :【告告】個人宝デスースの漢法は、アインスタ比限ます

こんにちは。

あなたの差出人アドレス(受信者のアドレス)を使用してこのメッセージを送っています。

あなたのPCから抽出されたプライベートデータ(Webカメラの録画ファイル、ブラウザの履歴)が外部サーバーにアップロードされました。

作成されたアーカイブ:
・Webcam_Recordings_2026.mp4
・Personal_Browser_History.pdf

身代金の支払期間として、このメールの受信から【48時間】の猶予を与えます。

支払い先ビットコインアドレス:
BTC: bc1qeyrn0kavvuwr3knvazg7ns0sw9z4p8ws0ev6ga

公開を停止し、アップロードされた動画ファイルを直接確認するには、以下の管理リンクにアクセスしてください。

[証拠動画の視聴および公開差し止め手続]
(リンク先:hxxps://zulipuyosa[.]z6[.]web[.]core[.]windows[.]net/yzwwfu7fn1/)

※48時間のカウントダウンが開始されました。時間内にアクションが確認されない場合、ファイルは自動的に全社へ配信されます。

※本メールへの返信はできません。
※メールヘッダー詳細は個人情報保護のため非掲載
- 差出人と宛先が同じです。「あなたのアドレスを使って送っています」と書いていますが、これは差出人欄を書き換えただけで、パソコンを乗っ取った証拠にはなりません。この種の脅迫メールの定番の手口です。
- 添付ファイルはありません。メールのソースを調べても、「Webcam_Recordings_2026.mp4」「Personal_Browser_History.pdf」の実体は付いていませんでした。名前を書いてあるだけです。
- 支払い先のビットコインアドレスが書かれています。同じ文面が、多くの人に送られているとみられます。もし同じアドレスを見かけたら、このメールは詐欺です。
- 「ファイルは自動的に全社へ配信されます」と、会社のメールアドレス宛てを想定した言い回しです。
件名の文字が崩れている理由
受信箱には、次の5通が並んでいました。意味の通らない件名が混ざっています。
| No. | 件名(受信日) |
| 1 | 【多要素認証(MFA)】登録電話番号の変更リクエストについて(10/10) |
| 2 | 【多要素格信計(MFA)】登錄番议取号(10/10) |
| 3 | 【告白】個人宝デスースの漢法は、アインスタ比限ます(10/9) |
| 4 | 【告白】個人宝デスースの漢法は、アインスタ比限ます(10/9) |
| 5 | 【警告】個人データの漏洩およびアクセス権限について(10/9) |
1番と5番は、普通に読める件名です。2〜4番は、1番と5番の文字をでたらめに入れ替えたような件名です。
メールソフトの文字化けではありません。メールのソースにある件名(Base64という符号で書かれています)を元の文字に戻して調べると、崩れた文字のまま送られていました。しかも、同じ元の文でも、1通ごとに崩し方が違います。たとえば、調べた1通目の件名は「多要格信計」「登識番议取号」でしたが、受信箱では「多要素格信計」「登錄番议取号」と別の崩れ方のものがありました。「告白」と「告告」も同様です。「迷惑メールの文字列」を見つけて検知する仕組みを、避けるための細工とみられます。
本文は「数字コード」に変えられていた
さらに、メールのソースを開くと、本文の日本語がすべて「こ」のような数字の並びに置き換えられていました。1通目で261個、2通目で306個あります。メールをHTML形式で表示すると普通の日本語に見えますが、テキスト形式で表示すると、次のように数字の羅列のまま出てしまいます。
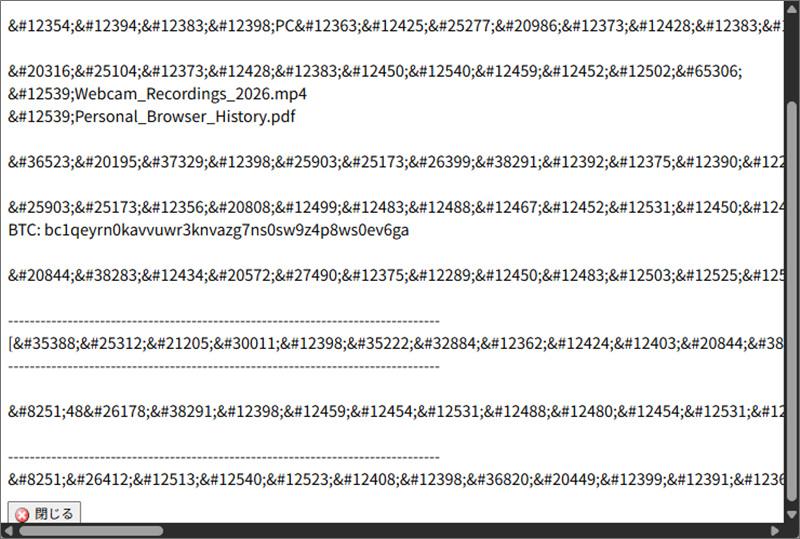
▲ 身代金メールをテキスト形式で表示した画面。日本語が数字コードのまま出ている(ビットコインアドレスだけは英数字なので読める)
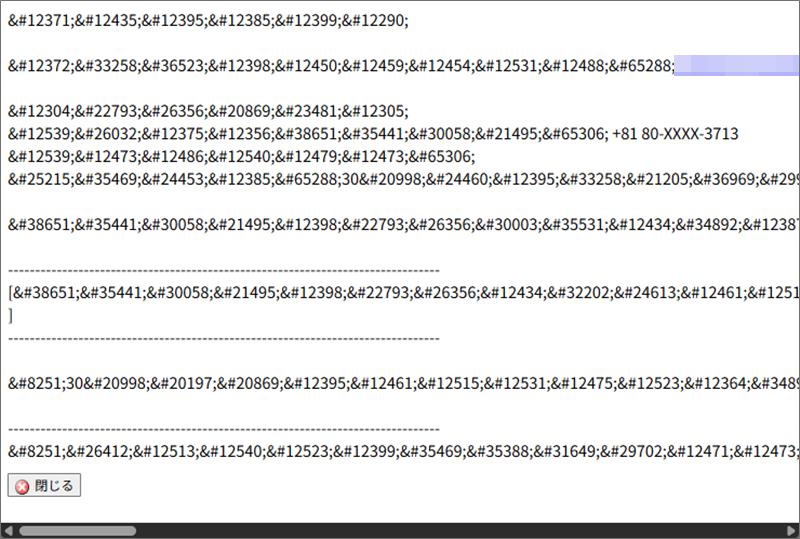
▲ MFAメールも同じ。「+81 80-XXXX-3713」のような英数字だけが、そのまま読める
💡ここで!用語解説:数字コード(HTML数値文字参照)とは
コンピューターの世界では、文字ひとつひとつに番号がついています。たとえば「こ」の番号は12371です。これを「こ」と書くと、Webページやメールは、番号を文字に直して「こ」と表示します。
文字そのものを書かず、番号で書くと、「身代金」「ビットコイン」のような言葉を探して検知するソフトが、言葉を見つけにくくなるのです。人の目には普通の文章に見えるので、気づきにくいのが厄介な点です。ただし今回は、テキスト版にまで数字コードを入れてしまっていて、詰めが甘いところもあります。
送信元の調査:送信ルートと偽装判定
メールの記録を調べると、2通は別の国のIPアドレスから送られていました。
| 系統A(MFA)の送信元 | 186.39.55.26(アルゼンチン・ブエノスアイレス州)。通信事業者はTelefonica de Argentina(AS番号 22927)。IP調査兵団(ip-sc.net)では、法人向けの回線と表示されました |
| 系統B(身代金)の送信元 | 123.108.230.110(インド・マハーラーシュトラ州)。通信事業者はHonesty Net Solution (I) Pvt Ltd(AS番号 38457)。こちらも法人向けの回線と表示されました |
| 接続元の名乗り | どちらも、IPアドレスの数字がそのまま入った機械的な名前でした。人が管理するサーバーではなく、回線に自動で付く名前とみられます。乗っ取られた機器が使われた可能性もありますが、断定はできません |
| SPF | Softfail(弱い不合格):「このサーバーからの送信は、あまり望ましくない」という判定 |
| DKIM | 署名なし |
| 差出人 | どちらも、受信者自身のドメインのアドレス。実際の送信元とは無関係で、差出人欄を書き換えた偽装です |
| ほかの矛盾 | メールソフトを「Microsoft Outlook」と名乗っていますが、実際の送信元は海外の回線です。2通目は、メールに書かれた送信日時が、実際に届いた時刻より約5時間先になっていました |
💡ここで!用語解説:SPFのSoftfail(ソフトフェイル)
SPFは、「このサーバーからメールを送ってよい」という名簿と照らし合わせる仕組みです。名簿にない場合の結果には、強い不合格(Fail)と、弱い不合格(Softfail)があります。Softfailは、「あやしいが、すぐに拒否はしない」という意味です。そのため、不合格でも受信箱に届いてしまうことがあります。
フィッシングサイトの詳細解析
メールのリンクは、5通ともwindows.netの中にあるサブドメインでした。前回の記事と同じく、本物のMicrosoftのドメインを悪用した手口です。詳しい仕組みは、前回の記事もあわせてご覧ください。ここでは、1通目のリンクをたどった結果をまとめます。
【段階1】メールのリンク先:セキュリティソフトが警告
URL:hxxps://nipecetuf[.]z9[.]web[.]core[.]windows[.]net/4thxn3p/
セキュリティソフトの判定:このURLに進もうとすると、ウイルスバスター クラウドが「脅威の種類:詐欺サイト」と判定してブロックしました。さらにChromeも、赤い画面で「危険なサイト」と警告しました。今回は調査のために、警告を承知のうえで先へ進んでいます。みなさまは、この画面が出たら閉じてください。
ドメインの性格:「web.core.windows.net」は、Microsoftのクラウド(Azure)で、Webページを置くために貸し出されているサービスのドメインです。サブドメインの部分(nipecetufなど)は、借りた人が自由に決められ、メールごとに違うものが使われていました。
このドメインの調査結果(windows.net)
- 登録は1995年8月10日。登録者はMicrosoft Corporationです。正真正銘のMicrosoftのドメインで、運営者が偽物なのではなく、貸し出された場所が悪用されています。
- IPアドレスは
20.70.246.20。Microsoft Corporation(AS番号 8075)の貸しサーバー(ホスティング)で、場所はオーストラリア・シドニーと表示されました。ただし、これは貸しスペースの置き場所で、攻撃者の所在地ではありません。 - 本物の会社のドメインなので、ドメインの評判だけで危険を判定する対策をすり抜けてしまう場合があります。
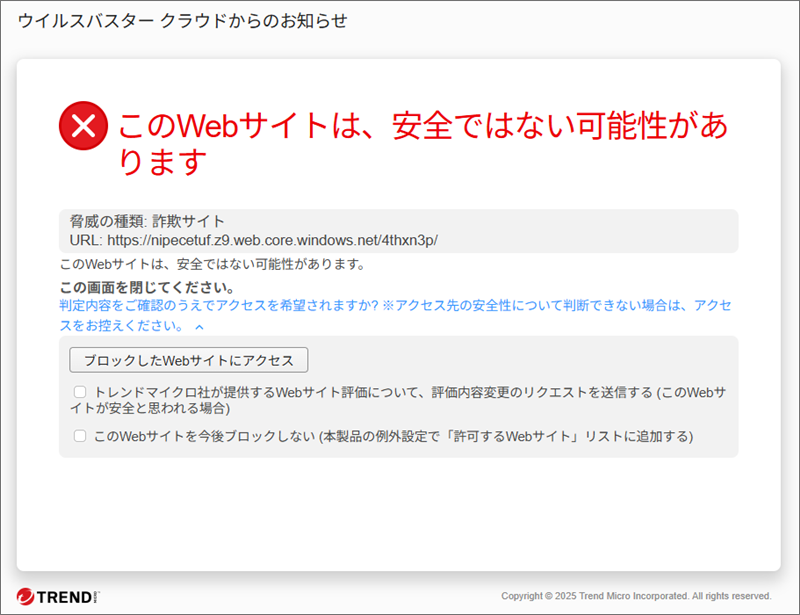
▲ ウイルスバスター クラウドの警告画面。「脅威の種類:詐欺サイト」と表示された
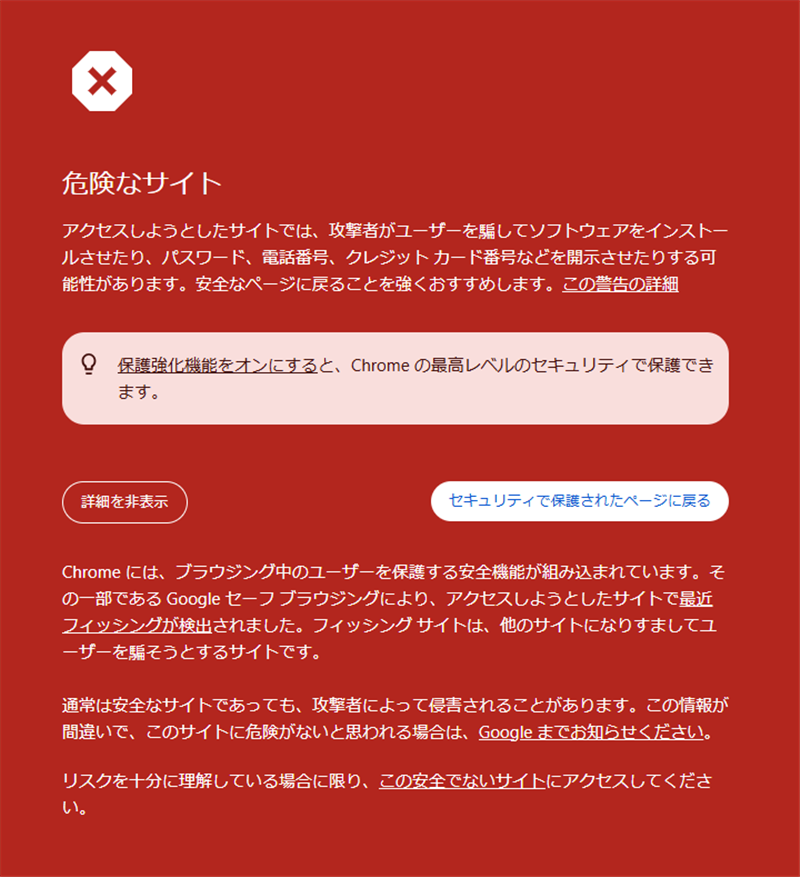
▲ Chromeの警告画面。「危険なサイト」「最近フィッシングが検出されました」と表示された
【段階2】到着先:Windowsの警告を装った偽画面
URL:hxxps://nipecetuf[.]z9[.]web[.]core[.]windows[.]net/4thxn3p/78ztzu6pqbsd.html
開いたのは、Windowsの設定画面(「更新とセキュリティ」)そっくりの全画面と、その上に重なった「Windows Defender 保護管理センター」というポップアップです。転送(リダイレクト)や、見る環境で表示を変える仕掛け(クローキング)は確認されませんでした。前回の記事ではPCだけが標的でしたが、今回はそうした区別は確認できていません。
画面に書かれていた内容
- 「Microsoft Windows 防護システムからの警告!悪意のあるトロイの木馬プログラムを検出(識別コード:#DX4K9R2P)」
- 「この端末へのアクセスは安全上の理由により制限されています。」
- 「テクニカルサポート:(0101) 23498-02835」。この番号は、画面の3か所(ポップアップの中、画面下の青い帯、右下の「Microsoft」の枠)に同じものが書かれています。
- ボタンは「カット」と「戻る」。「キャンセル」のつもりが「カット」になっていて、なぜか美容院のようです。
- 日本語がぎこちなく(「防護システム」など)、機械で翻訳したような文面です。
この電話番号にはかけないでください。書かれている番号は、日本の電話番号の一般的な形とは違っています。また、Microsoftは、警告画面に電話番号を表示することはない、と公式に案内しています。
別のメールのリンクでは、電話番号が「?phone=」というURLの一部として渡されていました。番号をURLで差し替えられる作りとみられ、攻撃者は電話番号を簡単に変えられます。
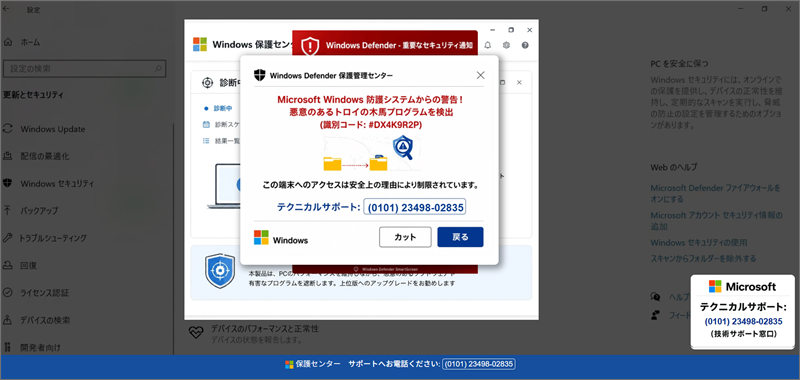
▲ 到着先の偽画面。Windowsの設定画面の上に、「悪意のあるトロイの木馬プログラムを検出」という偽の警告と電話番号が重なっている
電話をかけると、どうなるか。この種のサポート詐欺では、一般に、電話に出た相手が「パソコンを遠隔操作して直します」と言ってソフトをインストールさせたり、修理代として金銭を要求したりします。今回の電話は実際にはかけておらず、その先は確認していません。
注意点と対処法
このメールが届いたら
- メール内のリンクは押さずに、そのまま削除してください。
- 「どのサービスか書かれていないアカウント通知」は疑ってください。本物のセキュリティ通知には、サービス名が書かれています。
- 身代金の要求は、受信者の映像を持っている証拠にはなりません。支払わず、返信もしないでください。
- 本当にアカウントが心配なときは、メールのリンクではなく、公式アプリやブックマークした公式サイトから確認してください。
偽の警告画面が出てしまったら
- 表示された番号には、絶対に電話をしないでください。
- 画面は、閉じれば対処が終わります。Escキーを2〜3秒押し続けて全画面表示を解除し、右上の閉じるボタンを押します。
- 閉じられないときは、Ctrl+Alt+Deleteキーを押して、ブラウザーを終了するか、パソコンを再起動してください。
もし電話をかけてしまった・操作してしまったら
どうか慌てないでください。早めに対応すれば、被害を防げる可能性が高まります。
- 遠隔操作されている最中なら、パソコンを再起動して、接続を切ってください。
- 指示されてインストールしたソフトは、削除してください。
- カード番号などを伝えてしまった場合は、カード会社へすぐに連絡し、利用停止や再発行を相談してください。
- 不安なときは、消費者ホットライン「188(いやや)」や、IPAの情報セキュリティ安心相談窓口にも相談できます。
公式の案内
Microsoftは公式に、警告画面に電話番号を表示しないこと、ギフトカードやビットコインでの支払いを求めないことを案内しています。IPAは、偽の警告画面の閉じ方を案内しています。
▶ マイクロソフトのサポートを装った詐欺にご注意ください(Microsoft)
▶ サポート詐欺の「偽セキュリティ警告画面の閉じ方体験サイト」を公開(IPA)
まとめ
「MFAの電話番号を変更しました」と、「Webカメラの映像を流出させた」という2種類のメールは、どちらも電話をかけさせるサポート詐欺につながっていました。
- 意味の通らない件名や、数字だらけの本文は、検知を避けるための細工かもしれません。
- URLに「windows.net」と入っていても、Microsoftからの連絡とは限りません。
- 警告画面に電話番号が書かれていたら、それは偽物です。かけずに、画面を閉じてください。
前回の手口は、こちらの記事で解説しています。
身近な方にも、ぜひこの記事を共有してください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。