【警告】MyJCB「アカウント確認のお願い」は偽メール|緑の「JCBカード より送信」帯とSPF/DKIM合格で安心させ、スマホだけ偽ログイン画面へ誘導
秋は旅行や買い物でカードを使う機会が増え、利用明細を気にする方も多い季節です。そんな不安につけこむ「JCBからのお知らせ」風のメールが、2026年10月9日の1日だけで、件名を変えながら11通も届きました。
今回はそのうち、件名「MyJCBアカウント確認のお願い」の1通を詳しく調べました。結論から言うと、JCBからのメールではなく、偽サイトへ誘導する詐欺(フィッシング)メールです。本文の最上部に、本物らしく見せる「緑の帯」まで付いていました。
HEARTLAND SECURITY RESEARCH
調査レポート:概要
| 偽装されたブランド | JCB(MyJCB) |
| 受信した件名 | MyJCBアカウント確認のお願い(同じ日に、件名違いで計11通。一覧は後述) |
| 受信日時 | 2026年10月9日 午後1時09分ごろ(日本時間) |
| 危険度 | ★★★★☆(MyJCBのID・パスワードを狙う) |
| 偽装の巧妙さ | ★★★★☆(本文は粗いが、緑の帯・認証合格・クローキングで本物らしく見せる) |
| 手口 | 「未承認利用の可能性」と「全額補償」で慌てさせ、偽のMyJCBログイン画面へ誘導 |
| 送信元IP | 129.80.70.231(アメリカ・バージニア州) |
| 認証結果 | SPF:Pass/DKIM:Pass(ただし攻撃者自身のドメインでの合格) |
| 誘導の流れ | メールのボタン → セキュリティソフトの警告 → (PCは404/スマホは偽の人間確認)→ 偽MyJCBログイン |
| クローキング | あり(PCでは404、スマホでは偽サイトへ進む) |
| 添付ファイル | なし(ロゴ画像が本文に埋め込まれているだけ) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ これはJCBからのメールではありません ⚠
「未承認利用の可能性」を装った、偽メール(フィッシング詐欺)です
届いた偽メールの内容
届いたメールの画面です。差出人の表示名は「MyJCB」ですが、アドレスはJCBとは無関係のものでした。
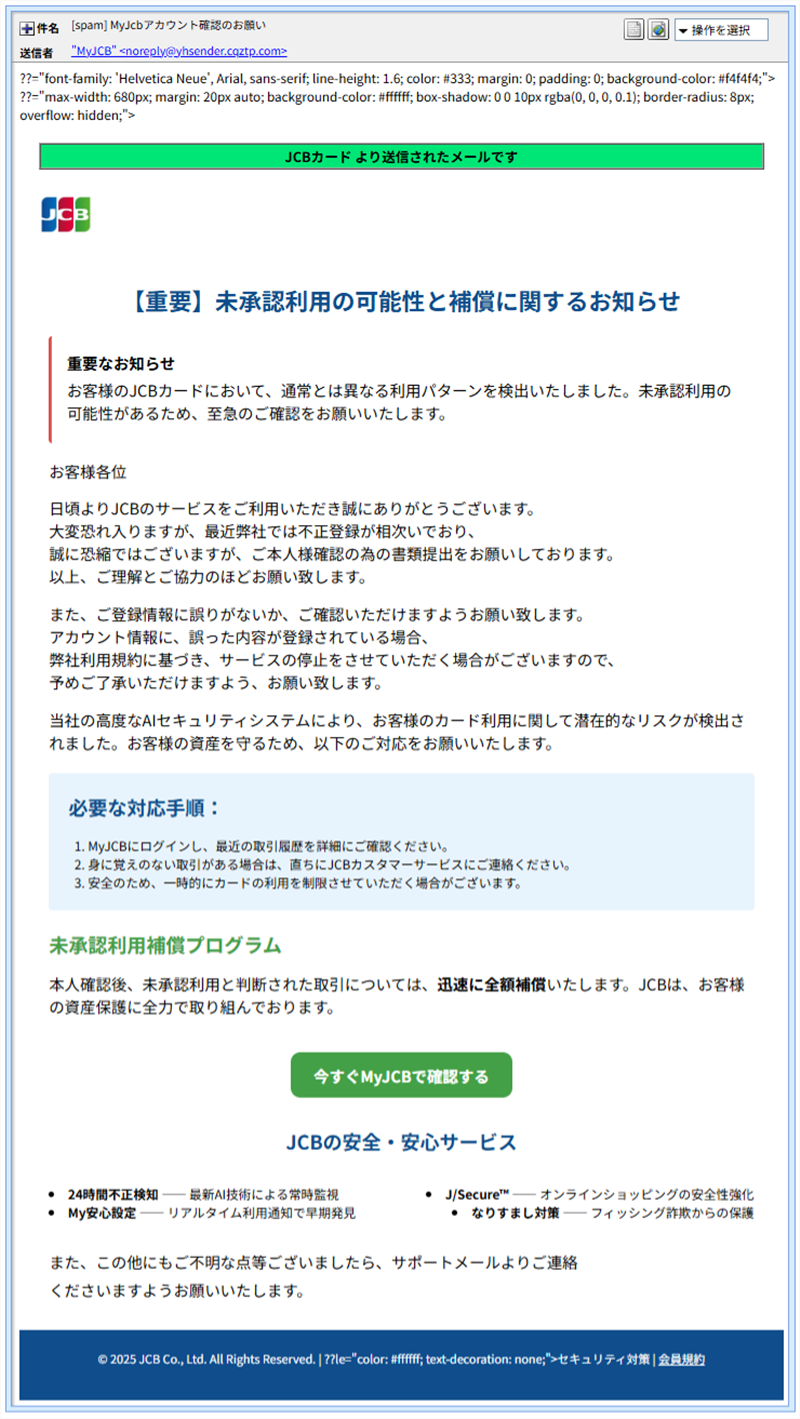
▲ 解析した1通。上部の緑の帯と、本文の先頭にHTMLの断片(「??=」で始まる文字列)が露出している
文面を再現します。リンク先のURLは、うっかり開いてしまわないよう無効化しています。
差出人:MyJCB <noreply@yhsender[.]cqztp[.]com>
宛先 :(受信者のアドレス)
件名 :MyJCBアカウント確認のお願い

[緑の帯]JCBカード より送信されたメールです

【重要】未承認利用の可能性と補償に関するお知らせ

重要なお知らせ
お客様のJCBカードにおいて、通常とは異なる利用パターンを検出いたしました。未承認利用の可能性があるため、至急のご確認をお願いいたします。

お客様各位

日頃よりJCBのサービスをご利用いただき誠にありがとうございます。
大変恐れ入りますが、最近弊社では不正登録が相次いでおり、
誠に恐縮ではございますが、ご本人様確認の為の書類提出をお願いしております。
以上、ご理解とご協力のほどお願い致します。

また、ご登録情報に誤りがないか、ご確認いただけますようお願い致します。
アカウント情報に、誤った内容が登録されている場合、
弊社利用規約に基づき、サービスの停止をさせていただく場合がございますので、
予めご了承いただけますよう、お願い致します。

当社の高度なAIセキュリティシステムにより、お客様のカード利用に関して潜在的なリスクが検出されました。お客様の資産を守るため、以下のご対応をお願いいたします。

必要な対応手順:
1. MyJCBにログインし、最近の取引履歴を詳細にご確認ください。
2. 身に覚えのない取引がある場合は、直ちにJCBカスタマーサービスにご連絡ください。
3. 安全のため、一時的にカードの利用を制限させていただく場合がございます。

未承認利用補償プログラム
本人確認後、未承認利用と判断された取引については、迅速に全額補償いたします。

[ボタン]今すぐMyJCBで確認する
(リンク先:hxxps://mfmeq[.]com/FmmzbfoYBE[.]info[.]jp)

JCBの安全・安心サービス
24時間不正検知/J/Secure/My安心設定/なりすまし対策

© 2025 JCB Co., Ltd. All Rights Reserved. | セキュリティ対策 | 会員規約
※メールヘッダー詳細は個人情報保護のため非掲載
ここがおかしい!6つのポイント
- 「JCBカード より送信されたメールです」の緑の帯は、攻撃者が本文に書き込んだ飾りです。メールのソース(HTML)を開くと、背景色を緑に指定した表の中に、この文字が書かれていました。メールソフトが出す「認証済み」の印ではありません。安心させるための偽の目印です。届いた11通すべてに、同じ緑の帯が付いていました。
- 差出人の表示名は「MyJCB」ですが、アドレスは
noreply@yhsender[.]cqztp[.]comで、JCBとは無関係です。 - 本文の先頭に、HTMLの断片が文字のまま露出しています。メールの作りが壊れていて、画面に見せたくない部品が出てしまっています。「当社の高度なAIセキュリティシステム」をうたいながら、自分のメールのタグは閉じ忘れとは、なんとも詰めの甘い話です。
- 文面が矛盾しています。冒頭は「未承認利用の可能性」なのに、途中から「不正登録が相次いでおり、書類提出をお願いしている」という別の話に変わります。「お客様各位」「弊社」といった、JCBらしくない言い回しも混ざっています。
- 「迅速に全額補償いたします」と安心させておいて、「今すぐMyJCBで確認する」を押させる流れです。不安と安心を続けて見せて、判断する時間を奪うのが狙いとみられます。
- フッターの「セキュリティ対策」「会員規約」はリンク先が空で、押しても何も起きません。著作権表示も「© 2025」と、去年のままです。
11通の件名一覧
2026年10月9日に届いたのは、次の11通です。件名はすべて違いますが、「アカウント」「確認」といった、思わず開いてしまう言葉で揃えてあります。うち6通には受信側の迷惑メール判定の印が付きましたが、残り5通は印が付かないまま届きました。迷惑メール判定は完璧ではありません。
| No. | 件名 |
| 1 | J/Secureワンタイムパスワード発行のご連絡 |
| 2 | MyJcbアカウント利用内容のご確認 |
| 3 | MyJcbアカウントの確認方法について |
| 4 | MyJcbアカウントの安全設定をご確認ください |
| 5 | MyJcbアカウント確認のお願い ◀ 今回解析した1通 |
| 6 | MyJcbご利用履歴に関するご案内 |
| 7 | MyJcbアカウントの利用履歴をご確認ください |
| 8 | MyJcbアカウント設定のご案内 |
| 9 | MyJcbアカウント管理に関するお知らせ |
| 10 | MyJcbの認証設定をご確認ください |
| 11 | MyJcbサービス利用状況のご確認 |
なお、件名の「MyJcb」は、本物の表記(MyJCB)と大文字・小文字が違っています。この解析した1通では、件名や差出人名に、目に見えない「ゼロ幅文字」も混ぜてありました。メールのテキスト部分だけでも92個あります。メールの本文と件名を文字コードの一覧に直して調べると見つかります。検知を逃れるための細工とみられ、同じ手口は以前のJCBを騙る偽メールの記事でも確認しています。11通すべてが同じ送信元・同じリンク先かどうかまでは、確認できていません。
送信元の調査:送信ルートと偽装判定
メールには「どこから送られてきたか」の記録が残っています。調べると、JCBのサーバーから送られたものではないことがはっきりしました。
| 送信元IPアドレス | 129.80.70.231(アメリカ・バージニア州アッシュバーン) |
| 通信事業者 | Oracle Corporation(AS番号 31898)。IP調査兵団(ip-sc.net)では、利用形態は貸しサーバー(ホスティング)、つまり誰でも借りられるデータセンターと表示されました |
| 接続元の名乗り | yhsender[.]cqztp[.]com(JCBとは無関係のドメイン。登録情報は未確認) |
| SPF | Pass(合格)。ただし、合格したのは攻撃者自身のドメインの名簿に対してです |
| DKIM | Pass(合格)。署名したのも、攻撃者自身のドメインです |
| 途中の中継記録 | 日本のドメイン名を名乗る中継サーバーの記録が残っていましたが、そのIP(149.76.25.191)は、アメリカ・ニューヨーク州の大学のネットワークでした。名乗りと実際が合っていません。乗っ取られた機器やアカウントが使われた可能性もありますが、断定はできません |
| ほかの偽装 | サポート用の有名サービス「Zendesk」から送ったように見せる記述がヘッダーに入っていましたが、送信元はOracleのデータセンターで、偽装とみられます |
💡ここで!用語解説:SPFとDKIM、それが「Pass」でも安心できない理由
SPFは、「このサーバーからメールを送ってよい」という名簿と照らし合わせる仕組みです。DKIMは、メールに付ける「封印(電子署名)」のようなものです。
ただし、どちらも「名乗った名前と、名簿や封印が合っているか」を確かめるだけです。攻撃者は自分で取ったドメインに名簿と封印を用意すれば、簡単に合格できます。PassでもJCBのメールとは限りません。見るべきは、合格かどうかではなく、「誰の名前で合格したのか」です。
なお、IP調査兵団の「脅威レベル」は「低」と表示されましたが、これは過去の報告がまだ少ないことを示しているとみられ、このメールが安全という意味ではありません。
フィッシングサイトの詳細解析
メールのボタンを押すと、次の3段階で偽のMyJCBログイン画面にたどり着きます。ただし、見る端末によって表示が変わる仕掛けがあり、PCでは何も見えません。順に見ていきます。
【段階1】メールのボタンのリンク先:セキュリティソフトが警告
URL:hxxps://mfmeq[.]com/FmmzbfoYBE[.]info[.]jp
見た目の工夫:URLの終わりが「.info.jp」で終わっているため、ぱっと見は日本のサイトに見えます。実際は「.com」のドメインに、後ろの文字列を付けただけです。
セキュリティソフトの判定:このURLに進もうとすると、ウイルスバスター クラウドが「脅威の種類:フィッシング」と判定してブロックしました。さらにChromeも、赤い画面で「危険なサイト」と警告しました。今回は調査のために、警告を承知のうえで先へ進んでいます。みなさまは、この画面が出たら閉じてください。
このドメインの調査結果(mfmeq[.]com)
- 登録日は2025年11月18日で、約11か月前です。使い捨ての新規ドメインとは限らず、長く温めていた可能性があります。
- 登録業者(レジストラ)は、中国・成都のVantage of Convergence (Chengdu) Technology Co., Ltd.です。
- ネームサーバー(ドメイン名とIPアドレスを結びつける、住所録のような装置)はCloudflareのものです。
- 情報の更新日は2026年10月9日で、メールの送信日と同じです。攻撃の直前に設定を変えた可能性があります。
- IPアドレスは
38.76.177.40。IP調査兵団では、貸しサーバー(ホスティング)で、場所は香港と表示されました(AS番号 35876)。 - 調査ツールでは、このドメインは「サイトなし」と表示されました。実際にはスマホで偽サイトに進めるので、調べる側の目にはサイトがないように見せているとみられます。
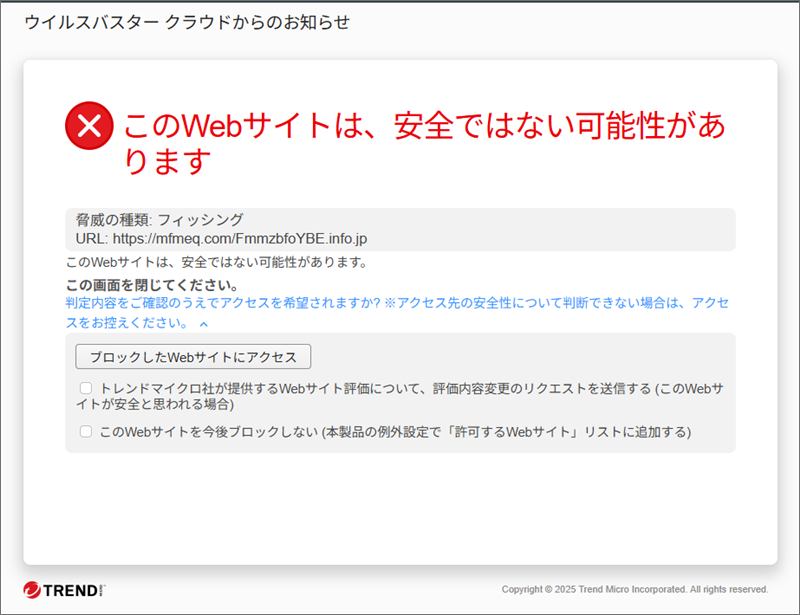
▲ ウイルスバスター クラウドの警告画面。「脅威の種類:フィッシング」と表示された
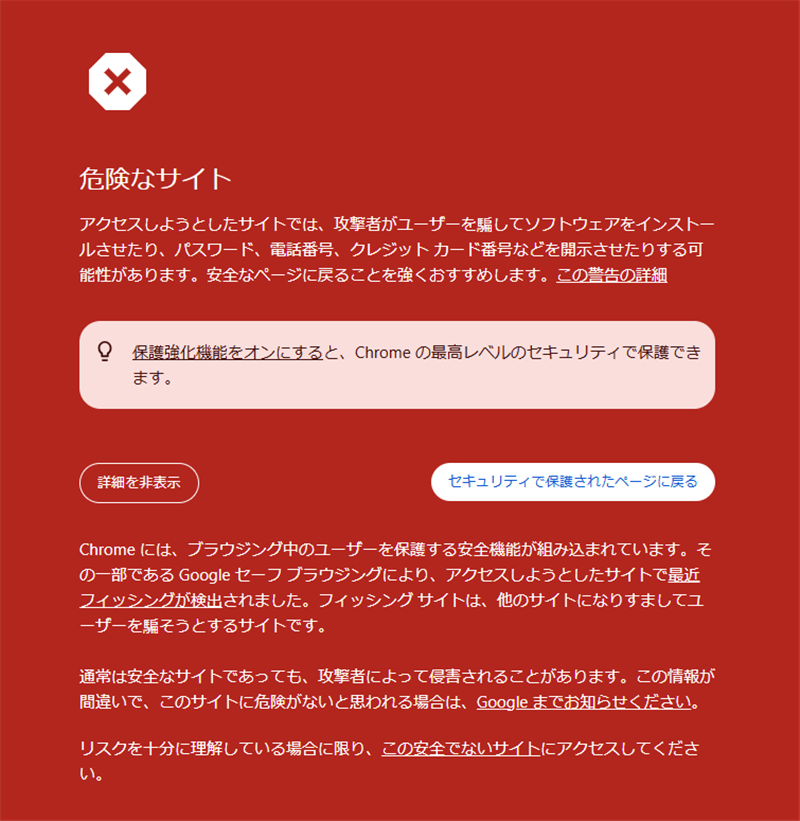
▲ Chromeの警告画面。「危険なサイト」「最近フィッシングが検出されました」と表示された
【段階2】PCでは「404」、スマホでは偽の人間確認
PCの場合:「404 Not Found」「The page never existed on the site.(そのページはこのサイトに存在しません)」と表示されるだけでした。
スマホの場合:「サイトへの接続が安全かどうか確認しています」という画面が出ます。「表示された盾のアイコンをすべてタップしてください」と求められ、灰色の丸と緑の盾が並ぶ中から、盾を3つ選んで「確認する」を押すと、次の画面へ進みます。人間確認を挟む偽MyJCBログインの記事と同じく、人が操作していることを確かめて、自動巡回のセキュリティ調査を避ける狙いとみられます。
同じURLなのに、PCは行き止まり、スマホだけ先へ進む。これがクローキング(見る環境で表示を変える仕掛け)です。調査する人のPCや、巡回プログラムには何もない顔を見せ、スマホで開いた一般の人だけを偽サイトへ通しているとみられます。
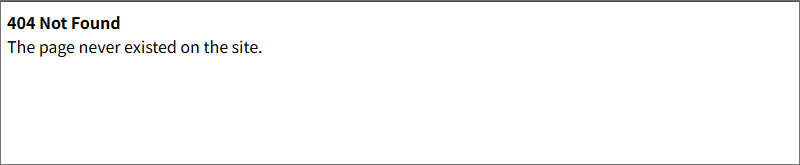
▲ PCでアクセスした場合。「404 Not Found」と表示されるだけ
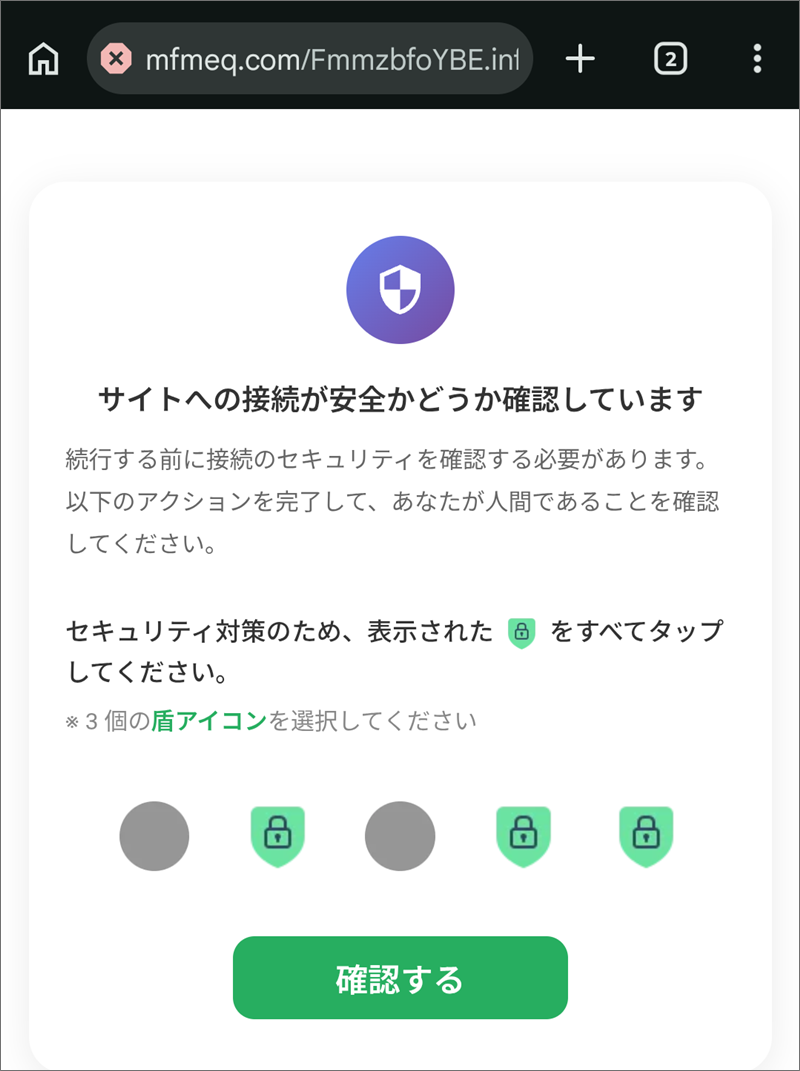
▲ スマホでアクセスした場合。「盾のアイコンをすべてタップしてください」と表示される
【段階3】到着先:偽のMyJCBログイン画面
URL:hxxps://myjcb-verification[.]cqqng[.]com/index/
MyJCBのロゴと配色をまねた「MyJCBにログイン」の画面で、「MyJCB ID」と「MyJCB パスワード」の入力欄が並んでいます。URLには「myjcb」や「verification(確認)」の言葉が入っていますが、ドメインの本体は「cqqng.com」で、JCBとは無関係です。この画面に入力した情報は、攻撃者に渡ってしまうと考えられます。当サイトでは、入力の先までは確認していません。
このドメインの調査結果(cqqng[.]com)
- 登録日は2025年11月18日で、段階1のmfmeq[.]comと同じ日です。登録業者も同じ中国のレジストラ、ネームサーバーも同じCloudflare、更新日(2026年10月9日)と有効期限(2026年11月18日)まで同じでした。同じ人物が同時に用意したものである可能性が高いとみられます(断定はできません)。
- IPアドレスは
198.44.116.31。調査ツール上ではHostPapa(AS番号 36352)の貸しサーバーで、場所はアメリカ・ニューヨーク州と表示されました。 - このドメインも、調査ツールでは「サイトなし」と表示されました。実際には偽ログイン画面が置かれており、調べる側の目からは隠されているとみられます。
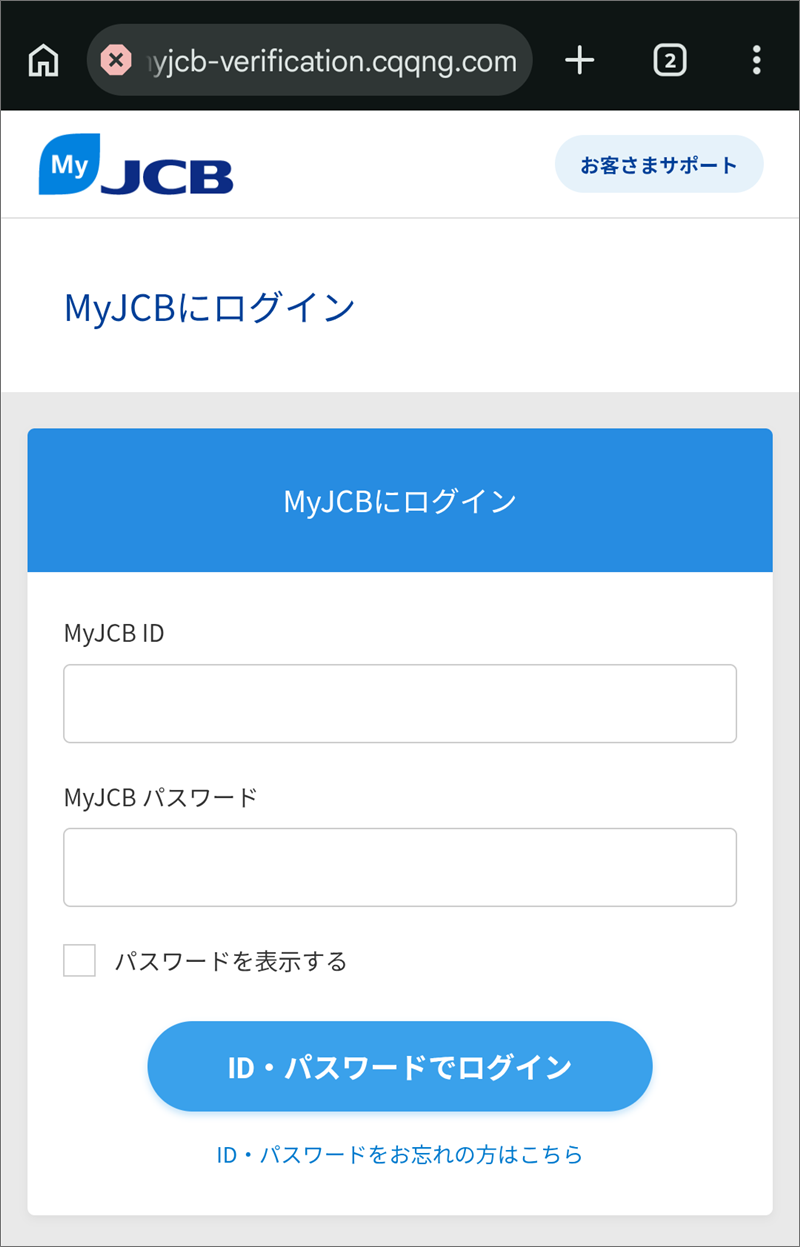
▲ 到着先の偽サイト。「MyJCBにログイン」と表示され、IDとパスワードの入力欄がある
注意点と対処法
このメールが届いたら
- メール内のボタンやリンクは押さずに、そのまま削除してください。
- 利用明細や会員情報が気になる場合は、メールのリンクではなく、JCB公式アプリ、またはブックマークした公式サイトから確認してください。
- メールの上部に「より送信されたメールです」といった緑の帯や、認証済みを思わせる印があっても、安全の証拠にはなりません。
- セキュリティソフトやブラウザーの警告が出たら、その画面は閉じてください。
もし押してしまった・入力してしまったら
どうか慌てないでください。早めに対応すれば、被害を防げる可能性が高まります。
- MyJCBのID・パスワードを入力してしまった場合は、JCB公式アプリ、またはブックマークした公式サイトから、パスワードをすぐに変更してください。
- 同じパスワードを、ほかのサービスでも使い回している場合は、そちらも変更してください。
- カード番号を入力してしまった場合は、JCBの紛失盗難受付デスクなど、カード会社の窓口へすぐに連絡し、利用停止や再発行を相談してください。
- 不安なときは、消費者ホットライン「188(いやや)」でも相談できます。
JCB公式の案内
JCBは公式サイトで、怪しいメールが届いたときの確認ポイントを案内しています。JCBがメールで、カード番号、暗証番号、MyJCBのID・パスワードを尋ねることはない、と明記されています。
▶ これって本当にJCB?怪しいメールが届いたらまずはここをチェック!(JCB公式)
まとめ
「MyJCBアカウント確認のお願い」など、10月9日に届いた11通は、JCBを装った詐欺メールでした。本物らしく見せる緑の帯も、SPF・DKIMの合格も、攻撃者が自分で用意した飾りです。
- メールの中に「JCBより送信」「認証済み」と書いてあっても、信用しないでください。
- SPFやDKIMがPassでも、誰の名前で合格したのかが大切です。
- PCで開くと何もないのに、スマホでだけ偽サイトが出ることがあります。「PCで確認したから大丈夫」とは言えません。
最近のJCBを装うメールは、次の記事でも解説しています。
身近な方にも、ぜひこの記事を共有してください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。