Vpass・オリコカード「ご利用確認のお願い|不正利用の可能性を検知しました」は詐欺メール!2社が同じ偽サイトへ
朝晩の冷え込みが増し、紅葉の便りも聞こえる季節になりました。一方で、大きな個人情報流出のニュースが続き、「自分のカード情報は大丈夫だろうか」と不安に感じている方も多いのではないでしょうか。
結論から言うと、今回届いた「ご利用確認のお願い|不正利用の可能性を検知しました」は、すべて、Vpassとオリコカードをかたる詐欺メールです。メール内の「回答ページ」のリンクは、絶対に開かないでください。
2社の名前を使っていますが、中身は同じ型のメールで、同じ仕組みの偽サイトに流れ込んでいました。同じ10月11日に、受信箱の画面に見えている分だけで、Vpassを名乗るものが23通、オリコカードを名乗るものが29通、合計52通が届いていました。
今回の件が個人情報流出のニュースに便乗したものかどうかは、確認できていません。ただ、「不正利用を検知しました」という名目は、不安が高まっているときほど信じてしまいやすいため、先回りしてお知らせします。
HEARTLAND SECURITY RESEARCH
調査レポート:概要
| 偽装されたブランド | Vpass(VJAグループ)と、オリコカード。2通とも同じ型のメールで、ブランド名だけが差し替えられています |
| 受信した件名 | 「【重要】Vpass ご利用確認のお願い|不正利用の可能性を検知しましたNo.(数字)」と、「【重要】オリコカード ご利用確認のお願い|不正利用の可能性を検知しましたNo.(数字)」。画面で確認できた分だけで、Vpassを名乗るもの23通、オリコカードを名乗るもの29通(合計52通) |
| 受信日時 | 2026年10月11日(日本時間)。オリコカードを名乗るメールは午後2時57分ごろ、Vpassを名乗るメールは午後7時57分ごろ |
| 危険度 | ★★★★☆(偽サイトにログイン情報やカード情報を入力すると、悪用されるおそれ) |
| 偽装の巧妙さ | ★★★☆☆(会社名や本物そっくりのURL表示で見た目は整っているが、宛名や仕組みに不自然な点が多い) |
| 手口 | 「不正利用の可能性を検知した」「取引を制限した」と不安をあおり、「回答ページ」と称した偽サイトへ誘導して、ログイン情報を入力させる |
| 送信元IP | 20.89.60.76(Vpassを名乗るメール)20.46.167.47(オリコカードを名乗るメール)どちらもマイクロソフト社のクラウド(ホスティング) |
| 誘導先 | 入口のドメインは2社で別々。ただし行き着く先(着地点)は共通で、最終的にVpass風のログイン画面が表示される |
■ メールヘッダー解析(送信者情報)
件名:【重要】Vpass ご利用確認のお願い|不正利用の可能性を検知しましたNo.7459454 / 【重要】オリコカード ご利用確認のお願い|不正利用の可能性を検知しましたNo.26940
送信者名:「VJAグループVpassアプリ」/「オリコカード」
表示上の送信元アドレス:info@vpass.ne.jp / info@orico.co.jp(本物のドメイン名を借りただけで、なりすましです)
実際の送信ドメイン:zliys.com(Vpass側)/ puddinglt.com(オリコ側)
送信元IP:20.89.60.76 / 20.46.167.47
受信日時:2026年10月11日 午後2時57分ごろ(オリコ)/午後7時57分ごろ(Vpass)
※メールヘッダー詳細は個人情報保護のため非掲載
ご覧のとおり、これらのメールはVpassとオリコカードを装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族のLINEグループに転送して注意喚起してください。
届いた詐欺メールの文面
実際に届いたメールを、そのまま再現します。まず、Vpassを名乗るメールです。
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです。
━━━━━━━━━━━━━━━━━━━━
Vpass
━━━━━━━━━━━━━━━━━━━━

お客様各位

いつもVpassをご利用いただき、ありがとうございます。

━━━━━━━━━━━━━━━━━━━━
■ カードがご利用いただけなかったお取引がございます
━━━━━━━━━━━━━━━━━━━━

不正利用検知システムにより、第三者による不正の可能性を検知したため、下記のお取引を制限させていただきました。

◇利用カード:VJAカード(Vpass)
◇利用日:2026/10/11 11:08
◇利用先:RIM JOB SDN BHD
◇利用金額:32,028円

━━━━━━━━━━━━━━━━━━━━
■ ご利用内容の確認にご協力ください
━━━━━━━━━━━━━━━━━━━━

以下の回答ページより、ご利用内容の確認をお願いいたします。

▼ 回答ページはこちら(所要時間:約30秒)
hxxps://www3.vpass.ne.jp/update/

※すでにSMS等でご回答いただいた場合は、本メールからのご回答は不要です

━━━━━━━━━━━━━━━━━━━━
■ ご本人さまのご利用の場合
━━━━━━━━━━━━━━━━━━━━

ご利用制限を解除いたします。

なお、本通知のタイミングでは、上記利用内容の決済は完了しておりません。ご利用先によっては自動で再決済される場合がございますので、再決済いただく前に、購入店サイトの購入履歴等で決済状況を必ずご確認ください。

決済が完了していない場合は、再購入のお手続きをお願いいたします。

━━━━━━━━━━━━━━━━━━━━
■ ご利用に覚えがない場合
━━━━━━━━━━━━━━━━━━━━

カードの停止(無効化)・再発行手続きへ進みます。

※一部、状況やカードの種類によって再発行手続きが完了しない場合がございます

━━━━━━━━━━━━━━━━━━━━

Vpass カスタマーセンター
hxxps://www3.vpass.ne.jp/

3TAETUV2
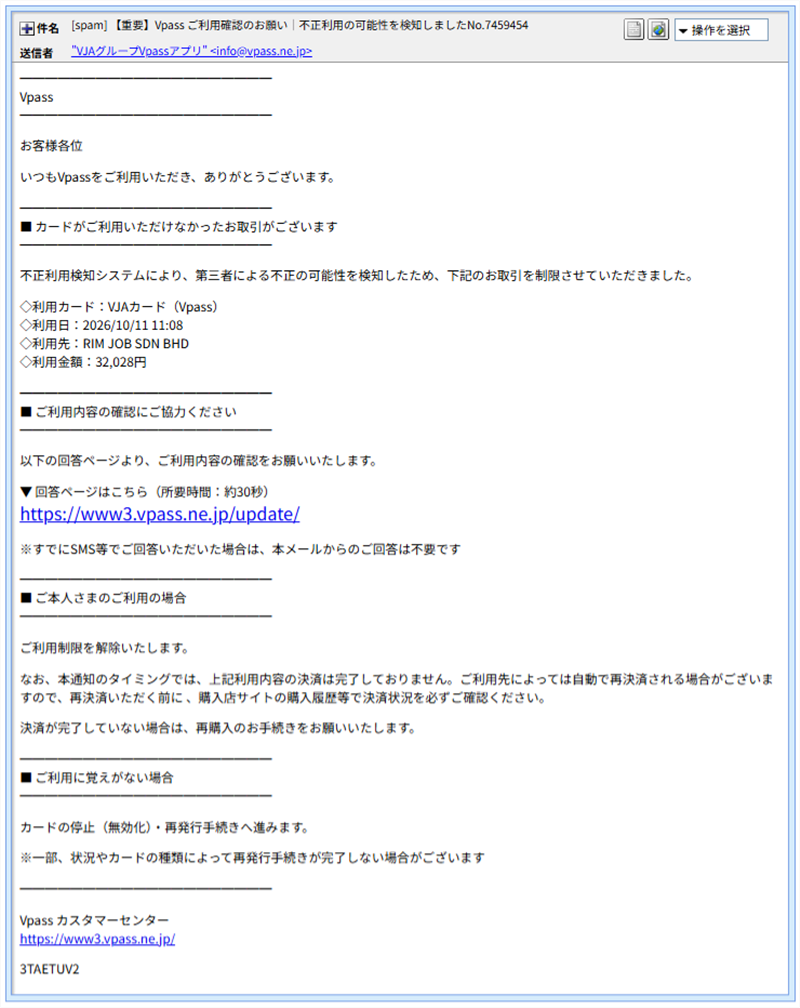
Vpassを名乗る詐欺メールの実際の画面(宛名は「お客様各位」だけ)
次に、オリコカードを名乗るメールです。ブランド名・カード名・日付・金額と、末尾の識別文字以外は、Vpass側とまったく同じです。
※以下の内容は届いた詐欺メールを技術検証のために忠実に再現したものです。
━━━━━━━━━━━━━━━━━━━━
オリコカード
━━━━━━━━━━━━━━━━━━━━

お客様各位

いつもオリコカードをご利用いただき、ありがとうございます。

━━━━━━━━━━━━━━━━━━━━
■ カードがご利用いただけなかったお取引がございます
━━━━━━━━━━━━━━━━━━━━

不正利用検知システムにより、第三者による不正の可能性を検知したため、下記のお取引を制限させていただきました。

◇利用カード:オリコカード(THE POINT)
◇利用日:2026/10/10 09:08
◇利用先:RIM JOB SDN BHD
◇利用金額:62,028円

━━━━━━━━━━━━━━━━━━━━
■ ご利用内容の確認にご協力ください
━━━━━━━━━━━━━━━━━━━━

以下の回答ページより、ご利用内容の確認をお願いいたします。

▼ 回答ページはこちら(所要時間:約30秒)
hxxps://www.orico.co.jp/update

※すでにSMS等でご回答いただいた場合は、本メールからのご回答は不要です

━━━━━━━━━━━━━━━━━━━━
■ ご本人さまのご利用の場合
━━━━━━━━━━━━━━━━━━━━

ご利用制限を解除いたします。

なお、本通知のタイミングでは、上記利用内容の決済は完了しておりません。ご利用先によっては自動で再決済される場合がございますので、再決済いただく前に、購入店サイトの購入履歴等で決済状況を必ずご確認ください。

決済が完了していない場合は、再購入のお手続きをお願いいたします。

━━━━━━━━━━━━━━━━━━━━
■ ご利用に覚えがない場合
━━━━━━━━━━━━━━━━━━━━

カードの停止(無効化)・再発行手続きへ進みます。

※一部、状況やカードの種類によって再発行手続きが完了しない場合がございます

━━━━━━━━━━━━━━━━━━━━

オリコカードセンター
hxxps://www.orico.co.jp/

FUH7JOG
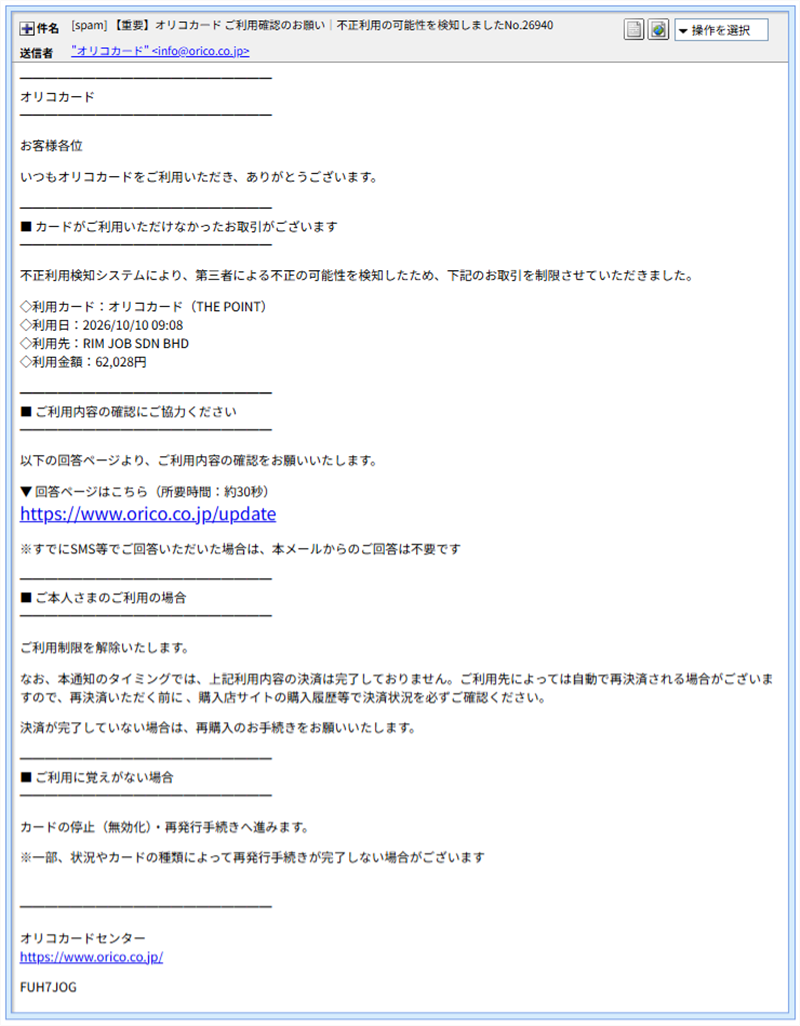
オリコカードを名乗る詐欺メールの実際の画面(こちらも宛名は「お客様各位」だけ)
なお、メール本文に書かれている「回答ページ」のURLは、見た目だけ本物の会社のURLです。実際にクリックした先は、まったく別のサイトでした。メール内の文字と、本当のリンク先が違うのは、詐欺メールの典型的な手口です。
2社は同じ型。大量に届いていました
2通を並べると、「同じ道具で作られたメール」だと分かります。下の表のとおり、件名の末尾の数字と、本文の最後の文字列だけが、1通ごとに違っています。
| 項目 | Vpassを名乗るメール | オリコカードを名乗るメール |
| 件名の末尾の数字 | No.7459454 | No.26940 |
| 本文の最後の識別文字 | 3TAETUV2 | FUH7JOG |
| 「利用先」の店名 | RIM JOB SDN BHD | RIM JOB SDN BHD |
| 「利用金額」 | 32,028円 | 62,028円 |
| メールを作ったソフトの記録 | 同じ | 同じ |
数字や識別文字を1通ごとに変えるのは、同じ内容の大量送信だと見抜かれにくくするための工夫だと考えられます。さらに、宛名は「お客様各位」だけで、お名前もカード番号の一部も、どこにも書かれていません。受け取る人が誰なのかを知らないまま、大量にばらまいているからです。
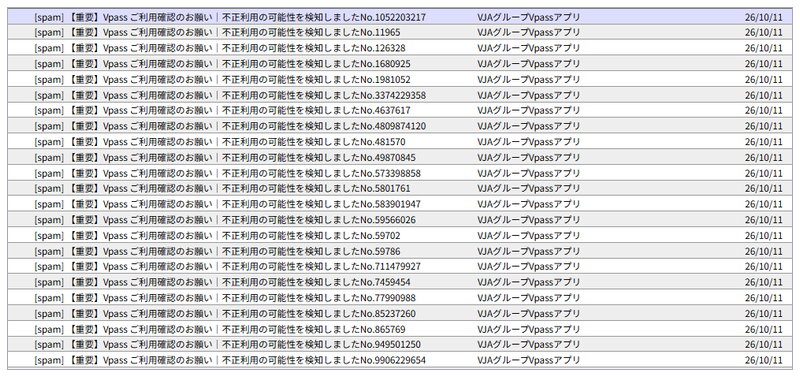
Vpassを名乗るメールの件名一覧(画面で確認できた分だけで23通)
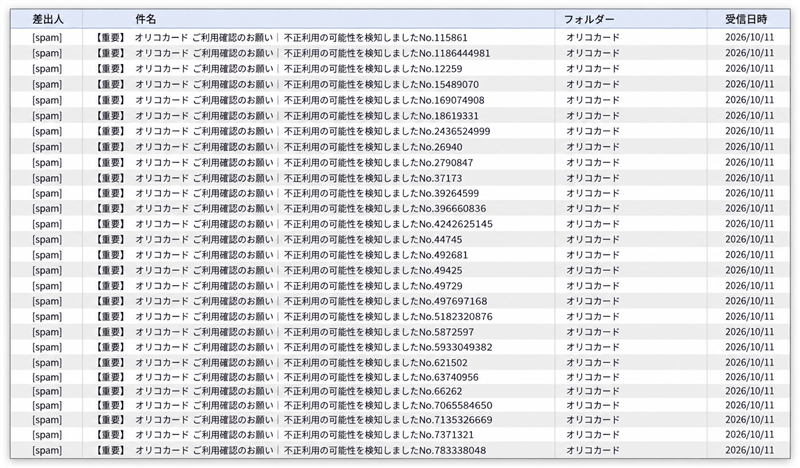
オリコカードを名乗るメールの件名一覧(画面で確認できた分だけで29通)
送信ルートと偽装の判定
■ 送信ルート及び偽装判定
送信の身元確認(SPF):2通とも「合格」と出ています。ただし、合格したのは攻撃者が自分で用意したドメイン(zliys.com/puddinglt.com)についてです。差出人欄に書かれた vpass.ne.jp/orico.co.jp とは別のドメインなので、「合格=本物」ではありません。
電子署名(DKIM):ヘッダーには、本物の会社名を名乗る署名の記載がありますが、検証に合格したかどうかは確認できませんでした。
送信元IPの性質:どちらもマイクロソフト社のクラウドで、個人宅ではなく、サーバーを借りて送っています。20.89.60.76(Vpass側)は、IP調査サイトで脅威レベル「高」、Webへのサイバー攻撃の攻撃元として記録されていました。20.46.167.47(オリコ側)は脅威レベル「低」で、攻撃の記録はまだありません。同じ型のメールでも、片方だけが攻撃元として知られている状態でした。
発信元ロケーション:どちらもデータベース上は東京都と推定されますが、これは借りているサーバーの置き場所にすぎません。攻撃者が東京にいるという意味ではありません。
【偽装判定】:本物のVpassやオリコカードのメールを装っていますが、実際の送信元は別ドメイン・別サーバーです。正規のカード会社からのメールではありません。
💡ここで!「SPF」って何?
メールの「身元確認」のひとつです。送ってきたサーバーが、そのドメインの持ち主から許可されているかを調べます。ただし、攻撃者が自分のドメインで設定すれば合格してしまうため、「合格=本物」とは言えません。
偽サイトを調べて分かったこと
安全な環境で、リンク先をたどってみました。入力は一切していません。
■ フィッシングサイト詳細解析
① 入口(メールのリンク先):メールごとに別のドメインです。
Vpass側:hxxps://gospelbasslines.com/content/xevp●●●●●●
オリコ側:hxxps://spcdeweese.com/content/ylmj●●●●●●
どちらも、メール内に表示されている本物そっくりのURLとは、まったく別のサイトです。
② 着地点(最終的な行き先):hxxps://nalamiverth.cfd/mnsh●●●●
Vpass側とオリコ側のどちらの入口からたどっても、同じ着地点に着きました。入口を使い捨てにして、行き先は1か所にまとめている作りです。
③ 警告の重なり:Vpass側の流れでは、ウイルスバスターが入口と着地点の両方を「フィッシング」と判定してブロックしました。Chromeでも「危険なサイト」の警告が出て、着地点の直前にはCloudflareの「フィッシングの疑い」の警告も表示されました。
④ 着地点の先:VJAグループ・Vpassを装った「カード発行会社を選ぶ」一覧ページが表示され、そこから進むと、三十三カードのVpassログイン画面を装ったページに行き着きました。ID・パスワードを入力させる画面です。画面の下にある著作権表示も、偽サイト上の表記なので、本物の証拠にはなりません。
⑤ 偽サイトの所在地:着地点はCloudflare(通信を中継するサービス)を経由して公開されていると見られ、実際のサーバーの場所は分かりません。
⑥ クローキング(見る人によって表示を変える仕掛け):2通の流れで同じ画面が表示され、切り替えは確認されませんでした。
【サイトの状態】:調査時点では、ブラウザやセキュリティソフトの警告が出る状態でした。ただ、警告が出るのは通報された後です。新しい入口が次々と作られるので、警告が出ない偽サイトに当たる可能性もあります。
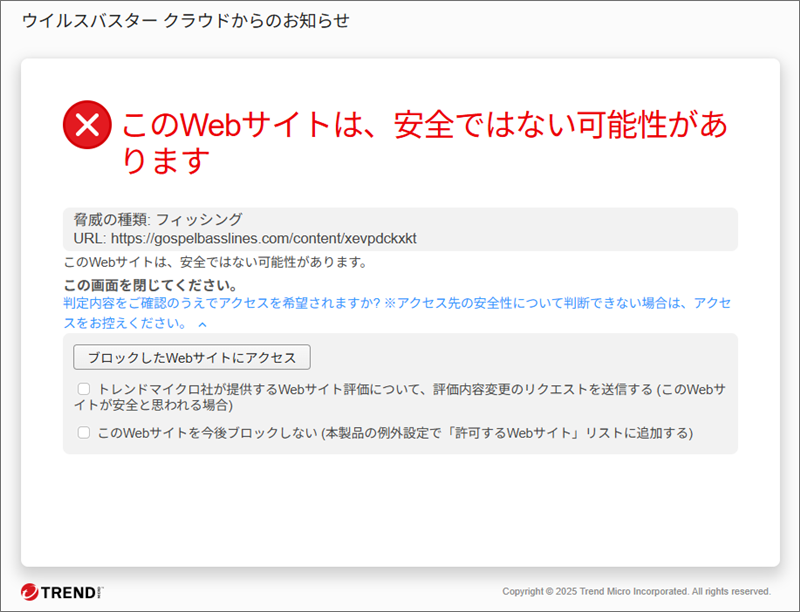
入口のドメインに対する、ウイルスバスターの「フィッシング」警告
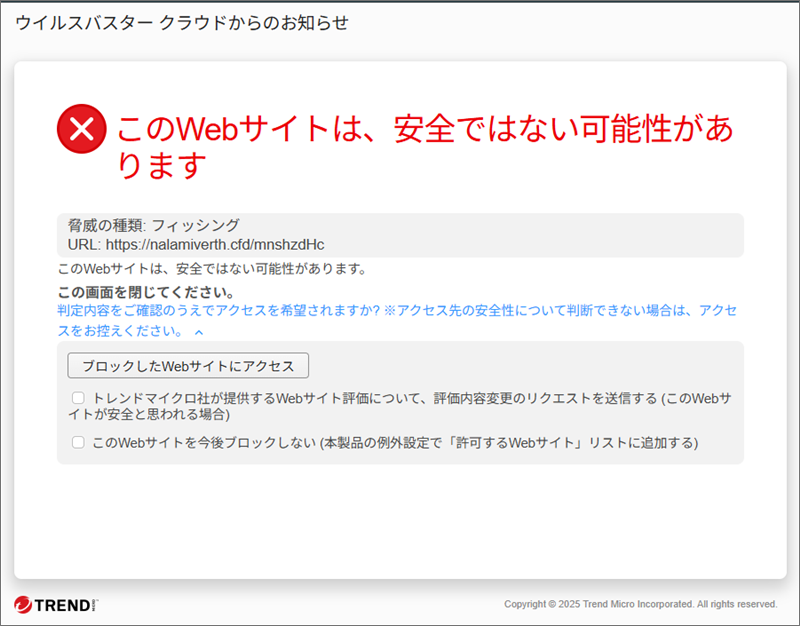
着地点のドメインに対する、ウイルスバスターの「フィッシング」警告
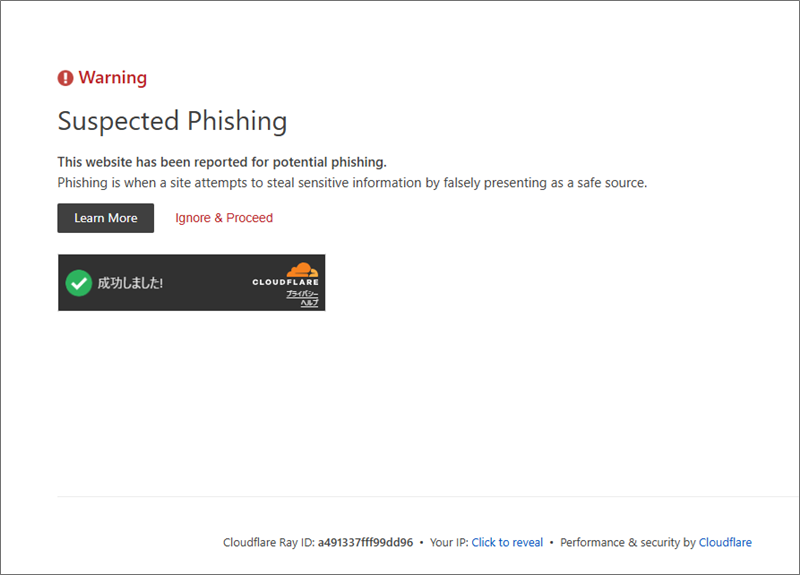
着地点の直前に表示された、Cloudflareの「フィッシングの疑い」の警告
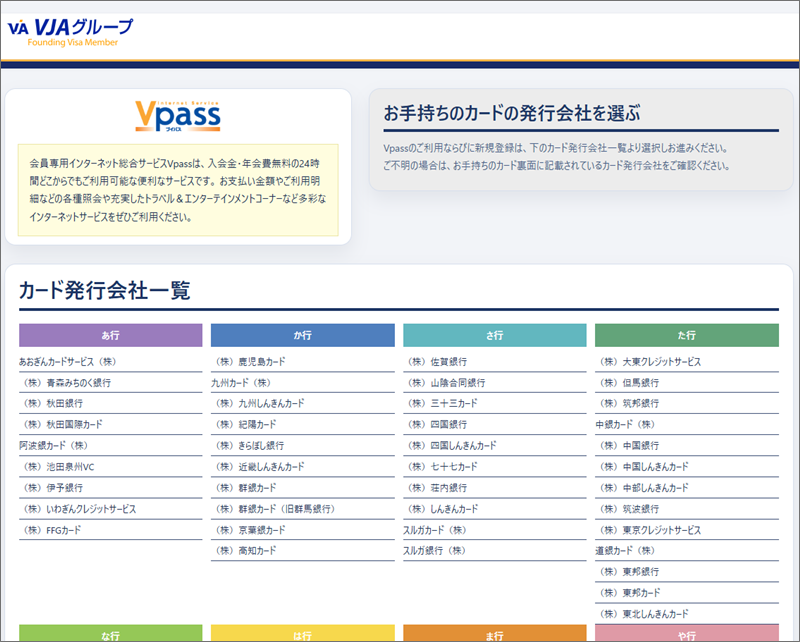
着地点の先に表示された、Vpassを装う「カード発行会社を選ぶ」一覧(偽サイト)
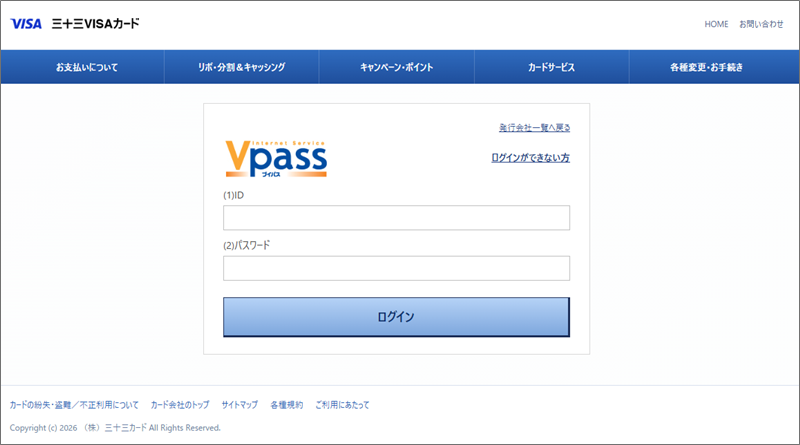
一覧から進んだ先の、ID・パスワードを入力させる偽ログイン画面(入力はしていません)
ここで、攻撃者のうっかりが見つかりました。オリコカードの名前で届いたメールのリンクをたどっても、行き着く先はなぜかVpassの画面だったのです。「どの会社を名乗っても、行き先は同じ」という使い回しの手抜きが、そのまま証拠になりました。
この仕組みなら、カード会社の名前を入れ替えるだけで、別のブランドの詐欺メールがいくらでも作れます。今回は2社でしたが、他のカード会社を名乗る同じ型のメールが、これから出てくる可能性は高いと考えられます。
注意点と対処法
■ 注意点と対処法
- URLをクリックしない:メール内の「回答ページ」は、カード会社の画面ではなく偽サイトです。ブラウザの警告が出ないこともあるので、「警告が出ていないから安全」とは考えないでください。
- 宛名と中身を見る:「お客様各位」だけで、お名前などが一切書かれていない通知は、特に警戒してください。三井住友カードの案内では、メールにはご自身で設定したハンドルネームが表示されるかどうかも確認するよう、案内されています。三井住友カード:カード不正利用に対する取組み
- 公式の窓口から確認する:不安になったら、メールのリンクではなく、公式アプリや、自分でブックマークしたページ、カード裏面に書かれた連絡先から確認してください。
- 公式の注意喚起を見る:Vpassについては、三井住友カードが偽メールの事例を公開しています。三井住友カード:フィッシングメールの事例 オリコカードについては、オリコの公式サイトの検索窓から「フィッシング」で検索してご確認ください。
- もし入力してしまったら:焦らなくて大丈夫です。すぐにカード会社へ連絡してカードの利用停止と再発行を相談し、同じパスワードを使っている他のサービスも変更してください。ログイン情報を入力してしまった場合は、早めの連絡が被害を小さくします。不安が残る場合は、お住まいの地域の警察や消費生活センターにも相談できます。
本レポートの結論
「ご利用確認のお願い|不正利用の可能性を検知しました」というメールは、Vpassとオリコカードをかたる詐欺メールでした。会社名を入れ替えるだけで量産できる仕組みなので、他のカード会社の名前でも同じ型が届くかもしれません。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net