HEARTLAND

The Endress Run

  • ホーム
  • Myself
  • お問合せページ
  • サイトマップ
  • プライバシーポリシー
  • 
  • 

    メニュー

  • 

    サイドバー

  • 

    前へ

  • 

    次へ

  • 

    検索

  •   RSS 
  •   Feedly 
  1. ホーム>
  2. デジタル>
  3. 迷惑メール

『詐欺メール』続、メルカリから「【重要】確認情報を取得できませんでした」と、来た件

2022年2月26日

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket

メルカリに成りすました詐欺メール
※ご注意ください!
当エントリーは迷惑メールの注意喚起を目的とし、悪意を持ったメールを発見次第
できる限り迅速にをもっとうにご紹介しています。

このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません!
リンク先は正規サイトを模した偽のコピーサイトで、フォームにアカウント情報や
クレジットカードの入力させそれらの情報を詐取しようとします。
被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は
ブックマークしてあるリンクを使うかスマホアプリを
お使いになってログインするよう
心掛けてください!
目次
  • 1. 「確認情報」とは?
  • 2. 更に”Return-Path”まで偽装
  • 3. 姑息に無料のドメインを使って
  • 4. まとめ

「確認情報」とは?

最近毎日届くメルカリの名を借りたフィッシング詐欺メール。
今朝もこのような見飽きた文面で届いております。

このメルカリを騙ったフィッシング詐欺メールは、別の件名でも多数届いており、このサイト
でも何度かご紹介しておりますが、情報が古くなっていますので改めてお届けしたいと
思います。

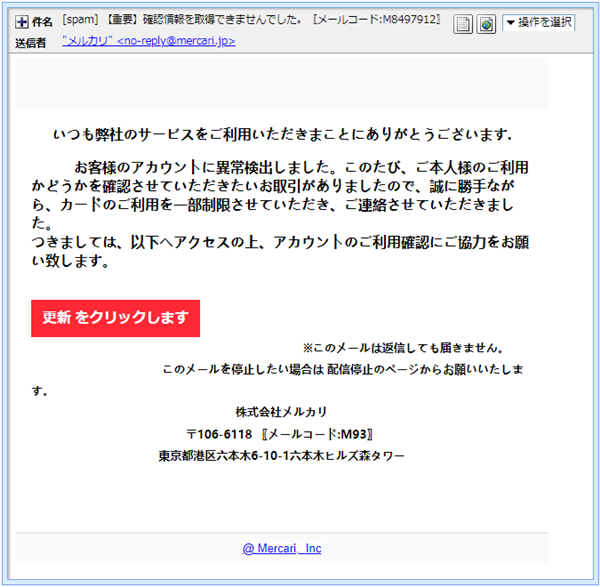
件名は
「[spam] 【重要】確認情報を取得できませんでした。〖メールコード:M8497912〗」
まず末尾のメールコードは、このメールの信憑性を高めるために付けられた適当な連番。
そしてこのメールには”[spam]”とスタンプが付けられているので迷惑メールの類だと
一目瞭然で分かります。
このスタンプはスパムスタンプと呼ばれるサーバーからの注意喚起で、これが付いている
ものは全て迷惑メールと判断されたもの。
うちのサーバーの場合注意喚起だけですが、例えばGoogleのGmailサーバーの場合だと
否応なしに「迷惑メール」フォルダーに勝手に保存されるような仕組みもあります。

とこどで「確認情報」って何でしょうか?
あまり使いませんよね…

差出人は
「”メルカリ” <no-reply@mercari.jp>」
確かに”mercari.jp”はメルカリさんの正規ドメインではありますが、件名の”[spam]”が
示すようにこのメールは明らかに詐欺メールですから偽装です。


更に”Return-Path”まで偽装

では、このメールのヘッダーソースを確認し偽装を暴いていきます。
ソースから抜き出した「フィールド御三家」がこちらです。

Return-Path: 「<mercari-account-update@71qw4108.cn>」

あれまぁ…もうここで”.cn”なんて中国のトップレベルドメインが露出。
偽装がバレバレですね。(笑)
この方の本当のメールアドレスは”mercari-account-update@71qw4108.cn”
なのでしょうか?
”Return-Path”は、このメールが何らかの障害で不達に終わった際に返信される
メールアドレスです。
一般的には、差出人と同じメールアドレスが記載されますが、ここは誰でも簡単に
偽装可能なフィールドなのであてにできません。

Message-ID:「<20220226020843131863@71qw4108.cn>」

”Message-ID”は、そのメールに与えられた固有の識別因子。
このIDは世の中に1つしかありません。
”@”以降は、メールアドレスと同じドメインか若しくはデバイス名が入ります。
ここも偽装可能で鵜呑みにはできません。

Received:「from uhwpsp (unknown [223.157.214.119])」

”Received”は、このメールが通過してきた各受送信サーバーが自身で刻む
自局のホスト情報です。
ここに掲げた”Received”はこのメールが最初に通過したサーバーのもの。
すなわち、差出人が使った送信サーバーの自局情報。
記載されている末尾の数字は、そのサーバーのIPアドレスになります。

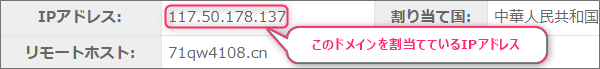
ではまず”Return-Path”に書かれているこの”mercari-account-update@71qw4108.cn”
ってメールアドレスも偽装かも知れないので使われているドメイン”71qw4108.cn”に
割当てているIPアドレスを調べてみます。

”117.50.178.137”と出ました。
”Received”に書かれているIPアドレスは”223.157.214.119”ですから全く異なるので
”Return-Path”に書かれているメールアドレスも偽装の疑いがあります。

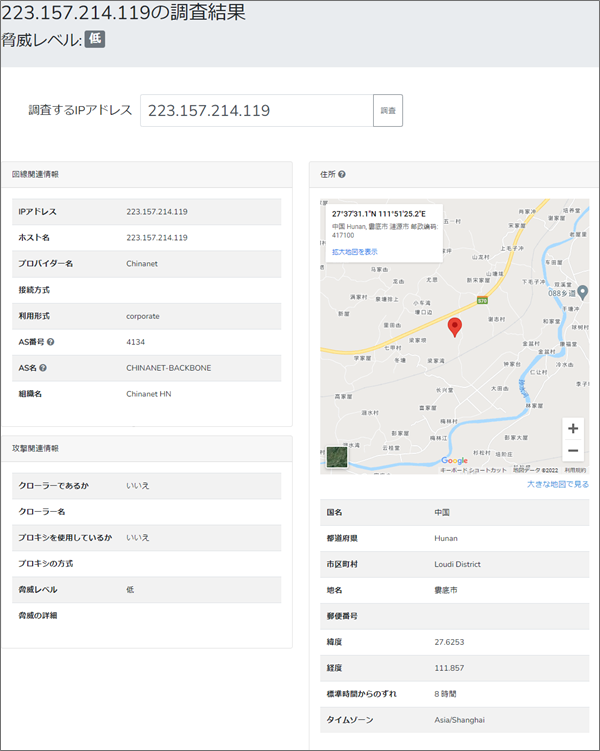
今度は”Received”にあったIPアドレスを使ってそのサーバーの情報を拾ってみます。

表示されたのは、香港から約640km北にある「中国 婁底市(ろうていし) 漣源(れんげん)」
こんな奥地にあるメールサーバーを差出人は利用した模様です。


姑息に無料のドメインを使って

そして本文。
もう見慣れた無いようなのでいちいち申しませんが、フォントは例によってYaheiと言う
気持ちの悪い中華フォント。
なかなか日本人は使わないフォントです。(;^_^A

内容は、第三者不正利用の疑いがあるのでリンクへアクセスし利用確認を行えと言うもの。
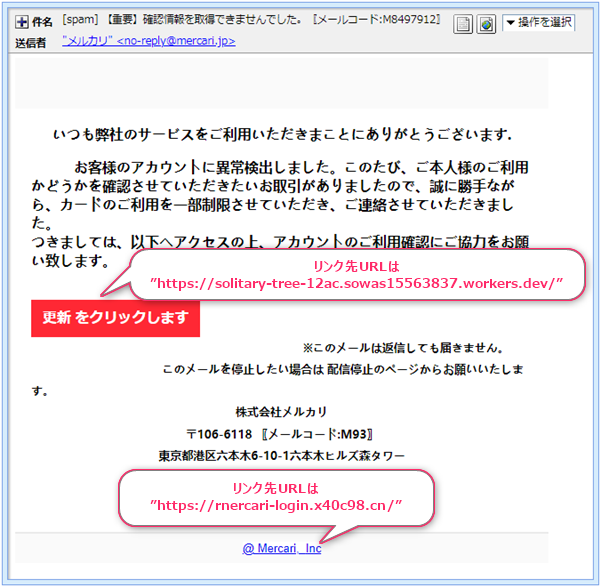
そのリンクは「更新をクリック」と書かれた赤いボタンに付けられております。
そのリンク先のURLはこちらです。

でもこのサイトはダミーで、リダイレクトされ実際に接続されるのはこのURLから始まるサイトです。

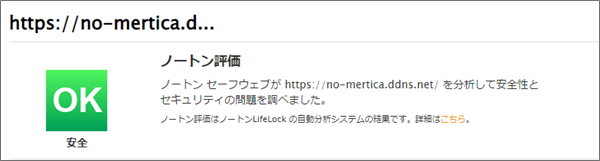
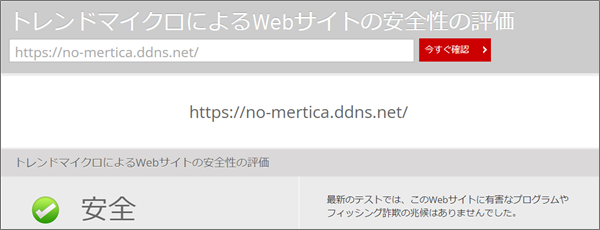
このサイトの危険性についてノートンの「セーフウェブ」とトレンドマイクロの
「サイトセーフティーセンター」で調べてみましたがどちらも危険性は無いと判断されました。


どうやらこのサイトの危険性はまだ周知されていないようです。(;^_^A

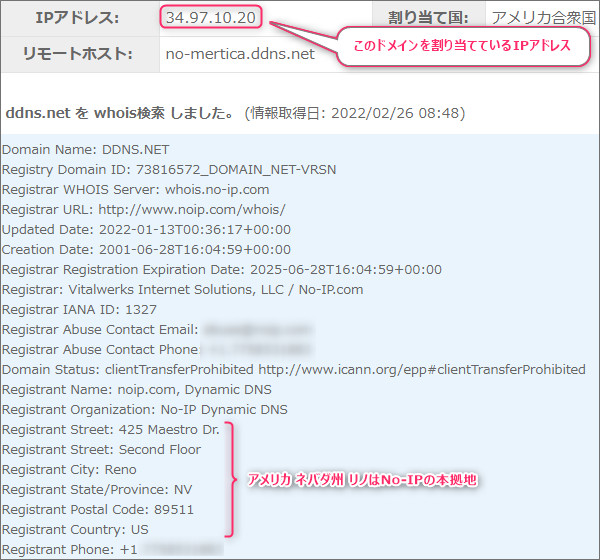
このサイトのURLで使われているドメインは、サブドメインを含め”no-mertica.ddns.net”
ああ、”ddns.net”はアメリカの「No-IP」が貸し出しているDynamic DNS(無料ドメイン)
ドメインに金使わないとは姑息ですねぇ…(笑)
ドメインの持ち主を調べてみてもこんな結果しか出ません。

Dynamic DNSが使われているということは、自宅サーバーであることが容易に想像できます。
ということは、このドメインを割当てているIPアドレス”34.97.10.20”は詐欺サイトを運営
しているサーバーが置かれた場所、すなわち犯人の自宅。
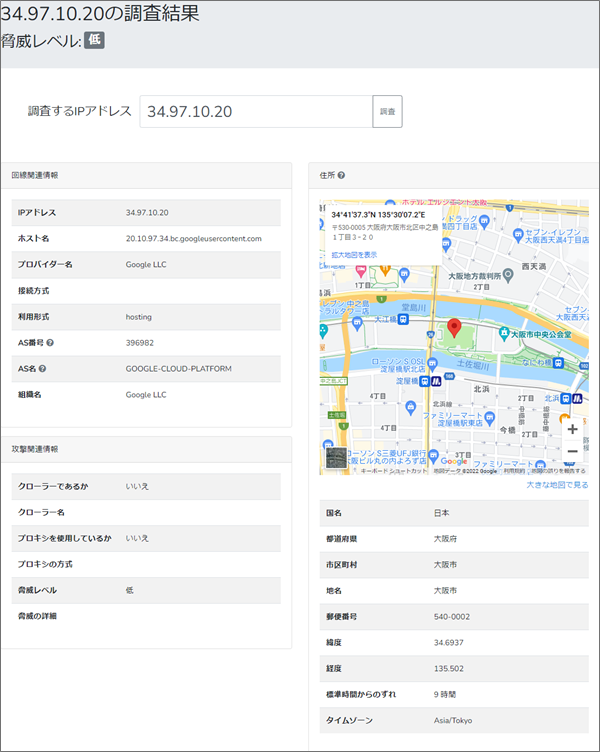
ではその位置をこのIPアドレスを元にその割り当て地を確認してみます。

あらら、国内でしたね…(;’∀’)
この方のご自宅は「大阪市北区中之島」付近。
あくまでおおよそでピンポイントじゃありませんので悪しからず…

さて、自宅サーバーでどのようなサイトを開いてらっしゃるんでしょうか?
安全な方法で接続してみました。

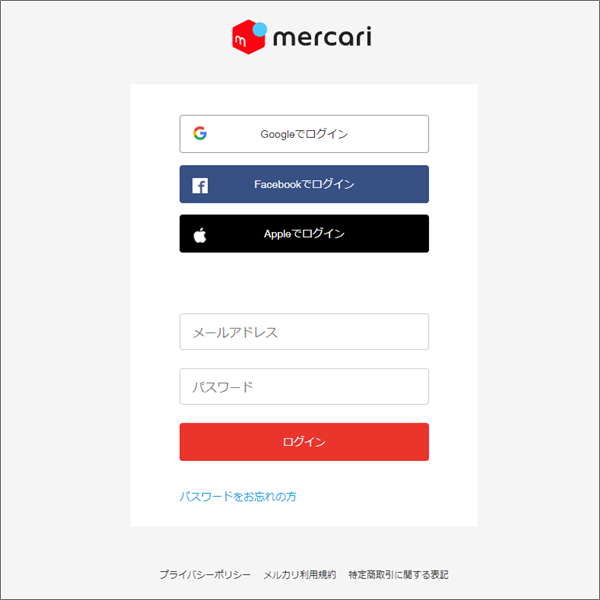
これは本物そっくりのメルカリのログインページです。
騙されてしまうと、ここでユーザーの情報が盗まれてしまいます。
そして次のページで個人情報を、そして更に次のページでクレジットカードの情報と
大切な情報を全て犯人側に詐取されてしまいますのでご注意を。


まとめ

今朝のメールボックスには、メルカリを騙るものが3通ありました。
そしてアマゾン系が2通と、AEONとauがそれぞれ1通づつとその他後多数。
相変わらず多いのが現状ですからくれぐれもお気をつけてお過ごしください。

いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^;


こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)

今、拡散中の詐欺メール

  • 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析 3.2k件のビュー

  • 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも 1k件のビュー

  • 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体 706件のビュー

  • 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明 632件のビュー

  • 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった 550件のビュー

      🛡️ Heartland 管理者が推奨する「究極の対策セット」  

          ① 【最強の物理防壁】YubiKey 5 NFC  🔑

パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。

Amazonで詳細を見る

          ② 【定番の安心】ウイルスバスター クラウド 3年版  🛡️

巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。

Amazonで詳細を見る

迷惑メール【重要】確認情報を取得できませんでした。,71qw4108.cn,DDND,ddns.net,Dynamic DNS,IPアドレス,mercari-account-update,mercari.jp,Message ID,No-IP,no-mertica.ddns.net,Received,Return-Path,Site Safety Center,solitary-tree-12ac.sowas15563837.workers.dev,SPAM,YaHei,サイバーアタック,サイバー犯罪,ドメイン,なりすまし,フィッシング詐欺,ヘッダーソース,メルカリ,偽サイト,拡散希望,注意喚起,第三者不正利用,自作サーバー,著作権法違反,詐欺,詐欺サイト,詐欺メール,調査,迷惑メール,重要

Posted by heart


よろしければシェアお願いします

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket
『詐欺メール』「【メルカリ】お買い物で使える3000円分ポイントがもらえる!」と、来た件
Next
『詐欺メール』「【重要なお知らせ】AEON ご利用確認のお願い」と、来た件
Prev

関連記事

Thumbnail of related posts 020

『詐欺メール』「【セゾンカード】本人認証について」と、来た件

第三者不正利用テンプレ ※ご注意ください! このブログエントリーは、フィッシング ...

Thumbnail of related posts 016

『詐欺メール』Amazonから『アカウント認証の遅延による利用制限のお知らせ』と、来た件

★フィッシング詐欺メール解体新書★ スマホやタブレットが普及し増々便利になる私た ...

Thumbnail of related posts 084

『詐欺メール』「bounced messages」と、来た件

サーバー乗っ取り目的か?! ※ご注意ください! このブログエントリーは、フィッシ ...

Thumbnail of related posts 080

『詐欺メール』『重要なお知らせ: 東日本NEXCO ETC支払い方法のアップデートのご案内』と、来た件

NEXCO東日本を騙るフィッシング詐欺メール ※ご注意ください! このブログエン ...

Thumbnail of related posts 165

「更新手続きに伴う『お客様情報』確認のお願い」はセゾンカード詐欺!文中の中国語ミスと、同日の別ドメイン詐欺との「URLトークン一致」が示す正体

HL-META: date=2026-09-26 | brand=セゾンカード ...

この記事のトラックバックURL

サイト内検索

今、拡散中の詐欺メール

  • 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析3.2k件のビュー
  • 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも1k件のビュー
  • 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体706件のビュー
  • 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明632件のビュー
  • 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった550件のビュー

管理者おすすめの防犯グッズ

広告

【最強の物理防壁】YubiKey 5 NFC
Amazonで詳細を見る
【定番の安心】ウイルスバスター クラウド 3年版
Amazonで詳細を見る
【個人情報を守る】家庭用シュレッダー
Amazonで詳細を見る

Google検索

アーカイブ

カテゴリー

Thumbnail of new posts 032

2026年9月30日 : ホスティング・サーバー系

「メールボックスの使用率が90%を超えています。」は詐欺メール!自社ドメイン名を名乗り、別企業のメールサーバーから届いた手口

HL-META: date=2026-09-30 | brand=メールサービス ...
Thumbnail of new posts 068

2026年9月30日 : 不正アプリ系

「医療費控除の還付金について」国税庁e-Taxを装う詐欺メール!還付予定額68,400円で「アプリ」へ誘導する手口

HL-META: date=2026-09-30 | brand=国税庁 | s ...
Thumbnail of new posts 065

2026年9月30日 : 東京電力

【重要】電気料金未納および決済情報再認証のお願いは詐欺!東京電力「くらしTEPCO web」を騙るメールの見分け方

HL-META: date=2026-09-30 | brand=東京電力 | ...
Thumbnail of new posts 003

2026年9月30日 : ポイント詐欺

【楽天ポイント】52,000ポイント進呈中!LINE追加でお受け取りください|楽天PointClubを騙る詐欺メールの見分け方

HL-META: date=2026-09-30 | brand=楽天 | se ...
Thumbnail of new posts 002

2026年9月30日 : ポイント詐欺

「【要確認】ACOMポイント受け取りのお願い」は詐欺メール|件名の末尾に毎回違う番号を付けて約2時間で17通、行き先はアコムそっくりの偽ログイン画面

HL-META: date=2026-09-30 | brand=アコム | s ...
2026年9月
日 月 火 水 木 金 土
 12345
6789101112
13141516171819
20212223242526
27282930  
« 8月    

Copyright © 2012 HEARTLAND All Rights Reserved.

WordPress Luxeritas Theme is provided by "Thought is free".

  • 
    ホーム
  • 
    メニュー
  • 
    上へ
 TOP