HEARTLAND

The Endress Run

  • ホーム
  • Myself
  • お問合せページ
  • サイトマップ
  • プライバシーポリシー
  • 
  • 

    メニュー

  • 

    サイドバー

  • 

    前へ

  • 

    次へ

  • 

    検索

  •   RSS 
  •   Feedly 
  1. ホーム>
  2. デジタル>
  3. 迷惑メール

『詐欺メール』「ETCサービス-通知を停止してください!」と、来た件
2022年12月19日

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket

ETCカードをどうこうする権限はありません
※ご注意ください!
このブログエントリーは、フィッシング詐欺メールの注意喚起拡散を目的とし
悪意を持ったメールを発見次第できる限り迅速にをもっとうにご紹介しています。

このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません!
リンク先は正規サイトを模した偽のコピーサイトで、フォームにアカウント情報や
クレジットカードの入力させそれらの情報を詐取しようとします。
被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は
ブックマークしてあるリンクを使うかスマホアプリを
お使いになってログインするよう
心掛けてください!
また、気が付かずにログインしてしまった場合は、まず落ち着いてできる限り早く
パスワードの変更やクレジットカードの利用停止を行ってください。
目次
  • 1. ★フィッシング詐欺解体新書★
    • 1.1. ドメインの持ち主間違ってますよ~
    • 1.2. 本当は中央アフリカの国別ドメイン
    • 1.3. リンク先は香港で運営されているサイト
    • 1.4. まとめ

★フィッシング詐欺解体新書★

ドメインの持ち主間違ってますよ~

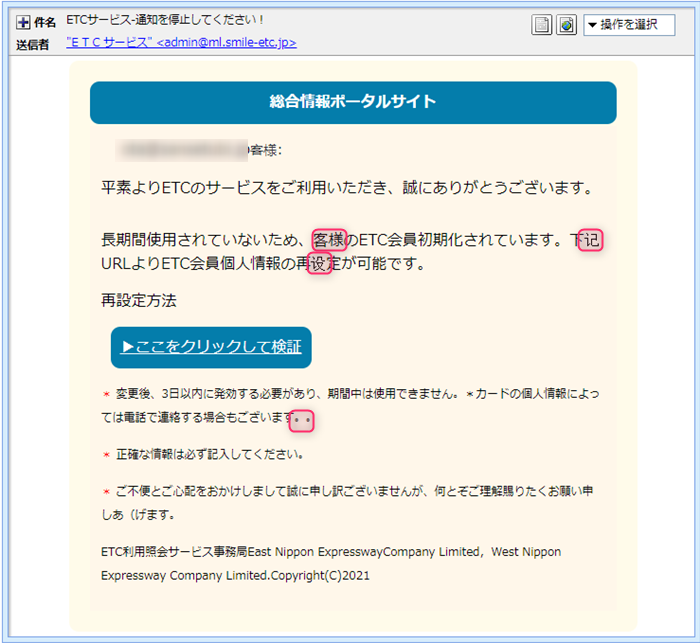
「ETC利用照会サービス事務局」と名乗る、また新たな詐欺メールが登場しました。

もう思いっきり中華フォントをちりばめた本文です。
それにお客様を「客様」とへりくだることなく書いてあるのも日本人っぽくありませんよね。

書いてある内容と言えばETCのサービスを長時間利用していないから会員が初期化されたので再設定を
促すもの。
ってか、「ETC利用照会サービス事務局」さんは、ETCの利用状況を確認できるサービスで
ETCカードを管理しているサービスではないので、ETCの利用制限する権限は持っていないはず。
それなのに、会員情報を初期化したなどとメールが送られてくるなんておかしい話です。

では、このメールを解体し詳しく見ていきましょう!
まずはプロパティーから見ていきましょう。

件名は
「ETCサービス-通知を停止してください!」
ご承知の通り件名欄は、差出人が書き込むものですからいくらでも適当に記入できます。

ほんと件名に「!」の入っているメールにろくなメールはありません!
それに、「通知を停止してください」って何の通知を停止するのでしょうか?
まったく意味が分かりません。。。

差出人は
「”E T C サービス” <admin@ml.smile-etc.jp>」
皆さんはご存じでしょうか?
この差出人欄は完全に自己申告制で、誰でもウソが書けるフィールド。
ですから、ここは信用できない部分です。

”smile-etc.jp”は「ETC利用照会サービス事務局」さんのドメインではなくて
「ETCマイレージサービス」さんの持ち物。
こんなでたらめなメールまったく信用できませんね!


本当は中央アフリカの国別ドメイン

では、このメールがフィッシング詐欺メールであることを立証していきましょうか!
まず、このメールのヘッダーソースを確認し調査してみます。
私が愛用のThunderbirdの場合、「表示(V)」⇒「メッセージのソース(O)」と進むと見られますよ。
ソースから抜き出した「フィールド御三家」がこちらです。

Return-Path: 「admin@amn-uirx.cf」

あれれ?”smile-etc.jp”ではなかったの??
”Return-Path”は、このメールが何らかの障害で不達に終わった際に返信される
メールアドレスです。
だから少なくともドメインは、差出人と同じでなければなりません。
それに”.cf”は、中央アフリカに割り当てられている国別ドメインです(笑)

Message-ID:「E73E4E39D0C78BFBE5C5E22BEBE09C40@pswngdi」

”Message-ID”は、そのメールに与えられた固有の識別因子。
このIDは世の中に1つしかありません。
”@”以降は、メールアドレスと同じドメインか若しくはデバイス名が入ります。
ここも偽装可能で鵜呑みにはできません。

Received:「from mail.amn-uirx.cf (unknown [116.63.36.120])」

”Received”は、このメールが通過してきた各受送信サーバーが自身で刻む
自局のホスト情報です。
ここに掲げた”Received”はこのメールが最初に通過したサーバーのもの。
すなわち、差出人が使った送信サーバーの自局情報。
記載されている末尾の数字は、そのサーバーのIPアドレスになります。

もう間違いなく”ml.smile-etc.jp“は偽装ですが、一応確認してみることにします。

先に書いた通り”Received”に記載のIPアドレスは差出人が利用したメールサーバーのもの。
このIPアドレスが差出人のメールアドレスのドメインに割当てられているものと一致すれば
メールアドレスの偽装は無かったことが証明されますが、そうでない場合、特定電子メール法
違反となり処罰の対象とされます。

※特定電子メール法違反
・個人の場合、1年以下の懲役または100万円以下の罰金
・法人の場合、行為者を罰する

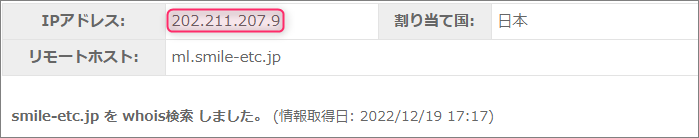
では、メールアドレスにあったドメイン”ml.smile-etc.jp”について調べてみます。

これによると、このドメインを割り当てているIPアドレスは”202.211.207.9”
本来同じでなけれならない”Received”のIPアドレスが”116.63.36.120”ですから全く異なります。
これでアドレス偽装は確定。
この方にはしっかり罪を償っていただかなければなりませんね!

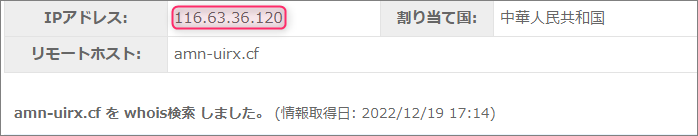
ちなみに”Return-Path”にあった”amn-uirx.cf”と言うドメインも確認してみると。

”116.63.36.120”と出ました。
”Received”に記載のIPアドレスと全く同じですね。
この差出人のメールアドレスに使われているドメインは”amn-uirx.cf”であることが確定しました!

「フィールド御三家」の中で一番重要なのは”Received”
これを紐解けば差出人の素性が見えてきます。
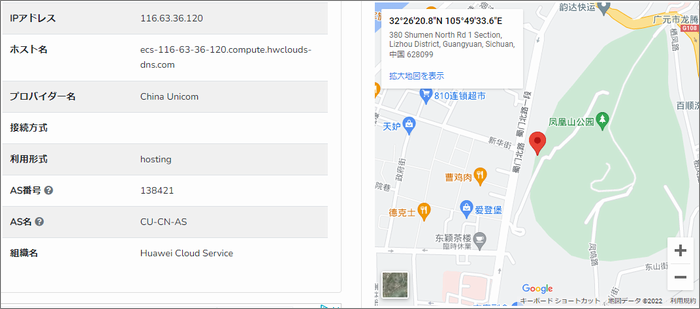
”Received”のIPアドレス”116.63.36.120”は、差出人が利用しているメールサーバーのもの。
このIPアドレスを元にその割り当て地を確認してみます。

IPアドレスを元にしているので、かなりアバウトな位置であることをご承知いただいた上でご覧ください。
ピンが立てられたのは、中国四川省広元市付近です。
このメールは、この付近に設置されたメールサーバーを介して私に届けられたようです。


リンク先は香港で運営されているサイト

では引き続き本文。

平素よりETCのサービスをご利用いただき、誠にありがとうございます。

長期間使用されていないため、客様のETC会員初期化されています。下记URLよりETC会員個人情報の再设定が可能です。
再設定方法
▶ここをクリックして検証
* 変更後、3日以内に発効する必要があり、期間中は使用できません。*カードの個人情報によっては電話で連絡する場合もございます。。
* 正確な情報は必ず記入してください。
* ご不便とご心配をおかけしまして誠に申し訳ございませんが、何とぞご理解賜りたくお願い申しあ(げます。

メールからそのままペーストしているので文字化け等ご容赦ください。
先に書いたように、フォントが中華だったり、句読点が多かったり、おかしなところに”(”が
あったりとか不信感満載なメールです。
このメールは、フィッシング詐欺メールなので詐欺サイトへのリンクが付けられています。
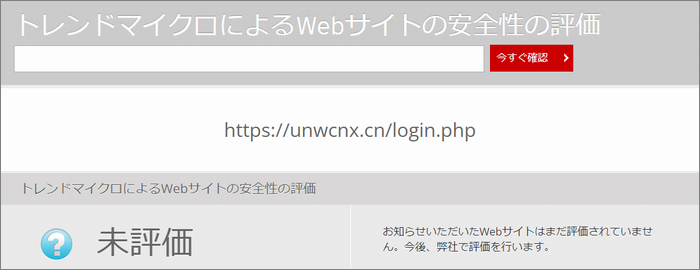
そのリンクは「▶ここをクリックして検証」って書かれたところに張られていて、リンク先の
URLと、そのサイトの危険性をトレンドマイクロの「サイトセーフティーセンター」で確認してみます。

まだ評価されていないようですね。
これは見逃すことは到底できません。
このようなフィッシング詐欺サイトがこの評価ではあまりにも危険すぎます。
評価を変更していただけるよう早速申請しておきます。

このURLで使われているドメインは、”unwcnx.cn”
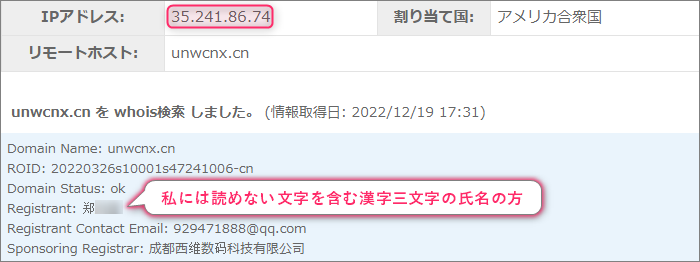
このドメインにまつわる情報を取得してみます。

申請者は、私には読めない文字を含む漢字三文字の氏名の方。
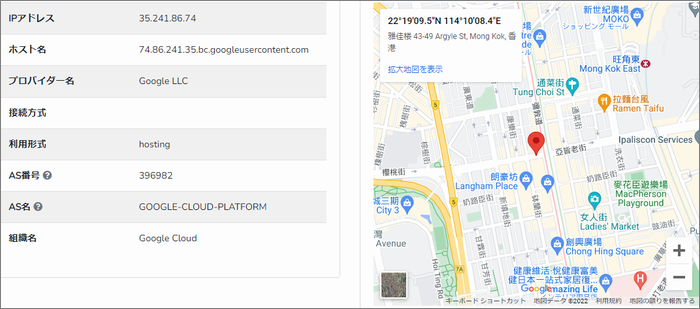
そしてこのドメインを割当てているIPアドレスは”35.241.86.74”
このIPアドレスを元にその割り当て地を確認してみます。

こちらもIPアドレスを元にしているので、アバウトな位置であることをご承知いただいた上で
ご覧ください。
今度ピンが立てられのは、香港付近。
この辺りに設置されたウェブサーバーに、リンク先の詐欺サイトは構築されているようです。

危険と言われると見に行きたくなるのが人情と言うもの。
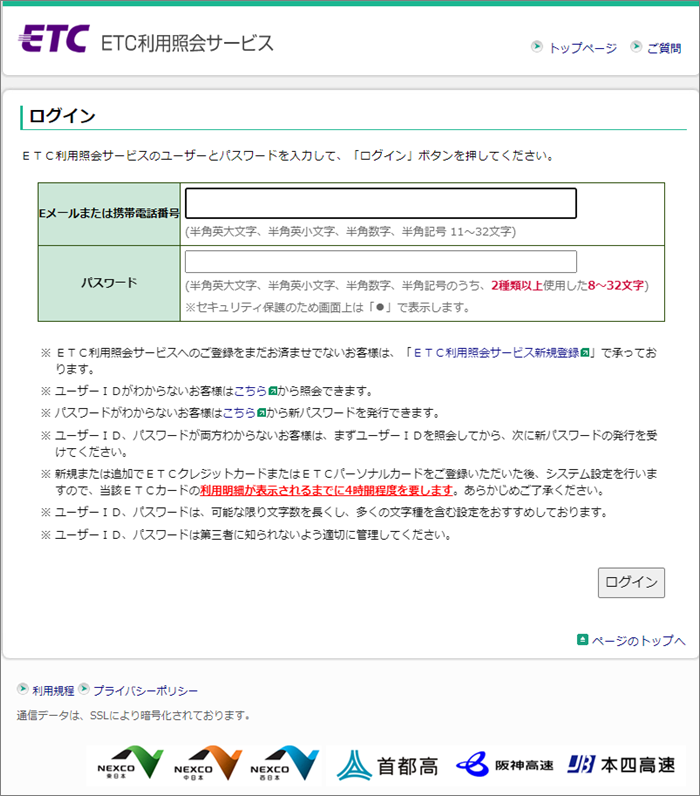
安全な方法でリンク先の詐欺サイトに調査目的で訪れてみました。

開いたのはよく見かける「ETC利用照会サービス」と書かれたログインページ。
もちろん偽サイトですから絶対にログインしないでください!


まとめ

何度も書きますが、「ETC利用照会サービス事務局」さんは、会員登録されたユーザーさんの
ETC利用状況を確認するサービスで、ETCカードを管理するところではありません。
このようなメールが来ても相手にしないようにしてください。

恐ろしいことに、今、こうしている間にも大量のフィッシング詐欺メールが発信されたくさんの
フィッシング詐欺サイトが作られ消滅していきます。
次から次に新種のメールが届くので常に意識して被害に遭わないようご注意ください。

いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^;


こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)

今、拡散中の詐欺メール
  • 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析 3.4k件のビュー
  • 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった 2.2k件のビュー
  • 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体 1.2k件のビュー
  • 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも 1.1k件のビュー
  • 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった 0.9k件のビュー

      🛡️ Heartland 管理者が推奨する「究極の対策セット」  

          ① 【最強の物理防壁】YubiKey 5 NFC  🔑

パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。

Amazonで詳細を見る

          ② 【定番の安心】ウイルスバスター クラウド 3年版  🛡️

巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。

Amazonで詳細を見る

迷惑メールadmin@ml.smile-etc.jp,amn-uirx.cf,E T C サービス,ETCサービス-通知を停止してください!,ETC利用照会サービス事務局,SPAM,unwcnx.cn,なりすまし,フィッシング詐欺,偽サイト,危険,拡散希望,注意喚起,見分け方,詐欺,詐欺サイト,詐欺メール,調査,迷惑メール,重要

Posted by heart


よろしければシェアお願いします

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket
『詐欺メール』「公司补贴通知:及时申请」と、来た件
Next
『詐欺メール』「azegami.5969平素はAmazonをご利用いただき、誠にありがとうござい�ます」と、来た件
Prev

関連記事

Thumbnail of related posts 120

『詐欺メール』『【LIFECARD】ご請求金額のご案内』と、来た件

持ち合わせていないカード会社からのメール ※ご注意ください! このブログエントリ ...

Thumbnail of related posts 170

『詐欺メール』新「【TS CUBIC CARD】本人情報緊急確認」と、来た件

カード会社からのメールは信用できなくなってきた ※ご注意ください! このブログエ ...

Thumbnail of related posts 102

『詐欺メール』三井住友銀行から『年末年始!銀行でのお手続で忘れているものはありませんか?』と、来た件

またもや便乗詐欺 ※ご注意ください! このブログエントリーは、フィッシング詐欺メ ...

Thumbnail of related posts 153

『詐欺メール』「【三井住友カード】ご請求金額確定のご案内」と、来た件

危ない危ない!危うくだまされるところだった(;^_^A ※ご注意ください! この ...

Thumbnail of related posts 171

『詐欺メール』『【重要なお知らせ】Amazonプライムの自動更新設定を解除いたしました』と、来た件

自称「Amazon」と称す大量のメール ※ご注意ください! このブログエントリー ...

この記事のトラックバックURL

サイト内検索

今、拡散中の詐欺メール

  • 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析3.4k件のビュー
  • 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった2.2k件のビュー
  • 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体1.2k件のビュー
  • 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも1.1k件のビュー
  • 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった0.9k件のビュー

管理者おすすめの防犯グッズ

広告

【最強の物理防壁】YubiKey 5 NFC
Amazonで詳細を見る
【定番の安心】ウイルスバスター クラウド 3年版
Amazonで詳細を見る
【個人情報を守る】家庭用シュレッダー
Amazonで詳細を見る

Google検索

アーカイブ

カテゴリー

Thumbnail of new posts 131

2026年10月5日 : Apple

『Apple Accountが不正利用されるおそれがあります』は詐欺メール!PCは404、スマホは偽の「人間確認」を経て本物のAppleへ飛ばすチェック回避の細工を解析

HL-META: date=2026-10-05 | brand=Apple(な ...
Thumbnail of new posts 020

2026年10月5日 : クレジットカード関連

『秋のプレゼント:3,940ポイント受取手続きのご案内』はセゾンカードの詐欺メール!PCでは入口を閉じ、スマホだけに偽ログイン画面を出す二面構えを解析

HL-META: date=2026-10-05 | brand=セゾンカード( ...
Thumbnail of new posts 002

2026年10月5日 : 詐欺メール

『お忘れ物について』は詐欺メール!書類預かりを装う偽Microsoftサポート詐欺を3つのセキュリティが即ブロック

HL-META: date=2026-10-05 | brand=Microso ...
Thumbnail of new posts 064

2026年10月5日 : eオリコ

【警告】オリコ「オリコポイント有効期限のお知らせ」は偽メール!9/20と同じキットが番号とランダム文字を変えて再来

HL-META: date=2026-10-05 | brand=オリコ | s ...
Thumbnail of new posts 096

2026年10月5日 : Apple

【警告】Apple「Appleアカウントへのサインイン通知」は偽メール!件名と本文が食い違い、プレビュー文には中国語が混入

HL-META: date=2026-10-05 | brand=Apple | ...
2026年10月
日 月 火 水 木 金 土
 123
45678910
11121314151617
18192021222324
25262728293031
« 9月    

Copyright © 2012 HEARTLAND All Rights Reserved.

WordPress Luxeritas Theme is provided by "Thought is free".

  • 
    ホーム
  • 
    メニュー
  • 
    上へ
 TOP