HEARTLAND

The Endress Run

  • ホーム
  • Myself
  • お問合せページ
  • サイトマップ
  • プライバシーポリシー
  • 
  • 

    メニュー

  • 

    サイドバー

  • 

    前へ

  • 

    次へ

  • 

    検索

  •   RSS 
  •   Feedly 
  1. ホーム>
  2. デジタル>
  3. 迷惑メール

『詐欺メール』「amazon.co.jp: アクションが必要です: サインイン」と、来た件

2022年6月22日

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket

これって、偽物?本物?どっち?
※ご注意ください!
このブログエントリーは、フィッシング詐欺メールの注意喚起拡散を目的とし
悪意を持ったメールを発見次第できる限り迅速にをもっとうにご紹介しています。

このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません!
リンク先は正規サイトを模した偽のコピーサイトで、フォームにアカウント情報や
クレジットカードの入力させそれらの情報を詐取しようとします。
被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は
ブックマークしてあるリンクを使うかスマホアプリを
お使いになってログインするよう
心掛けてください!
また、気が付かずにログインしてしまった場合は、まず落ち着いてできる限り早く
パスワードの変更やクレジットカードの利用停止を行ってください。
目次
  • 1. アドレスには”amazon.co.jp”と書かれているけど
  • 2. メールヘッダーを詳しく調べる
  • 3. 最後はリンク先の調査
  • 4. まとめ

アドレスには”amazon.co.jp”と書かれているけど

アマゾンと称すところから、このようなメールが届きました。
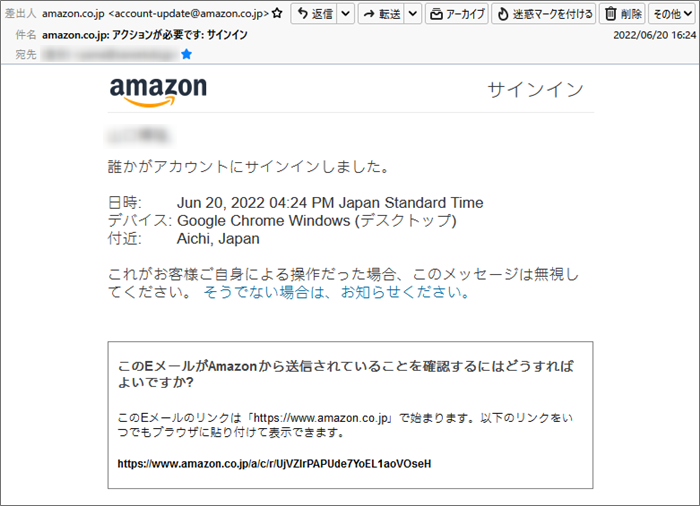
「誰かがアカウントにログインしました」と書かれていますね。
これって、偽物?それとも本物?
日々このようなメールばかり書いているのでどのようなメールでもついつい疑ってしまいます。

では、このメールも真偽を見極めるためにプロパティーから見ていきましょう。

件名は
「amazon.co.jp: アクションが必要です: サインイン」
ご承知の通り件名欄は、差出人が書き込むものですからいくらでも適当に記入できます。
カタコトのようなそうでないような…
これだけじゃ判断できません。

差出人は
「amazon.co.jp <account-update@amazon.co.jp>」
皆さんはご存じでしょうか?
この差出人欄は完全に自己申告制で、誰でもウソが書けるフィールド。
ですから、ここは信用できない部分です。

”amazon.co.jp”は確かに「アマゾン」さんのドメインですが、偽装の疑いもぬぐい切れません。
では、次の項でその辺りをしっかり見極めてみましょう。


メールヘッダーを詳しく調べる

では、このメールがフィッシング詐欺メールであることを立証していきましょうか!
まず、このメールのヘッダーソースを確認し調査してみます。
私が愛用のThunderbirdの場合、「表示(V)」⇒「メッセージのソース(O)」と進むと見られますよ。
ソースから抜き出した「フィールド御三家」がこちらです。

Return-Path: 「20220620072424dc381552d38748b8807e56a43260p0fe-C1L5V20OS1MWE6@bounces.amazon.co.jp」

”Return-Path”は、このメールが何らかの障害で不達に終わった際に返信される
メールアドレスです。
一般的には、差出人と同じメールアドレスが記載されますが、ここは誰でも簡単に
偽装可能なフィールドなのであてにできません。

Message-ID:「010101817fff9283-bcc51827-0fbf-4fee-8f27-ab6cf814f056-000000@us-west-2.amazonses.com」

”Message-ID”は、そのメールに与えられた固有の識別因子。
このIDは世の中に1つしかありません。
”@”以降は、メールアドレスと同じドメインか若しくはデバイス名が入ります。
ここも偽装可能で鵜呑みにはできません。

Received:「from a25-8.smtp-out.us-west-2.amazonses.com (a25-8.smtp-out.us-west-2.amazonses.com [54.240.25.8])」

”Received”は、このメールが通過してきた各受送信サーバーが自身で刻む
自局のホスト情報です。
ここに掲げた”Received”はこのメールが最初に通過したサーバーのもの。
すなわち、差出人が使った送信サーバーの自局情報。
記載されている末尾の数字は、そのサーバーのIPアドレスになります。

この中で一番重要なのは”Received”
これを紐解けば差出人の素性が見えてきます。
”Received”のIPアドレス”54.240.25.8”は、差出人が利用しているメールサーバーのもの。
このIPアドレスを元にその情報を確認してみます。
まずドメインの持ち主など。
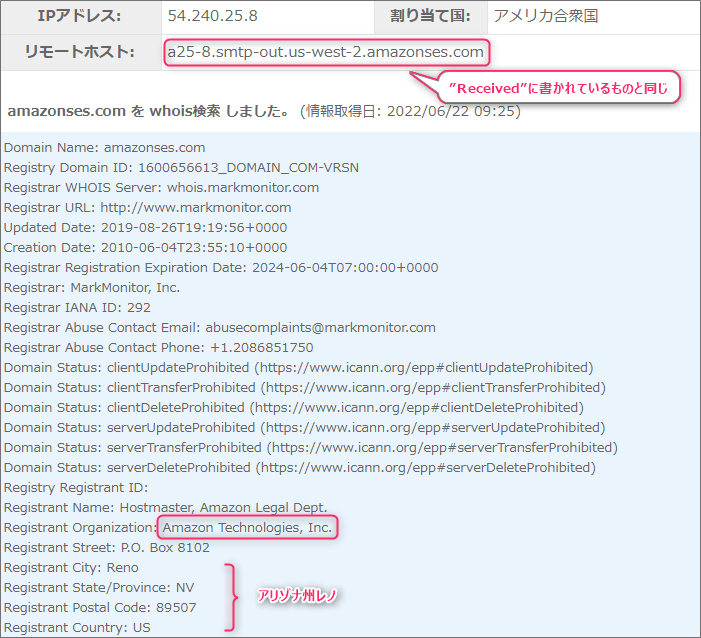
「Registrant Organization: Amazon Technologies, Inc.」と記載があります。
疑ったらきりがありませんが、偽っての登録かも知れませんね。

次に、IPアドレスの割り当て地。
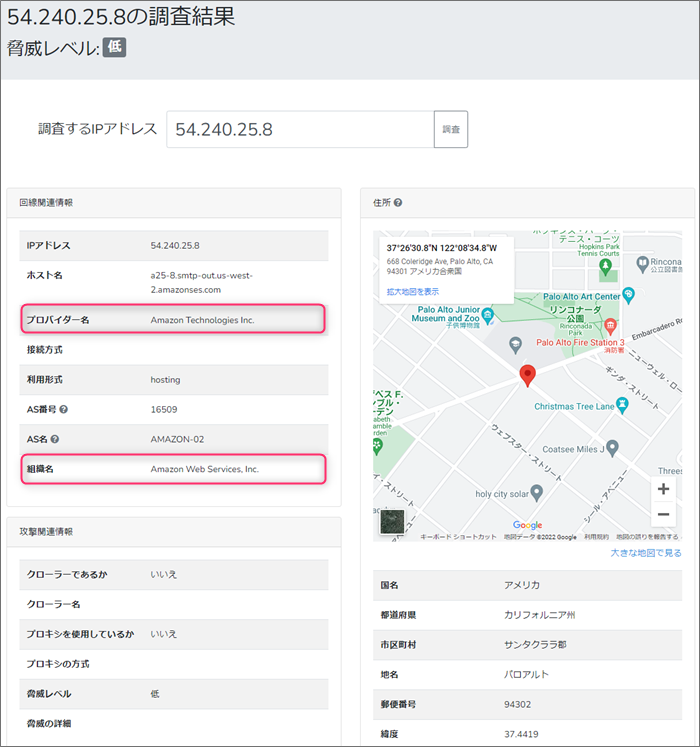
IPアドレスを元にしているので、かなりアバウトな位置であることをご承知いただいた上でご覧ください。

ピンが立てられたのは、カリフォルニア州「パロアルト」付近です。
このメールは、この付近に設置されたメールサーバーを介して私に届けられたようです。
ここにも「組織名 Amazon Web Services, Inc.」や「プロバイダー名 Amazon Technologies Inc.」と
記載されていますね。


最後はリンク先の調査

まだ確信は持てないので、次に本文に貼り付けられているリンク先を調べてみましょう。

誰かがアカウントにサインインしました。
日時: Jun 20, 2022 04:24 PM Japan Standard Time
デバイス: Google Chrome Windows (デスクトップ)
付近: Aichi, Japan
これがお客様ご自身による操作だった場合、このメッセージは無視してください。
そうでない場合は、お知らせください。

これは、メール本文の抜粋です。
この中で「そうでない場合は、お知らせください。」と書かれた部分にリンクが付けられています。
そのリンク先のURLがこちらです。
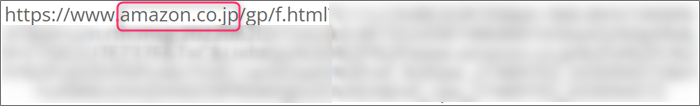
都合が悪いかもしれないので、多くをマスクしてあります。
このURLで使われているドメインは”amazon.co.jp”でアマゾンの正規ドメインです。
これで確定しました。
このメールは、Amazonからの正式なメールです!

って言うか、私、最初から正規なメールだと分かってて書いていました。(笑)
実は昨日、久しぶりにPCのブラウザからアマゾンにログインたのですが、このメールはその時に発せられた
確認用のメールだったのです。


まとめ

本気で確認するためにはここまでしないといけないと言う自分への戒めを込めて書いてみました。
どうでしたか?解説は理解できたでしょうか?
今回は、正規のメールですので問題ありませんが、恐ろしいことに、今、こうしている間にも
大量のフィッシング詐欺メールが発信されたくさんのフィッシング詐欺サイトが作られ消滅していきます。
次から次に新種のメールが届くので常に意識して被害に遭わないようご注意ください。

いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^;


こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)

      🛡️ Heartland 管理者が推奨する「究極の対策セット」  

          ① 【最強の物理防壁】YubiKey 5 NFC  🔑

パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。

Amazonで詳細を見る

          ② 【定番の安心】ウイルスバスター クラウド 3年版  🛡️

巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。

Amazonで詳細を見る

迷惑メール54.240.25.8,account-update@amazon.co.jp,Amazon,Amazon Technologies Inc.,Amazon Web Services,amazon.co.jp,amazon.co.jp: アクションが必要です: サインイン,amazonses.com,Inc,IPアドレス,Received,Site Safety Center,SPAM,アマゾン,サイバーアタック,サイバー犯罪,ドメイン,なりすまし,フィッシング詐欺,ヘッダーソース,偽サイト,偽者,危険,拡散希望,本物,注意喚起,特定電子メール法,第三者不正利用,著作権法違反,見分け方,詐欺,詐欺サイト,詐欺メール,誰かがアカウントにサインインしました,調査,迷惑メール,重要

Posted by heart


よろしければシェアお願いします

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket
『詐欺メール』「【AEON CREDIT】銀行から緊急のご連絡」と、来た件
Next
『詐欺メール』新「【重要:与信失敗】お支払い情報の更新をお願いします」と、来た件
Prev

関連記事

Thumbnail of related posts 034

『詐欺メール』『【重要】PayPayアカウントの本人確認のお願い』と、来た件

★フィッシング詐欺メール解体新書★ 「生成AI」が普及し増々便利になる私たちが生 ...

Thumbnail of related posts 055

『詐欺メール』三井住友カードから「カードご利用金額をお知らせいたします」と、来た件

さくらインターネットとソウル市 ※ご注意ください! 当エントリーは迷惑メールの注 ...

Thumbnail of related posts 084

【閲覧注意】国税庁を騙る「未納国税」恐喝メール!@記号で偽装したGoogleリンクの巧妙な罠

HL-META: date=2026-06-28 | brand=国税庁・Pay ...

Thumbnail of related posts 064

『詐欺メール』「楽天会員追加認証が需要いたしました」と、来た件

件名から意味不明 ※ご注意ください! 当エントリーは迷惑メールの注意喚起を目的と ...

Thumbnail of related posts 042

『詐欺メール』アマゾン 株式会社から「アカウントのステータスを確認してください」と、来た件

不完全なアカウントってどんなアカウント? ※ご注意ください! 当エントリーは迷惑 ...

この記事のトラックバックURL

サイト内検索

Google検索

カレンダー

2026年10月
日 月 火 水 木 金 土
 123
45678910
11121314151617
18192021222324
25262728293031
« 9月    

アーカイブ

カテゴリー

新着記事

Thumbnail of new posts 027

2026年10月16日 : LINE

「【重要】キャンペーン還元ポイントが届いています」はLINE偽装メール|11,250ポイントでAndroid偽アプリへ誘う続報

HL-META: date=2026-10-16 | brand=LINE | ...
Thumbnail of new posts 063

2026年10月16日 : 本人確認

「【要対応】W-8BENの更新について」はサクソバンクを騙る詐欺メール|偽のログイン画面に入力しないで

HL-META: date=2026-10-16 | brand=サクソバンク ...
Thumbnail of new posts 143

2026年10月16日 : ネット詐欺

個人情報漏えいのあとに届く詐欺への備え|今すぐできる対策と、届いたときの行動ルール【特集③】

title: 個人情報漏えいのあとに届く詐欺への備え|今すぐできる対策と、届いた ...
Thumbnail of new posts 119

2026年10月16日 : ネット詐欺

個人情報が漏えいしたらどうなる?予想される二次被害と詐欺を情報の種類別に解説【特集②】

title: 個人情報が漏えいしたらどうなる?予想される二次被害と詐欺を情報の種 ...
Thumbnail of new posts 134

2026年10月16日 : ネット詐欺

不正アクセスによる個人情報漏えいが相次ぐ原因は?2026年10月の事案一覧と現状【特集①】

title: 不正アクセスによる個人情報漏えいが相次ぐ原因は?2026年10月の ...

Copyright © 2012 HEARTLAND All Rights Reserved.

WordPress Luxeritas Theme is provided by "Thought is free".

  • 
    ホーム
  • 
    メニュー
  • 
    上へ
 TOP