【警告】普段と異なる環境からのログインを検知しました(セゾンカード)は詐欺!9日前の「検知」を知らせる偽メールの正体
「普段と違う端末からログインがありました」。スマホのアプリやゲームのアカウントで、こんな通知を見かけたことはありませんか? ドキッとして、つい中身を確かめたくなりますよね。
今回届いたのは、これをまねた、セゾンカード(Netアンサー)を装う偽メールです。ところがこのメール、よく見ると「9日も前の出来事」を「緊急」として知らせていました。一緒に確認していきましょう。
結論:これは詐欺メールです。リンクは開かず、ログインもしないでください。「24時間以内にログインしないとカード利用を制限する」と急かしていますが、そもそも本文の日付が9日前になっています。
| 危険度 | ★★★★★(非常に高い) Netアンサーのログインを装って、IDやパスワードを入力させる狙いとみられ、不正利用につながるおそれがあるため |
| 受信日 | 2026年10月19日(月)午前10時48分ごろ |
| 件名 | 【警告】普段と異なる環境からのログインを検知しました(セゾンカード) No.64067755 |
| 差出人 | 表示名は「STOREE SAISON」(文字の間に見えない文字入り)。実際のアドレスは WPBDBC@44n1.tlckidz[.]com(セゾンカードとは無関係のドメイン) |
| 送信元IP | 35.216.217.96(Googleのクラウド。誰でも借りられる貸しサーバーで、地図上はスイスのチューリッヒ) |
| 返信先 | info@saisoncard.co.jp(本物のセゾンカードのアドレスを入れて、公式らしく見せている) |
| SPF / DKIM | SPFは「レコードなし」 / DKIMは署名あり、検証結果は未確認 |
| 誘導先 | ① テキスト版:hxxps://badesc[.]com/?email=[受信者のメールアドレス]&token=…② HTML版のボタン: hxxps://bigperu[.]com/?email=[受信者のメールアドレス]&token=… |
| 誘導先のIP | badesc:156.239.116.34 / bigperu:156.239.116.36(どちらも香港・西貢区・将軍澳の企業向け回線。番号が隣り合っている) |
⚠ これはセゾンカードからのメールではありません。偽物(詐欺メール)です。
届いたメールの本文(再現)
実際に届いた本文を書き起こしました。詐欺サイトのURLはクリックできない形にし、受信者の情報は伏せています。
差出人:STOREE SAISON <WPBDBC@44n1.tlckidz[.]com>
件名 :【警告】普段と異なる環境からのログインを検知しました(セゾンカード) No.64067755

2026年10月10日
【警告】お客様のアカウントに不審なアクセスが検知されました

[お名前]様

平素はセゾンカードをご利用いただき、誠にありがとうございます。

当社セキュリティシステムにより、お客様のNetアンサーアカウントに対し、「普段ご利用されていないデバイス」からのアクセスが確認されました。

検知日時 :2026年10月10日 09:34
アクセス元:Osaka, Japan (IP: 153.120.XX.XX)
デバイス :iPhone / Safari

ご本人様による操作でない場合、第三者による不正ログインの可能性がございます。安全のため、直ちにNetアンサーへログインし、ご利用状況の確認とパスワードの再設定を行ってください。

[ログインして本人確認を行う]
(※ボタンの実際のリンク先:hxxps://bigperu[.]com/?email=[受信者のメールアドレス]&token=…)

※ 本メール送信後、24時間以内にログインが確認できない場合、お客様の資産保護のためカード利用を一時制限させていただきます。

配信対象:[受信者のメールアドレス]
(C) CREDIT SAISON CO., LTD. All rights reserved.
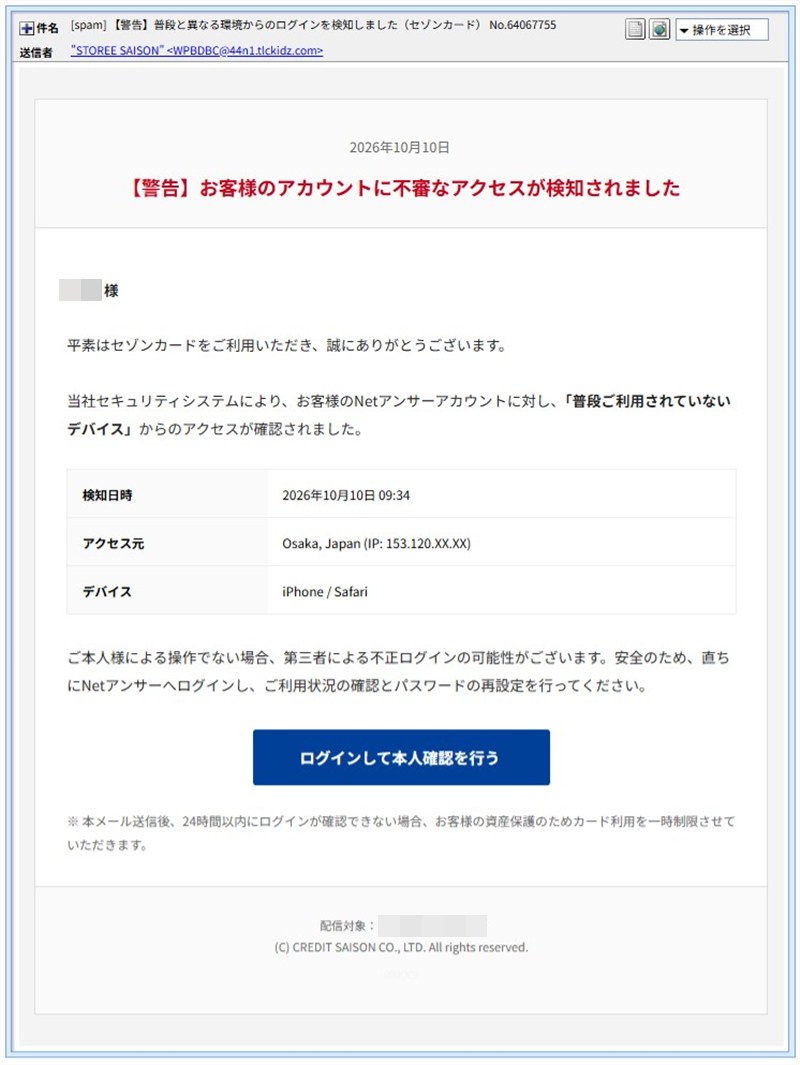
▲ 実際に届いたメールの画面。「検知日時 2026年10月10日 09:34」と書かれていますが、届いたのは10月19日でした。
このメール、どこがおかしい?
- 日付が9日ずれています。本文の日付も検知日時も10月10日ですが、メールが実際に送られたのは10月19日でした。「直ちに」と言いながら、9日も経っています。
- 9日間も放っておいて、今度は「24時間以内にログインしないと利用を制限する」と来ました。ずいぶんせっかちな「緊急」です。
- 宛名が、お名前ではありませんでした。受信したメールアドレスの@より前の文字列に「様」を付けて呼びかけています。機械的にもほどがあります。
- 差出人の表示名が「STOREE SAISON」で、実際のアドレスはセゾンカードとは無関係のドメインです。
- 検知内容(大阪、iPhone、Safari)は、どれも確かめようのない書き方です。「IP: 153.120.XX.XX」と、伏せ字のままになっています。
セゾンカードは、公式サイトで不審なメール・SMSへの注意を呼びかけています。10月19日付のお知らせでも、セゾンを装うフィッシングメールが届いているとして注意が出ています。
送信ルートと偽装の判定
※メールヘッダー詳細は個人情報保護のため非掲載です。分かった範囲を、読み取り方と一緒にご紹介します。
実際の送信元:受信記録から、メールは 35.216.217.96 から送られたと分かりました。持ち主はGoogleで、一般家庭の回線ではなく、誰でも借りられるクラウドサーバー(ホスティング)です。地図ではスイスのチューリッヒと出ますが、これはクラウドの設備がある場所で、攻撃者がそこにいるという意味ではありません。IP調査兵団の脅威レベルは「低」でしたが、記録がまだ少ないだけかもしれず、安全という意味ではありません。
差出人名の見えない文字:差出人の表示名は、画面では「STOREE SAISON」と普通に見えます。ところが、名前を1文字ずつ文字コード(Unicodeの番号)で書き出して調べると、文字と文字の間に、見えない文字(ゼロ幅スペース、番号はU+200B)が12個挟まっていました。文字の間に挟むと、ブランド名の文字を機械で探すチェックをすり抜けやすくなるため、こうした細工をしているとみられます。
SPFは「記録なし」、DKIMは未確認:SPFは「このサーバーから送ってよい」という届け出を確認する仕組みで、今回の送信元ドメインには、その届け出自体がありませんでした。DKIM(改ざん防止の署名)は署名がありましたが、検証結果は確認できませんでした。どちらも、セゾンカード本人のメールだと示すものではありません。
本物らしく見せる細工:返信先(Reply-To)には、本物のセゾンカードのアドレスが入っていました。さらに、セゾンの配信メールのような識別子(Feedback-ID)も付いています。どちらも、公式から届いたように見せるための飾りです。
総合判定:セゾンカードになりすました偽メールです。
💡ここで!「ゼロ幅スペース」と「DNS」ってなに?
ゼロ幅スペースは、画面には何も見えないのに、文字としては存在している特別な文字です。名前の途中に挟んでも見た目は変わりませんが、コンピューターから見ると、別の文字列になります。
DNSは、「example[.]com」のようなドメイン名から、サイトの住所(IPアドレス)を調べる、電話帳のような仕組みです。電話帳から消えると、名前だけでは、サイトにたどり着けなくなります。
分かったこと①:リンク先が、メールの中で2種類あった
このメールには、テキスト版とHTML版(見た目を整えた版)が入っていて、リンク先が別々でした。テキスト版は badesc[.]com、HTML版のボタンは bigperu[.]com です。多くのメールソフトでは見た目を整えた版が表示されるので、ボタンを押すと後者に飛びます。
どちらのURLにも、受信者のメールアドレスと、識別用の長い文字列が入っていました。誰がリンクを開いたかを、攻撃者が見分けるための仕掛けとみられます。リンクを開くだけで「このアドレスは生きている」と伝わるおそれがあるので、記事ではこの部分を伏せています。
分かったこと②:ブラウザが「危険なサイト」と警告し、接続もできなかった
リンクの先に接続しようとすると、Chromeは「危険なサイト」と表示し、Googleセーフブラウジングが最近フィッシングを検出したと知らせました。別のタイミングでは、bigperu[.]com のDNSアドレスが見つからず、つながりませんでした。
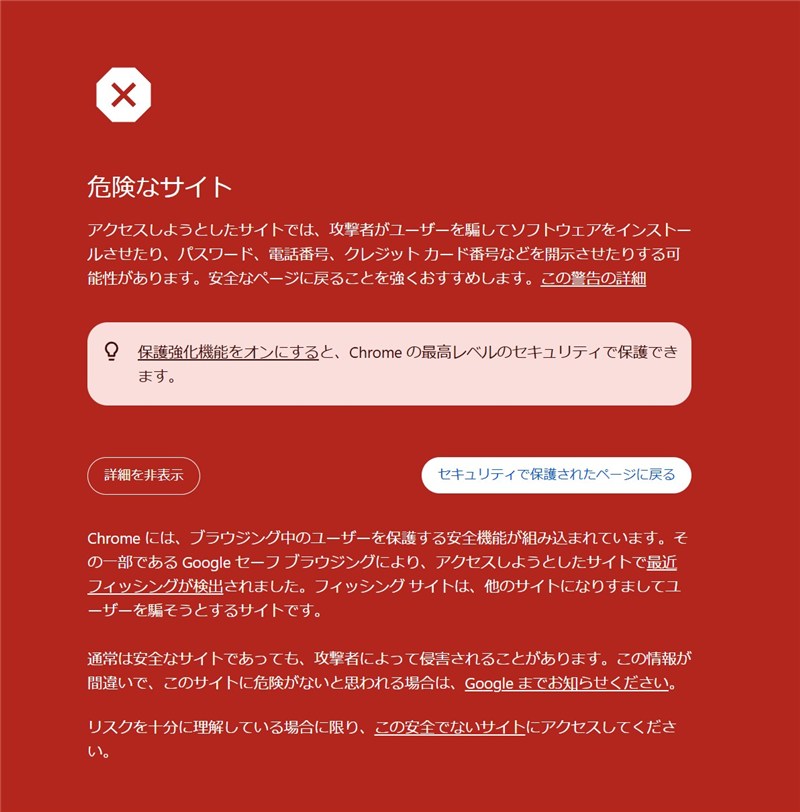
▲ Chromeの警告画面。Googleセーフブラウジングがフィッシングを検出しました。
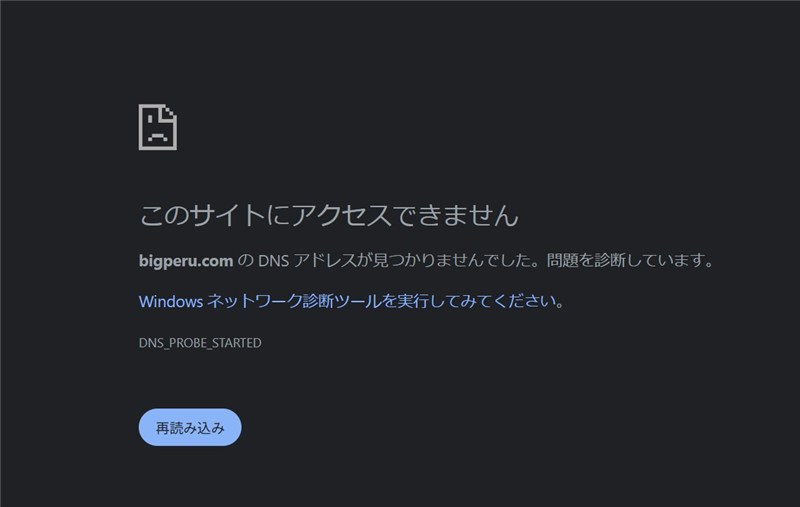
▲ 別のタイミングで接続したときの画面。ドメインのDNSアドレスが見つからず、アクセスできませんでした。
警告画面が出たら、先へ進まないようにしてください。Chromeなら「セキュリティで保護されたページに戻る」を選びます。「この安全でないサイト」などの、先へ進むリンクは押さないでください。
フィッシングサイト詳細解析
リンク先ドメイン:badesc[.]com と bigperu[.]com は、公開されているドメイン情報では、どちらも2025年11月22日の登録でした。登録の時刻は1秒しか違いません。有効期限は2026年11月22日で、更新日はメールが届いた約6時間後の10月19日夕方(日本時間16時台)でした。
リンク先のIP:156.239.116.34(badesc)と 156.239.116.36(bigperu)。どちらも香港・西貢区・将軍澳の企業向け回線で、番号が隣り合っています。
差出人のドメイン:tlckidz[.]com は、2025年11月24日の登録で、有効期限は2026年11月24日です。接続先はCloudflare(104.21.68.48、地図上はカナダのトロント)で、サイトの本当の場所は見えません。
共通点:3つのドメインは、2025年11月の登録で、同じ登録会社と同じネームサーバー(Cloudflare)を使っています。しかも3つとも、登録会社による停止を示す「clientHold」の表示が出ていました。停止されると、ドメイン名からサイトの住所を引けなくなるのが一般的なので、DNSで見つからない画面とつじつまが合います。
読み解き:3つとも、IPアドレスの履歴が20年以上ありました。過去に別の持ち主がいた名前を取り直したものかもしれませんが、推測です。なお、端末や地域で表示を変える仕組み(クローキング)は確認されませんでした。
つながらないからといって、安心はできません。停止されても、ドメインを入れ替えて再び送ってくる前例があります。
分かったこと③:10月5日の記事と同じ「型」だった
メールのHTMLソース(メールの元データ)を表示して調べると、見た目の裏に、次のような細工がありました。
- 文字や記号を、数字で書いた記号に置き換えた箇所が、約170か所ありました。
- 意味のない英数字のコメントが、9か所に挟まっていました。
- 見えない文字が、本文の途中に16個入っていました。
- ほぼ背景と同じ色で隠した「099OC9」という文字列がありました。
いずれも、迷惑メールのチェックをすり抜けるための工夫とみられます。10月5日の記事で取り上げたメールにも、同じ細工がありました。件名の末尾の「No.+8桁の数字」や、Googleのクラウドから送られている点も同じです。同じグループが送っている可能性がありますが、断定はできません。
一方で、送信元のドメインも、リンク先のドメインも、10月5日のものとは別でした。インフラを入れ替えて、同じ型のメールを送り続けているようです。
過去の記事との関連
セゾンカードをかたる「不審なアクセス・ログイン検知」のメールは、これまでにも届いています。
- 【警告】セゾン「Netアンサー第三者利用の検知に伴う利用制限のお知らせ」は偽メール!PCは「アクセス拒否」、スマホだけ偽ログイン画面を出す手口を解析
- 【続報】セゾンカード「不審なアクセス検知」詐欺がまた出現——送信・誘導インフラを総入れ替えして再来、ウイルスバスターに即ブロックされる粗雑な後継版
- セゾンカード「不正なログイン検知」は詐欺!GCP発・SPF Passで届く巧妙ななりすましメールに警戒を
- 「SAISON CARD」の正体はUnicode逆読み偽装だった——3Dセキュア義務化から1年、なりすまし件名・本文にまでゼロ幅文字を仕込む徹底ぶり
- 今日届いた、セゾンカードの別の偽メール「永久不滅ポイントの交換」
注意点と対処法
- 「24時間以内」の脅しに、あわてない:本物のカード会社が、9日前の出来事を今さら緊急と知らせることはありません。期限で急がせるのは、詐欺の常套手段です。
- ログインは、公式アプリかブックマークから:本当に不安なときは、メールのリンクではなく、ご自身で登録した公式サイトや公式アプリから、利用状況を確かめましょう。
- もしIDやパスワードを入力してしまっても、ご自分を責めないでください。セゾンカードの公式案内では、すぐにパスワードを変更し、登録情報に変更がないか、利用明細に覚えのない請求がないかを確認するよう案内されています。同じパスワードを他のサービスでも使っている場合は、そちらも変更しましょう。
- 入力していない場合は、そのメールを削除して大丈夫です。
- 困ったときは、全国共通の消費者ホットライン「188」が、お住まいの地域の消費生活センターや市区町村の相談窓口につないでくれます。詳しくは消費者庁の案内資料をご覧ください。
セゾンカードを名乗る「ログインを検知しました」は、偽物です。
リンクは開かずに削除しましょう。「不正ログイン」と聞くと焦りますが、まず深呼吸。日付をよく見れば、落ち着いて見抜けます。
ご家族やお友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報はip-sc.net(IP調査兵団)の調査結果を参照しています。