HEARTLAND

The Endress Run

  • ホーム
  • Myself
  • お問合せページ
  • サイトマップ
  • プライバシーポリシー
  • 
  • 

    メニュー

  • 

    サイドバー

  • 

    前へ

  • 

    次へ

  • 

    検索

  •   RSS 
  •   Feedly 
  1. ホーム>
  2. ネット詐欺>
  3. 詐欺メール>
  4. Apple

【実録】「iCloudのお支払いに問題が」——Apple Accountを騙る詐欺メール、送信元はドイツ・フィッシングサイトはCloudflare隠蔽の2段階構造だった
2026年6月7日

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket
HL-META: date=2026-06-07 | brand=Apple | sender_domain=acxi.com | sender_geo=DE | site_geo=Cloudflare-CDN | spf=softfail | dkim=none | cloaking=yes

🔴 緊急度:高

【実録】「月450円のiCloudが使えなくなる?」Apple Accountを騙る支払い詐欺メールの正体:ドイツ発・Cloudflare隠蔽の2段階フィッシングを完全解剖

Heartland-Lab (ハートランド・ラボ) 専門調査レポート

Apple Accountを装い「お支払い方法に問題があります」と称してApple Account(旧Apple ID)のログイン情報やカード情報を詐取しようとするフィッシング詐欺メールが確認されました。送信元はAppleとは無関係のドイツ系ドメイン(acxi.com)で、フィッシングサイトはCloudflareのCDNを悪用してサーバーの所在を隠蔽しています。iCloudを利用している方は特にご注意ください。

※重要:HTMLメールとして配信されており、開封するだけでアクティブなアドレスとして攻撃者のリストに登録されるリスクがあります。

緊急性レベル ★★★★☆ (4/5)
偽装工作精度 ★★★★☆ (4/5)
サーバー隠蔽 ★★★★★ (5/5) Cloudflare CDN利用

■ メールヘッダー解析(送信者情報)

件名:[spam] <Apple Accountのお支払い情報をご確認ください>

送信者表示名:"[iCloud請求書]"(※正規のAppleメールは「Apple」と表示されます)

送信元アドレス:icloud.no-reply@acxi.com

送信元ドメインIP:89.31.143.90(acxi.com → ドイツ・united-domains GmbH)

X-Originating-IP:193.239.154.138

受信日時:2026年6月6日(土)16:04

SPF認証:Softfail(ドメイン所有者自身が「このホストからの送信は非推奨」と宣言しているIPから送信)

DKIM認証:記録なし

このメールはApple(アップル)とは無関係の、真っ赤な偽物です。
被害を未然に防ぐため、この解析結果を家族のLINEグループで共有してください。

目次
  • 1. 届いた詐欺メールの内容
  • 2. 送信ルート及び偽装判定
  • 3. フィッシングサイト解析:2段階の罠
  • 4. 「Cloudflareクローキング」とは?
  • 5. 注意点と対処法

届いた詐欺メールの内容

まず、実際に届いたメールをご覧ください。一見するとAppleからの正規メールに見えます。

▼ メール本文スクリーンショット
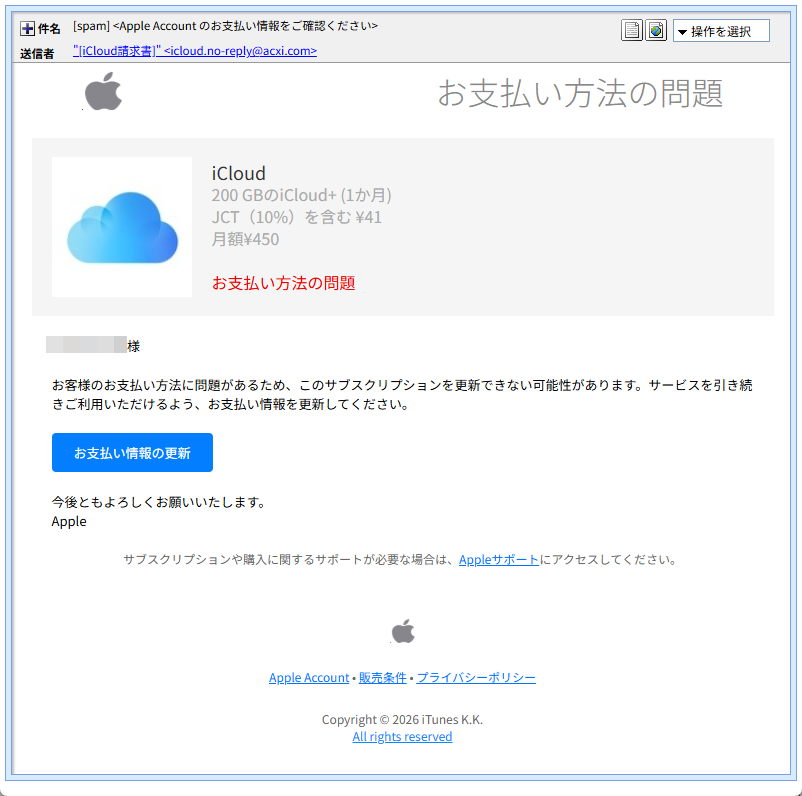
※以下は届いた詐欺メールを技術検証のために忠実に再現したものです。記載のリンクには絶対にアクセスしないでください。


差出人:[iCloud請求書] <icloud.no-reply@acxi.com>

件名:Apple Accountのお支払い情報をご確認ください


🍎 お支払い方法の問題

iCloud

200 GBのiCloud+(1か月)

JCT(10%)を含む ¥41

月額¥450

お支払い方法の問題

〇〇 様

お客様のお支払い方法に問題があるため、このサブスクリプションを更新できない可能性があります。サービスを引き続きご利用いただけるよう、お支払い情報を更新してください。

お支払い情報の更新(※このボタンは詐欺サイトへのリンクです。絶対にクリックしないでください)

今後ともよろしくお願いいたします。
Apple

サブスクリプションや購入に関するサポートが必要な場合は、Appleサポートにアクセスしてください。

Apple Account · 販売条件 · プライバシーポリシー
Copyright © 2026 iTunes K.K. All rights reserved

デザインの完成度は高く、Appleの実際のメールレイアウトを忠実に再現しています。月額450円という具体的な金額の記載、サービスロゴ、著作権表記(Copyright © 2026 iTunes K.K.)まで揃っており、受け取った瞬間に本物と見分けることは容易ではありません。

しかしヘッダー情報を分析すると、この「請求書」の正体はたちまち明らかになります。

送信ルート及び偽装判定

■ Receivedヘッダー解析(サーバー通過証明)

メールが送信者から受信者に届くまでの経路(通過したサーバーの記録)を解析しました。最古のホップ(出発点)に注目します。

Received: from w53839-tochigi451.tochigi.kddi.ne.jp
X-Originating-IP: 193.239.154.138
Received-SPF: Softfail (domain owner discourages use of this host)
client-ip=193.239.154.138;
envelope-from=icloud.no-reply@acxi.com

【偽装判定】
正規のAppleからのメールは @apple.com または @email.apple.com などのApple公式ドメインから送信されます。本メールの送信元アドレス icloud.no-reply@acxi.com の「acxi.com」はAppleとは一切無関係のドメインです。

さらに、そのドメインのDNSに登録されたIPアドレスとは異なるサーバー(193.239.154.138)から送信されており、SPF認証がSoftfailとなっています。これはドメイン所有者自身が「このIPからの送信は正規ではない」と宣言しているようなものです。つまり、偽装であることが技術的に証明されています。

送信元ドメイン(acxi.com)のサーバー:
IPアドレス:89.31.143.90
所在地:ドイツ連邦共和国・カールスルーエ(united-domains GmbH)
【Googleマップで位置を確認する】

※ロケーション情報はIPアドレスに基づく推定であり、調査時点のものです。実際の攻撃者の所在地と異なる場合があります。

フィッシングサイト解析:2段階の罠

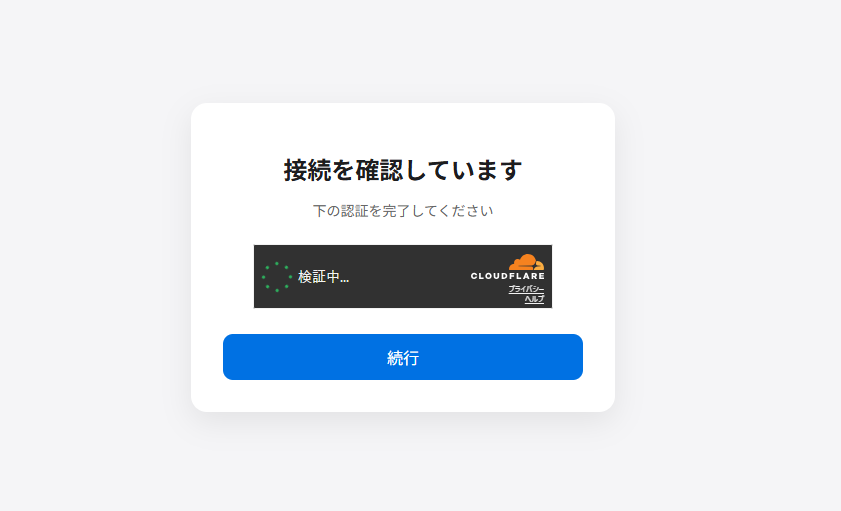
メール内の「お支払い情報の更新」ボタンをクリックすると、まずCloudflare(クラウドフレア)の人間確認画面が表示されます。これはボットによる自動解析を妨害するための仕掛けです。

▼ Cloudflare人間確認画面(第1段階)
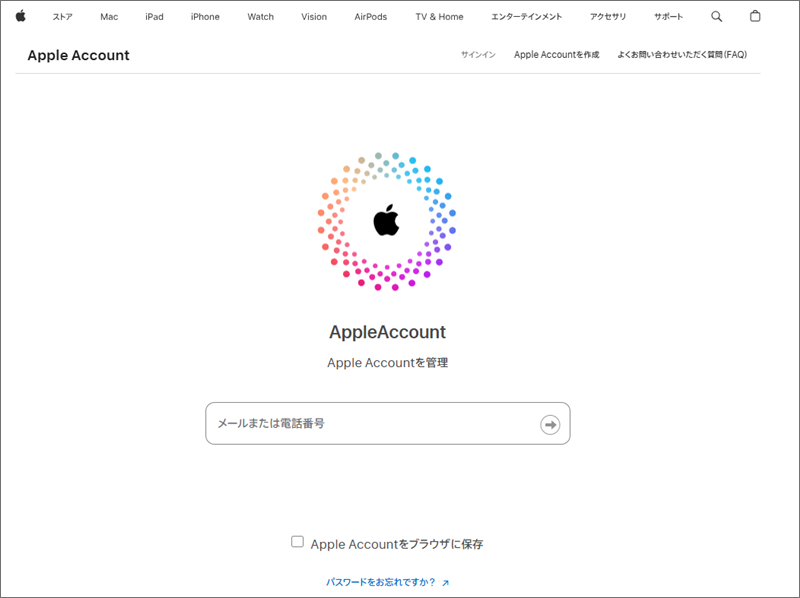
「続行」をクリックすると、今度は精巧なApple Accountのログイン画面(第2段階)が表示されます。

▼ Apple Account偽ログイン画面(第2段階)
■ フィッシングサイト詳細解析

誘導先URL(伏せ字):
hxxps://kaiyuan15[.]cyou/activity/promotion

ドメイン:kaiyuan15.cyou
「kaiyuan(开源)」は中国語で「オープンソース」を意味する単語です。

サイトサーバーIP:104.21.48.160
ホスト:Cloudflare, Inc.(CDN)
Cloudflareを経由することで、フィッシングサイトの実際のサーバー所在地が隠蔽されています(クローキング)。

【サイトの仕掛け】
① Cloudflare人間確認 → ② Apple Account偽ログイン画面、という2段階構造になっています。最初の確認画面はセキュリティ研究者による自動解析を妨害するための盾として機能しています。

※ロケーション情報はIPアドレスに基づく推定であり、調査時点のものです。Cloudflare CDN経由のため実際のサーバー所在地は不明です。

「Cloudflareクローキング」とは?

本件のフィッシングサイトは Cloudflare(クラウドフレア) というCDN(コンテンツ配信ネットワーク)サービスを悪用しています。これを「クローキング(隠蔽)」と呼びます。

通常のアクセス: あなたのPC → Cloudflare(中継) → 詐欺サーバー(場所不明)

Cloudflareが「壁」となって詐欺サーバーの本当のIPアドレスを隠してしまうため、セキュリティ機関が追跡・削除要請を行うことが難しくなります。つまり詐欺師にとっては「身元を隠しながら攻撃できる便利な盾」として使われているのです。

注意点と対処法

■ このメールを受け取ったら

  1. メール内のリンクは絶対にクリックしない:「お支払い情報の更新」ボタンは偽サイトへの入口です。
  2. 公式アプリやブックマークから確認:iCloudやApple Accountの確認は、必ず設定アプリまたはブックマーク済みの account.apple.com から行ってください。
  3. 送信元アドレスを確認する:正規のAppleメールは @apple.com または @email.apple.com ドメインから届きます。それ以外のドメインは偽物です。
  4. 情報を入力してしまった場合:すぐにApple Accountのパスワードを変更し、クレジットカード会社にも連絡してください。
  5. Appleへの報告:フィッシングメールは reportphishing@apple.com に転送して報告できます。

Apple公式の参考情報:
・Apple Accountの不正利用が疑われる場合(Apple サポート)
・フィッシングメールや偽のサポート電話などの詐欺を見抜き、被害に遭わないようにする(Apple サポート)

本レポートの結論

今回のフィッシングメールは、Apple公式のデザインを精巧に模倣しつつ、ドイツ発のサーバーとCloudflare CDNを組み合わせた2段階の隠蔽工作を施した高度な詐欺です。SPF Softfailという明確な偽装の証拠が残っているにもかかわらず、見た目の完成度に騙されて情報を入力してしまう方が後を絶ちません。

Apple製品のユーザーは非常に多く、この手口の被害者予備軍は日本中にいます。「自分には関係ない」ではなく、身近な家族や友人が今まさに同じメールを受け取っているかもしれません。この記事のURLをコピーして、家族のLINEグループで「これ気をつけて!」と共有してあげてください。


📲 LINEで家族に共有する

■ 関連記事

Apple・iCloudをかたる詐欺メールの関連記事はこちらの検索結果からご覧いただけます。

調査日:2026年6月7日 / Data Provided by Heartland-Lab Security Research Unit
※本記事に記載のIPアドレス・ロケーション情報は調査時点のものであり、日々変化する可能性があります。本記事の情報に基づいて生じた損害について、当ラボは責任を負いかねます。
根拠データ参照元:ip-sc.net

      🛡️ Heartland 管理者が推奨する「究極の対策セット」  

          ① 【最強の物理防壁】YubiKey 5 NFC  🔑

パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。

Amazonで詳細を見る

          ② 【定番の安心】ウイルスバスター クラウド 3年版  🛡️

巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。

Amazonで詳細を見る

Apple,詐欺メール"お支払い詐欺",Apple,Apple Account,Cloudflare,iCloud,サイバー犯罪,なりすましメール,フィッシング詐欺,注意喚起,詐欺メール

Posted by heart


よろしければシェアお願いします

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket
【調査レポート】「個人情報保護方針に基づく再認証」えきねっと偽メール——SPF・DKIM両方Passの最高難度偽装と中国系インフラを暴く
Next
「昇進候補者名簿の権限設定が誤って全社公開されました」というメールを開いたら、なぜかWindows Defenderの偽警告が出てきた件
Prev

関連記事

Thumbnail of related posts 068

【詐欺実例】10000Vポイント進呈メールに注意!偽ドメインと米国送信サーバーを徹底解剖

1. 最近のスパム動向 今回ご紹介するのは「三井住友カード」を騙るメールですが、 ...

Thumbnail of related posts 031

『詐欺メール』「【最終警告】メルカリ からの緊急の連絡」と、来た件

脅すような件名 ※ご注意ください! 当エントリーは迷惑メールの注意喚起を目的とし ...

Thumbnail of related posts 096

【警告】セゾンカード「永久不滅ポイント(お預かり分)」は偽メール!PCは「アクセス拒否」、スマホだけに偽Netアンサーを出す二面構え、期限は受信日当日

HL-META: date=2026-10-06 | brand=セゾンカード ...

Thumbnail of related posts 200

『詐欺メール』『ご利用内容のお知らせ【atone(アトネ)】』と、来た件

  ★フィッシング詐欺解体新書★ スマホやタブレットが普及し増々便利に ...

Thumbnail of related posts 060

【続報】三井住友カード・VJA「USJ貸切ご招待」便乗詐欺が再来——送信元は日本国内の法人回線、SPF判定はFailに悪化

HL-META: date=2026-09-03 | brand=三井住友カード ...

サイト内検索

Google検索

カレンダー

2026年11月
日 月 火 水 木 金 土
1234567
891011121314
15161718192021
22232425262728
2930  
« 10月    

アーカイブ

カテゴリー

新着記事

Thumbnail of new posts 110

2026年11月18日 : カゴヤ・ジャパン

「【重要】サーバー契約の更新について」はKAGOYA騙りの詐欺メール|偽ActiveMailログイン画面に注意

HL-META: date=2026-11-17 | brand=KAGOYA ...
Thumbnail of new posts 141

2026年11月18日 : Vpss

「ご登録携帯電話番号確認のお願い」はVisaを騙る詐欺メール|一時的な利用制限と偽パズル認証に注意

HL-META: date=2026-11-18 | brand=Visa | ...
Thumbnail of new posts 095

2026年11月18日 : eオリコ

カードご利用通知(確定)および登録情報のご案内はオリコ騙りの詐欺メール|見分け方と対処法

HL-META: date=2026-11-17 | brand=オリコ | s ...
Thumbnail of new posts 041

2026年11月18日 : Amazon

【Amazon偽メール】「¥37,500の請求」から偽のWindows警告へ…電話させる二段構えの手口

【実録】Amazon偽メールの正体:¥37,500の請求から偽のWindows警 ...
Thumbnail of new posts 124

2026年11月18日 : ANA

【ANA偽メール】マイル加算申請・ブラックフライデーを騙る件名一覧(11/17〜18・24通)

【実録】ANAを騙る偽メール24通:件名一覧と「見えない文字」の仕掛け Hear ...

Copyright © 2012 HEARTLAND All Rights Reserved.

WordPress Luxeritas Theme is provided by "Thought is free".

  • 
    ホーム
  • 
    メニュー
  • 
    上へ
 TOP