「【ご案内】永久不滅ポイントの交換について|お早めのご利用をおすすめします」はセゾンカードの詐欺メール!表示は公式URLなのに、リンクの先は偽ログイン画面でした
火曜日の朝、身支度の合間にメールをチェックしたら「貯まったポイントをお早めに交換しませんか」という案内が。「そういえばポイント、貯まってたかも」と、つい開いてみたくなりますよね。
実はこの案内、セゾンカードをかたる偽メールでした。見た目はとても丁寧ですが、リンクの先には落とし穴があります。一緒に確認していきましょう。
結論:これは詐欺メールです。リンクは開かず、ログインもしないでください。本文に公式のURLが表示されていますが、実際のリンク先はまったく別のサイトです。
| 危険度 | ★★★★★(非常に高い) 会員サイトのIDとパスワードを入力させる偽ログイン画面のため、不正利用やポイントの不正な交換につながるおそれがあるため |
| 受信日 | 2026年10月20日(火)午前8時37分ごろ |
| 件名 | 【ご案内】永久不滅ポイントの交換について|お早めのご利用をおすすめします |
| 差出人 | 表示名は「セゾンカード」。実際のアドレスは akrso@lenchif[.]com(セゾンカードとは無関係のドメイン) |
| 送信元IP | 20.224.140.199(Microsoftのクラウド。地図上はオランダのアムステルダム) |
| 発信元の足跡 | 212.64.188.49(スペイン・カナリアス州ラスパルマスの企業向け回線。攻撃者が送信サーバーにログインして送った記録) |
| SPF / DKIM | SPFは合格(攻撃者側ドメインで通っただけ) / DKIMは署名あり、検証結果は未確認 |
| 誘導先 | ① hxxps://calabogiemarshals[.]com/report/cbmnynkehe(中継)② hxxps://mervitol[.]cfd/saisoncard/(偽ログイン画面) |
| 中継サイトのIP | 154.194.158.163(香港・東部・柴湾の事業者) |
⚠ これはセゾンカードからのメールではありません。偽物(詐欺メール)です。
届いたメールの本文(再現)
実際に届いた本文を書き起こしました。詐欺サイトのURLはクリックできない形にしています。
差出人:セゾンカード <akrso@lenchif[.]com>
件名 :【ご案内】永久不滅ポイントの交換について|お早めのご利用をおすすめします

━━━━━━━━━━━━━━━━━━━━
セゾンカード
━━━━━━━━━━━━━━━━━━━━
お客様各位
平素よりセゾンカードをご利用いただき、誠にありがとうございます。
━━━━━━━━━━━━━━━━━━━━
■ 永久不滅ポイントのご案内
━━━━━━━━━━━━━━━━━━━━
セゾンカードの永久不滅ポイントは、ポイントが失効しない仕組みとなっております。長期間ご利用いただかない場合でも、ポイントが無効になることはございません。
ただし、せっかく貯まったポイントをそのままにしておくのは、とてももったいないことです。
現在のポイント残高:4,271ポイント
この機会に、ぜひポイントのご交換をご検討ください。
━━━━━━━━━━━━━━━━━━━━
■ 永久不滅ポイントの主な使い道
━━━━━━━━━━━━━━━━━━━━
1ポイント=最大5円相当として、以下のようにご利用いただけます。
・ご請求金額への充当(200ポイント=900円分から)
・各種ギフトカードへの交換
・提携先ポイントへの移行
・セゾンのふるさと納税への寄付
・商品との交換(人気家電、グルメ、ブランド品など)
━━━━━━━━━━━━━━━━━━━━
■ ポイントの確認・交換方法
━━━━━━━━━━━━━━━━━━━━
以下の公式サイトにログイン後、「永久不滅ポイント交換」メニューよりお手続きください。
▼ セゾンカード ログイン
https://www.saisoncard.co.jp/cardupdate/
(※画面に見えているURLです。実際のリンク先:hxxps://calabogiemarshals[.]com/report/cbmnynkehe)
※ログイン後、ポイント残高の確認および交換が可能です
※パスワードをお忘れの場合は、ログインページより再設定いただけます
━━━━━━━━━━━━━━━━━━━━
■ ご注意事項
━━━━━━━━━━━━━━━━━━━━
・永久不滅ポイントは有効期限がございませんが、カードのご退会・有効期限切れ後はご利用いただけなくなる場合がございます
・ポイント交換には、セゾンカード会員専用サイトへのログインが必要です
・本メールは送信専用です。ご返信いただいてもお答えできません
━━━━━━━━━━━━━━━━━━━━
セゾンカード カスタマーセンター
https://www.saisoncard.co.jp/
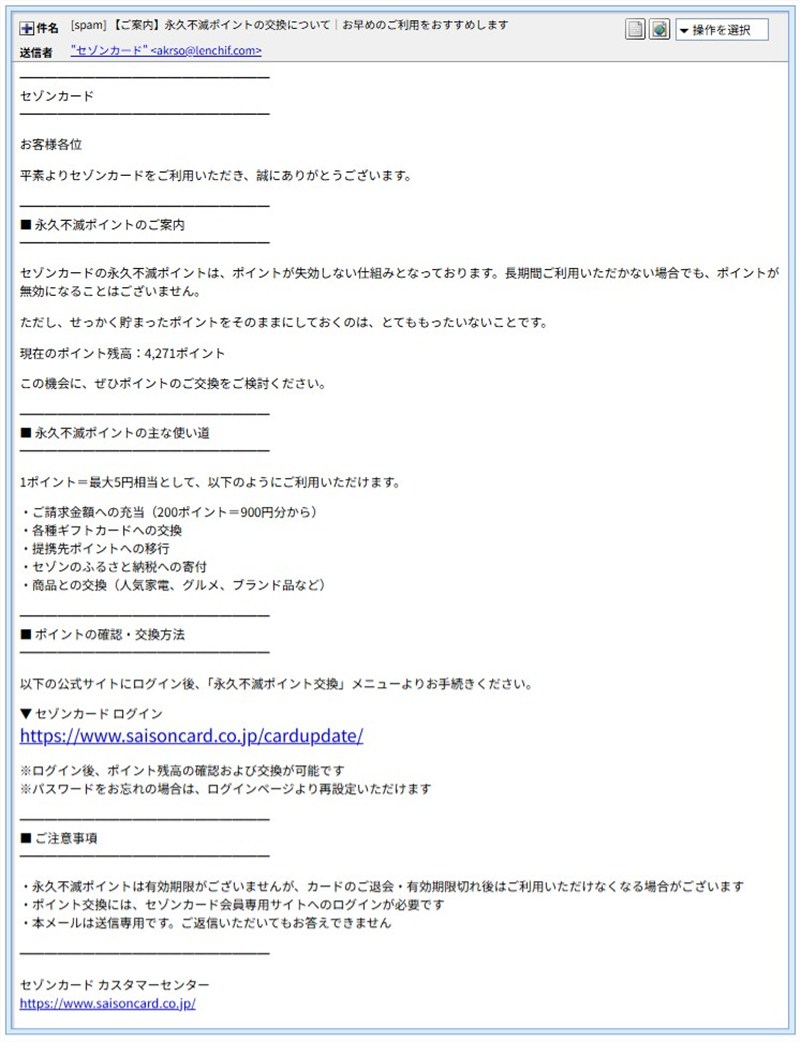
▲ 実際に届いたメールの画面。「お客様各位」で始まり、公式のURLが表示されています。
このメール、どこがおかしい?
- 画面に見えているURLは公式のものですが、実際のリンク先は別のサイトです。見た目のURLは、信用の材料にはなりません。
- 宛名が「お客様各位」で、お名前がありません。
- 送信元のアドレスが、セゾンカードとは無関係のドメインです。
- 「現在のポイント残高:4,271ポイント」と具体的な数字を書いて、本物らしく見せています。
- 注意事項に、うっかりミスがあります。「永久不滅ポイントは有効期限がございませんが、…有効期限切れ後は」と、期限がないと言いながら期限切れの話をしています。永久不滅の設定が、早くも破れてしまったようです。
セゾンカードは、公式サイトで不審なメール・SMSへの注意を呼びかけています。この中では、表示されているURLが正しく見えても、実際のリンク先は異なることがあると注意されています。さらに10月19日付のお知らせでも、セゾンを装うフィッシングメールが届いているとして注意が出ています。
送信ルートと偽装の判定
※メールヘッダー詳細は個人情報保護のため非掲載です。分かった範囲を、読み取り方と一緒にご紹介します。
実際の送信元:受信記録から、メールは 20.224.140.199 から送られたと分かりました。持ち主はMicrosoftで、一般家庭の回線ではなく、誰でも借りられるクラウドサーバー(ホスティング)です。地図ではオランダのアムステルダムと出ますが、これはクラウドの設備がある場所で、攻撃者がそこにいるという意味ではありません。
攻撃者の足跡:メールの内側の受信記録には、mail.b7a115b[.]blog(212.64.188.49)から、送信用サーバーにログインして送った記録が残っていました。場所はスペイン・カナリアス州のラスパルマスで、企業向けの回線です。自分の足跡をきれいに消し忘れるとは、攻撃者もちょっと詰めが甘いようです。
SPFは合格、でも安心材料にはなりません:SPFは「このサーバーから送ってよい」という届け出を確認する仕組みです。今回は攻撃者側のドメインなので、合格して当たり前。メールが本物だという証明にはなりません。DKIM(改ざん防止の署名)は署名がありましたが、検証結果は確認できませんでした。
総合判定:セゾンカードになりすました偽メールです。
💡ここで!「見える文字」と「本当のリンク先」ってちがうの?
メールは、見えている文字と、押したときに飛ぶ先を別々に設定できます。たとえば「公式サイトはこちら」と書いて、まったく別のサイトに飛ばすことも可能です。今回は、見える文字に公式のURLを書き、飛び先だけを偽サイトにしていました。
リダイレクト(転送)は、リンクを押すと別のサイトをいくつか経由して、最終的な偽サイトへ自動で運ぶ仕組みです。途中に中継サイトを挟むと、元のリンクが何者か分かりにくくなります。
分かったこと①:表示されたURLと、実際のリンク先がちがった
メールの元データ(HTMLソース)を表示して、画面に見える文字とリンク先の設定を見比べると分かります。今回は、見える文字が公式の saisoncard.co.jp なのに、実際のリンク先は calabogiemarshals[.]com と、まったく別のドメインでした。
パソコンなら、リンクにマウスを乗せると画面の端に本当の行き先が出ます。スマートフォンなら、リンクを長押しすると確認できます。
分かったこと②:リンクの先は「中継サイト」→「偽ログイン」の2段構え
フィッシングサイト詳細解析
① 中継サイト:hxxps://calabogiemarshals[.]com/report/cbmnynkehe。公開されているドメイン情報では、2025年12月19日の登録で、更新日はメールが届く前日の2026年10月18日でした。サイトの実体はなく、売りに出ているという表示もありました。ネームサーバーはCloudflareです。
中継サイトのIP:154.194.158.163。香港・東部・柴湾の事業者で、企業向けの回線です。
② 偽ログイン画面:hxxps://mervitol[.]cfd/saisoncard/。セゾンのNetアンサー風のログイン画面で、「ID/メールアドレス」と「パスワード」を入力させる作りです。このサイトの所在地は確認できていません。
読み解き:サイトの実体がないドメインが、中継役として使われていたとみられます。なお、端末や地域で表示を変える仕組み(クローキング)は確認されませんでした。
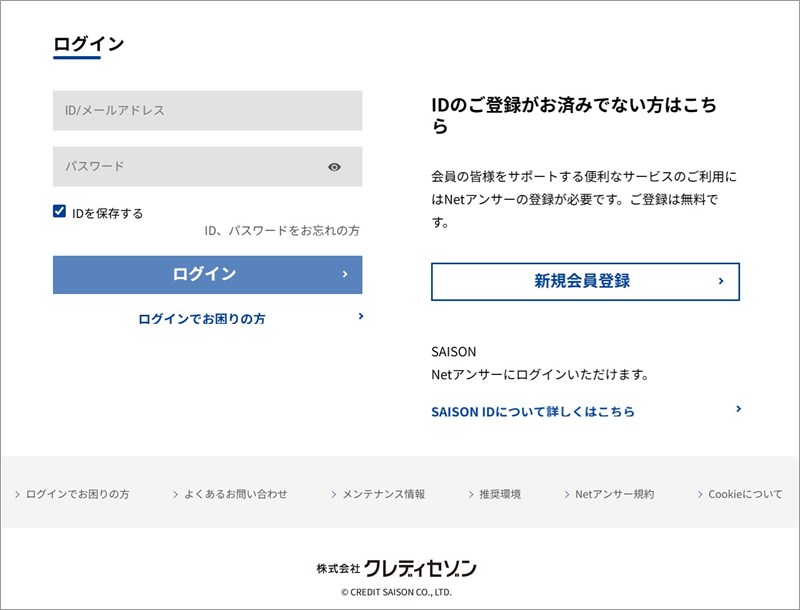
▲ 実際に表示された偽ログイン画面。本物そっくりですが、入力したIDとパスワードは盗まれるおそれがあります。
分かったこと③:ブラウザもセキュリティソフトも「危険」と警告していた
リンクの先に接続しようとすると、Chromeは「危険なサイト」と表示し、Googleセーフブラウジングが最近フィッシングを検出したと知らせました。ウイルスバスター クラウドも、脅威の種類を「フィッシング」としてブロックしました。
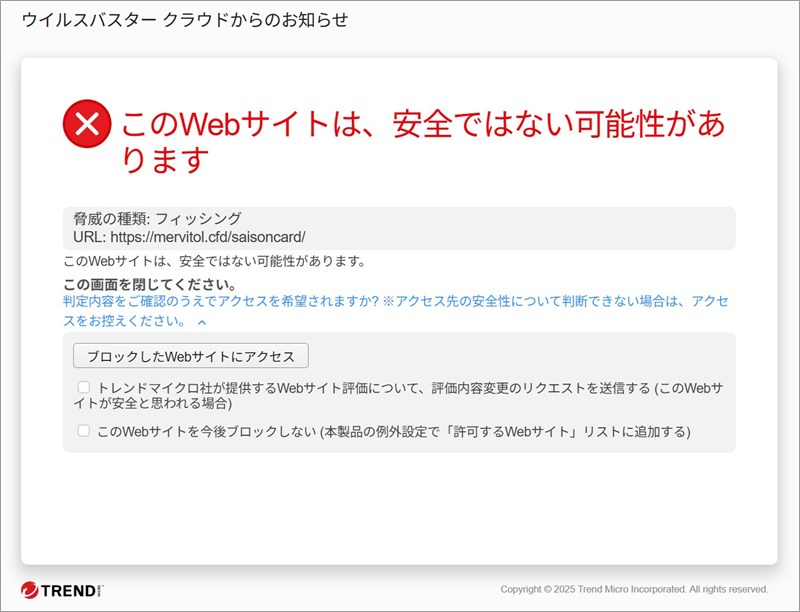
▲ ウイルスバスター クラウドのブロック画面。脅威の種類は「フィッシング」と表示されました。
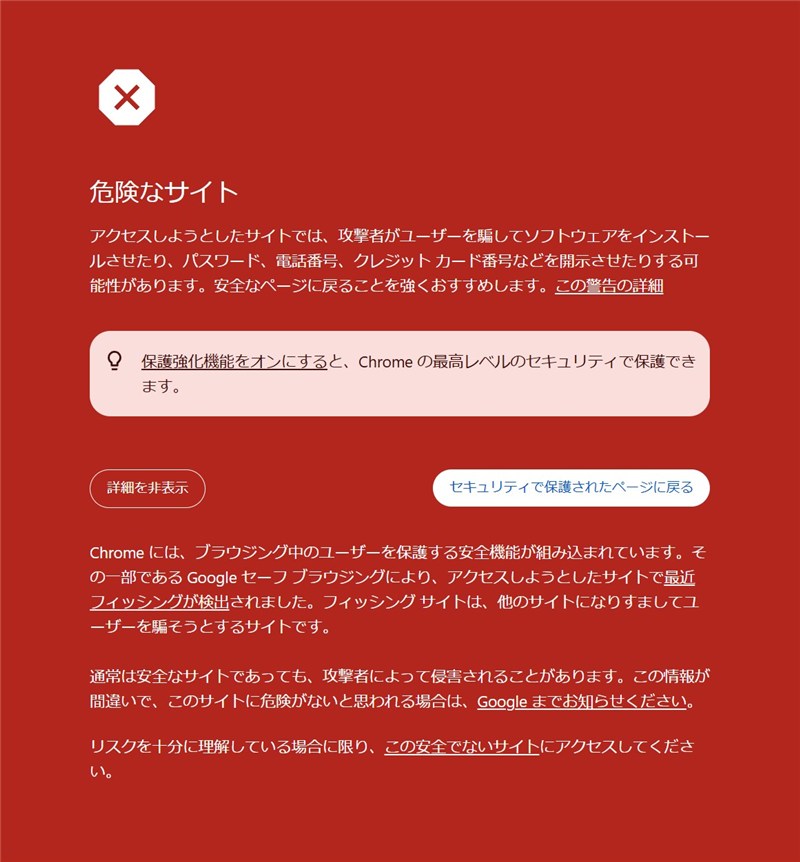
▲ Chromeの警告画面。Googleセーフブラウジングがフィッシングを検出しました。
警告画面が出たら、先へ進まないようにしてください。Chromeなら「セキュリティで保護されたページに戻る」を選びます。「ブロックしたWebサイトにアクセス」などの、先へ進むボタンは押さないでください。
分かったこと④:前日の別の偽メールと、そっくりな点があった
前日の10月19日に届いた、マネックス証券を装う偽メールと見比べると、似た点がありました。差出人アドレスの @ より前が、どちらも「akrso」です。送信元もどちらもMicrosoftのクラウドで、地図上の位置はどちらもオランダでした。
同じグループが、ブランドを変えて送っている可能性があります。ただし、似ているだけで、断定はできません。
過去の記事との関連
永久不滅ポイントを口実にするメールは、これまでにも届いています。2月の記事で取り上げたものと比べると、今回は送信元も誘導先もまったく別のインフラでした。
- 【調査報告】セゾンカード偽メール「永久不滅ポイント交換最終案内」を解析
- 【緊急】セゾンカードを騙る「ポイント交換レート優遇」フィッシングメール発覚——偽ログイン画面の完成度が異常に高い
- 【実録】セゾンカードを騙る3つの切り口の詐欺メール、6分間隔で連続着信——スマホは同一サイトに集約する巧妙な振り分け構造を解析
- 【2026年版・完全まとめ】クレジットカードを騙る詐欺メール全社解説|JCB・アメックス・三井住友・楽天・イオン・UCカードほか
注意点と対処法
- メールのリンクは開かない:画面に見えているURLが公式のものでも、実際の行き先はちがうことがあります。
- 偽ログイン画面にIDやパスワードを入力しない:ポイントの確認や交換をしたいときは、ご自身でブックマークした公式サイトや、公式アプリから行いましょう。
- もしIDやパスワードを入力してしまっても、ご自分を責めないでください。セゾンカードの公式案内では、すぐにパスワードを変更し、登録情報に変更がないか、利用明細に覚えのない請求がないかを確認するよう案内されています。同じパスワードを他のサービスでも使っている場合は、そちらも変更しましょう。
- 入力していない場合は、そのメールを削除して大丈夫です。
- 困ったときは、全国共通の消費者ホットライン「188」が、お住まいの地域の消費生活センターや市区町村の相談窓口につないでくれます。詳しくは消費者庁の案内資料をご覧ください。
セゾンカードを名乗る「ポイント交換のご案内」は、偽物です。
あわてて確認しないこと。「もったいない」と思っても、まずは深呼吸して、メールのリンクは開かずに削除しましょう。
ご家族やお友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報はip-sc.net(IP調査兵団)の調査結果を参照しています。