「【緊急】確定申告の提出期限が迫っています」は詐欺!国税庁e-Taxを騙る偽メールが1日半で401通届きました
朝、メールを開くと、同じような件名の通知が何十通もずらり。しかも差出人は、すべて「国税庁」でした。今回は、そんな国税庁(e-Tax)を名乗る偽メールの波を、1日半分まとめて調べました。結論から言うと、今回調べたメールは詐欺です。リンクやボタンは押さず、削除してください。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:国税庁(e-Tax)を装う偽メールの波状攻撃
| 届いた日時 | 2026年11月2日(月)13時30分ごろ〜11月3日(火)7時39分(日本時間)。昨日の午後と今朝の2回に分かれて届きました |
| 件名(代表例) | 「【 緊 急 】確定申告の提出期限が迫っています — 未提出の方はご注意ください」ほか、申告書の不備・延滞税・還付金などの件名が多数 |
| 名乗り先 | 「国税庁e-Tax」「【国税庁】」「e-Tax国税庁アプリ」など、差出人の表示名が7種類 |
| 届いた数 | 401通(昨日205通+今朝196通。当サイトの受信箱での数で、件名の一覧画面から目視で集計) |
| 送信元(代表の1通) | マイクロソフトが管理するクラウド(レンタルサーバー)用のIP(20.229.129.245)。位置はオランダ・アムステルダムと表示されます |
| 認証結果 | SPF:Pass/DKIM署名:あり。ただし、どちらも犯人自身が用意したドメインでの確認で、安全の証明にはなりません |
| 添付ファイル | 一覧では、全通に添付ファイルのマークが付いていました。代表の1通の中身は、意味のない短い文字列です。拡張子が不審なため、当サイトでは開封・実行していません |
| リンク先 | 日本国内(東京都)のサーバー(IP:45.195.8.86)につながるドメイン。ブラウザの警告のあと、本物のe-Taxへ転送されたり、404になったりしました |
| 危険度 | ★★★★☆(ボタンの先で何が起きるかは確認できていません) |
| 結論 | 期限・延滞税・還付金で焦らせる偽メールを、一定の速さで大量に送りつける攻撃です。ボタンの先は、アクセスのたびに様子が変わりました |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 これは国税庁からの本物の連絡ではありません 🚨
「期限があと7日」と急がせるメールのボタンは、押さずに削除してください。
届いたメールの内容
代表として、今朝7時39分に届いた1通を取り上げます。e-Taxのロゴが付いていて、言葉づかいもていねいな、よくできた文面です。
【至急】確定申告の提出期限まであと7日です

平素よりe-Taxをご利用いただき、誠にありがとうございます。国税庁でございます。

令和7年分の確定申告の提出期限は令和8年3月17日(月)です。まだ提出がお済みでない方は至急お手続きください。

期限後の提出には無申告加算税(5〜20%)、延滞税(日割り加算)、青色申告特別控除の減額(65万円→10万円)が適用される場合があります。

e-Taxアプリのご利用について
アプリをお持ちの方はメッセージボックスよりお手続きください。お持ちでない方は下記よりインストールをお願いします。

[Android版 e-Tax アプリをダウンロード]

国税庁 e-Tax(国税電子申告・納税システム)
※本メールは送信専用です。ご返信には対応しておりません。
※配信停止はe-Taxの利用者情報設定から行えます。
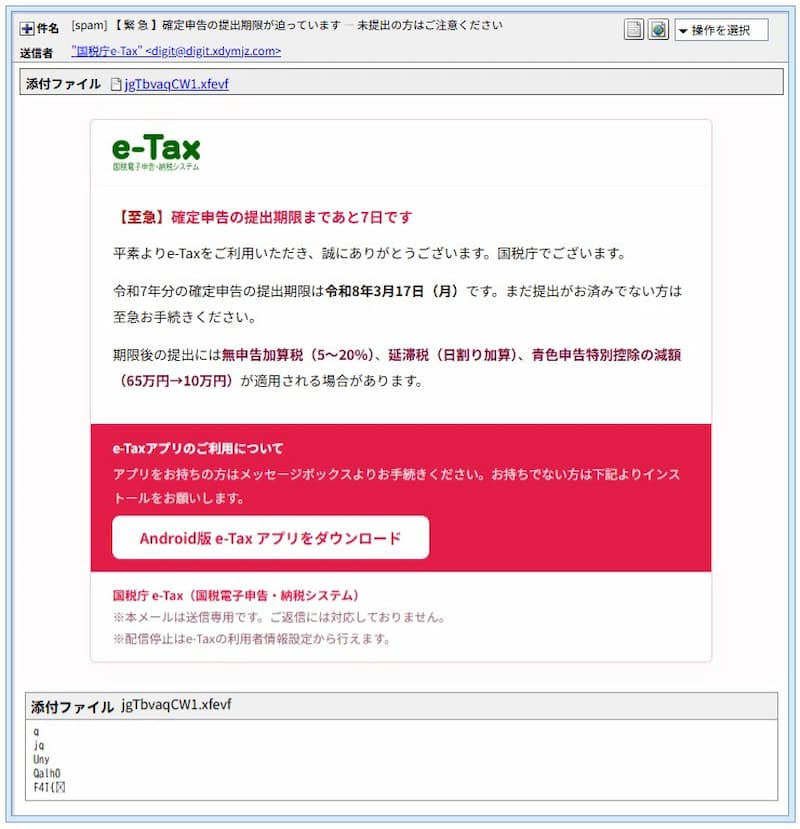
▲ 実際に届いたメールの本文画面(受信者に関する情報は伏せています)
「メッセージボックス」「無申告加算税」「青色申告特別控除」など、本物の税の制度の言葉が並んでいるので、読むと信じてしまいそうになります。しかし、よく見るとおかしな点がいくつもあります。
本文のウソ:期限の日付が合いません
- 本文には「令和8年3月17日(月)」とありますが、令和8年3月17日は火曜日です。国税庁の案内では、令和7年分の申告・納付の期限は令和8年3月16日(月)です(国税庁「令和7年分 確定申告特集」)。
- そもそもこのメールが届いたのは11月3日で、本当の期限から約8か月が過ぎています。「あと7日です」は成り立ちません。
- 件名は「提出期限が迫っています」、本文の見出しは「提出期限まであと7日です」と、食い違っています。件名と本文を別々に選んで組み合わせているのかもしれません。作り込みの甘さが出ています。
昨日から今朝までの波:1日半で401通
同じような国税庁を名乗るメールが、短い間隔で大量に届きました。当サイトの受信箱に届いた件名の一覧画面から、時間と内容を数えています(目視での集計のため、数通の誤差があり得ます)。
| 波 | 通数 | 様子 |
| 昨日(11/2)13時30分ごろ〜 | 205通 | 午後1時半ごろから始まり、日付が変わるまで届きました |
| 今朝(11/3)6時25分〜7時39分 | 196通 | 最初の1通のあと約10分あけて、連投が始まりました |
- 今朝の最初の1通は6時25分33秒に届きました。連投は6時35分すぎからで、7時39分までの約64分間に195通、平均すると毎分約3通です。ピークは6時50分〜6時54分の5分間で24通(毎分約5通)でした。
- 6時42分53秒には、差出人の表示名も件名も違う3通が同じ秒に届きました。複数の送信が同時に動いているとみられます。
- 人の手で1通ずつ送っているとは考えにくい、機械的な速さと規則正しさです。7時39分12秒を最後に、この記事を書いている時点では届いていません。
件名の話題は、大きく4つに分けられました。
| 話題 | 通数(割合) | 件名の例 |
| 申告書の不備・修正の要求 | 110通(27%) | 「申告書の不備が確認されました — このままでは受理できません」 |
| 延滞税・滞納処分の脅し | 90通(22%) | 「延滞税が加算されています — このまま放置すると滞納処分の対象となります」 |
| 還付金の通知・保留・受け取り案内 | 149通(37%) | 「還付金が振込保留となっています — 口座情報をご確認ください」「年末調整に伴う還付金のお受け取りについて」 |
| 提出期限のカウントダウン | 52通(13%) | 「確定申告の提出期限まであと7日です」 |
不安をあおる話題(不備・延滞税・期限)が約6割、「お金が戻ってくる」と期待させる話題が約4割でした。「払え」と「もらえる」の両方を用意して、どちらかに引っかかる人を狙っているように見えます。昨日は「年末調整に伴う還付金」の件名が目立ち、今朝は「過年度の再計算により追加還付金が確認されました」など、別の言い回しも加わりました。
差出人の表示名は、「国税庁e-Tax」「【国税庁e-Tax】」「国税庁」「【国税庁】」「国税庁 e-Tax」「e-Tax国税庁アプリ」「国税庁〔e-Taxサービス〕」の7種類でした。
代表の1通に隠れていた「見えない細工」
代表の1通を、メールのソース(元のデータ)まで調べると、画面では見えない細工がいくつも見つかりました。見つけ方は、メールのソース表示で差出人名や件名を見ると、日本語が「=?UTF-8?B?…」で始まる英数字の羅列(Base64という符号化)になっているので、これを元の文字に戻し、1文字ずつコード番号を表示させる、という手順です。
- 差出人の表示名:画面には「国税庁e-Tax」と見えますが、実際の並びは「xaT-e庁税国」と逆順です。その前後に、表示の向きを右から左へ切り替える制御文字(U+202E)などが入っていて、画面では逆向きに並べ直されて「国税庁e-Tax」と読めます。「国税庁」という文字の並びを探して判定するフィルターには、見つけにくくなります。途中には、ゼロ幅の文字(U+200D、U+FEFF)も混ぜてありました。
- 件名:「【 緊 急 】」の空きは本物のスペースで、1文字ずつ区切ってあります。さらに「提出期限」と「が迫っています」の間に、見えない文字(U+2060)が1つ入っていました。一覧に並ぶ「【重 要 な お 知 ら せ】」「【国 税 庁】」の字間の空きも、同じ狙いとみられます(ソースまで確認したのは代表の1通のみです)。
- 本文:「ありがとう」「日割り加算」「適用される」「あります」「インストール」など、文章の途中5か所に、見えない文字(ゼロ幅スペースなど)が混ざっていました。
言葉の途中に見えない文字を混ぜると、人の目には普通の文章に見えますが、迷惑メール対策のフィルターは「別の単語」として扱います。判定を逃れるための工夫とみられます。
💡 用語解説
ゼロ幅スペース(見えない文字):画面に何も表示されないのに、文字として存在する特殊な文字です。文章の間に混ぜても、読む人は気づきません。
表示方向の制御文字:文字を並べる向きを、右から左(または左から右)に切り替える特殊な文字です。本来は、アラビア語など右から左へ書く言葉を正しく表示するための仕組みです。
クローキング:アクセスした人や端末、回数などによって、表示する中身を変える手口です。調べる人や検査には本物のサイトを見せて、狙った相手にだけ偽物を見せる、といった使われ方をします。
送信ルートと偽装の判定
- 最初にメールを受け付けた送信元は、
20.229.129.245でした。マイクロソフトが管理するクラウド(レンタルサーバー)用のアドレスで、位置はオランダ・アムステルダムと表示されます。国税庁とは無関係の場所で、ホスト名(逆引きの名前)も設定されていませんでした。 - 送信元の確認(SPF)は「Pass(合格)」でした。ただし、これは犯人自身が用意したドメインが、自分の送信元を許可しているだけです。DKIM署名も同じドメインのものでした。SPFやDKIMがPassでも、安全とは限りません。
- ヘッダーには、国内の大手通信事業者(名前は伏せます)の設備を経由したように見える行が、1つ付いていました。しかし、その接続元は172.29で始まる社内専用の私有アドレスで、インターネット上では使えないものです。受信側が実際に記録した海外の接続元よりも「前」に付け足されており、国内の通信事業者を経由したように見せかける、偽の経路情報とみられます。
- 差出人欄の表示名は「国税庁」でも、実際のメールアドレスのドメインは国税庁とは無関係です(ドメイン名は伏せます)。
添付ファイルは「意味のないデータ」でした
代表の1通には、ランダムな英数字の名前に、聞き慣れない拡張子の添付ファイルが付いていました。感染のおそれがあるため、拡張子が不審なので、当サイトでは開封・実行していません。メールのソースに含まれる添付データ(符号化された文字列)を、元の文字に戻して確認したのみです。
- 中身はわずか26バイトの、意味のない英数字の並びでした。文書でもプログラムでもありません。
- 本文には、添付ファイルについての説明が1つもありません。
- もし全通に、このような意味のない添付が付いているなら、メールごとに添付の中身を変えて、同じメールとして検出されにくくする狙いかもしれません(推測です。全通は確認できていません)。
リンク先を調べました
本文の「Android版 e-Tax アプリをダウンロード」のボタンは、国税庁とは関係のないドメインへつながっています。本文の文字だけのバージョンにも、同じリンクが書かれていました。
リンク先(非クリック化しています):hxxps://xdymjz[.]com/(以下省略)
① まず、Chromeが「危険なサイト」として止めました
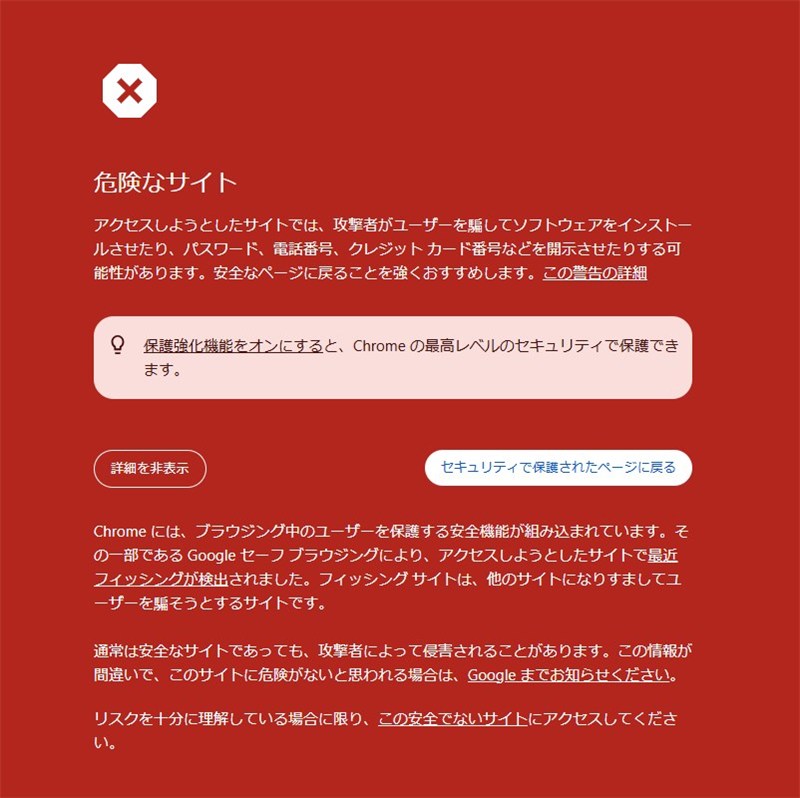
▲ リンクを開くと、最初に表示された警告画面(Googleセーフブラウジングが「最近フィッシングが検出されました」と判定)
この画面が出た時点で、Googleはすでにこのサイトを危険と判断しています。警告が出たら、進まずに戻ってください。当サイトでは調査のため、警告を承知のうえで進んで確認しました。
② 進んでみると、アクセスのたびに結果が変わりました
| アクセス | 表示された結果 |
| 1回目〜3回目 | 警告のあと、本物のe-Taxのサイト(www.e-tax.nta.go.jp)へ転送された |
| 4回目 | 「404 Not Found」(ページが存在しない)と表示された |

▲ 4回目のアクセスで表示された画面
本物のサイトへ転送する、404で隠す。どちらも、調べる人や検査の目に「危険なものは何もない」と見せたいときの動きです。アクセスのたびに結果が変わったため、クローキングの疑いがあります。ただし、端末・地域・参照元などによる分岐までは確認できていないため、「疑い」にとどめます。
ボタンが「Android版」のアプリになっている点も気になります。パソコン(Chrome)からは本物のサイトへ転送され、スマホでは別の結果になる、という可能性もありますが、確認できていません。アプリを装った不正なプログラムを入れさせる狙いも考えられるため、読者のみなさんは試さないでください。
③ ドメインの登録情報
- このドメインは、メールの送信元にも使われていました(送信用の名前と、リンク先が同じ親ドメインです)。
- 登録は2024年11月で、約2年前です。登録者の情報は非公開、有効期限は2026年11月17日で、ウェブサイトとしては公開されていない状態でした。調べた画面には、ドメインの売買サイトに売り物として掲載されている表示も出ました。このドメインがいつから犯人の手にあるのかは、分かりません。
- 登録情報の更新日は、日本時間で2026年11月3日の0時台でした。昨日の波と今朝の波のあいだにあたりますが、理由は分かりません。
- ドメインのつながる先は、
45.195.8.86でした。シンガポールの事業者(Scloud Pte Ltd)が提供するレンタルサーバーで、位置は東京都と表示されます(区は調べる道具によって違い、IPアドレスの位置情報はあくまで目安です)。
もし届いたら・押してしまったら
「延滞税」「滞納処分」と言われたら、焦るのは当然です。あなたのせいではありません。落ち着いて、次のように行動してください。
- リンクやボタンは押さず、メールごと削除してください。同じようなメールが何通も届いても、すべて同じ詐欺です。
- 国税庁は、e-Taxから送るメールは公開されているパターンに限られ、原則としてURLも記載しないとしています。ボタンやリンクの付いた「国税庁」のメールは、まず疑ってください(国税庁「国税庁をかたった偽メールにご注意ください」)。
- 期限や還付金が気になるときは、メールのリンクではなく、ご自身で開いた国税庁やe-Taxの公式サイトで確認してください。
- ブラウザに「危険なサイト」の警告が出たら、進まずに戻ってください。
- ボタンを押してアプリを入れてしまった場合は、そのアプリを削除してください。IDやパスワード、カード番号などを入力してしまった場合は、すぐにパスワードを変更し、カード会社や金融機関に連絡してください。不安なときは、最寄りの警察の相談窓口にも相談してください。
まとめ
国税庁を名乗る「期限」「延滞税」「還付金」のメールは、見た目が本物らしくても、ボタンは押さずに削除するのが鉄則です。
1日半で401通、毎分約3通の速さで届きました。見えない文字、偽の経路情報、アクセスのたびに変わるリンク先と、仕掛けを重ねています。ご家族や職場の方にも、ぜひ共有してください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)