「アカウントの停止を避けるため、ドメインの認証を行ってください」はカゴヤを装う詐欺メール|添付HTMLの偽ログイン画面を解析
月曜の夜、仕事を終えて一息ついたところに「アカウントを停止します」と言われたら、誰でもドキッとしますよね。今回は、レンタルサーバーのカゴヤを名乗り、「アカウントの停止を避けるため、ドメインの認証を行ってください」と迫るメールを調べました。結論から言うと、このメールは詐欺です。添付ファイルは絶対に開かないでください。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:カゴヤを装う「ドメイン認証」の添付メール
| 届いた日時 | 2026年11月2日(月)夜(日本時間20時台) |
| 件名 | 「2.11.2026 21:59:32:アカウントの停止を避けるため、ドメイン(〇〇.jp)の認証を行ってください。」(〇〇.jpは受信者のドメイン名のため伏せています) |
| 名乗り先 | 「Kagoya」「KagoyaMailサポート」(カゴヤ・ジャパン) |
| 送信元 | ロシア・ハバロフスク地方の家庭向け回線(IP:212.19.23.205) |
| 差出人欄 | 受信者自身のドメインを使った「自分宛て」のなりすまし(差出人も宛先も同じドメイン) |
| 認証結果 | SPF:Softfail(送信元として推奨されていない)/DKIM署名:なし |
| 添付ファイル | kagoya-service.html。偽のログイン画面そのもの。当サイトでは開封・実行せず、ソースを文字として読んだ範囲で解析しています |
| 危険度 | ★★★★★(入力したID・パスワードが犯人に送られるおそれ) |
| 結論 | 添付ファイルを開かせ、偽のウェブメール画面で入力させたIDとパスワードを、犯人のTelegramへ送らせる手口です |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 これはカゴヤからの本物の連絡ではありません 🚨
「停止」と焦らせるメールに添付されたファイルは、開かずに削除してください。
届いたメールの内容
本文はごく短く、「ドメインが有効であることを確認し、セキュリティポリシーを更新してください」「添付の情報に従って手続きを完了してください」とあるだけです。詳しい説明はなく、添付ファイルを開かせることだけが目的です。
メールユーザー様 〇〇〇〇(受信者のメールアカウント名)

ドメイン「〇〇.jp」が有効であることを確認し、セキュリティポリシーを更新してください。これにより、サービスの中

これにより、中断を防ぐことができます。添付の情報に従って、必要な手続きを完了してください。


KagoyaMailサポート

(意味のない英字11文字).〇〇.jp
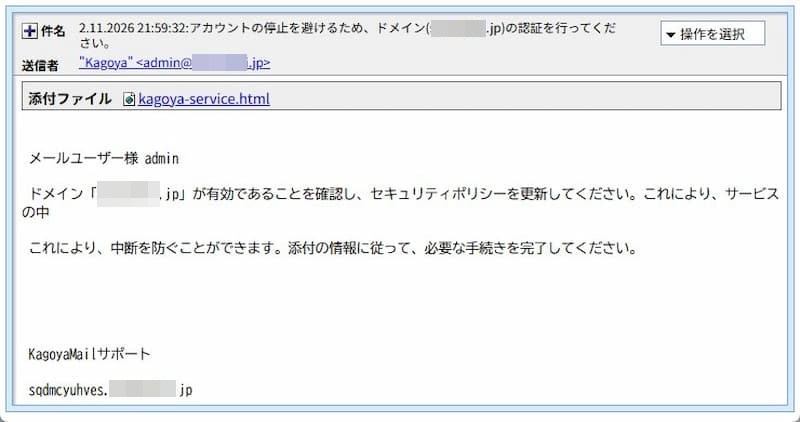
▲ 実際に届いたメールの本文画面(受信者に関する情報は伏せています)
よく読むと、日本語が不自然です。「これにより、サービスの中」で文が途切れて、次の段落は別の「これにより、」で始まっています。機械翻訳でつなぎ合わせたような文面で、本物のサポートが書く文章とは思えません。
本文に隠れていた「見えない文字」
本文の「添付の」と「情報」の間に、目には見えない文字が2つ入っていました。「ゼロ幅スペース」と呼ばれる文字で、画面上では何も表示されません。
どうやって見つけたのかというと、メールの「ソース表示」で本文を見ると、この見えない文字が =E2=80=8B という記号の並びとして現れます。また、本文をテキストエディタに貼り付けて、見えない文字を表示する機能を使うと、その位置に記号が現れます。
言葉の途中にこの文字を混ぜると、人の目には普通の文章に見えますが、メールソフトや迷惑メール対策のフィルターは「別の単語」として扱います。迷惑メール判定を逃れるための工夫とみられます。
💡 用語解説
ゼロ幅スペース:画面に何も表示されないのに、文字として存在する特殊な空白です。文章の間に混ぜても、読む人は気づきません。
Telegram(テレグラム):世界中で使われているチャットアプリです。犯人は自分専用の自動応答アカウント(ボット)を作り、盗んだ情報をそこに送らせます。
送信ルートと偽装の判定
- 最初にメールを受け付けた送信元は、ロシア・ハバロフスク地方にある通信会社Redcom-Bbの家庭向けDSL回線(
212.19.23.205)でした。カゴヤの送信設備とは無関係の場所です。 - その送信側は、メールを渡すときの自己紹介(HELO名)で、カゴヤのサーバー名を名乗っていました。しかし、実際の回線の名前はロシアのもので、名乗りと実態が食い違っています。
- 差出人も宛先も、受信者自身のドメインでした。「自分が自分に送ったメール」に見せかけることで、社内や自分のサーバーからの連絡のように見せる狙いとみられます。返信先(Reply-To)にも、同じドメインのサブドメインが使われていました。
- 送信元の確認(SPF)の結果は「Softfail」、署名による確認(DKIM)の署名もありませんでした。
- 件名の先頭に「2.11.2026 21:59:32」という日時が入っています。「日.月.年」の欧州式で、日付ヘッダーも日本時間ではなく+1000の表記でした。日本の事業者が普通に作るメールとは考えにくい作りです。
添付ファイルの正体
添付の kagoya-service.html は、ブラウザで開くと画面が表示されるファイルです。感染のおそれがあるため、当サイトでは開いたり実行したりせず、ソース(中身の文字)を読んで調べました。分かったことは次のとおりです。
- ファイルそのものが、ログイン画面になっています。ページの題名は「Active! mail」で、ウェブメールのログイン画面を真似た作りです。ユーザーIDとパスワードの入力欄、言語選択、「パスワード以外のログイン情報を保存する」のチェックまで用意されています。
- 入力した内容は、TelegramのボットAPIへ送られる作りです。ログインのボタンを押すたびに、ID・パスワード・何回目の入力かが、犯人のチャットに送信されます。
- 1回目から3回目まで、毎回「ユーザーIDまたはパスワードが正しくありません。もう一度お試しください。」と表示します。わざと失敗に見せて、打ち間違いを疑った相手に、何度も入力させる狙いとみられます。
- 3回目の表示のあと、カゴヤのウェブメールを思わせるアドレス(
hxxps://activemail[.]kagoyamail[.]jp/)へ自動で移動します。「入力を間違えたあとで、本物のサイトにつながった」と思わせるための演出とみられます。 - ソースを読む限り、送信されるのはログインのボタンを押したときだけで、ファイルを開いただけでは送られない作りです。ただし、念のため絶対に開かないでください。
- コードの中には、犯人が書き残した英語の文言(「英語版はこのデモでは利用できません」という趣旨の表示。偽サイトを「デモ」として作っていたことがうかがえます)も残っていました。犯人の作り込みの甘さがうかがえます。
なお、犯人が使うボットの接続情報はソースに書かれていましたが、悪用を防ぐため、この記事には掲載しません。
同じ日には、カゴヤを装う「偽の注意喚起メール」も届いています。同じブランドを装っていても、手口は別のものでした。
もし届いたら・開いてしまったら
「アカウント停止」と言われたら、焦るのは当然です。あなたのせいではありません。落ち着いて、次のように行動してください。
- 添付ファイルは開かず、メールごと削除してください。
- 本当にドメインやサーバーの状況を確認したいときは、メールの添付ではなく、ご自身で開いた公式のコントロールパネルやお知らせで確認してください。
- 添付を開いて、ID・パスワードを入力してしまった場合は、すぐにパスワードを変更してください。同じパスワードを使い回しているサービスも変更しましょう。あわせて、身に覚えのない操作がないか、コントロールパネルで確認してください。
- 不安なときは、契約しているサービスの公式サポートに、メールに載っている連絡先ではなく、契約時の案内や公式サイトの連絡先で相談してください。
まとめ
「停止します」と焦らせるメールの添付ファイルは、開かないのが鉄則です。
今回のメールは、自分宛ての偽装、見えない文字、偽のログイン画面と、いくつもの仕掛けを重ねていました。ドメインやサーバーを管理している方に、ぜひ共有してください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)