「【重要 注意喚起】カゴヤ・ジャパンをかたるフィッシングメール」は詐欺?カゴヤを装う偽の注意喚起メールを解析
「フィッシングメールに注意してください」というメールが届いたら、素直に従いたくなりますよね。では、その注意喚起のメール自体が偽物だったらどうでしょう。今回は、レンタルサーバーのカゴヤ・ジャパンを装った「偽の注意喚起メール」を調べました。見た目はほぼ本物そっくりですが、メールの中身を見ると、いくつもボロが出ていました。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:カゴヤを装う「偽の注意喚起メール」
| 届いた日時 | 2026年11月3日(火)早朝5時台(日本時間) |
| 件名 | 【重要 注意喚起】カゴヤ・ジャパンをかたるフィッシングメールにご注意ください |
| 名乗り先 | 「KAGOYA Internet Routing」(カゴヤ・ジャパン) |
| 送信元 | イタリアのサーバー(IP:80.211.79.137)から、日本の大手レンタルサーバー(IP:157.7.104.14)の中継を使って送信 |
| 認証結果 | SPF:Fail(送信元として認められていない)/DKIM署名:なし |
| リンク先 | 表示は計測用URL風ですが、実際の行き先は「ドキュメント用の例示ドメイン(example.com)」。何の機能もないページでした |
| 危険度 | ★★★☆☆(今回はリンクが空振りで実害なし。ただし文面は本物そっくりで、リンクが本物の同種メールは危険) |
| 結論 | 本物の注意喚起をコピーして作った偽メール。自分で書いた「SPFがPassか確認を」という基準に、自分で不合格になっています |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 これはカゴヤからの本物の注意喚起ではありません 🚨
「注意喚起」の顔をした、なりすましメールです。
届いたメールの内容
本文は「カゴヤ・ジャパンをかたるフィッシングメールが確認されています」と注意を呼びかけ、見分け方として「メールヘッダーの SPF が Pass かどうか確認を」と案内しています。さらに、被害を受けた場合の対処や、サポートセンターの電話番号、メールアドレスまで載っていて、一見すると丁寧で親切な注意喚起です。
平素より当社サービスをご利用いただき誠にありがとうございます。

カゴヤ・ジャパンをかたり、アカウント情報を不正取得すると思われるページへ
誘導する下記のようなフィッシングメールが確認されております。

SPFレコードの認証結果を確認いただくことで、なりすましメールかどうかを判断できます。
サポートセンターからのメールであれば、メールヘッダー内に
Received-SPF: Pass (sender SPF authorized) identity=mailfrom; client-ip=210.134.*.*;
のように記載されます。(*は実際には数字表記です)
SPFの認証結果が「Pass」でないものは疑わしいメールであると判断し、本文中のURLへのアクセスはお控えください。
詳しくはこちら hxxps://ctrk[.]klclick[.]com/l/(以下省略)をご参照ください。

※SPFの認証結果が「Pass」であっても、フィッシングメールである可能性がございます。
疑わしいメールについては、サポートセンターへご確認ください。

以下に当社で確認したフィッシングメールの例を記載します。
このようなフィッシングメールを受け取った際は、記載されているURLをクリックしない、
添付ファイルはダウンロードしないようお願いいたします。

メールアドレスを作成される、メールアカウントのパスワードを変更されるなどの被害が報告されています。
URLをクリックし、アカウント・パスワードを入力された場合は、
当社コントロールパネルにて、覚えのない操作が行われていないかについてご確認ください。
確認方法がご不明な方は、サポートセンターへお問い合わせください。

また、Emotetの影響で、フィッシングメール送信される可能性もございますので、
以下注意喚起をご確認くださいますでしょうか。
hxxps://ctrk[.]klclick[.]com/l/(以下省略)
JPCERT/CC Alert: マルウェアEmotetの感染再拡大に関する注意喚起

不審な操作が確認できたなどがございましたら、サポートセンターまでご連絡ください。

電 話 0120-022-234(平日10:00~17:00)

メール support@kagoya.jp
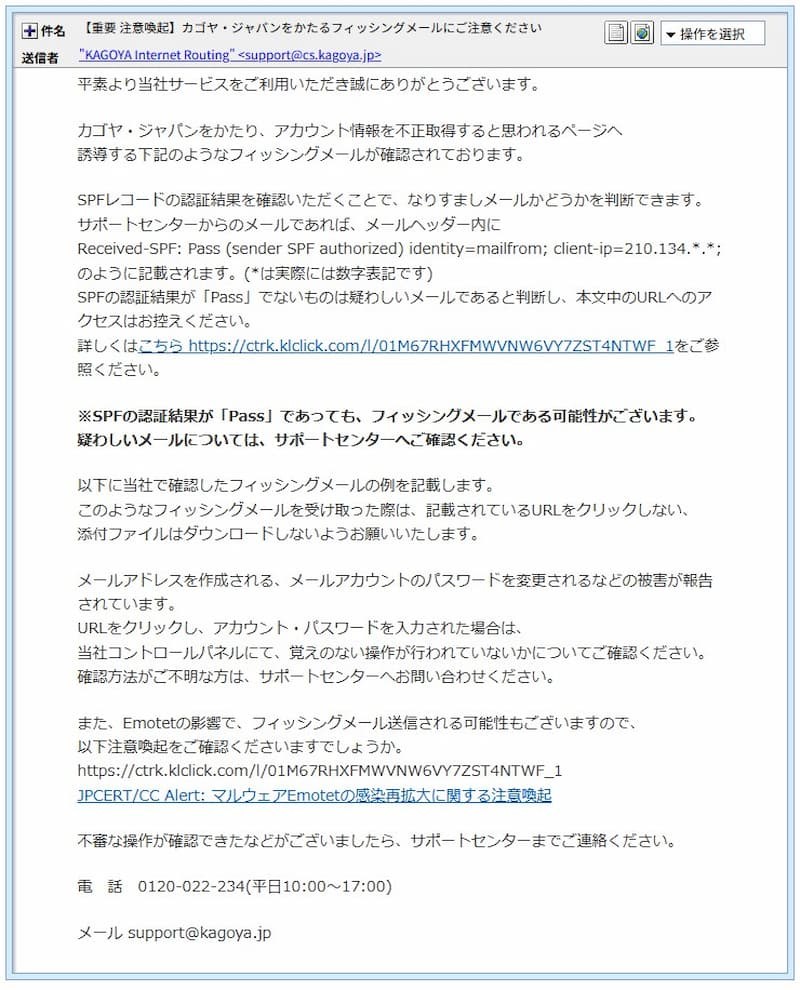
▲ 実際に届いたメールの画面(受信者に関する情報は伏せています)
文面の電話番号やメールアドレスは、本物らしく見せるための連絡先とみられます。連絡先が正しそうに見えても、メール自体の本物の証拠にはなりません。
送信ルートと偽装の判定
メールの出どころを、ヘッダーから順にたどってみました。
- 実際に操作していた端末側のIPは
80.211.79.137でした。IP調査サイトの結果では、イタリア(トスカーナ州アレッツォ付近)のAruba社が提供する専用サーバーと表示されています。カゴヤとは無関係の、海外のサーバーです。 - このサーバーから、国内の大手レンタルサーバー「ロリポップ!」のメール中継(
157.7.104.14、運営元はGMOインターネットグループ、所在は東京都千代田区と表示)へ接続して送信されていました。この中継では第三者のメールアカウント(持ち主は匿名化)で認証されています。アカウントが乗っ取られて、踏み台にされた可能性があります。 - 差出人欄は「KAGOYA Internet Routing」でしたが、ロリポップの中継サーバーからの送信は、差出人のドメインの持ち主が認めたものではありません。そのため送信元の確認(SPF)は「Fail(不合格)」でした。署名による確認(DKIM)の署名もありませんでした。
- 発信側のHELO名が
[127.0.0.1](自分自身を指すアドレス)になっていました。送信ツールの設定が雑だったことがうかがえます。
💡 用語解説:SPF(エスピーエフ)とは
「このメールは、本当にその会社が使っているサーバーから送られたか」を確かめる仕組みです。手紙でいえば、差出人の住所と、実際に投函されたポストが一致しているかを調べるイメージです。一致しなければ「Fail(不合格)」、一致すれば「Pass(合格)」と、メールのヘッダーに記録されます。ただし、Passでも詐欺でないとは限りません。
本文の自己申告と、実際の違い
このメールは本文で「本物ならこうなる」と、自分で基準を書いています。その基準と、このメール自身の実際のヘッダーを並べると、次のとおりです。
| 項目 | 本文が書いている「本物の条件」 | このメールの実際 |
| SPFの結果 | Pass | Fail |
| 送信元IP | 210.134.で始まるIP | 157.7.104.14(別の事業者の中継) |
| リンク | 案内ページへのリンク | 例示用ダミー(example.com) |
「SPFがPassでないものは疑わしいメールと判断を」と書いた当の本人が、その基準で不合格になっているわけです。自分で書いた見破り方で、自分が見破られるという、なんとも皮肉な結果でした。
リンクの先を調べてみた
本文には「詳しくはこちら」というリンクがありますが、リンクの文字には計測用URLのような文字列が表示されている一方で、実際のリンク先は別のアドレスになっていました。さらに、「JPCERT/CC Alert」と書かれた2つ目のリンクは、リンク先が空っぽでした。
実際のリンク先は hxxps://example[.]com/track/DvoKFTZDaY でした。アクセスすると、次のような画面が表示されます。
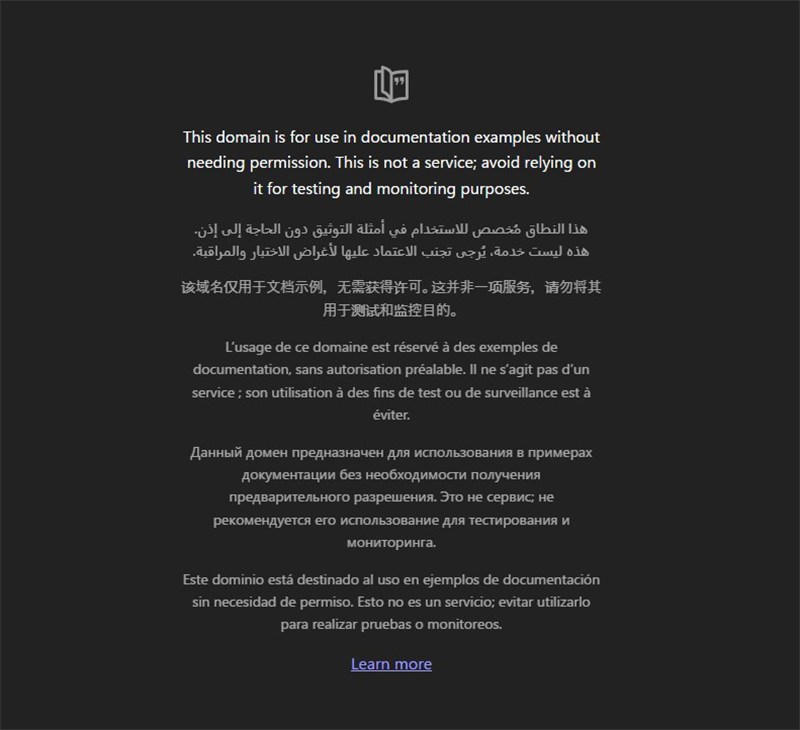
▲ リンクの着地点。「このドメインはドキュメントの例示用で、サービスではありません」という案内だけが表示される
example.com は「文書の中で例として使ってください」と国際的に決められた、誰のものでもない例示用のドメインです。つまりリンクの先には、IDやパスワードを入力させるページすらありませんでした。「例として使ってね」というページが着地点では、せっかく作った偽メールも形無しです。
なぜこの状態で送られたのか、目的は断定できません。作りかけのテンプレートが誤って送られた可能性や、受信者ごとの識別コードに見える末尾の文字列(DvoKFTZDaY)から、メールを開いたかどうかを測る試験だった可能性なども考えられます。いずれにせよ、同じ文面のまま、リンク先だけ本物の偽サイトに差し替えたメールが送られてくるおそれがあります。
見分け方と対処法
本物そっくりでも、落ち着いて見ればサインはあります。もし似たメールが届いたら、次のように確認してください。
- メール内のリンクは開かず、注意喚起は、ご自身で開いた公式サイトのお知らせ欄で確認してください。
- メールの「リンクの文字」と「実際のリンク先」が違わないか、リンクの上にカーソルを合わせて確認してください(スマホでは長押し)。
- 詳しい方は、ヘッダーの
Received-SPFを確認してください。Failの場合は、まず疑ってください。Passでも安心とは限りません。 - 問い合わせる場合は、メールに載っている連絡先ではなく、契約時の案内や公式サイトに載っている連絡先を使ってください。
- もしリンクを開いてIDやパスワードを入力してしまった場合は、すぐにパスワードを変更し、同じパスワードを使い回しているサービスも変更してください。
まとめ
「詐欺に注意」という注意喚起メールでも、中のリンクや連絡先をそのまま信じないのが鉄則です。
今回は、リンクが例示用のダミーという「完成前」の状態でしたが、文面は本物そっくりでした。次は完成版が届くかもしれません。同じ手口に引っかかる人が出ないように、周りの人にも共有してもらえると助かります。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)