【UCカード】次回のお支払金額をお知らせいたします は詐欺?アットユーネットを装うフィッシングメールを解析
カードの引き落とし日が近づくと、「今月はいくらだったかな」と、つい確認したくなりますよね。その気持ちにつけ込んだのが、今回のメールです。UCカードの会員向けサービス「アットユーネット」を名乗り、「次回のお支払金額をお知らせいたします」と案内してきます。結論から言うと、このメールは詐欺です。メール内のリンクは開かないでください。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:UCカード「アットユーネット」を装うメール
| 届いた日時 | 2026年11月2日(月)夜(日本時間21時台) |
| 件名 | 【UCカード】次回のお支払金額をお知らせいたします |
| 名乗り先 | UCカード(クレディセゾン)の会員向けサービス「アットユーネット」 |
| 送信元 | 米国ニューヨーク州の通信回線(IP:69.207.145.37)。差出人のアドレスは、UCカードとは無関係の第三者企業(某〇〇業者)のものでした |
| 認証結果 | SPF:Softfail(送信元として推奨されていない)/DKIM署名:あり(ただし第三者企業のドメイン名義。検証結果は確認できず) |
| リンク先 | 本物のログイン画面そっくりの偽サイト。しかもアクセスするたびに行き先が変わる仕掛けつきでした |
| 危険度 | ★★★★★(ID・パスワードを入力すると、カード情報や口座を狙われるおそれ) |
| 結論 | 本物のリンクに見せかけて偽サイトへ誘導する、フィッシングメールです。確認の仕掛けにも対策をしてあり、「開いたら本物だった」では安心できません |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 これはUCカードからのメールではありません 🚨
お支払金額は、メールのリンクではなく、ご自身で開いた公式の画面で確認してください。
届いたメールの内容
本文には、お支払日、口座への準備期日、金額変更の締め切り日が書かれ、「ご利用明細のご確認はこちら」と、ログイン用のURLが載っています。日付に添えられた曜日も正しく、本文の最後には実在する企業の所在地まで書かれていて、よくできた作りです。
こちらのメールはお支払いに関する大切なご連絡です。
次回のお支払金額をお知らせいたします。

いつもご利用いただきあ りがとうございます。
対象カード
UCカード
お支払日 2026年11月12日(木)
口座へのご準備期日
2026年11月10日(火)
お支払金額の変更は2026年11月02日(月)昼12:0 0までにお願いします。

ご利用明細のご確認はこちら
https://atunet.uccard.co.jp/UCPc/info/VTEAQQ/login
(※メール上の表示。実際のリンク先は別の偽サイト)

※メールを受信されるタイミングによってはお支払金額の変更の受付期間を過ぎている場合がございます。
※当月15日時点の予定額です。ご請求金額は変更になる場合がございます。
※16日以降にお支払金額の変更などをされた場合、確定金額は翌月2日までに順 次更新されるアットユーネットの「銀行請求額」欄にてご確認ください(一部カードはお支払日やお支払いサイクルが異なります)。
※年会費のみご請求の場合 や返金対応がある場合など、お引落口座の登録状況によってはお支払金額が0円と表示されることがございます。

最近アットユーネットに新規ご登録いただいた方へのお知らせ
毎月15日20:00以降にアットユーネットに新規ご登録いただいた場合 、翌月お引落分のご請求があった場合でもアットユーネットからご利用明細をご覧いただけませんので、あらかじめご了承ください。
(翌々月お引落分以降のご 請求はアットユーネットでご覧いただけます。)

送信元:株式会社クレディセゾン
〒170-6073 東京都豊島区東池袋3-1-1
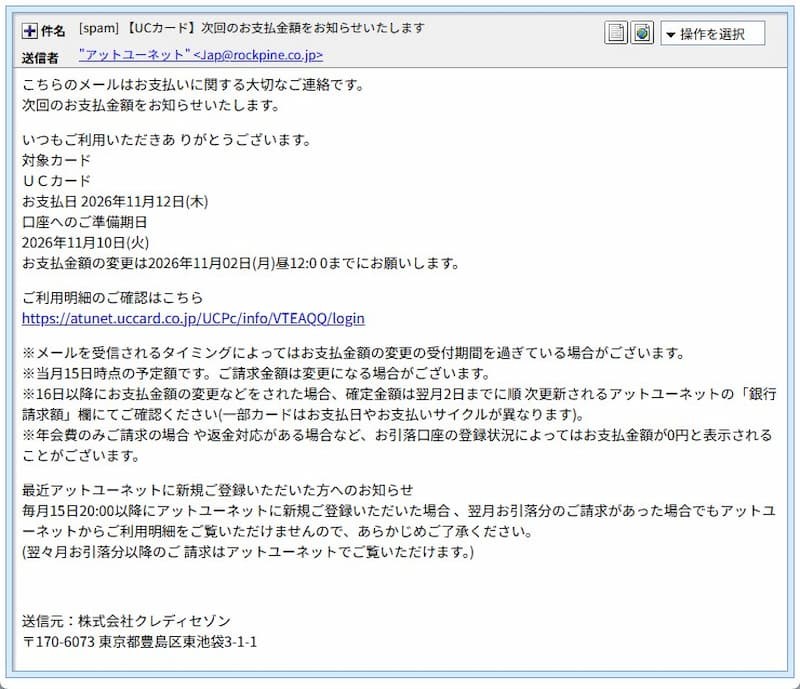
▲ 実際に届いたメールの画面(受信者に関する情報は伏せています)
よく見ると、文章の途中に不自然な空白が入っています。「あ りがとう」「12:0 0」「ご 請求」のような箇所です。単語を途中で区切ることで、迷惑メール対策のフィルターに引っかかりにくくする狙いとみられます。
送信ルートと偽装の判定
- 最初にメールを受け付けた送信元は、米国ニューヨーク州サラトガスプリングスの通信会社Spectrumの回線(
69.207.145.37)でした。日本のカード会社の送信設備とは考えにくい場所です。 - 差出人の表示名は「アットユーネット」でしたが、メールアドレスの持ち主はUCカードとは無関係の第三者企業(某〇〇業者)でした。メールにはそのドメイン名義のDKIM署名も付いており、その企業のメール環境が乗っ取られて使われた可能性があります。
- 送信元の確認(SPF)の結果は「Softfail」。「このサーバーからの送信は推奨しない」という判定です。
- 日付と曜日が合っていたり、実在企業の所在地が書かれていたりと、文面は本物らしく整えられています。見た目だけでは判断しにくいメールです。
表示のリンクと、本当の行き先
メール本文のリンクには、本物のログインページのアドレスが表示されています。ところが、クリックしたときの本当の行き先は、まったく別のアドレスでした。
| 項目 | 内容 |
| メール上の表示 | https://atunet.uccard.co.jp/UCPc/info/VTEAQQ/login(本物らしいアドレス) |
| 実際のリンク先 | hxxps://ucacuthetpete[.]6x2t5[.]info/H80AoO(無関係の偽サイト) |
リンクの名前の「ucacuthetpete」は、「UC」を含めて本物に見せようとした文字列とみられますが、末尾の「6x2t5.info」は、UCカードとは何の関係もないドメインです。アドレスの一部に本物らしい文字が入っていても、安全の証拠にはなりません。
3回アクセスしたら、3回とも違う結果に
調査のため、同じリンクに3回アクセスしてみました。すると、毎回違う結果になりました。
| アクセス | 結果 |
| 1回目 | セキュリティソフトのブロック画面のあと、「アクセスできない」という趣旨のページが表示された |
| 2回目 | セキュリティソフトのブロック画面のあと、本物のセゾンカードのログイン認証ページ(api.saisoncard.co.jp)につながった |
| 3回目 | 偽サイトのログイン画面につながった |
💡 用語解説:クローキングとは
同じリンクでも、アクセスした人や環境によって、表示するページを使い分ける手口です。調査する側やセキュリティソフトには「無害なページ」や「本物のサイト」を見せ、狙った相手にだけ偽のページを見せることで、発見や削除を遅らせようとします。今回は、何によって行き先が切り替わるのか(端末、時刻、IPアドレス、アクセス回数など)までは分かっていません。
「リンクを開いたら、本物のセゾンカードのページだった」としても、そのとき偶然、本物のページが表示されただけかもしれません。何度か確認して本物だった、という方法も、このような仕掛けには通用しません。
偽サイトの画面
調査環境で偽サイトにアクセスしたところ、セキュリティソフト(ウイルスバスター クラウド)が「フィッシング」としてブロックしました。
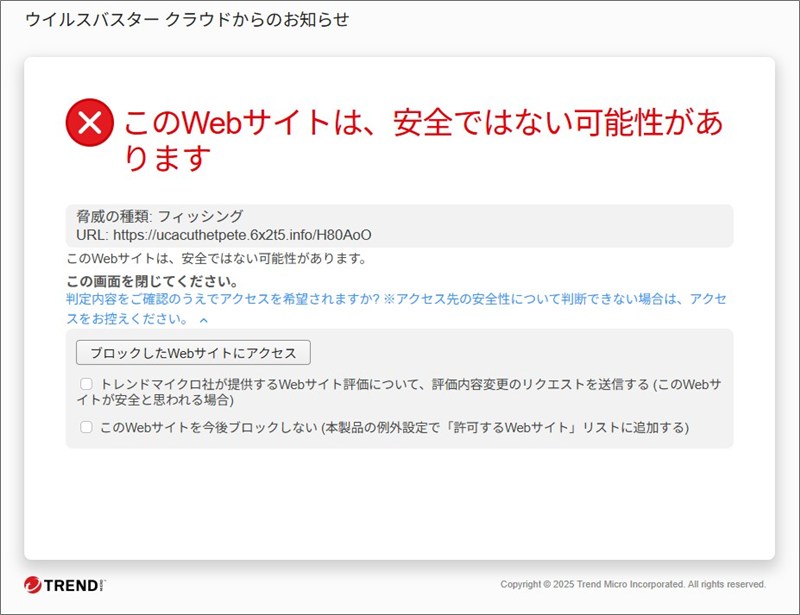
▲ ウイルスバスター クラウドの警告。脅威の種類は「フィッシング」と表示された
ブロックを経てつながった偽サイトは、はじめに「読み込み中…」と表示します。
▲ 偽サイトは、まず「読み込み中…」の画面を表示する
そして表示されるのが、「アットユーネット」のログイン画面にそっくりなページです。IDとパスワードの入力欄、「IDを保存する」のチェック、「新規会員登録」のボタンまで再現されています。ここにIDとパスワードを入力すると、そのまま犯人に渡ってしまいます。
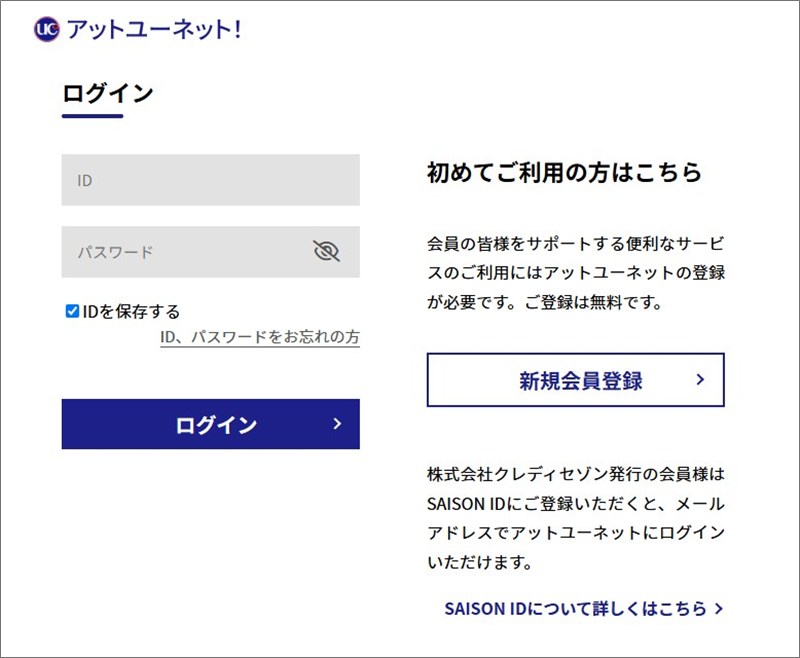
▲ 本物そっくりに作られた偽のログイン画面(アドレスバーのドメインは本物とは別)
もし届いたら・開いてしまったら
本物そっくりですから、引っかかりそうになるのは、あなたのせいではありません。次のように行動してください。
- メール内のリンクは開かず、そのまま削除してください。
- お支払金額を確認したいときは、メールのリンクではなく、ご自身で登録している公式アプリやブックマークから開いてください。
- ID・パスワードを入力してしまった場合は、すぐにパスワードを変更し、同じパスワードを使い回しているサービスも変更してください。
- カード番号などを入力した場合や、身に覚えのない利用がある場合は、カード裏面に書かれた連絡先に、すぐに連絡してください。
- 不安なときは、消費生活センター(188)にも相談できます。
まとめ
「リンクを開いたら本物だった」でも、安心はできません。
今回のメールは、日付や曜日、企業の所在地まで整え、アクセスのたびに行き先を変える仕掛けまで用意していました。カードの確認は、メールのリンクではなく、ご自身で開く公式の画面で。周りの人にも共有してもらえると助かります。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)