【ゆうID】不正ログイン対策に伴うセキュリティ設定変更のお願い?日本郵便を装う詐欺メールの行き先はサポート詐欺
「セキュリティのためにお願いします」と書かれたメールは、つい真面目に読んでしまいますよね。今回は、日本郵便の「ゆうID」を名乗り、2段階認証やパスキーの設定を促す不審なメールが届きました。結論から言うと、このメールは詐欺です。メール内のリンクは開かず、書かれた電話番号にも連絡しないでください。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:「ゆうID」不正ログイン対策を装うメール
| 届いた日時 | 2026年11月2日(月)夕方(日本時間16時台) |
| 件名 | 「ゆうID」不正ログイン対策に伴うセキュリティ設定変更のお願い(冒頭に文字化け部分あり) |
| 名乗り先 | 日本郵便「ゆうID」 |
| 送信元 | インドの家庭・小規模事業者向けインターネット回線(IP:122.183.41.235) |
| 認証結果 | SPF:Softfail(送信元として認められていない)/DKIM署名:なし |
| リンク先 | 本文内4か所のリンクはすべて同じ偽サイト。開くと「Windowsに警告が出ました」と表示して電話をかけさせるサポート詐欺の画面でした |
| 危険度 | ★★★★☆(電話をかけると、遠隔操作や金銭の要求につながるおそれ) |
| 結論 | 「セキュリティ設定を強化して」と安心させておいて、偽サイトからサポート詐欺の電話へ誘導する手口です |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 これは日本郵便からのメールではありません 🚨
リンクは開かない。電話もかけない。まずこの2つだけ覚えてください。
届いたメールの内容
「外部で漏えいしたIDとパスワードのリストを使った不正ログインが判明しました」と不安をあおり、①2段階認証の設定変更 ②パスワードの変更 ③パスキーの設定 の3つを順に案内する構成です。ここだけ読むと、本物の注意喚起のように見えます。
※本メールは、日本郵政「ゆうID」と〇〇〇〇のパートナーシップに基づき、〇〇〇〇より対象の会員様へ配信しております。

ゆうIDをご利用のお客さま
(このメールは重要なお知らせのため、「弊社からのお知らせ」の受信を選択されていないお客さまにもお送りしています。)

平素より日本郵政の「ゆうID」をご利用いただき、誠にありがとうございます。

このたび「ゆうID」において、外部で漏えいしたID・パスワードのリストを用いて、第三者によるゆうID会員になりすました不正ログインが判明しました。

お客さまのアカウントを保護し、同様の被害を防ぐため、以下対応にご協力をお願いいたします。
※本メールを受信いただいたお客さまは、現時点において、不正ログインの事実は確認されておりません。

? ログイン時の2段階認証の必須化
第三者による不正ログインを防ぎ、お客さまの情報を適切に保護するため、2026年10月20日(火)から、ゆうIDへのログイン時の2段階認証を必須とします。
同日以降、ゆうIDへログインする際には、ご登録のメールアドレス等に送信される認証コードの入力が必要となります。

? お客さまにお願いしたい対策
お客さまの安全なご利用のために、改めてゆうIDのログイン方式や設定をご確認いただき、次の対応をご検討いただけますようお願いいたします。

-------------------------------
①2段階認証の設定変更
-------------------------------
2段階認証時の認証コードの送信先は、メールアドレスのほか、携帯電話番号または認証アプリの登録が可能です。
ログイン時に設定しているメールアドレス以外に認証コードを送信することで、第三者による不正利用リスクを低減することができますので、ご検討ください。

【設定画面URL】

-------------------------------
②パスワードの変更
-------------------------------
メールアドレスの不正利用が疑われる場合や、推測されやすいパスワード、他のサービスと同一のパスワードを設定されている場合は、パスワードの変更をご検討ください。

【変更画面URL】

※パスワードは、同じ文字列や生年月日など推測されやすいパスワードを避け、他のサービスに利用しているパスワードとは異なるパスワードを設定してください。

-------------------------------
③パスキーの設定
-------------------------------
パスキーはパスワードに代わる認証方式であり、パスワードよりも簡単かつ安全にログインできる仕組みです。セキュリティ向上のため、パスキーの設定をご検討ください。

【設定画面URL】

パスキーの登録後は、ログインに使用するパスワードを削除することが可能です。パスワードを削除することで、第三者によるパスワードの不正利用リスクをさらに低減することができますので、併せてご検討ください。

【パスワード削除画面URL】

今後もお客さまに安心してゆうIDをご利用いただけるよう、セキュリティ対策の強化に継続して取り組んでまいります。
何卒ご理解とご協力を賜りますようお願い申し上げます。

◆ 問合せ先窓口
日本郵便 お客さまサービス相談センター
固定電話から 0120-23-28-86 (フリーダイヤル)
携帯電話から 0570-046-666 (通話料有料)
(音声案内により【5】番を選択してください。)
本件受付時間 平日 9:00~18:00
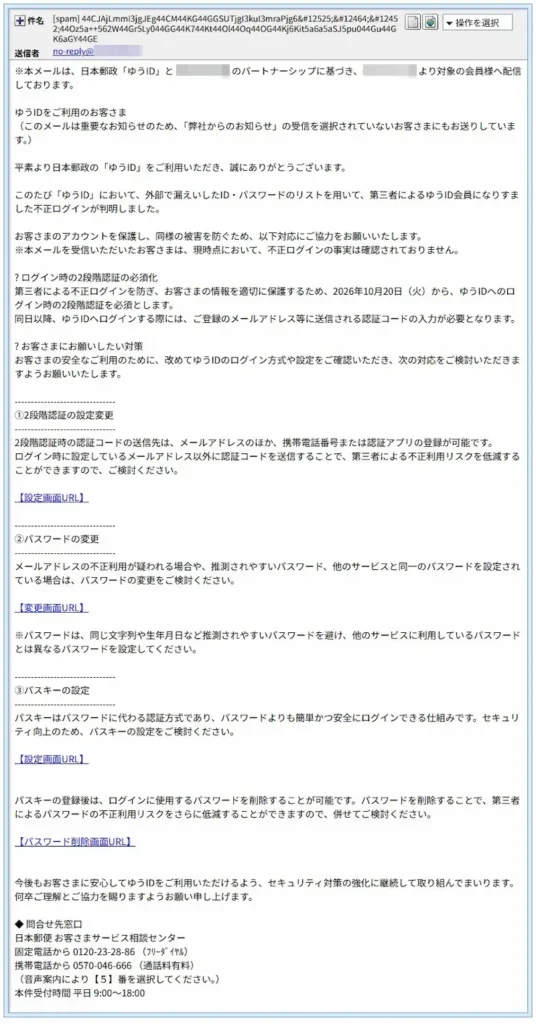
▲ 実際に届いたメールの画面(差出人・受信者のドメインは伏せています)
本文の最後には、日本郵便のお客さまサービス相談センターの電話番号が載っています。本物の窓口の番号を載せて信用させる狙いとみられますが、メール内のリンクと窓口の連絡先は、別のものとして考えてください。リンクの先は、窓口とは無関係の偽サイトでした。
送信ルートと偽装の判定
メールの出どころを順にたどると、本物の日本郵便とは無関係であることが分かります。
- 最初にメールを受け付けた送信元は、インドの通信会社Bharti Airtelの家庭・小規模事業者向け回線(
122.183.41.235)でした。IP調査サイトの結果では、インド北部のハリヤーナー州ファリダバード付近と表示されています。日本の郵便事業の送信設備とは考えにくい場所です。 - 差出人欄は、受信者側のドメインを使った「なりすまし」でした(ドメインは非公開)。送信元の確認(SPF)は「Softfail」、つまり「このサーバーからの送信は認めていない」という判定です。署名による確認(DKIM)の署名もありませんでした。
- 日付欄の時刻表記(+0400)が、実際に着いた時刻と合いません。送信ツールの設定が雑であることがうかがえます。
- 本文の冒頭の「日本郵政『ゆうID』と〇〇〇〇のパートナーシップに基づき…」の〇〇〇〇には、受信者自身のドメイン名がそのまま差し込まれていました。自動で名前を埋め込むタイプの使い回し文面とみられ、せっかくの本物らしさが台無しです。
- 本文には「2026年10月20日(火)から2段階認証を必須とします」とあります。メールが届いた11月2日には、すでに過ぎている日付です。
件名と本文は、記号の羅列のように表示される文字化けも起きていました。「ロ」のような数字入りの記号は、本来ひらがなや漢字に変換されるはずのもの(数値文字参照)が、そのまま表示されてしまった状態です。送信に使われたツールの不具合とみられます。
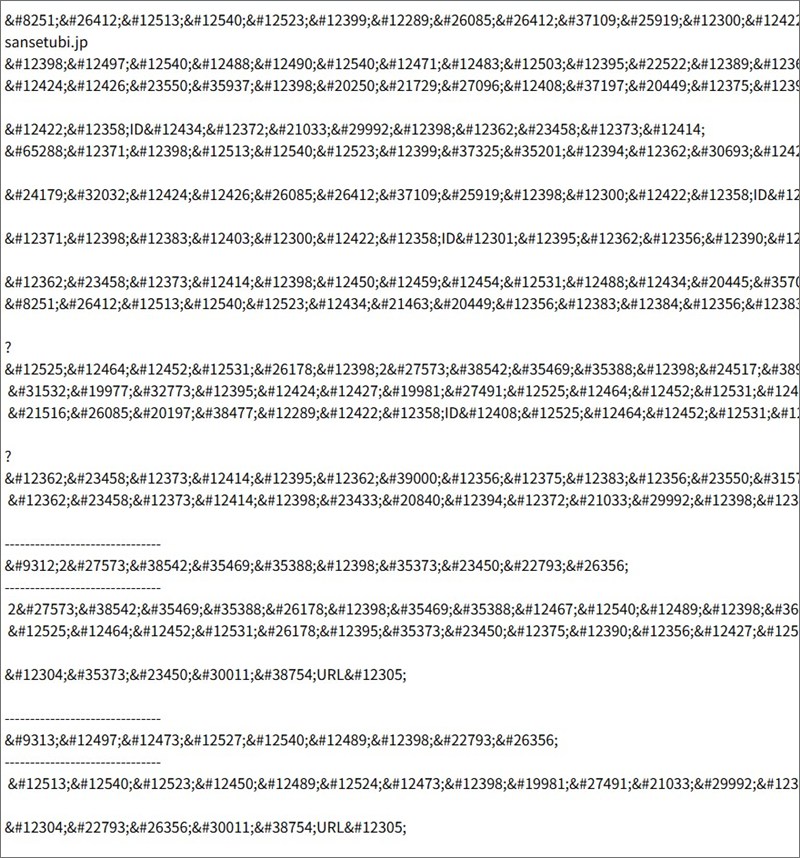
▲ テキスト形式で本文を表示すると、記号の羅列になっていた(読める日本語に変換されていない)
💡 用語解説:サポート詐欺とは
パソコンやスマホの画面に「ウイルスに感染しました」「Windowsに警告が出ています」などと偽の警告を出し、表示された番号へ電話をさせる詐欺です。電話に出た相手は「サポート担当」を名乗り、遠隔操作ソフトを入れさせたり、「修理費」「ライセンス料」などの名目でお金を払わせたりします。画面の警告は本物のセキュリティソフトが出しているものではなく、ただのWebページです。
偽サイトを詳しく調べると
メール内の「設定画面URL」「変更画面URL」「パスワード削除画面URL」など4か所のリンクは、見た目の名前こそ違いますが、すべて同じアドレスにつながっていました。「設定」「変更」「削除」と画面を変えて見せかけながら、行き先はひとつだけです。
リンクの先は hxxps://fagerawaw[.]z1[.]web[.]core[.]windows[.]net/cbrk1lf/ でした。「windows.net」と入っていると、マイクロソフトの正規サイトのように見えますが、これはマイクロソフトのクラウドで誰でも借りられるWebサイト用の領域です。アドレスの一部に有名な社名が入っていても、安全の証拠にはなりません。
セキュリティソフトの警告画面
調査環境で偽サイトにアクセスしようとしたところ、セキュリティソフト(ウイルスバスター クラウド)が「詐欺サイト」としてブロックしました。ChromeもGoogleセーフブラウジングで「危険なサイト」と警告しています。
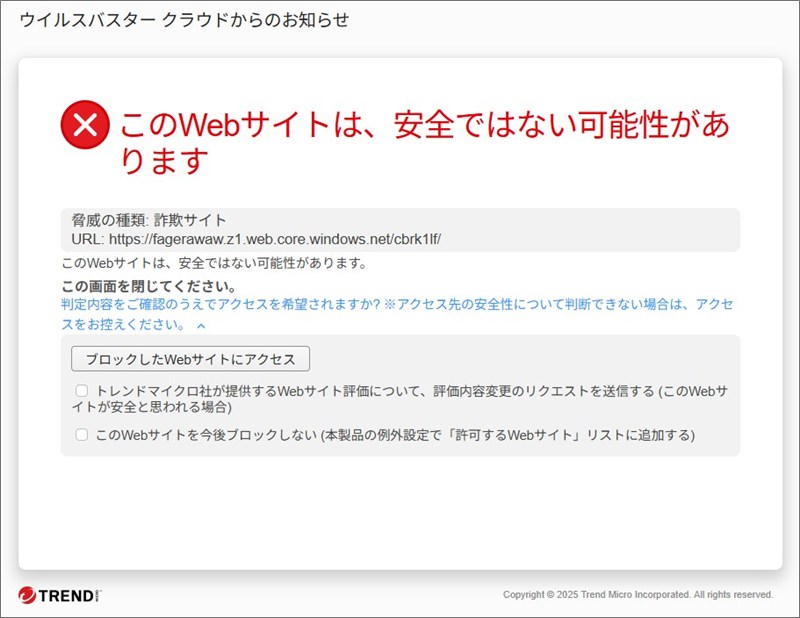
▲ ウイルスバスター クラウドの警告。脅威の種類は「詐欺サイト」と表示された
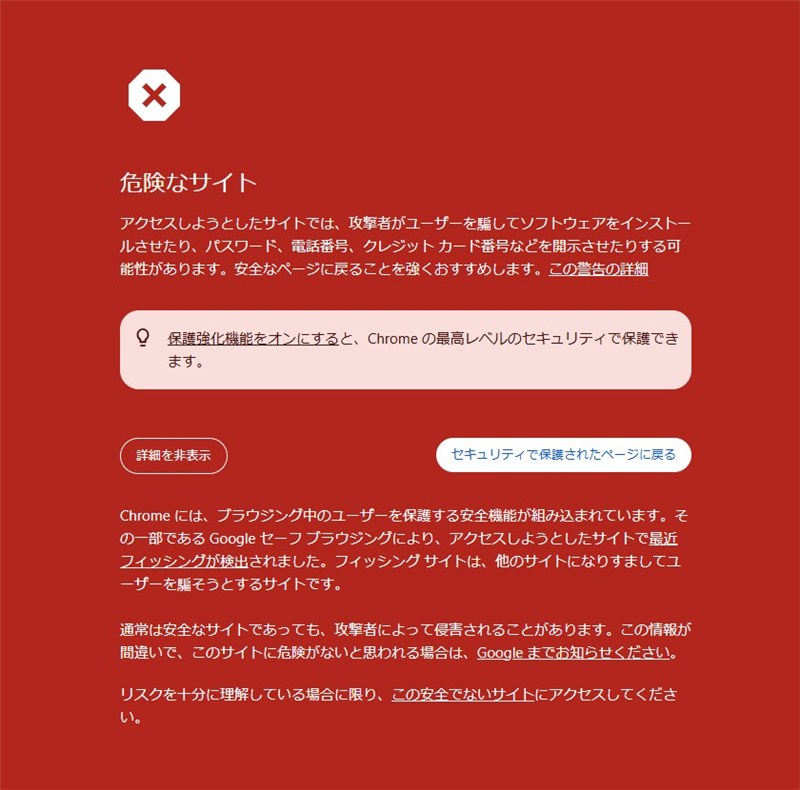
▲ Chromeの警告。フィッシング(なりすまし)サイトとして検出されている
こうした警告画面には「ブロックしたWebサイトにアクセス」「安全でないサイトにアクセスしてください」といったボタンやリンクもあります。警告が出たら、そのまま閉じてください。先へ進む必要はありません。
たどり着く先は「サポート詐欺」
警告機能のない環境でリンクの先を確認すると、「Windows Defender 保護管理センター」を装った画面が現れました。「悪意のあるトロイの木馬プログラムを検出」「この端末へのアクセスは安全上の理由により制限されています」と表示し、画面下にも「保護センター サポートへお電話ください」と電話番号を出し続けます。
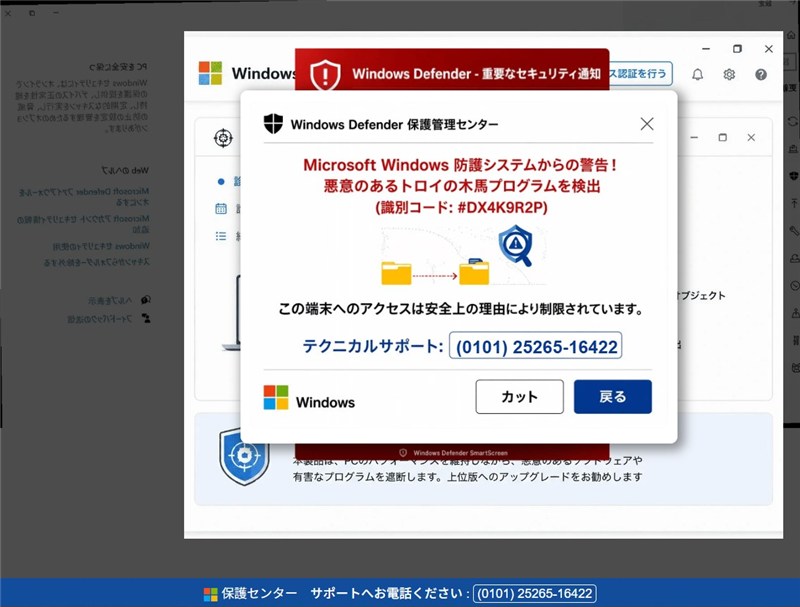
▲ Windows Defenderを装った偽の警告画面。電話番号をクリックさせず、電話をかけさせるのが狙い
この画面に出ている電話番号は「0101」から始まる形で、日本の一般的な電話番号の形式ではありません。また、正規のWindowsやマイクロソフトが、ブラウザの画面に電話番号を表示して「今すぐ電話してください」と求めることはありません。
当サイトの確認では、アクセスする環境によって表示が切り替わる仕組み(クローキング)は見つかりませんでした。それでも「ゆうIDの設定」を頼むメールから、いきなり「ウイルス感染」の画面に飛ばされるという流れ自体が、不自然です。
もし届いたら・開いてしまったら
焦って画面を開いてしまっても、責められることではありません。落ち着いて、次のように行動してください。
- メール内のリンクは開かず、そのまま削除してください。
- ゆうIDの設定を確認したい場合は、メールのリンクではなく、ご自身で登録している公式アプリやブックマークから開いてください。
- 偽の警告画面が出ても、画面に書かれた電話番号には絶対にかけないでください。ブラウザのタブを閉じるか、ブラウザを終了すれば消えることがほとんどです。
- すでに電話をかけた場合や、指示された遠隔操作ソフトを入れてしまった場合は、ネットワークから切断(Wi-Fiをオフ、LANケーブルを抜く)したうえで、消費生活センター(188)や警察相談専用電話(#9110)に相談してください。お金を支払ってしまった場合は、すぐに警察や金融機関にも連絡を。
- ID・パスワードを入力してしまったときは、同じパスワードを使い回しているサービスも含めて、パスワードを変更してください。
まとめ
「セキュリティ設定をお願いします」と言われても、メールのリンクは開かないのが鉄則です。
今回のメールは、2段階認証やパスキーという安心感のある言葉で信用させながら、行き先は電話をかけさせるサポート詐欺の偽サイトでした。受け取った人が慌てないように、家族や周りの人にも共有してもらえると助かります。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)