楽天カードを騙る「新カード返送」詐欺——本物の楽天ドメインへ着地するのに危険な理由

今回は今日確認した中でも、特に危険度が高いと感じた1通をご紹介します。最終的に本物の楽天ドメインへたどり着くという、見た目だけでは判断が極めて難しい手口でした。
📋 調査レポート:概要
| 受信日時 | 2026年9月17日(木)08:03 |
| 件名 | [spam] 楽天カードサービスからのお知らせ |
| 騙られたブランド | 楽天カード株式会社 |
| SPF/DKIM判定 | SPFはPass(送信者自身が用意した配信基盤への認証)、DKIMは経路途中に複数の署名が混在し検証結果不明 |
| 危険度 | ★★★★★(5/5) |
届いたメールの内容
以下、届いたメールの内容です。「新しいカードが住所不一致で返送された」という設定で、公式アプリ経由の再発行手続きを促す内容でした。
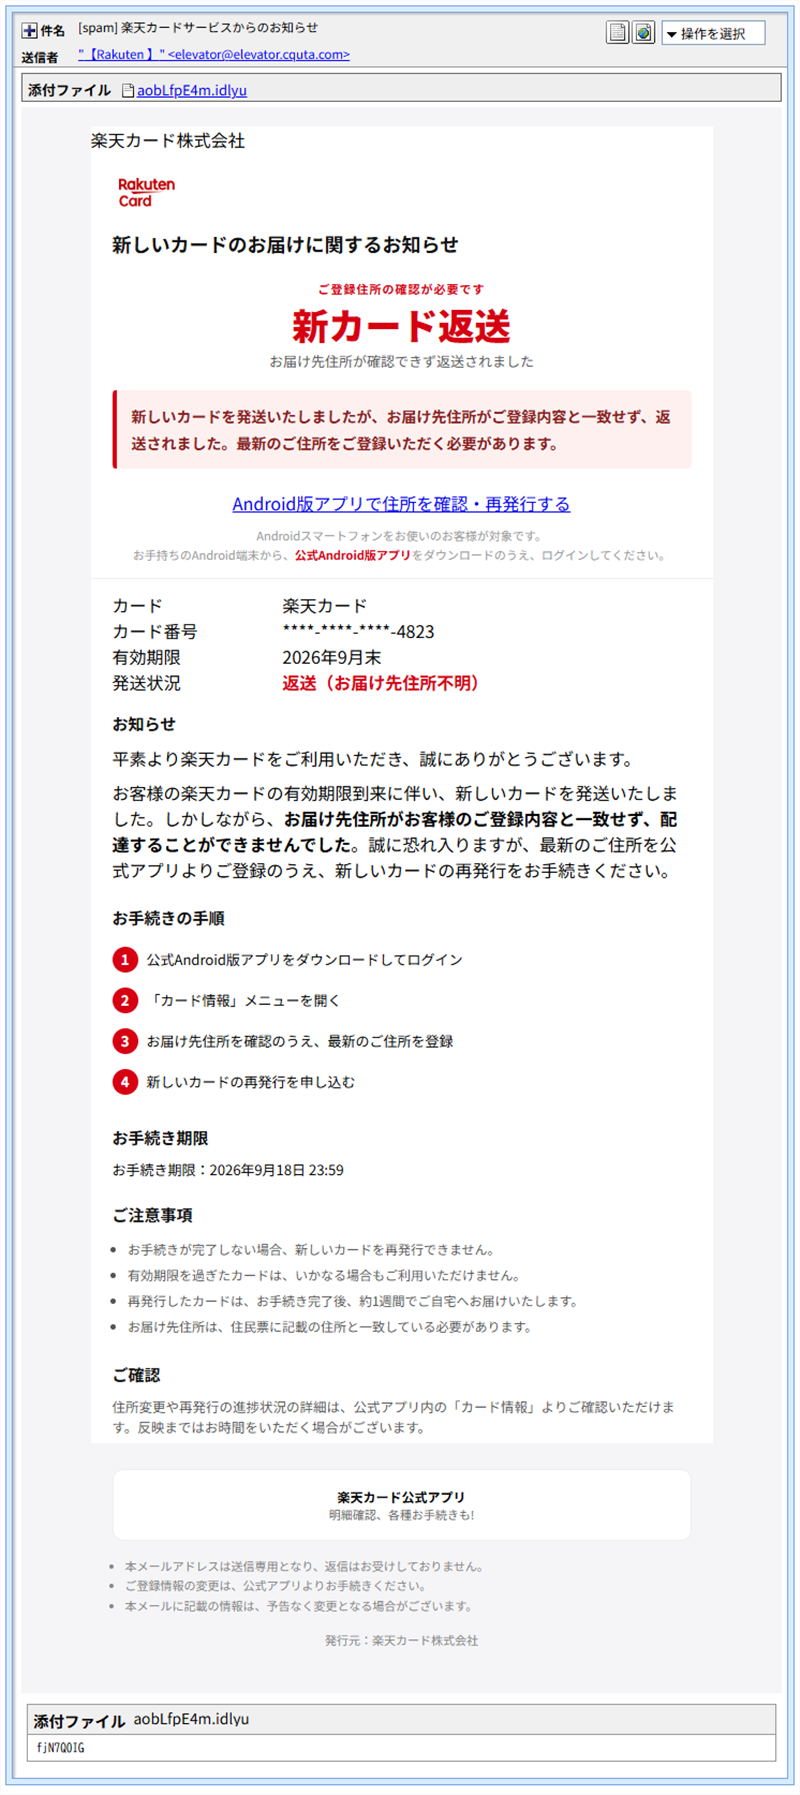
実際に届いたメールの画面。カード番号は下4桁のみ表示され、住所不一致による返送を装っている
※メールヘッダー詳細は個人情報保護のため非掲載
メールにはaobLfpE4m.idlyuという非標準の拡張子を持つ添付ファイルが付いていました。感染リスクを避けるため、当サイトでは開封・実行していません。デコードした範囲では意味のない短い文字列のみで、キット製作時のテスト用ダミーファイルを消し忘れたものと考えられます。
送信ルートの解析
送信元は独自ドメインelevator.cquta.comで、SPFはPassしていました。ただしこれは正規のメール配信システム(List-Unsubscribe、CSA準拠のヘッダー等を備えた配信基盤)を悪用、あるいは契約して送信された結果と考えられ、楽天公式ドメインとは一切関係ありません。
興味深いのは、そこに至るまでの中継ヘッダーです。policy-specialist.ibaraki.jp「health-connector.cloud」「assist-integration.kawasaki.jp」という、いかにも業務システムらしい名前のホストが3段連なっていましたが、このうち1つのIPアドレスは通常一般には流通しない範囲のものでした。経路を実態より正規らしく見せかける、偽装されたReceivedヘッダーの疑いが強いです。さらに経路の途中には中国のメールサービス「163.com」のDKIM署名も確認でき、乗っ取られたアカウントが踏み台にされた可能性があります。
💡ここで!
「中継ヘッダー」って何?
メールは送信元から受信箱に届くまでに、複数のサーバーを経由することがあります。そのたびに「Received」という記録が本物のメールヘッダーに追加されていきます。攻撃者は、もっともらしい名前のサーバーをこのReceived記録に書き加えることで、あたかも正規の複数の会社を経由してきたかのように見せかけることがあります。実際にそのサーバーを経由していなくても、記録上はそう見えてしまう点が厄介なところです。
フィッシングサイト詳細解析
メール内のリンクをたどると、まず中継用の短縮リンク(cqzug.com)を経由し、次のドメインに到達しようとしたところで、ウイルスバスターが警告を表示しました。
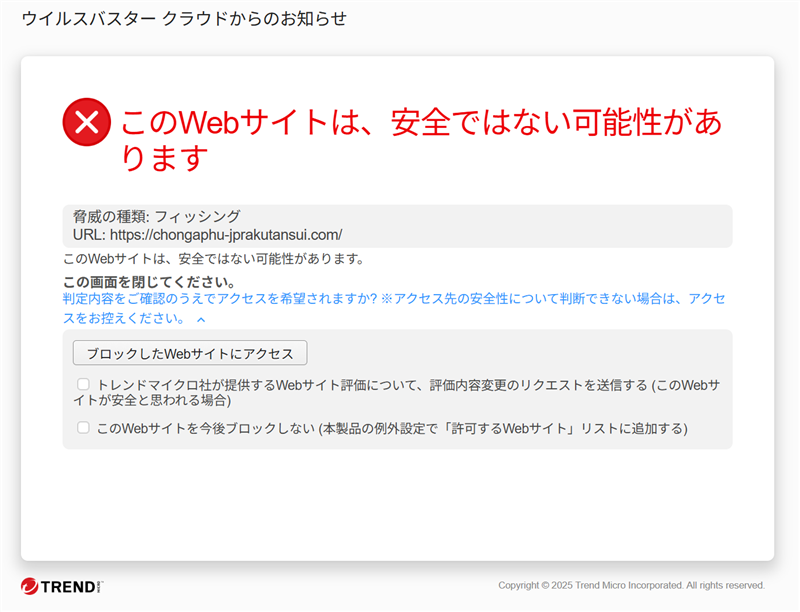
ウイルスバスターがフィッシングサイトとして検知・ブロックした画面
ここからが今回最大のポイントです。この警告を無視してアクセスを続けると、最終的に本物の楽天ドメイン(login.account.rakuten.com)の認証画面へ着地しました。しかも、その画面には長い認証用のパラメータが付与されており、「ようこそ ○○様」という形で、あらかじめ特定の会員名が表示された状態になっていました。
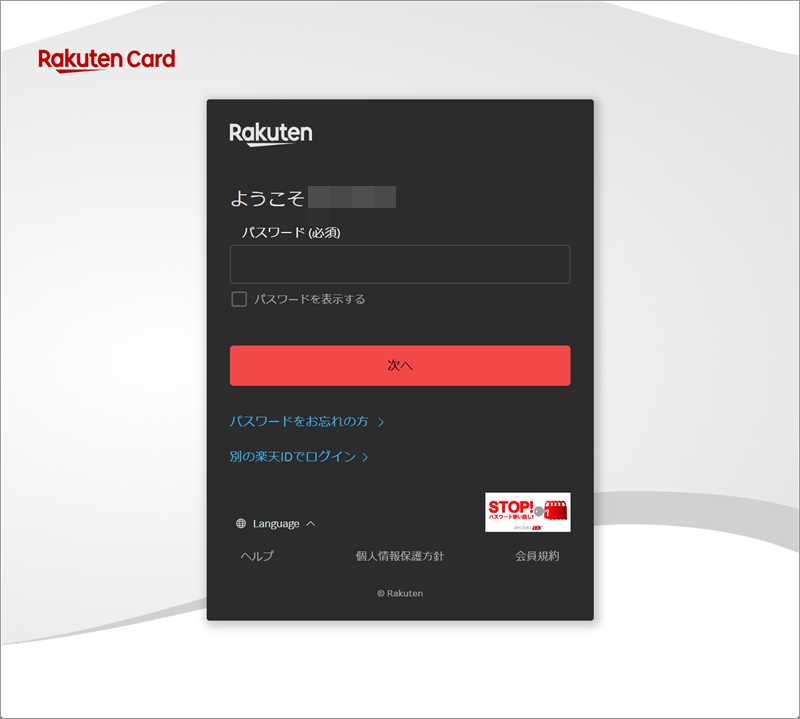
本物の楽天ドメインに到達した画面(会員名部分は伏せています)
URLのドメイン部分が本物であることと、そのメール・そのリンクが安全であることは別問題です。今回のように、フィッシングメールの誘導リンクの延長線上に正規ドメインが登場するケースでは、「アドレスバーが本物だから安心」という一般的な見分け方が通用しません。この現象については、当サイトから楽天のセキュリティ窓口(Rakuten-CERT)へ情報提供済みです。
注意点と対処法
- 楽天カードから送信される正規メールの送信元ドメインは
@mail.rakuten-card.co.jpです。それ以外のドメインからの案内は不審メールです。 - ウイルスバスターなどセキュリティソフトが警告を表示した場合、内容を無視して先に進まないでください。今回のように、その先に本物のドメインが登場することもありますが、それは安全性の証明にはなりません。
- カードの状況確認や住所変更は、メール内のリンクではなく、公式アプリまたはブックマークした公式サイトから行ってください。
- 拡張子の不明な添付ファイルは絶対に開かないでください。
楽天カード公式でも、送信元ドメインの確認やURLの見分け方について詳しい注意喚起が掲載されています。詳しくは楽天カード公式サイトの不審メール注意喚起ページもあわせてご確認ください。
まとめ
今回の楽天カード詐欺メールは、偽装された多段の送信経路と、警告の先に本物のドメインが登場するという、これまでにない技術的な手の込みようでした。「アドレスバーのドメインが本物だから安全」という常識が通用しない事例として、ぜひ覚えておいていただきたい内容です。危険度が非常に高いと判断し、当サイトから楽天のセキュリティ窓口へも情報提供を行いました。心当たりのないメールのリンクは、たとえセキュリティソフトの警告を突破できたとしても、絶対に進まないようにしてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス調査:ip-sc.net
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体