AMEXを騙る「5000ポイントプレゼント」詐欺——件名を変えて複数回送信、中身は完全に同一の使い回し

今日はANAの波状攻撃を追いかけていたところですが、同じ日にAMEXを騙るメールも複数届いていました。9月はこうした一斉送信型の詐欺メールが増える時期のようで、気を抜けない日が続きます。
📋 調査レポート:概要
| 受信日時 | 2026年9月17日(木)05:35 |
| 件名 | [spam] AMEXキャンペーン|5000ポイントプレゼント(ほか1件、本文同一) |
| 騙られたブランド | American Express(アメリカン・エキスプレス) |
| SPF/DKIM判定 | SPFはPass(ただし送信者自身が用意したドメインへの認証)、DKIMは検証結果不明 |
| 危険度 | ★★★☆☆(3/5) |
届いたメールの内容
以下、届いたメールの本文をそのまま再現します。
アメリカン・エキスプレス 会員様向けご案内
メンバーシップ・リワード ポイント付与のお知らせ

平素よりアメリカン・エキスプレスカードをご愛顧いただき、誠にありがとうございます。
日頃のご利用への感謝として、対象の会員様限定でポイント付与が受けられる機会をご用意いたしました。
専用ページにて所定の手続きを完了し、利用条件を達成された方に、5000メンバーシップ・リワードポイントを付与いたします。

■ ご案内概要
付与ポイント:5000 メンバーシップ・リワードポイント
お手続き期限:2026年9月30日
対象者:アメリカン・エキスプレスカード会員様
適用条件:専用ページ手続き後、所定のカード利用条件達成

■ お手続きの流れ
1. アメリカン・エキスプレス公式サイトまたは公式アプリにログイン
2. 下記リンクより専用ページへアクセスし、手続きを実施
3. 条件達成後、自動的にポイントが付与されます

※本メールは送信専用アドレスより配信されております。返信いただいてもご対応はできません。
※ポイント付与には各種条件の達成が必要となります。詳細は専用ページの規約をご確認ください。
※案内内容は予告なく変更・終了となる場合がございます。

送信元:アメリカン・エキスプレス・ジャパン株式会社
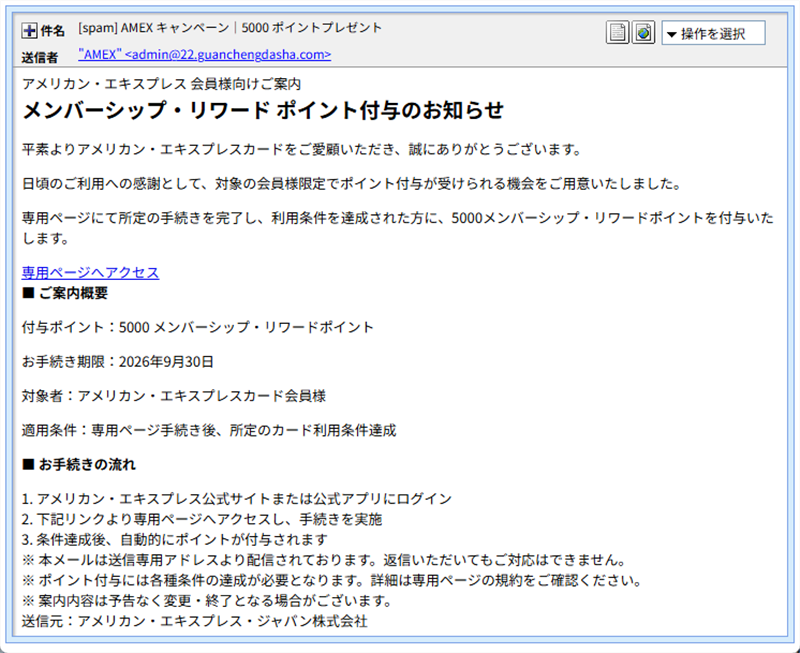
実際に届いたメールの画面
※メールヘッダー詳細は個人情報保護のため非掲載
今回、件名の異なるメールがもう1通届いていましたが、内容を比較したところ本文は一字一句まったく同一でした。件名だけ変えて何通も送りつけてくる、量産型の詐欺メールの典型的なやり口です。
送信ルートの解析
| 送信元IP | 35.187.211.170 |
| 回線の性質 | Google Cloud(GCP)上のサーバー。クラウド事業者のIPのため、地理情報は攻撃者の実在地を示さない |
| 送信ドメイン | 22.guanchengdasha.com(AMEXとは無関係の独自ドメイン) |
| SPF | Pass(送信者自身のドメインに対する認証のみ) |
| DKIM | 送信者自身のドメインへの自己署名のみ(AMEX公式ドメインとの関連なし) |
💡ここで!
「SPF Pass」って安全という意味?
いいえ、違います。SPFは「このメールは、送信元ドメインの管理者が許可したサーバーから送られていますか?」を確認する仕組みです。今回、攻撃者はguanchengdasha.comという自分たちで用意したドメインにきちんとSPFを設定していたため、「Pass」という結果になっています。AMEXの公式ドメインでPassしたわけではないので、安心材料にはなりません。
メール本文中のリンク先はhxxps://guanchengdasha.com/でした。Heartの確認によると、このリンクは現時点でGoogle検索のトップページへリダイレクトされる状態とのことです。つまりフィッシングページ自体はすでに停止・無害化されている可能性が高い状況です。ただし、これは攻撃者側の都合でいつ元に戻る、あるいは別のページに差し替わるか分からないため、油断は禁物です。
注意点と対処法
- メール内のリンクは開かず、AMEX公式アプリまたはブラウザで直接ログインしてポイント状況をご確認ください。
- AMEX公式が案内しているメールドメインは
@americanexpress.com、@aexp.comなど特定のものに限られます。それ以外のドメインからの案内は要注意です。 - 件名が微妙に違っていても、本文が同じ・差出人が公式ドメインでない場合は同一の詐欺メールです。
- 不審なメールを受信した場合、AMEX公式の不正報告窓口(
spoof@americanexpress.com)へ転送することもできます。
AMEX公式でも「5,000ポイント獲得のお知らせ」という、まさに今回と同種のキャンペーン詐欺の件名例が注意喚起として掲載されています。詳しくはAMEX公式サイトのフィッシング詐欺注意喚起ページもあわせてご確認ください。
まとめ
今回のAMEX詐欺メールは、件名だけ変えて同一本文を複数回送りつける、いかにも手間を省いた量産型でした。送信インフラはGoogle Cloud上の独自ドメインで、AMEX公式とは一切関係ありません。現在リンク先は無害化されているようですが、同じ手口のメールは今後も形を変えて届く可能性があります。「ポイントプレゼント」という言葉に心当たりがなくても反応してしまいそうな巧妙さがあるので、リンクを開く前に一呼吸置くことを心がけてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス調査:ip-sc.net
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体