【重要】商品カタログサイト「MediaPress-Net」への不正アクセスについて|TOPPANの通知メールは詐欺?本物でも公式サイトから確認を
こんにちは、Heartland-Labです。火曜日の朝、まだ頭がぼんやりしているうちにメールを開くと、件名の頭に【重要】とあって、思わず目が覚めてしまった……そんな方もいらっしゃるのではないでしょうか。
今回、運営者のもとに届いたのは、商品カタログサイト「MediaPress-Net」を運営するTOPPAN株式会社からの、不正アクセスのお知らせです。結論から言うと、このメール自体は詐欺メールではありません。ただ、本物の通知だからこそ気をつけたい点があります。順番にご説明します。
Heartland-Lab 専門調査レポート|2026年10月27日時点
【重要】商品カタログサイト「MediaPress-Net」への不正アクセスについて
| 通知の日付・発信元 | 2026年10月21日付/TOPPAN株式会社(差出人表示:MediaPress-Net サポートセンター) |
| 当サイトの判断 | 詐欺メールではなく、事業者からの正規の通知と判断しています |
| このメール自体の危険度 | ★☆☆☆☆(1/5) |
| 便乗メールへの注意度 | ★★★☆☆(3/5)※今後の予想を含みます |
| メールで求められる行動 | なし(ログイン・入力・電話の依頼はありません) |
| ヘッダー解析情報 | ※メールヘッダー詳細は個人情報保護のため非掲載 |
✅ このメール自体は、詐欺メールではありません
件名にある【重要】の言葉に驚いて、あわてて動く必要はありません。ただし、このあとご説明する「確かめ方」だけは、ぜひ覚えておいてください。
届いたメールの内容(要点)
メールの要点は、次のとおりです。
- 10月19日(月)に、不正アクセスの可能性を検知して調査を開始しました。
- 調査で外部からの不正アクセスを確認し、10月20日(火)までにサービスを停止しました。
- 現時点では、情報漏洩の事実は確認されていない、と書かれています。
- 外部の専門機関と協力して、影響範囲を調査中です。新しく分かったことや復旧の時期は、確認でき次第お知らせするとのことです。
- 最新の情報とお問い合わせ先は、同社の公式サイトに掲載するとの案内です。
また、冒頭には「受け取りを希望されていない会員様にもお送りしております」と書かれています。つまり、心当たりがなくても届くことがあるメールです。
メール本文(再現)
検索で見つけやすいよう、本文を再現します。リンクをうっかり押してしまわないよう、メール内のアドレスは「hxxps」「hxxp」に置き換えています。
件名:【重要】商品カタログサイト「MediaPress-Net」への不正アクセスについて
差出人:MediaPress-Net サポートセンター

2026年10月21日
TOPPAN株式会社

MediaPress-Netご利用者様各位

※このお知らせは重要度の高い内容につき、受け取りを希望されて
 いない会員様にもお送りしております。

TOPPAN株式会社(以下、「当社」)は、当社が運営する商品カタログサイト
「MediaPress-Net」が第三者による不正アクセスを受けたことを確認しました。
不正アクセス確認後、影響の調査および対策を講じるため、本サービスを停止
しました。
現時点では、情報漏洩の事実は確認されておりません。
サービス利用者の皆さまをはじめ、関係する皆さまに多大なご迷惑をおかけして
おりますことを、深くお詫び申し上げます。

1. これまでの経緯と対応
10/19(月)、本サービスシステムにおいて、不正アクセスの可能性を検知し、
調査を開始しました。その後の調査により、外部からの不正アクセスが行われた
ことを確認し、影響の調査および対策を講じるため、10/20(火)までに本サービスを
停止しました。
現時点では、情報漏洩の事実は確認されておりません。

2. 今後の対応
現在、外部専門機関の協力のもと、影響範囲の調査を進めております。新たに判明
した事実およびサービス復旧時期については、確認でき次第、速やかにご報告
いたします。

最新情報及びお問い合わせ先については
hxxps://www.mediapress-net.com/
に掲載しております。

※このメールにご返信いただいても回答できかねますのでご了承ください。

サービス利用者の皆さまをはじめ、関係する皆さまに多大なご迷惑をおかけして
おりますことを、深くお詫び申し上げます。

MediaPress-Net サポートセンター
メールアドレス:support@mediapress-net.com
ホームページ:hxxp://www.mediapress-net.com/
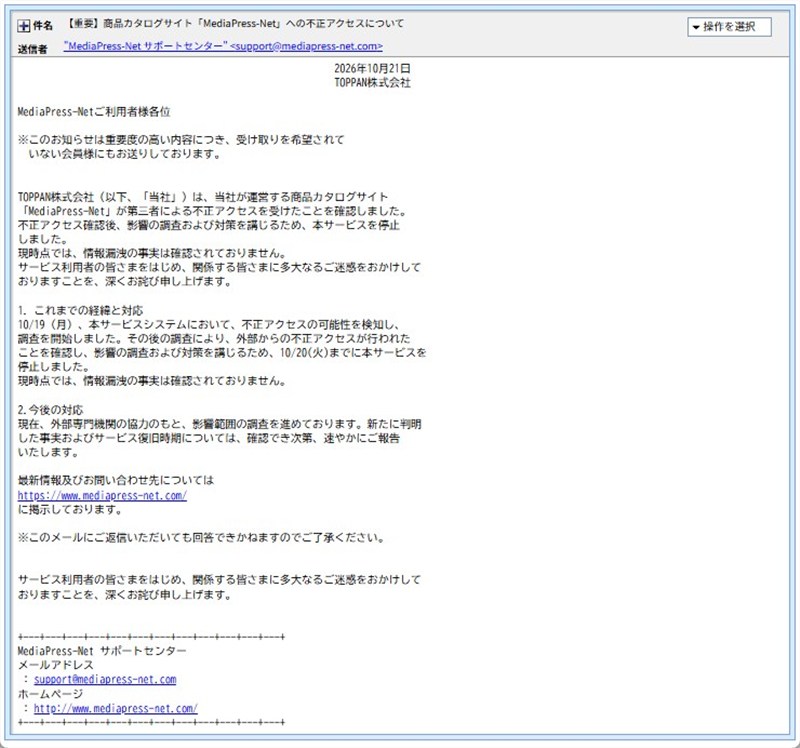
▲ 実際に届いた通知メールの画面(2026年10月21日付)
詳しく見て分かったこと
詐欺メールの多くが持っている特徴が、このメールにあるかどうかを確認しました。
- 入力や連絡を求める文言はありません。ログイン、パスワードやカード番号の入力、電話やメールでの連絡の依頼は、どこにも書かれていません。
- 行動の案内は「公式サイトで最新情報を確認」だけです。添付ファイルもありません。
- 返信は受け付けていません。メールの末尾に、返信しても回答できないと明記されています。
- 気づいた点として、本文のアドレスは「https」、署名欄のアドレスは「http」と、表記が混在しています。これだけで偽物とは言えませんが、見た目の細かな違いで本物かどうかを決めるのは、やめたほうが安全です。
※メールヘッダー詳細は個人情報保護のため非掲載です。
💡ここで! 用語のかんたん解説
「不正アクセス」とは?
IDやパスワードを盗むなど、正規ではない方法で、他人がシステムに入り込むことです。
「情報漏洩の事実は確認されていない」とは?
現時点の調査では、情報が外に持ち出された証拠が見つかっていない、という意味です。調査はまだ続いているため、「漏れていないと決まった」わけではありません。
本物の通知でも、「入口を自分で開き直す」
本物の通知が届いたときに大切なのは、メールの中のリンクや電話番号は使わず、自分で公式の入口を開くことです。メールに書かれた公式サイトのアドレスも、押さずに、次の手順で確かめましょう。
- 会社名やサービス名で検索して、公式サイトを開きます。検索結果の上に出る広告ではなく、公式のドメインかどうかを確かめてください。いつも使っているブックマークや公式アプリがあれば、そこからでも構いません。
- 公式サイトに、同じ内容のお知らせがあるかを確認します。復旧の時期や新しく分かったことも、そこに載る予定です。
- このメールには返信しません。返信しても回答はもらえません。
- MediaPress-Netに登録している場合は、念のための備えとして、同じIDやパスワードを他のサービスでも使っていないかを見直しましょう。今回のお知らせには、パスワードが漏れたという記載はありませんが、使い回しをやめておくと安心です。
もし、このあと「お詫び」「パスワードの再設定」「確認フォーム」などをうたうメールやSMSが届いても、本物の通知に便乗した偽物の可能性があります。企業が、メールやSMSでパスワード、カード番号、認証コードを尋ねることはありません。そうした内容が書かれていたら、その時点で偽物です。
関連記事(2026年10月 特集)
不正アクセスと個人情報漏えいが相次ぐ今月の状況と、備え方を、特集としてまとめています。今回のように本物の通知が届いたときの動き方は、特集③に詳しく書いています。
- 不正アクセスで個人情報漏えいが相次ぐ【2026年10月特集】何が起きている?今やるべきこと
- 不正アクセスによる個人情報漏えいが相次ぐ原因は?2026年10月の事案一覧と現状【特集①】
- 個人情報が漏えいしたらどうなる?予想される二次被害と詐欺を情報の種類別に解説【特集②】
- 個人情報漏えいのあとに届く詐欺への備え|今すぐできる対策と、届いたときの行動ルール【特集③】
本レポートの結論
今回のメールは、詐欺ではなく、事業者からの正規の通知です。ただ、本物かどうかを見た目で見分けるのは難しくなっています。メールの中のリンクや電話番号は使わず、自分で公式サイトを開いて確かめる。この習慣が、便乗する偽メールから身を守ります。身近な人が騙されてからでは手遅れです。このページのURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
参考:当サイトに届いた通知メール(2026年10月21日付)/IP・所在地の調査ツール:ip-sc.net(本記事では調査対象のIPアドレスはありません)