【警告】Apple「ギフトカード:ご購入内容の確認」は偽メール!JPY 8,900の偽領収書に隠された“見えない文字”と404の行き先
10月も中旬になり、朝晩の空気がひんやりしてきましたね。そんな季節に、Apple(アップル)の「領収書」を装った偽メールが届いています。身に覚えのない金額を見ると、誰でもドキッとしてしまうものです。落ち着いて、一緒に確認していきましょう。
HEARTLAND SECURITY RESEARCH
Apple「ギフトカード:ご購入内容の確認」
偽の領収書メール 調査レポート(2026年10月13日受信)
| 危険度 | ★★★☆☆(調査時点ではリンク先が404。ただし油断は禁物) |
| 巧妙さ | ★★★★☆(見えない文字を52個も仕込んでいた) |
| 受信日時 | 2026年10月13日 17:12頃(日本時間) |
| 表示上の差出人 | 「Apple」(実際はApple+見えない文字+e) |
| 実際の送信ドメイン | mailservice.sdbwdoor.com(Appleとは無関係) |
| 送信元IP | 140.245.195.242(インド・ハイデラバード/Oracleのクラウド) |
| SPF | none(送信ドメインにSPFの設定なし) |
| DKIM | 署名は付いているが、送信ドメイン自身のもの(Appleのものではない) |
| 誘導先 | hxxps://dingjuexcl[.]com/(43.160.230.77/シンガポール) |
| クローキング | なし(PC・スマホとも同じ404エラー) |
※メールヘッダー詳細は個人情報保護のため非掲載
この記事の流れ
⚠ このメールはAppleからのものではありません(偽物です)
1. 結論:これは偽メールです
件名「Apple ギフトカード:ご購入内容の確認」のこのメールは、Appleを装ったフィッシング詐欺メールです。「JPY 8,900」の購入があったように見せて、驚いた人に「キャンセルしたい」ボタンを押させるのが狙いです。
いちばん大切なのは、「キャンセルしたい」ボタンもメール内のリンクも押さないことです。身に覚えがなくても、あわてて操作する必要はありません。本当に購入があったかどうかは、メールのリンクではなく、お手元のiPhoneやパソコンのAppleの設定画面(購入履歴)から確認できます。
2. 届いたメールを再現
実際に届いたメールの文面です。リンク先は、うっかりクリックしないようhxxps://と一部を伏せた形で表示しています。見えない文字は取り除いています。
件名:Apple ギフトカード:ご購入内容の確認
差出人:「Apple」 <noreply@mailservice.sdbwdoor.com>

領収書

ご利用店名:Apple Store
日付:2026年10月13日
ご注文番号:MWETTRDXJP ()
書類番号:900683408313

ご注文内容            価格
Eメールで贈るApple Gift Cardを購入
受取人:ョクヸヵ
数量:1枚           JPY 8,900

合計              JPY 8,900

この取引のサブスクリプションや購入について、誤って購入された場合や
不明な点、疑問がある場合は、以下のリンクから取引をキャンセルできます。

キャンセルしたい (hxxps://dingjuexcl[.]com/4Q9xhAxGYH.info.jp)

お支払いに関してご不明な点がありましたら、サポートへご連絡ください
(hxxps://dingjuexcl[.]com/4Q9xhAxGYH.info.jp)。
このメールは上記 iCloud ストレージプランのお支払いを確認するものです。
この請求は ダウングレード (hxxps://dingjuexcl[.]com/4Q9xhAxGYH.info.jp) で
キャンセルし無料ストレージプランに変更されるまで、毎期間発生します。
キャンセルはご利用の iOS デバイス、Mac、または Windows コンピュータから可能です。

全額返金を請求される場合は、月額プランアップグレード支払後15 日以内、
または年額支払後 45 日以内に Apple までご連絡ください。
法律によって定められている地域では部分返金が可能です。
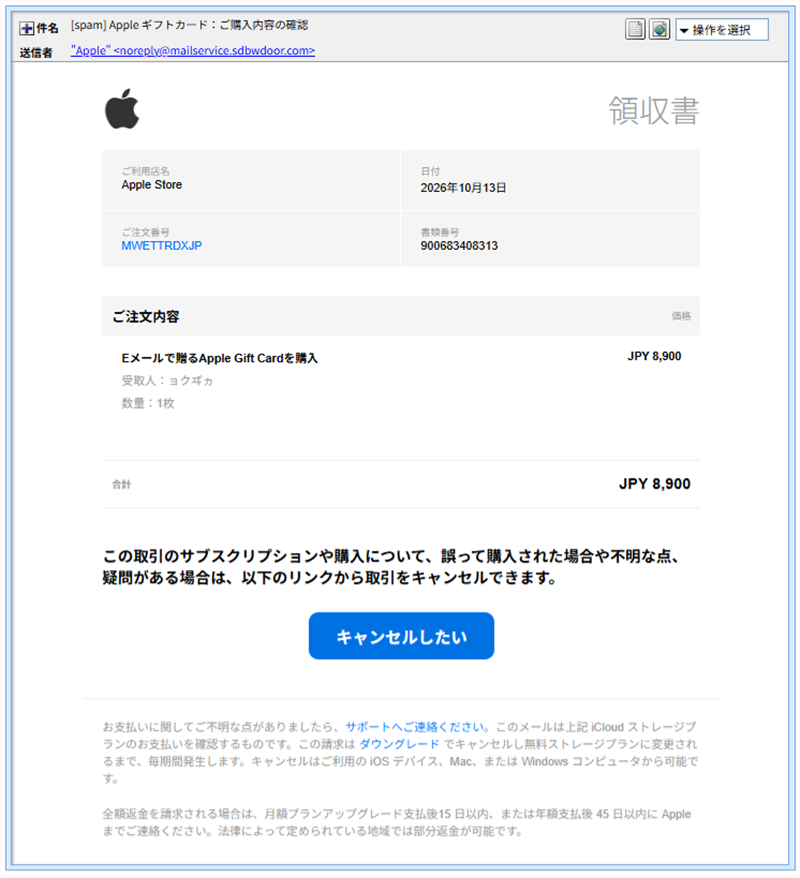
▲ 実際に届いたメールの表示画面。本物そっくりの「領収書」デザインです。
3. おかしな点を見つけよう
見た目はそっくりでも、落ち着いて読むと矛盾がたくさん見つかります。
- 買ったのはギフトカードなのに、下の説明はiCloudの月額プラン。注文内容は「Apple Gift Card」の購入ですが、下の注意書きは「iCloudストレージプランのお支払い」「毎期間発生します」と、まったく別の内容です。
- 受取人の名前が文字化けのよう。「ョクヸヵ」という、人の名前とは思えない並びになっています。宛名を機械的に作った(雑な)部分がそのまま出てしまったのでしょう。攻撃者さん、そこは手を抜かないでほしかったところです。
- リンクの行き先がすべて同じで、末尾も不自然。「キャンセルしたい」「サポートへご連絡ください」「ダウングレード」の3つが、すべて同じ
hxxps://dingjuexcl[.]com/…info.jpに飛びます。Appleの正規サイトではありません。 - 送信ドメインがApple無関係。差出人は「Apple」と表示されていますが、実際のアドレスは
mailservice.sdbwdoor.comです。 - 「キャンセルしたい」で不安をあおる作り。身に覚えのない請求を見せて、確認する前にボタンを押させようとしています。
4. 詳しく調べると分かった「見えない文字」
ここからは、詳しく調べて分かったことです。このメールには、画面では見えない文字が合計52個も仕込まれていました。
📖 用語解説:ゼロ幅文字とは
画面に表示しても幅がなく、目には見えない特殊な文字のことです。文章の途中にこっそり混ぜても、読む人には気づかれません。ただし、コンピューターには「別の文字」として認識されます。
どうやって見つけたの? 件名・差出人名・本文を、文字コードが見える形(テキストエディタに貼り付けたり、ソースをコードとして表示したりする方法)で表示してみました。すると、見えないはずの文字がやのような「エスケープシーケンス」として、はっきり浮かび上がります。この数を種類別に数えた結果が下の表です。
| 場所 | 見えない文字の数 | 内訳 |
| 件名 | 1個 | U+200C 1個(件名の末尾) |
| 差出人名 | 1個 | U+200B 1個(「Appl●e」の途中) |
| 本文 | 50個 | U+200D 15個/U+2060 12個/U+FEFF 9個/U+200B 9個/U+200C 5個 |
| 合計 | 52個 | |
差出人名の「Apple」も、実はAppl+見えない文字+eでした。人の目には本物の「Apple」に見えますが、コンピューターから見ると別の文字列です。こうした仕掛けは、迷惑メールを見分ける仕組み(特定の言葉を探すフィルター)をすり抜けるためのものと考えられます。
そこまで手間をかけたのに、肝心のリンク先は表示されずに404エラー。気合いの入れどころを間違えているようです。
5. 送信ルートと偽装の判定
メールの届いた道のりを調べると、Appleとは関係のない場所から送られていました。
- 最初の送信元:
140.245.195.242。調査ツールでは、Oracleのクラウド(インド・テランガーナ州ハイデラバード)と表示されました。 - 途中の中継:
196.38.140.148。メールの記録上はsmtp.queue-dispatch.minato.tokyo.jpと、日本(東京)のサーバーのような名前を名乗っていますが、調べると南アフリカ・ケープタウンのIPアドレスでした。名乗っている名前は、送った側が自由に書けるものです。 - 送信元の認証(SPF):送信ドメインにSPFの設定がなく、結果は「none」でした。
- 署名(DKIM):署名は付いていますが、送信ドメイン自身のものです。Appleが付けたものではありません。
- サポートシステムの偽装:ヘッダーには、大手サポートシステムが送ったかのような記述が含まれていました。しかし経路の記録をたどると、そのシステムを名乗る部分が、外部には出ない社内向けの私的アドレスになっていて、つじつまが合いません。
これらの場所は、実際に攻撃している人の居場所を示すとは限りません。クラウドサービスやレンタルサーバーを借りて、世界中のどこからでも送れるためです。大切なのは「Appleの正規のメールサーバーから届いたものではない」という点です。
※メールヘッダー詳細は個人情報保護のため非掲載
6. リンク先のサイトを調べてみた
メールのリンク先はhxxps://dingjuexcl[.]com/でした。安全のため、セキュリティソフトの保護を有効にした環境で確認しています。
① セキュリティソフトが「フィッシング」としてブロック ウイルスバスター クラウドでアクセスしようとすると、「このWebサイトは、安全ではない可能性があります。脅威の種類:フィッシング」という警告画面が表示されました。
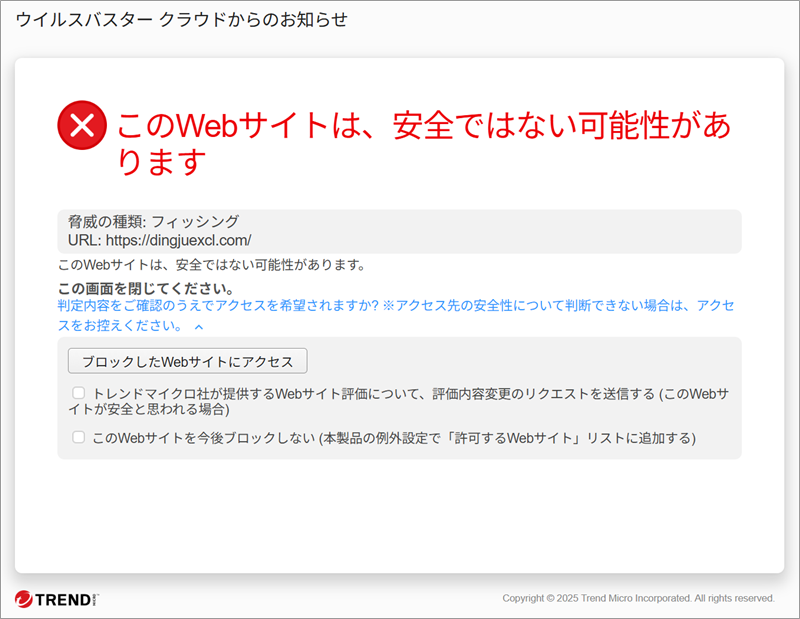
▲ 「脅威の種類:フィッシング」と判定され、ブロックされました。
② 実際の表示は404エラー ブロックを外した状態で確認したところ、PCでもスマホでも「404 Not Found」が表示されました。端末による表示の出し分け(クローキング)は確認できませんでした。404になった理由までは分かりません。ただ、攻撃者の都合でいつでも中身を入れ替えられるので、「今は何も出ないから大丈夫」とは言えません。
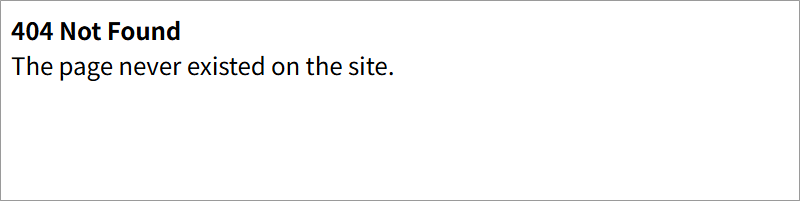
▲ リンク先は「404 Not Found」。PCとスマホの両方で同じ結果でした。
③ ドメインの登録情報(whois) dingjuexcl[.]comは2024年10月24日に登録され、有効期限は2026年10月24日と、あと10日ほどです。登録業者はAlibaba Cloud系のレジストラで、さらに「このドメインは売りに出されています」という販売ページまで出ていました。サイトのIPアドレスは43.160.230.77で、調査ツールではシンガポールにあるTencent系のサーバーと表示されました。この2年間でIPアドレスが15回変わっているとの記録もあり、使い捨てに近い運用がうかがえます。
7. 届いてしまったときの対処法
身に覚えのない請求が届くと、誰でも不安になります。慌ててしまうのは当たり前のことなので、自分を責めなくて大丈夫です。次の順番で落ち着いて対応しましょう。
- 「キャンセルしたい」ボタンやリンクは押さない。メールは返信せず、そのまま削除するか、迷惑メールとして報告します。
- 購入が気になる場合は、メールのリンクではなく、お手元のiPhoneやパソコンのAppleの設定画面(購入履歴)から確認します。ここに記録がなければ、請求は発生していません。
- もしリンクを開いてしまっても、Apple IDやパスワード、カード番号は入力しないでそのページを閉じましょう。
- すでに入力してしまった場合は、Apple IDのパスワードをすぐに変更し、カード情報を入れたときはカード会社へ連絡してください。
- 家族や身近な人(特にiPhoneを使っているご両親など)にも、「領収書メールのボタンは押さない」と伝えておくと安心です。
「身に覚えのない領収書」が届いたら、まず深呼吸。
ボタンは押さずに、公式アプリや設定画面から確認する。この一手間が、あなたと大切な人を守ります。同じメールで困っている人がいたら、ぜひこの記事を教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの所在地情報は IP調査兵団(ip-sc.net) の調査結果を参照しています。