【オリコカード】お客様情報の確認を装う詐欺メール|PCにはエラー、スマホだけ偽ログイン画面(クローキング)
お昼すぎの受信箱に、オリコカードを名乗る「お客様情報の確認をお願いいたします」というメールが届きました。「会員情報の確認」「一時的にサービスの利用を制限させていただきました」と、いかにもありそうな文面です。ところが、調べてみると、件名にも差出人名にも本文にも、人の目には見えない細工がたくさん仕込まれていました。
結論からお伝えします。これは詐欺メールです。メールのリンクは押さないでください。リンク先は、パソコンで開くとエラー画面、スマホで開くとオリコのログイン画面そっくりの偽サイトという、見る端末で表示を変える仕掛けでした。ここでIDとパスワードを入力させるのが狙いです。
調査レポート:概要
| 偽装されたブランド | オリコカード(株式会社オリエントコーポレーション)・会員向けサービス「e-Orico」 |
| 受信した件名 | 「【オリコカード】お客様情報の確認をお願いいたします(問い合わせ番号:37337114)」 |
| 受信日時 | 2026年10月13日(火)午後0時15分ごろ(日本時間) |
| 危険度 | ★★★★★(偽のログイン画面にIDとパスワードを入力すると、会員ページを乗っ取られ、カードの不正利用につながるおそれ) |
| 偽装の巧妙さ | ★★★★☆(本物の社名・住所を写した文面。見えない文字や逆順の保存で機械の判定をすり抜けようとし、端末で表示も変える) |
| 手口 | 「会員情報の定期確認」を口実に、「連絡先情報の更新が確認できず、一部のサービス利用を制限した」と焦らせ、ログインさせて登録情報を入力させる |
| 送信元IP | 103.124.107.67(米国ロサンゼルスのレンタルサーバー) |
| 認証結果 | SPF:pass(攻撃者が用意した別ドメインで通過)/DKIM:署名あり(検証結果の記録は確認できず) |
| 誘導先 | 個人名のようなドメイン → 宗教系の個人ブログのような名前のドメイン → (スマホのみ)住宅の舗装工事の会社のような名前のドメインの偽ログイン画面。クローキング(端末による表示の出し分け)あり:PCはエラー画面、スマホは偽ログイン画面 |
| 添付ファイル | なし |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールはオリコからのものではありません。偽物(フィッシング詐欺)です。
届いた詐欺メールの文面
実際に届いたメールの、画面に見える文面(本来の読み順に直したもの)です。罫線で区切った整った作りで、発行元には本物の社名と本社の住所が書かれていました。
件名:【オリコカード】お客様情報の確認をお願いいたします(問い合わせ番号:37337114)
差出人:eオリコ <noreply@(不動産会社のような名前のドメイン)>

いつもオリコカードをご利用いただき、誠にありがとうございます。

平素より弊社サービスをご利用いただいているお客様を対象に、関連法令およびセキュリティガイドラインに基づき、会員情報の定期的な確認を実施しております。

現在、ご登録いただいている連絡先情報の更新が確認できない状態、または最新の情報となっていないため、お客様のアカウントの安全性を最優先に考慮し、一時的に一部のオンラインサービス利用を制限させていただきました。

つきましては、お手数をおかけし大変恐縮ですが、下記の公式インターネットサービス「e-Orico」よりログインの上、登録情報の確認および更新のお手続きをお願い申し上げます。

━━━━━━━━━━━━━━━━━━━━
■ e-Orico ログイン・お手続き
━━━━━━━━━━━━━━━━━━━━
▼ 専用ログインページ
https://www.orico.co.jp/member/login (画面に見えている文字)

※ログインIDまたはパスワードをお忘れの場合は、ログイン画面より新規ご登録(再設定)のお手続きをお願いいたします。
━━━━━━━━━━━━━━━━━━━━
■ ご注意事項
━━━━━━━━━━━━━━━━━━━━
※本メールは「e-Orico」システムより自動配信されております。
※本メールは送信専用のため、直接ご返信いただきましてもお答えいたしかねます。あらかじめご了承ください。
━━━━━━━━━━━━━━━━━━━━

【発行元】
株式会社オリエントコーポレーション
〒102-8503 東京都千代田区麹町5-2-1 オリコ本社ビル
Copyright © Orient Corporation. All Rights Reserved.
2026年10月13日
※上の文面は、読み順を直したものです。実際のメールでは、次の項で説明するとおり、本文の文が逆さまの順番で保存されていて、メールソフトによっては文が崩れて表示されました。
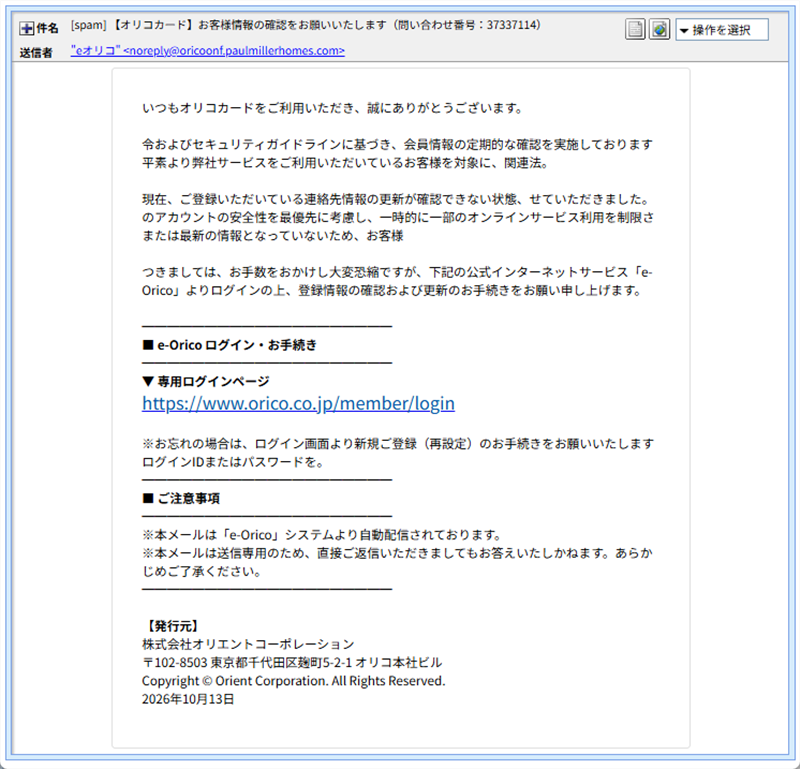
▲実際に届いた詐欺メールの画面(2段落目から文が崩れて見える)
このメールの「おかしな点」
- オリコの公式の案内と食い違う:オリコの公式の案内には、「当社では会員情報の確認等の名目で、会員専用Webサービスへ誘導し、お客さま情報の入力をお願いすることはございません。」とあります。さらに、「お客さま情報の確認」などの重要な案内を、メールの本文に書いて送ることはない、とも書かれています。件名も本文も、まさにその「お客様情報の確認」です。
- 表示のURLと、実際の行き先が違う:本文には、本物そっくりの「https://www.orico.co.jp/member/login」と書かれていますが、押したときの行き先は、まったく別のドメインでした(後の項で説明します)。
- 受信者ごとのリンク:リンクの中には、受信者のメールアドレスが入っていました。誰が開いたかを把握できる仕組みと考えられます(推測です)。そのため、リンクの全文は載せていません。
- すでに制限したと言って焦らせる:「一時的に一部のオンラインサービス利用を制限させていただきました」と、過去の形で書かれています。期限を切る代わりに、「もう制限された」と思わせて、あわてさせる文面です。
- 宛名がない:会員向けの連絡なのに、「お客様」とあるだけで、名前も会員番号も書かれていません。
- 意味のない番号:件名の「問い合わせ番号:37337114」は、意味のない数字に見えます。メールごとに変えて、迷惑メールの判定をすり抜けやすくする工夫と考えられます(推測です)。
なお、このメールは、受信側のメールサービスで「[spam]」の印が付けられて届きました(件名の頭の「[spam]」は、元の件名にはありません)。オリコの公式サイトでは、一般的なフィッシングの注意喚起は確認できましたが、このメールそのものを名指しした告知は、当サイトの確認範囲では見当たりませんでした(10月13日時点)。
件名に33個、差出人名に4個の「見えない文字」
件名は、画面では「【オリコカード】お客様情報の確認をお願いいたします…」と普通に見えます。ところが、符号化された形から復号して一文字ずつ調べると、目に見えない文字が33個も混ざっていました。「オ」「リ」「コ」「カ」「ー」「ド」の1文字ずつの間や、「お客様情報」「お願いいたします」の文字の間に、ゼロ幅の文字(ゼロ幅接合子、ゼロ幅非接合子、ゼロ幅スペース)が挟まっています。
差出人の表示名「eオリコ」にも、同じ種類の見えない文字が4個入っていました。
見つけ方は次のとおりです。メールのソース(元のテキスト)で、件名や差出人の名前は、「=?utf-8?B?…?=」や「=?utf-8?q?…?=」という形で書かれています。
- ソースを開き、件名や差出人の「=?utf-8?…?=」の中身をコピーする(「B」ならBase64、「q」なら「=E2=80=8D」のような16進の表記)
- それぞれの方式に合わせて復号できるツールや簡単なプログラムで、元の文字に戻す
- 見えない文字を表示できるエディタに貼り付ける。これで、「オリコカード」の文字の間に挟まる見えない文字が見つかる
人の目には「オリコカード」と読めても、機械が文字列として照合すると、「オリコカード」という並びにはなりません。「オリコ」「お客様情報」といった目印の言葉で迷惑メールを見分ける仕組みを、すり抜ける狙いと考えられます(推測です)。
本文は「文ごと逆さま」に保存されていた
本文にも、手の込んだ細工がありました。本文の5つの区間が、文の最初から最後までを逆さまにした形で保存されていたのです。たとえば、最初の「いつもオリコカードをご利用いただき、誠にありがとうございます。」は、メールの中では次のように入っています。
。すまいざごうとがりあに誠、きだたい用利ごをドーカコリオもつい
この前に、文字を「右から左へ」並べる制御文字(RLO)が置かれています。ブラウザなどでは、この制御文字に従って、逆さまの文字が元の順番で表示されるため、普通の文章に読めます。しかし、機械が文字を単純に読むと、意味の通らない文字の並びにしか見えません。
ActiveMailで開くと、1段落目は正しく読めましたが、2段落目以降は文の順番が崩れて表示されました。画面の折り返しと、逆向きの表示がぶつかったためと思われます(推測です)。メールソフトによって見え方が変わるのも、この手口の特徴です。
送信ルートと認証:本物のオリコではない
- 差出人のアドレス:表示名は「eオリコ」ですが、アドレスは、「orico」に「nf」を足して似せた名前を、不動産会社のような名前のドメインの下に付けたものでした。オリコとは無関係です。
- 本当の送信元IP:メールの経路の記録をさかのぼると、
103.124.107.67から、攻撃者側のメールサーバーに渡されていました。調べると、米国ロサンゼルスのレンタルサーバー(Hosteons)で、ここも攻撃者のいる場所ではなく、借りたサーバーの場所です。 - 「mailpilot.local」という名前:その経路の記録には、送信元の名前として「mailpilot.local」とありました。メールの一斉配信用のソフトの名前のようにも見えます(推測です)。
- SPF(送信元の正しさを確かめる仕組み)はpass:ただし、これは攻撃者が自分で用意したドメインで通っただけです。オリコの認証に通ったという意味ではありません。「認証に通った=安全」ではありません。
- DKIM(改ざんされていない印):同じ攻撃者のドメインの署名が付いていました。手元のヘッダーには検証結果の記録がなく、判定はできませんでした。
- 日時の矛盾は見当たらず:メールの送信日時と受信日時はそろっていて、日時のずれはありませんでした。ごく普通の送信に見える分、見た目の判断が難しくなっています。
※メールヘッダー詳細は個人情報保護のため非掲載
リンクの「見えている文字」と「行き先」が違う
本文のリンクは、画面に本物のURL(orico.co.jpのログインページ)が書かれています。見えている文字のURLを信じないでください。ソースを調べると、クリックしたときの実際の行き先は、次のとおり、別のサイトでした。
【入口】リンクの本当の行き先
hxxps://(個人名のようなドメイン)/?email=(受信者のメールアドレス)&…
オリコとは無関係のドメインです。登録情報を調べると、次のとおりでした。
・2025年10月22日の登録で、約1年たっています。登録者の情報は非公開です。
・サイトはなく、ドメインの売り物として出されていました(掲載価格は$368)。
・サーバーのIPは 154.214.125.252(香港)で、脅威レベルは「低」と表示されました。
売り物のドメインを、リンクの入口として使っているように見えます(推測です)。そのため、ここでは名前を伏せています。
パソコンなら、リンクの上にマウスの矢印を重ねると、画面の下に本当の行き先が表示されます。スマホなら、リンクを長押しすると確認できます。
リンク先をたどると、端末によって表示が変わる(クローキング)
リンクをたどると、パソコンとスマホで、まったく違う画面が出ました。スマホだけに偽ログイン画面を見せるのは、調べる人やセキュリティソフトの目をごまかすための、よくある手口です。当サイトでは、偽ログイン画面への入力は行っていません。
【1】パソコン:ウイルスバスターが「フィッシング」と警告
パソコンでリンクをたどると、ウイルスバスター クラウドが「このWebサイトは、安全ではない可能性があります」という画面を出しました。脅威の種類は「フィッシング」と表示されています(10月13日12時50分ごろの確認)。
警告の対象は、次のURLでした。
hxxps://(宗教系の個人ブログのような名前のドメイン)/hbsraitb?email=…
もともとは別の持ち主のサイトが乗っ取られて使われている可能性があります(推測です)。そのため、名前を伏せています。警告が出たら、先に進まず、画面を閉じてください。
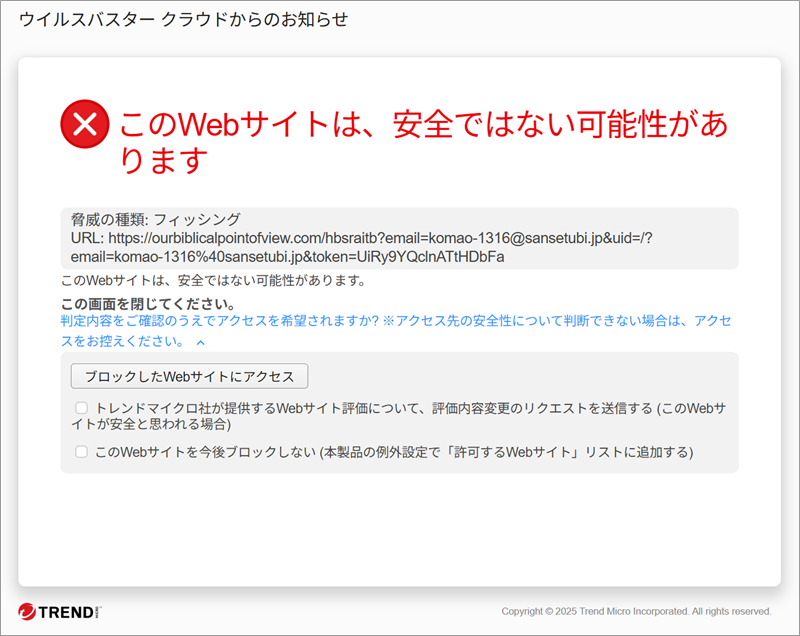
▲パソコンでアクセスした際のウイルスバスターの警告画面
【2】パソコン:あえて進むと「エラー」を装う画面
調査のために「ブロックしたWebサイトにアクセス」を押すと、英語で「We apologize, but your request has timed out.(申し訳ありませんが、リクエストがタイムアウトしました)」と書かれただけの、簡素な画面が出ました。偽のログイン画面は出ません。
通信の不具合に見せかけて、調べに来た人にフィッシングだと気づかれないようにする狙いと考えられます(推測です)。

▲パソコンで表示された、エラーを装う画面
【3】スマホ:オリコそっくりの偽ログイン画面
スマホでアクセスすると、オリコの会員ページ「e-Orico」のログイン画面を写したページが出ました。「ID」と「パスワード」の入力欄と、オレンジ色の「ログイン」ボタン、「初めてご利用の方」の「新規登録」ボタンがあります。画面の下には、「お知らせ」「FAQ」「お問合せ先」「各種規約・方針」のリンクまで並んでいて、本物そっくりです。
「ID」と「パスワード」の欄が罠です。ここに入力すると、そのまま攻撃者に渡ります。
スマホで最終的に表示されたページのURLは、hxxps://(住宅の舗装工事の会社のような名前のドメイン)/hbsraitb/ でした。途中のURLと、末尾のパス(/hbsraitb)が共通しています。ここも、別の持ち主のサイトが使われている可能性があります(推測です)。
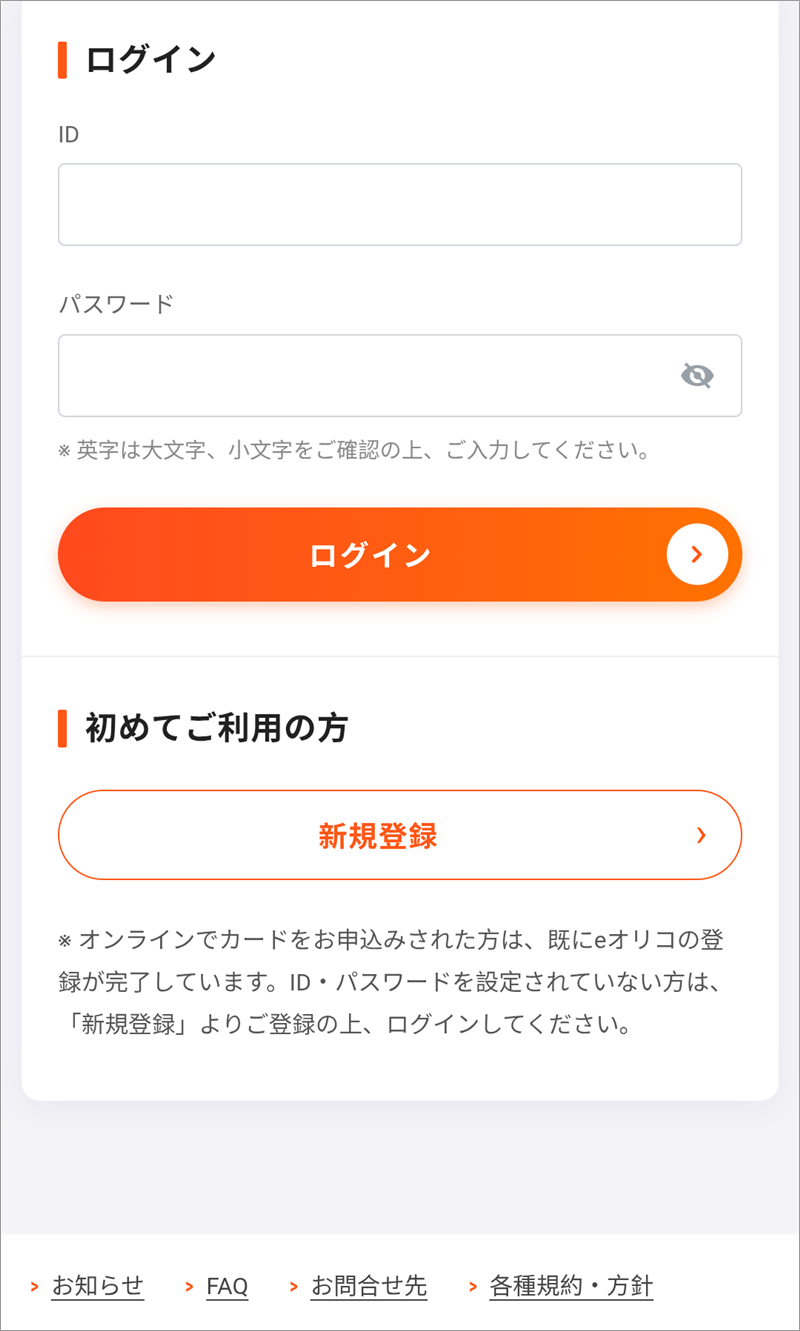
▲スマホで表示された偽のログイン画面
偽サイトの正体:ドメインとサーバー
- 入口のドメイン:個人名のような名前で、約1年前に取得され、売り物として出ていました。IPは香港のサーバー(Owgels International)です。
- 警告された中継のドメイン:宗教系の個人ブログのような名前で、オリコとは無関係です。登録情報とサーバーは、今回は確認できていません。
- 偽ログイン画面のドメイン:住宅の舗装工事の会社のような名前で、これもオリコとは無関係です。登録情報とサーバーは、今回は確認できていません。
- 拠点がばらばら:メールの発信元は米国、入口のサーバーは香港、ドメインはそれぞれ別の持ち主風の名前と、拠点も名前もばらばらです。調べる側が「ここが本拠地」と特定しにくい作りです。
同じ日の記事と、手口の共通点
見えない文字で言葉を分断して迷惑メール対策をすり抜けようとする手口は、同じ日に取り上げた三井住友カードを装う詐欺メールの記事にもありました。また、会員情報の更新を口実にログイン画面へ誘導する手口は、マネックス証券を装う詐欺メールの記事にも通じます。端末によって表示を変える手口の記事は、サイト内検索からも探せます。
注意点と対処法
「サービスを制限した」と言われると、誰でもあわててしまいます。落ち着いて、次のことを思い出してください。
- メールのリンクからは、ログインしないこと。ログインは、あらかじめ保存した公式サイトのブックマークや、公式アプリから行ってください。
- オリコの公式の案内でも、「文中のURLやリンクボタンをクリックしないように」と呼びかけられています。会員情報の確認を名目にした連絡は、公式のものではありません。
- 画面に書かれたURLが本物でも、実際の行き先は別かもしれません。リンクの上にカーソルを重ねるか、長押しして、本当の行き先を確認してください。
- セキュリティソフトやブラウザに警告が出たら、先に進まず戻ってください。警告が出ない端末もあるので、警告がないことは安全の証拠になりません。
- もし入力してしまったら、責める必要はありません。すぐに公式サイトやアプリからパスワードを変更し、同じパスワードを使っている他のサービスも変更してください。そのうえで、オリコに連絡し、カードの利用明細を確認してください。必要に応じて、警察のサイバー事案の相談窓口(消費生活のご相談は消費者ホットライン188)も利用できます。
まとめ
「【オリコカード】お客様情報の確認をお願いいたします」は、オリコカードを装った詐欺メールです。件名と差出人名には見えない文字、本文には文ごと逆さまの保存と、機械の判定をすり抜ける細工が重ねられていました。リンクは本物のURLに見せかけて別のサイトへつながり、パソコンにはエラー、スマホにだけ偽ログイン画面を見せる仕掛けでした。ご家族やお友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。