「【重要】Paidyアカウントの本人確認のお願い|再認証が必要です」は詐欺メール!ペイディ偽メールの対処法
10月も半ば、朝晩の空気がひんやりしてきましたね。ネットでの買い物が増えるこの季節、後払いサービス「Paidy(ペイディ)」を使う方も多いのではないでしょうか。今日は、そのペイディをかたって届いた偽メールを調べました。
HEARTLAND SECURITY RESEARCH
Paidy「アカウントの本人確認のお願い|再認証が必要です」
偽の再認証メール 調査レポート(2026年10月13日受信)
| 危険度 | ★★★★☆(メール・電話番号・確認コードを入力すると、アカウントの乗っ取りにつながる恐れ) |
| 巧妙さ | ★★★☆☆(画面のURL表示だけは本物そっくりに偽装) |
| 受信日時 | 2026年10月13日 17:07頃(日本時間) |
| 表示上の差出人 | 「Paidy(ペイディ)」 |
| 実際の送信ドメイン | Paidyとは無関係の別名義のドメイン(乗っ取りや悪用の可能性があるため名称は伏せます) |
| 送信元IP | 40.114.216.183(オランダ・アムステルダム/Microsoftのクラウド) |
| SPF | pass(ただし認められたのは送信者自身のドメインで、Paidyではありません) |
| DKIM | 署名あり(署名したのは送信者自身のドメイン。検証結果はヘッダーに記載なし) |
| 誘導先 | 1段目:hxxps://flowersbylois[.]com/content/wpnkeddxtn(156.253.147.122/香港)最終: hxxps://berynvath[.]cfd/pJpKQb(Cloudflare経由) |
| クローキング | なし(見る人や端末で表示を変える仕組みは確認されませんでした) |
※メールヘッダー詳細は個人情報保護のため非掲載
結論:これはPaidyからのメールではありません
🚫 これはPaidy(ペイディ)をかたる偽メール(フィッシング)です
メールの中のリンクは開かないでください。メールアドレス・携帯電話番号・確認コードを入力する必要もありません。件名の「再認証が必要です」は、あわてさせて操作させるための言葉です。
もしリンクを開いてしまった方も、あとで対処法をまとめているので、落ち着いて読み進めてください。
届いたメールを再現
件名:【重要】Paidyアカウントの本人確認のお願い|再認証が必要です
差出人:Paidy(ペイディ)

━━━━━━━━━━━━━━━━━━━━
Paidy(ペイディ)
━━━━━━━━━━━━━━━━━━━━

お客様各位

いつもPaidyをご利用いただき、誠にありがとうございます。

━━━━━━━━━━━━━━━━━━━━
■ アカウントの再認証が必要です
━━━━━━━━━━━━━━━━━━━━

このたび、当社の定期的なセキュリティチェックにより、お客様のPaidyアカウントにおいて本人確認情報の再認証が必要であることが確認されました。

セキュリティ保護のため、下記の手続きをお願いいたします。

━━━━━━━━━━━━━━━━━━━━
■ お手続き内容
━━━━━━━━━━━━━━━━━━━━

・メールアドレスの確認
・携帯電話番号の確認

※登録するメールアドレスと携帯電話番号は、今後のお支払いやログインに必要となります。お間違いのないようご注意ください。

━━━━━━━━━━━━━━━━━━━━
■ お手続き方法
━━━━━━━━━━━━━━━━━━━━

以下の公式サイトにログイン後、画面の案内に従って認証を完了してください。

▼ MyPaidy ログイン
hxxps://my.paidy.com/update/

手続きの流れ
上記URLにアクセスし、ログイン
画面の案内に従い、メールアドレスと携帯電話番号を確認
確認コードを入力し、認証完了

※所要時間は約3~5分です
※メールアドレスをお忘れの場合は、ログイン画面の「メールアドレスを忘れた場合」よりご確認ください

━━━━━━━━━━━━━━━━━━━━
Paidy カスタマーサポート
※上のURLは、メール画面に「表示されていた文字」です。実際のリンク先は別のサイトでした(後ほど説明します)。
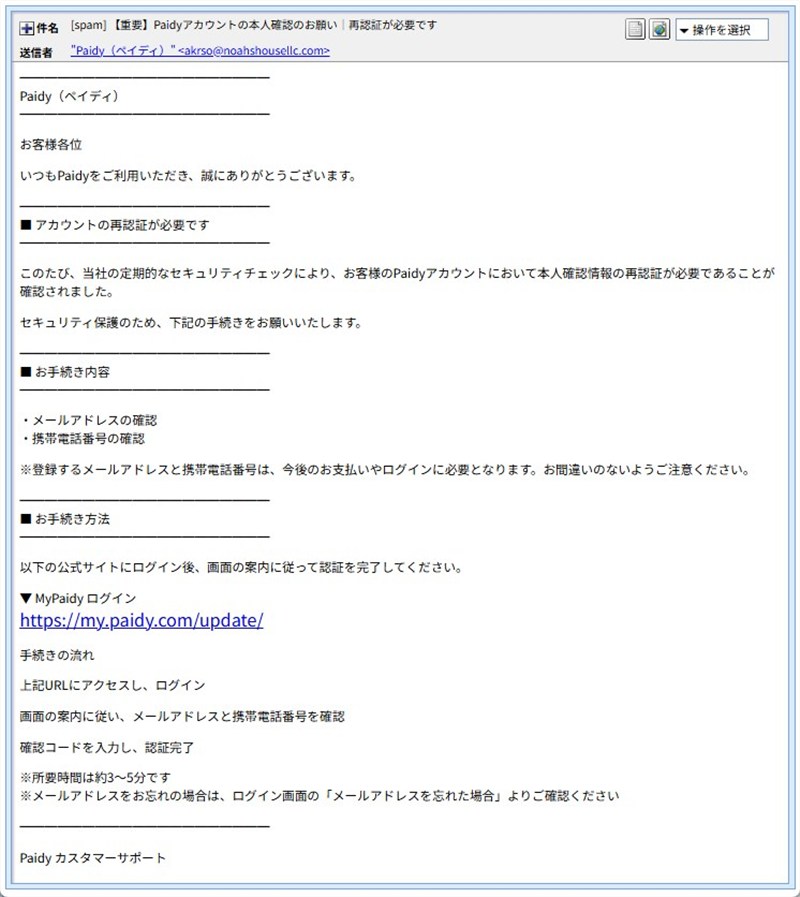
▲ 実際に届いたメールの画面
※メールヘッダー詳細は個人情報保護のため非掲載
おかしな点を見つけよう
- 画面に見えるURLと、実際に開く先が違う。メールには本物らしい「my.paidy.com」の文字が見えますが、押すと全く別のサイトへ進みます。メールの文字は自由に書き換えられるので、「見えているURL」は当てになりません。
- 「定期的なセキュリティチェックで再認証が必要」と不安をあおる。Paidyの公式の案内では、メール内のURLは押さず、公式アプリや公式サイトから確認するよう呼びかけています(詳しくは対処法の章で紹介します)。
- 差出人名は「Paidy」でも、メールアドレスのドメインはPaidyと無関係。名前は誰でも自由に名乗れます。見るべきは、名前ではなくアドレスの後半部分です。
- メールアドレス・電話番号・確認コードを入力させる。本物のログインとよく似た手順にしてあるため、つい信じてしまいやすい点が厄介です。
送信元を調べると
メールを送ってきたサーバーのIPアドレスは 40.114.216.183 でした。場所はオランダのアムステルダムで、Microsoftのクラウド(データセンター)の回線です。個人のご家庭の回線ではなく、誰でも借りられるサーバーから送られてきたことになります。
このメールは、送信元の安全確認(SPF)には「pass(合格)」と出ていました。「合格なら安全では?」と思われるかもしれませんが、そうではありません。
💡ここで!「SPF(エスピーエフ)」って?
「このメールは、そのドメインの持ち主が許可したサーバーから送られましたよ」を確かめる仕組みです。「pass」は送信者自身のドメインとして正しいという意味だけで、「Paidyから届いた」「内容が本物」という意味ではありません。自分で用意したドメインなら、悪い人でも合格にできてしまいます。
メールに付いていた電子署名(DKIM)も、署名したのは送信者自身のドメインで、Paidyのものではありません。送信に使われたドメインはPaidyとは無関係の別名義のもので、乗っ取りや悪用の可能性があるため、名称は伏せます。
もうひとつ、メールを受け付けたサーバーの記録には、接続元として 6.238.74.120 が残っていました。この接続元は「静岡」を名乗るホスト名でしたが、IPアドレスの登録情報を調べると、米国オハイオ州にある米国防総省名義の組織用のブロックと表示されます。静岡のつもりが、いつの間にかアメリカの内陸部になっていたようで、名乗りと実体が食い違っています(攻撃者の設定の詰めが甘いのかもしれません)。ただし、これが本当の接続元かどうかは断定できず、偽装や中継の可能性もあります。
※IPアドレスの所在地は、あくまで登録情報にもとづく目安です。送信者の実際の居場所を示すものとは限りません。
詳しく調べると分かったこと:2段階の偽サイト
メールのリンクをたどると、最初のサイトを経由して、最終的に別のサイトへ行き着く2段階の作りになっていました。
【1段目】メールのリンク先(乗り換え用のサイト)
アドレス:hxxps://flowersbylois[.]com/content/wpnkeddxtn
ドメインの様子:花屋のような名前ですが、ドメイン情報では「Webサイトなし」と表示されます。2025年12月13日に登録された約10か月前のドメインで、メールが届く前日の2026年10月12日に情報が更新されていました。ネームサーバー(住所案内係)はCloudflareです。特定のパスだけを転送用に使っているとみられます。
サーバーの場所:156.253.147.122(香港)。企業向けのホスティング(サーバー貸し)の回線です。
【2段目】最終的にたどり着くサイト
アドレス:hxxps://berynvath[.]cfd/pJpKQb
サーバーの場所:Cloudflareの警告画面が表示されたことから、Cloudflare(世界中に拠点を持つ中継サービス)を経由しているとみられます。そのため、実際のサーバーの所在地は分かりません。
警告の状況:確認したところ、ウイルスバスター クラウド(トレンドマイクロ)、Google Chrome、Cloudflareの3つが、それぞれ「フィッシングの疑い」として警告を出していました。「定期的なセキュリティチェック」を名乗るメールの行き先が、セキュリティソフトに次々と止められているのは、なんとも皮肉です。
調査時点の表示:調査時点でアクセスすると、「404 Not Found(ページが見つかりません)」と表示されました。表示を出し分けるクローキングは確認されませんでした。
想定される狙い:Paidyのログインは、メールアドレスと携帯電話番号、SMSで届く確認コードを使う方式です。そこに合わせて、この3つを入力させる流れになっています。確認コードまで手に入れば、本人になりすましてログインされる恐れがあります(偽サイトの入力画面そのものは確認できていないため、推測を含みます)。
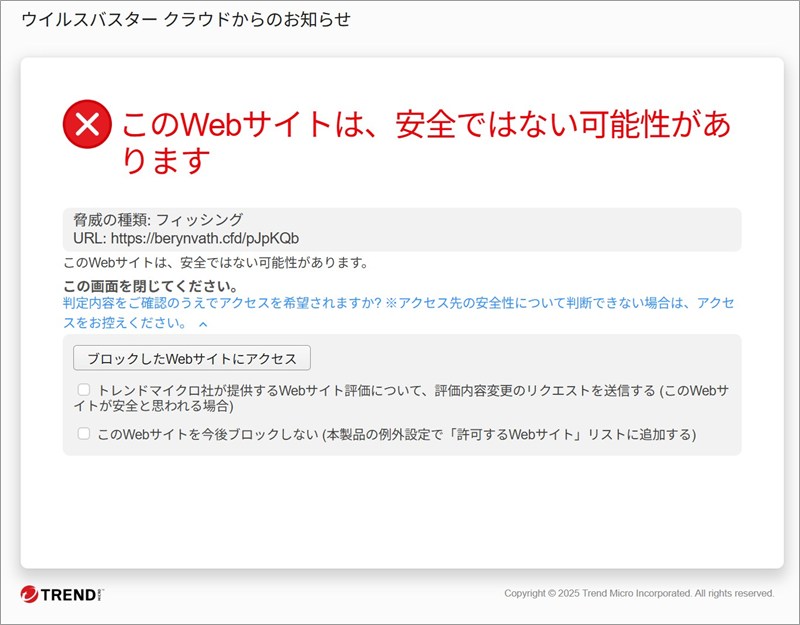
▲ ウイルスバスター クラウドが「フィッシング」としてブロックした画面
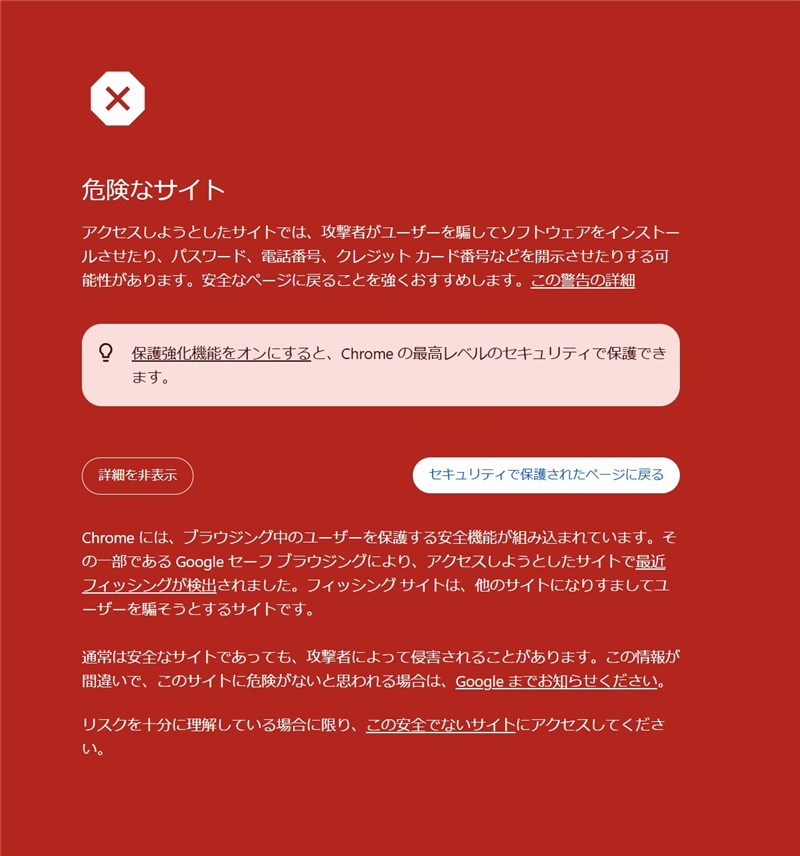
▲ Google Chromeの「危険なサイト」警告(セーフブラウジングがフィッシングを検出)
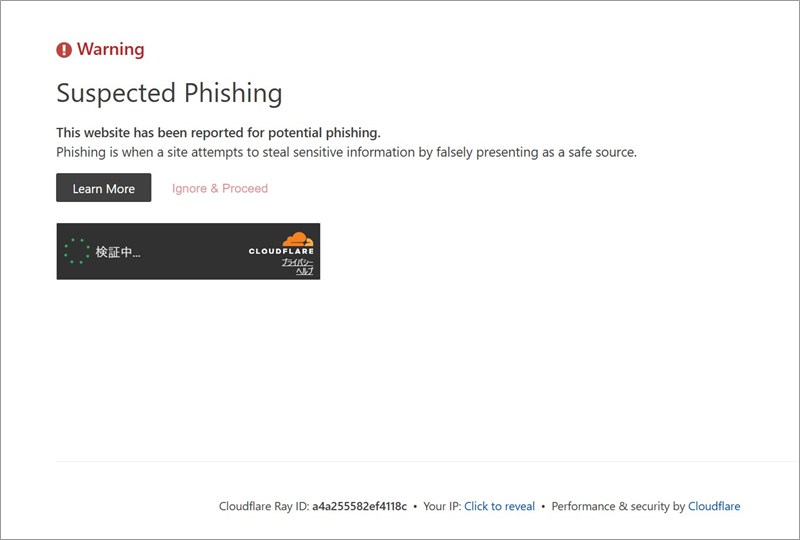
▲ Cloudflareの「Suspected Phishing(フィッシングの疑い)」警告画面

▲ 調査時点では「404 Not Found」と表示されました
ページが見えなくなっていても、安全になったとは限りません。閉鎖後に別の場所で再開されたり、同じ文面のメールがまた届いたりすることがあるためです。
届いたとき・開いてしまったときの対処法
本物そっくりに作られているので、迷うのは当然です。責める必要は全くありません。次の順番で落ち着いて対応しましょう。
- メール内のリンクは押さずに、メールを削除する。メールアドレスや電話番号、確認コードは入力しないでください。
- ご利用状況の確認や支払いは、公式のPaidyアプリから行いましょう。MyPaidyを使う場合も、メールのリンクではなく、公式サイトから直接ログインして、アドレスバーが「my.paidy.com」になっているかを確認してください。詳しい案内は、Paidy公式「【ご注意ください】ペイディを装った不審なメール・SMSによるフィッシング詐欺について」に載っています。
- 身に覚えのない確認コードのSMSが届いたら、削除して、コードは誰にも教えないようにしてください。
- もし情報やコードを入力してしまったら、公式サイトのヘルプにあるお問い合わせフォームからPaidyに連絡し、状況を伝えてください。ひとりで抱え込まず、迷ったときは消費者ホットライン「188(いやや!)」にも相談できます。
- 同じメールを見つけたら、フィッシング対策協議会のフィッシング報告ページから報告できます。報告は、ほかの人の被害を防ぐ助けになります。
まとめ
「【重要】Paidyアカウントの本人確認のお願い|再認証が必要です」というメールは、Paidyをかたる偽メールです。
画面のURL表示は本物そっくりでも、実際のリンク先は別のサイトでした。SPFが合格でも、安全の証明にはなりません。
メールのリンクは使わず、確認はPaidyの公式アプリや公式サイトから。周りの方にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit|IP情報の参照:ip-sc.net