「Re:【業務連絡】」LINEのQRコードを返信させる社長なりすまし詐欺メール|返信先が別ドメインにすり替わる新パターン
火曜日の午前、仕事がようやく動き出したころに「業務連絡」という件名のメールが届くと、つい素直に開いてしまいますよね。しかも差出人が社長の名前だったら、なおさらです。今回は、10月8日にご紹介した「社長を名乗る業務連絡」の続報です。
HEARTLAND-LAB SECURITY REPORT
「Re:【業務連絡】」
社長を名乗り、LINEのQRコードを返信させる詐欺メール。今回は返信先が別のドメインにすり替わる仕掛けと、開封確認の要求つきでした
結論:これは詐欺メールです。返信せず、LINEのQRコードも送らないでください。QRコードを送ると、LINEの連絡先に入り込まれ、その先でお金を要求されるおそれがあります。
| 危険度 | ★★★☆☆(やや高い) 返信するだけで、LINEでのやりとりという次の段階に進まされてしまうため |
| 受信日 | 2026年10月20日(火)午前11時03分ごろ |
| 件名 | Re:【業務連絡】+宛先の会社名(伏せ字) |
| 差出人 | 表示名は、宛先の会社の社長の氏名(伏せ字)。実際のアドレスは mgrbjmu@xolp[.]cn(社長とも会社とも無関係のドメイン) |
| 送信元IP | 185.245.41.74(香港・九龍のホスティング) |
| SPF / DKIM | SPFは合格(攻撃者側ドメインで通っただけ) / DKIMは署名が付いているが、検証結果は未確認 |
| 返信先 | ceo@daihyo-jp[.]com(IPは 103.115.56.205、香港。サイトは存在しない) |
| 誘導先 | リンクなし。メールに返信させて、LINEのQRコードを受け取る |
⚠ これは社長(会社)からのメールではありません。偽物(詐欺メール)です。
届いたメールの中身
本文は短く、リンクも添付もありません。「お疲れ様です」で始まり、「今後の連絡はLINEで行う」ので、そのためにLINEのQRコードを返信してほしい、という内容です。前回(10月8日の記事)は所属と役職も返信させる型でしたが、今回はQRコードだけを求めています。
件名:Re:【業務連絡】株式会社○○○(伏せ字)
差出人:(社長の氏名・伏せ字) <mgrbjmu@xolp[.]cn>
返信先:ceo@daihyo-jp[.]com

お疲れ様です。

今後の業務連絡を円滑にするため、恐れ入りますが、本メール受信後にご自身のLINEアカウントのQRコードを本メール宛にご返信ください。
確認後、順次LINEにて追加し、今後の連絡はLINEで行います。

何卒よろしくお願いいたします。

──────────────────────────
株式会社○○○(伏せ字)
(社長の氏名・伏せ字)
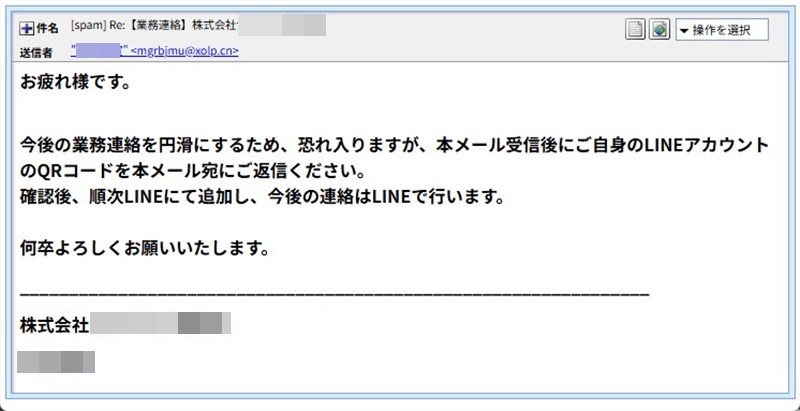
▲ 実際に届いたメールの画面(氏名・社名は伏せ字)
※メールヘッダー詳細は個人情報保護のため非掲載
送信ルートと偽装の判定
メールの送信元は 185.245.41.74 で、香港・九龍にあるホスティング(借りられるサーバー)でした。メールの日付にも、香港や中国と同じ時間帯(日本より1時間遅い)が記録されていましたが、これは偽装も可能な情報で、決め手にはなりません。
差出人のドメイン xolp[.]cn は、2024年11月に取得された中国のドメインです。「送信元の確認(SPF)」は合格と出ていますが、これは攻撃者が自分で用意したドメインの設定で通っただけで、社長や会社が出した証明ではありません。表示名に社長の氏名、署名に会社名を入れれば、中身は誰でも作れてしまいます。
なお、送信ソフトの欄には意味のない文字の羅列が入っていました。メールを大量に送るツールが、毎回ランダムに書き換えているものと考えられます。つまり、あなただけに宛てた「個別の連絡」ではなく、まとめて送られたメールだということです。
詳しく調べると分かったこと①:返信先が別のドメインにすり替わる
💡ここで! 「返信先(Reply-To)」ってなに?
メールで「返信」ボタンを押したときに、宛先として自動で入るアドレスのことです。差出人のアドレスとは別に設定できます。つまり、差出人の欄が会社の人に見えても、返信すると、まったく別のアドレスに届くことがあります。
このメールの返信先は、差出人とは違う ceo@daihyo-jp[.]com でした。「代表(daihyo)」をローマ字にした名前で、いかにも社長のアドレスのように見せています。ところがこのドメインは、2026年9月9日に取得されたばかり(約41日前)で、Webサイトはありません。サーバーは香港(103.115.56.205)にあります。つまり、返信を受け取るためだけに用意されたドメインだと考えられます。
もし返信ボタンを押す場面があれば、宛先欄のアドレスが、差出人と違っていないかを確かめるのが、見分けるコツです。
詳しく調べると分かったこと②:「開封確認」を求める仕掛け
メールの裏側には、「読んだら知らせてください」という開封確認を求める設定が、3種類まとめて入っていました。通知の宛先は、いずれも別のメールサービスのアドレス sethasakura@zohomail[.]jp です。
メールソフトによっては、「開封確認を送信しますか?」と聞かれたり、設定によっては自動で送られたりします。通知が届くと、攻撃者は「このアドレスは実在し、読んでもらえた」と分かります。返信しなくても、開封確認に応じるだけで、生存確認になってしまうのです。見かけたら「送信しない」を選んでください。
詳しく調べると分かったこと③:QRコードを返信させる狙い
LINEのQRコードがあれば、相手のアカウントを友だちに追加したり、グループに招待したりできます。警察庁やIPAは、経営者などをかたるメールで「LINEグループを作成してQRコードを返信するよう」指示し、グループ内で社長になりすまして、多額の振込を指示する手口(ニセ社長詐欺)を注意喚起しています。このメールは、その手口の最初の段階にあたるとみられます。
警察庁の案内では、実在の社長名や会社名が使われるため、気づきにくいのが特徴とされています。今回も、表示名と署名に、宛先の会社の社長の氏名と会社名が使われていました。なお、当サイトではQRコードを返信していないため、その先で何が行われるかは未確認です。
ちなみに、返信先のドメインは取得から約40日、送信ドメインは来月に有効期限を迎えます。使い捨ての前提で準備された仕掛けのようですが、それでも「社長の名前+業務連絡」の組み合わせは、うっかり反応してしまう人が出る程度には、よくできています。
届いたときの対処法
- 返信せず、QRコードも送らないでください。開封確認の通知も「送信しない」を選んでください。
- 本当に社長からの連絡か気になるときは、メールに返信せず、電話や直接の声かけなど、別の方法で確認してください。
- 職場に届いた場合は、社内の報告の手順に従って共有してください。同じメールが、ほかの人にも届いている可能性があります。
- もし返信してしまっても、慌てなくて大丈夫です。LINEで友だち追加やグループ招待が来ても応じず、招待されたグループからは、すぐに退出してください。通報機能があれば通報しましょう。
- 送金の指示が来ても、社内の確認の手順を飛ばさずに、必ず別の方法で本人に確認してください。不安なときは、警察の相談窓口(#9110)に相談してください。
公式の情報は、こちらもあわせてご覧ください。
まとめ
「Re:【業務連絡】」で、社長を名乗ってLINEのQRコードを返信させるメールは、詐欺です。今回は、返信先を別の新しいドメインにすり替え、開封確認まで求めるという、前回より手の込んだ作りになっていました。
社長の名前で「お疲れ様です」と来ると、つい対応したくなります。だからこそ、返信の前にひと呼吸おいて、別の方法で本人に確認してくださいね。職場の皆さんにも、ぜひ共有してください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)